En pocas palabras: Sí, CISA confirmó la explotación activa de CVE-2026-119977 (CVSS 8.1), una falla RCE sin autenticación en WordPress Core (versiones 4.7 a 7.1.3) durante el proceso de actualización. La agregó a su catálogo KEV el 3 de noviembre de 2026. WordPress 7.1.4, del 28 de octubre, corrige el problema.
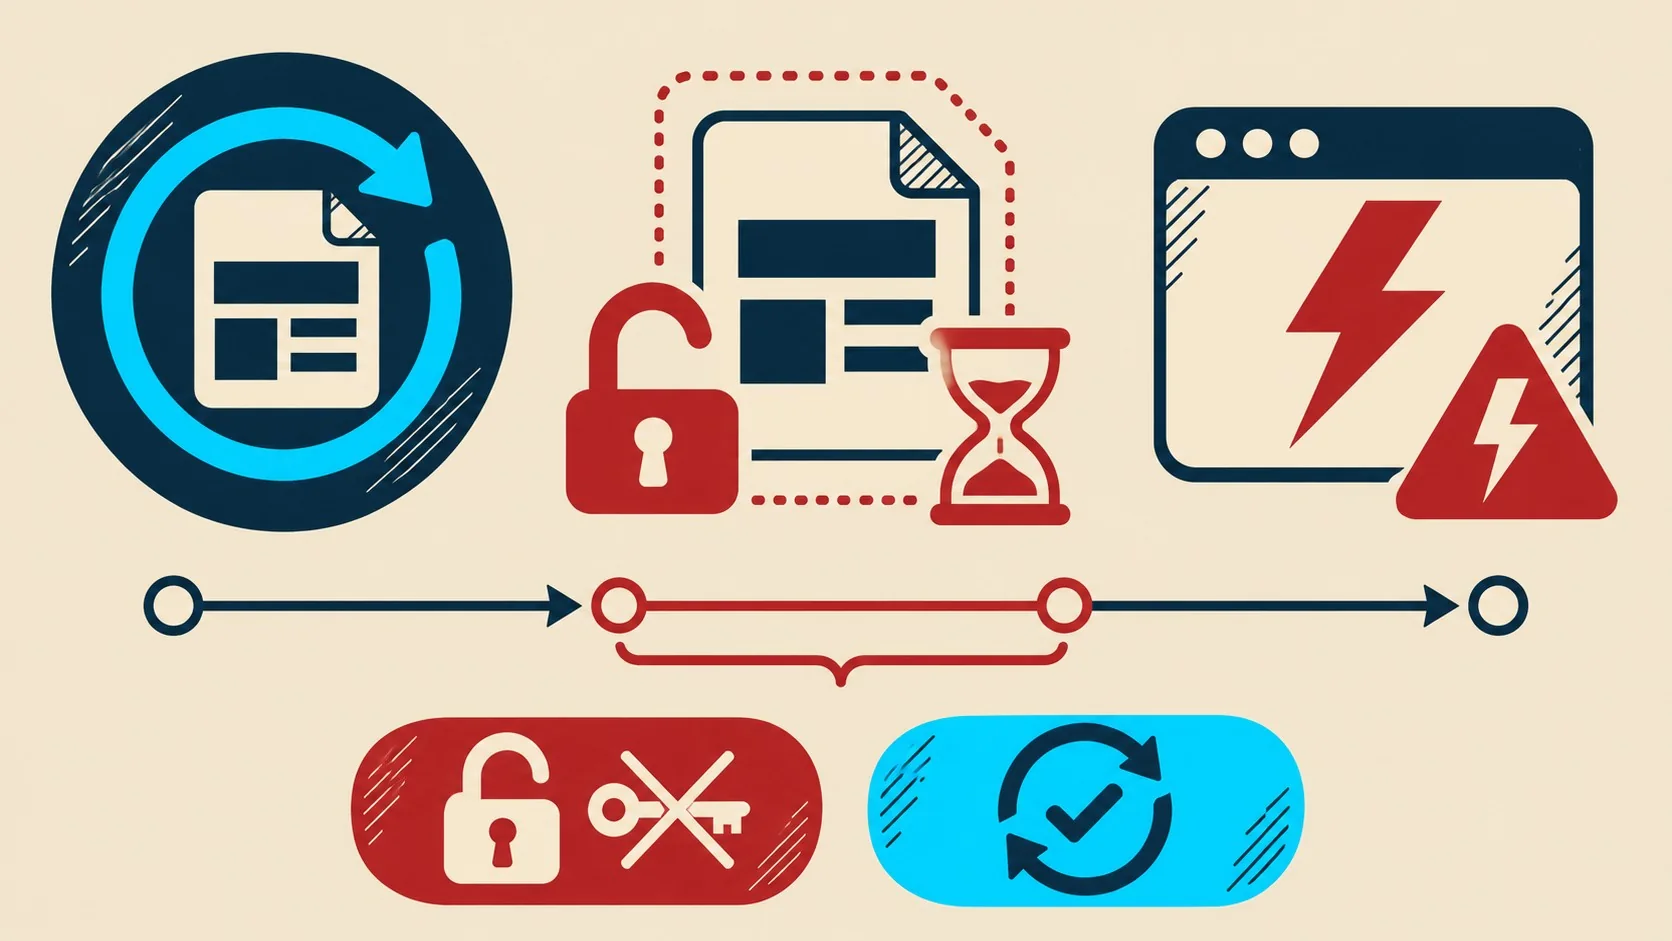
CVE-2026-119977 es una condición de carrera tipo TOCTOU (time-of-check time-of-use) en el proceso de actualización completa del núcleo de WordPress. El fallo permite que un atacante sin credenciales ejecute código en el servidor durante los segundos en que el instalador crea rutas de staging predecibles y accesibles desde la web, según el registro técnico de nFlo.
En este artículo:
- En resumen
- ¿Qué es la vulnerabilidad CVE-2026-119977 que afecta a WordPress Core?
- ¿Cómo explotan los atacantes esta falla durante el proceso de actualización?
- ¿Qué versiones de WordPress están afectadas y cuál es la solución?
- ¿Qué alcance tiene la explotación según CISA y Wordfence?
- ¿Qué medidas tomar ahora si administrás un sitio WordPress?
- Qué está confirmado y qué no
- Errores comunes al responder a esta vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En resumen
- CISA agregó CVE-2026-119977 a su catálogo KEV el 3 de noviembre de 2026.
- El fallo tiene CVSS 8.1 (alto) y EPSS de 0.6%, y permite RCE sin autenticación.
- Afecta el núcleo de WordPress desde la versión 4.7 hasta la 7.1.3.
- WordPress 7.1.4, lanzada el 28 de octubre de 2026, corrige la falla.
- CISA fijó el 6 de noviembre de 2026 como fecha límite para agencias federales de EE.UU.
¿Qué es la vulnerabilidad CVE-2026-119977 que afecta a WordPress Core?
CVE-2026-119977 es una condición de carrera TOCTOU en el núcleo de WordPress que permite ejecución remota de código sin autenticación, con un puntaje CVSS de 8.1 según el reporte de nFlo. Ojo: esto está en el core, no en un plugin ni en un tema (así que actualizar Elementor o WooCommerce no te salva de nada).
El EPSS, que estima la probabilidad de explotación, marca 0.6%. Suena bajo, pero CISA ya confirmó explotación activa en el mundo real, que es justo lo que ese catálogo certifica. La diferencia entre un número de laboratorio y lo que pasa en producción es, otra vez, lo que importa.
¿Cómo explotan los atacantes esta falla durante el proceso de actualización?
Los atacantes apuntan a rutas de staging predecibles que el instalador de WordPress crea durante una actualización completa del núcleo, sin necesitar login ni interacción de ningún usuario. Ponele que tenés activada la actualización automática y asumís que el proceso es instantáneo: no lo es, hay una ventana real donde el servidor queda expuesto. En tener backups resistentes a ransomware profundizamos sobre esto.
Según Wordfence, esa ventana duró apenas segundos en pruebas de laboratorio, pero los atacantes resolvieron el problema a fuerza de insistencia: sondean esas rutas de forma repetida hasta pegarle justo en el momento en que los archivos temporales del instalador quedan accesibles. «What stands out is where this flaw lives: inside the upgrade process, so the exposure opens during the same maintenance window teams rely on to make them safer», dijo Joe Brinkley, director de investigación de seguridad ofensiva en Cobalt, y la frase resume bastante bien la ironía del asunto: la ventana que usás para estar más seguro es la misma que te deja afuera.
¿Hace falta que el atacante tenga una cuenta de administrador? No. ¿Hace falta que vos hagas clic en algo? Tampoco.
¿Qué versiones de WordPress están afectadas y cuál es la solución?
La vulnerabilidad que corrige WordPress 7.1.4 afecta a todas las instalaciones de núcleo sin parchear entre las ramas 4.7 y 7.1.3. WordPress recomienda actualizar de inmediato a la versión 7.1.4, publicada el 28 de octubre de 2026, y acreditó el hallazgo a Umut Bayram, investigador de seguridad en Picus Security.
El parche también llegó a ramas anteriores. Wordfence lista como corregidas, entre otras, las versiones 7.0.8, 6.9.11, 6.8.12 y 4.7.39, así que conviene revisar la rama propia en vez de asumir que cualquier versión debajo de 7.1.4 sigue expuesta.
| Dato | Detalle |
|---|---|
| CVE | CVE-2026-119977 |
| Severidad | CVSS 8.1 (alto) |
| EPSS | 0.6% |
| Rango afectado | WordPress Core 4.7 a 7.1.3 |
| Versión que corrige | 7.1.4 (28/10/2026), con parches backport a 7.0.8, 6.9.11, 6.8.12 y 4.7.39 |
| Catálogo CISA KEV | Agregado el 3/11/2026, plazo federal 6/11/2026 |
¿Qué alcance tiene la explotación según CISA y Wordfence?
CISA confirmó explotación activa al incorporar CVE-2026-119977 a su catálogo de vulnerabilidades explotadas (KEV) el 3 de noviembre de 2026, según reportó el Canadian Centre for Cyber Security. Las fuentes disponibles no publicaron una cifra de intentos de ataque bloqueados ni un conteo de sitios comprometidos, así que cualquier número que circule por ahí sin atribución concreta hay que tomarlo con pinzas.
Lo que sí está documentado es el comportamiento: pruebas de laboratorio de Wordfence muestran que la ventana de exposición dura segundos, y que los atacantes la explotan a base de sondeo repetido sobre las rutas de staging. Esa mecánica, más que un número suelto, es lo que define el riesgo real para un administrador que todavía no actualizó. Sobre eso hablamos en activar la autenticación en dos pasos.
¿Qué medidas tomar ahora si administrás un sitio WordPress?
Lo primero es actualizar a WordPress 7.1.4 (o a la versión parcheada de tu rama) y confirmar que la actualización automática efectivamente terminó, no que quedó «en proceso» colgada en algún lado.
- Restringí el acceso público a wp-content/upgrade durante la ventana de mantenimiento, coordinando con hosting para no demorar el parche en sí.
- Revisá logs web contra el timestamp de la actualización, buscando pedidos a archivos del instalador bajo wp-content/upgrade, en particular a setup-config.php.
- Investigá cuentas de administrador desconocidas, archivos PHP inesperados, cambios de configuración y conexiones salientes fuera de lo común.
- Hacé un backup antes de actualizar, no después: si algo salió mal durante una ventana previa, necesitás ese punto de restauración limpio.
- Sumá 2FA y rotá contraseñas de administradores si hay cualquier indicio de acceso no autorizado, y evaluá si hace falta rotar credenciales de aplicación o secretos.
Si tu sitio corre en infraestructura compartida o gestionada, pedile al proveedor de hosting el detalle del parche instalado, los hallazgos de la revisión y qué quedó sin verificar. Para sitios en Argentina que necesitan ese respaldo técnico al día, donweb.com es una opción de hosting local que podés sumar a la lista de proveedores a evaluar.
Umut Bayram, el investigador que reportó la falla, fue bastante directo sobre el momento de validar: «That’s why validation can’t wait for the next scheduled test anymore. It should start when something changes.» Traducido: no esperes al próximo test programado, probá en cuanto cambia algo en tu stack.
Qué está confirmado y qué no
Confirmado: CISA incluyó CVE-2026-119977 en su catálogo KEV el 3 de noviembre de 2026, lo que certifica explotación activa en el mundo real. También está confirmado el CVSS 8.1, el rango de versiones afectadas (4.7 a 7.1.3) y que WordPress 7.1.4 corrige la falla. Esto se conecta con lo que analizamos en configurar cabeceras HTTP de seguridad.
No confirmado en las fuentes disponibles: la cantidad exacta de sitios comprometidos, un conteo público de intentos de ataque, y si hubo campañas de ransomware asociadas (nFlo lo marca explícitamente como «no confirmado»). Tampoco hay evidencia pública de qué porcentaje del ecosistema WordPress seguía sin parchear al 4 de noviembre de 2026.
Errores comunes al responder a esta vulnerabilidad
- Pensar que actualizar un plugin resuelve el problema. La falla está en el core; un plugin actualizado no toca nada relacionado con el proceso de actualización del núcleo.
- Asumir que toda versión menor a 7.1.4 sigue vulnerable. Hay backports a 7.0.8, 6.9.11, 6.8.12 y 4.7.39, así que primero hay que chequear la rama real antes de entrar en pánico.
- Actualizar y cerrar el caso sin revisar logs. Un update exitoso cierra la vulnerabilidad, pero no prueba que nadie entró antes de que se aplicara. Son dos cosas distintas.
- Borrar archivos sospechosos antes de preservar evidencia. Si encontrás indicios de intrusión, el primer paso es guardar logs e involucrar a alguien de respuesta a incidentes, no limpiar todo de entrada.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-119977 de WordPress?
Es una condición de carrera TOCTOU (time-of-check time-of-use) en el núcleo de WordPress que permite ejecución remota de código sin autenticación durante la ventana de actualización completa, con CVSS 8.1. Afecta versiones desde la 4.7 hasta la 7.1.3.
¿Cómo actualizo WordPress a la versión 7.1.4 para corregir la falla?
Desde el panel de administración, en Escritorio > Actualizaciones, aplicá la actualización del núcleo a 7.1.4 (o verificá si tu rama ya recibió el backport correspondiente). Hacé un backup antes y confirmá que el proceso terminó completo, no parcial. Tema relacionado: aplicar hardening con Patchstack.
¿Mi sitio WordPress está en riesgo si no lo actualicé todavía?
Sí, si tu núcleo corre una versión entre 4.7 y 7.1.3 sin el parche correspondiente, estás expuesto a una falla que CISA confirmó como explotada activamente desde el 3 de noviembre de 2026.
¿Qué hago si sospecho que mi WordPress ya fue comprometido?
Preservá logs y archivos antes de tocar nada, y buscá pedidos a rutas bajo wp-content/upgrade, en particular a setup-config.php, alrededor del momento de tu última actualización. Si confirmás indicios de intrusión, sumá a alguien de respuesta a incidentes antes de limpiar el servidor.
¿Por qué CISA incluyó esta falla en su catálogo KEV?
CISA agrega una vulnerabilidad al catálogo KEV (Known Exploited Vulnerabilities) cuando confirma que está siendo explotada activamente en el mundo real, no solo que es teóricamente riesgosa. En este caso la incorporó el 3 de noviembre de 2026 y fijó el 6 de noviembre como plazo para agencias federales de EE.UU.
Conclusión
La vulnerabilidad que corrige WordPress 7.1.4 es el tipo de falla que incomoda porque vive justo en el proceso que usás para estar protegido. CISA ya la marcó como explotada activamente, WordPress ya sacó el parche, y lo único que falta es que vos (o tu hosting) hagan el update y revisen logs del período previo.
Si administrás uno o varios sitios, el checklist es corto: confirmar versión real de cada instalación, actualizar a 7.1.4 o a la rama parcheada correspondiente, y revisar si hubo accesos sospechosos durante alguna ventana de actualización anterior al 28 de octubre. No es glamoroso, pero es lo que corresponde.