rtMedia: inyección SQL sin login expone datos
CVE-2026-16482 permite inyección SQL ciega sin autenticación en rtMedia hasta la versión 4.7.11, vía el parámetro ‘compare’ del shortcode rtmedia_gallery.
CVE-2026-16482 permite inyección SQL ciega sin autenticación en rtMedia hasta la versión 4.7.11, vía el parámetro ‘compare’ del shortcode rtmedia_gallery.
CVE-2026-9331 afecta a EDD Product Catalog Feed by PixelYourSite: una falla de autorización permite a suscriptores borrar opciones y tumbar el sitio.
Guía práctica para diagnosticar y resolver los fallos más frecuentes de Patchstack en WordPress, desde falsos positivos hasta problemas de rendimiento.
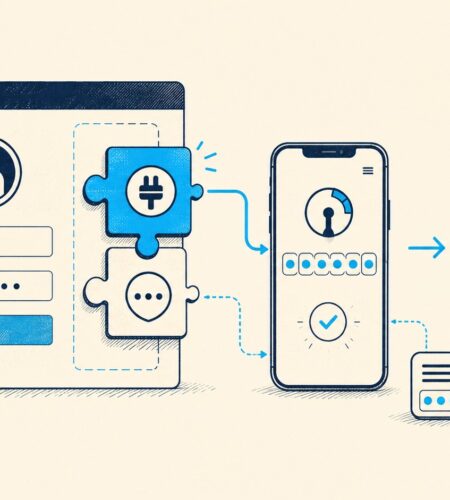
Guía 2026 para activar 2FA en WordPress: plugins comparados, pasos con WP 2FA y Google Authenticator, métodos seguros y errores comunes.
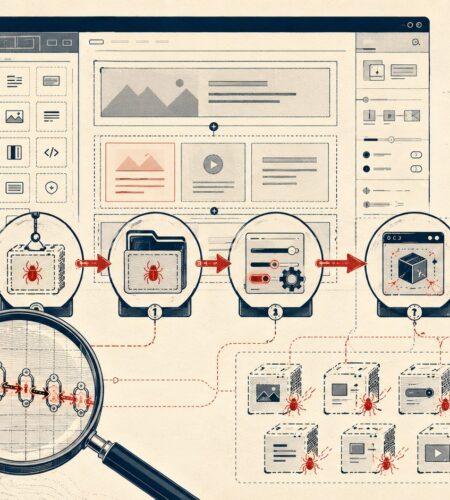
Wordfence Argus detectó un RCE crítico de 6 pasos en el tema Avada (CVE-2026-6279), con más de un millón de instalaciones expuestas. Los parches llegaron con las versiones 3.15.3 y 3.15.4.
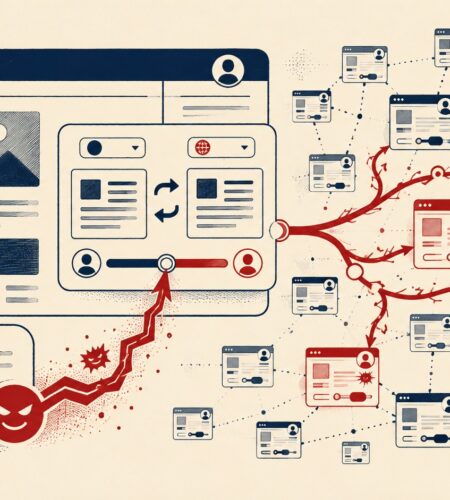
Un XSS almacenado (CVE-2026-18510) en TranslatePress expone a unos 400.000 sitios WordPress hasta la versión 3.2.6. Cómo funciona el ataque y cómo parchear en minutos.
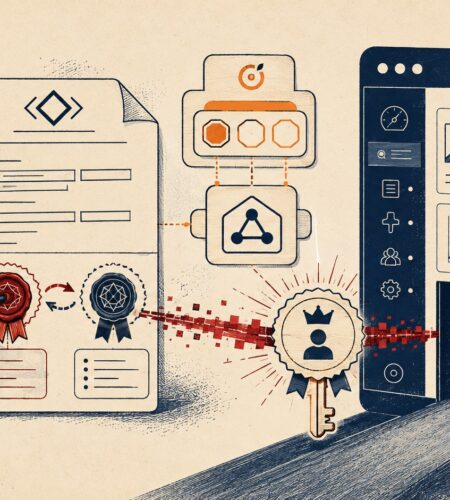
Dos fallas encadenadas en miniOrange SAML permiten entrar como admin de WordPress sin contraseña. Ya hay ataques reales: cómo saber si estás expuesto y parchear.
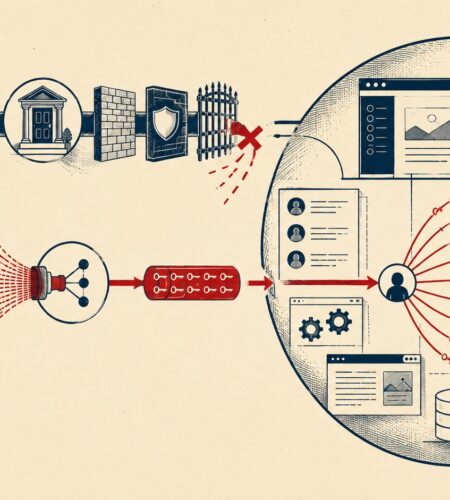
system.multicall permite probar casi 2000 contraseñas en una sola petición HTTP. Así funciona el ataque amplificado a xmlrpc.php y cómo bloquearlo.
Guía 2026 para activar passkeys y 2FA en WordPress: plugins, comparativa de seguridad, pasos con WP 2FA y la actualización crítica a la versión 4.1.0.