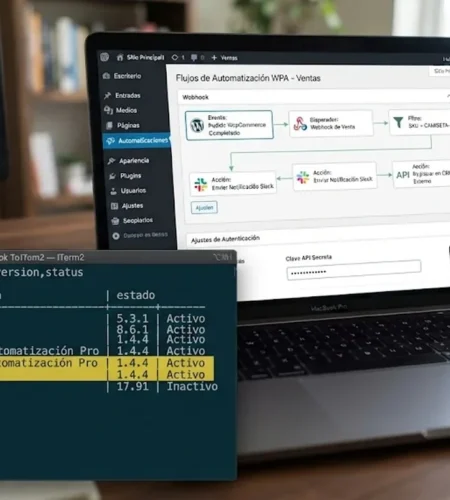
AutomatorWP Webhooks: fallo crítico permite resetear claves
AutomatorWP Webhooks hasta la 1.4.4 no verifica quién invoca un webhook: con una automatización documentada, cualquiera puede fijar la contraseña de cualquier cuenta. Corregido en la 1.4.5.
AutomatorWP Webhooks hasta la 1.4.4 no verifica quién invoca un webhook: con una automatización documentada, cualquiera puede fijar la contraseña de cualquier cuenta. Corregido en la 1.4.5.
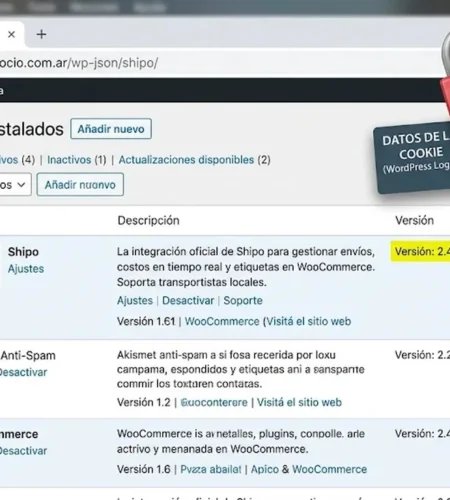
CVE-2026-19907: el bypass en Shipo 1.6–1.8.0 permite suplantar usuarios y, si la cuenta es admin, crear otra desde la API REST. Corregido en 1.8.1; sin ataques confirmados.
NextGEN Gallery corrigió en la 4.5.6 un fallo que permite borrar archivos arbitrarios del servidor a usuarios con la capacidad ‘NextGEN Manage gallery’. Afecta a todas las versiones hasta la 4.5.5.
CVE-2026-93389 es una falla de severidad alta en LiteSpeed Cache que expone datos de clientes y tokens de sesión de WooCommerce hasta la versión 7.9.1.
CVE-2026-116617 permite a usuarios Suscriptor borrar imágenes ajenas en el plugin Motors de WordPress. CVSS 8.1, sin parche oficial confirmado.
CVE-2026-119749 (CVSS 8.7) permite bypass de pago en GetPaid con cantidades negativas sin autenticación. Actualizar a la versión 2.8.63 es urgente.
La CVE-2026-105191 permite que usuarios Subscriber lean datos de RR.HH., CRM y contabilidad en WooCommerce ERP. Se corrige en la versión 1.17.11.
CISA confirmó explotación activa de CVE-2026-119977 en WordPress Core; WordPress 7.1.4 corrige la falla CVSS 8.1 detectada el 3 de noviembre de 2026.
Comparamos WPScan y WooCommerce en precios, rendimiento y funciones para ayudarte a elegir la opción correcta para tu sitio.