Wordfence vs Solid Security 2026: ¿cuál endurece más?
Wordfence vs Solid Security: cuál endurece más WordPress, cómo frena cada uno la fuerza bruta, qué 2FA tienen y si conviene usarlos juntos.
Wordfence vs Solid Security: cuál endurece más WordPress, cómo frena cada uno la fuerza bruta, qué 2FA tienen y si conviene usarlos juntos.
Guía práctica para forzar HTTPS y activar HSTS en WordPress sin romper el sitio, con rollout por fases y modo SSL correcto en Cloudflare.
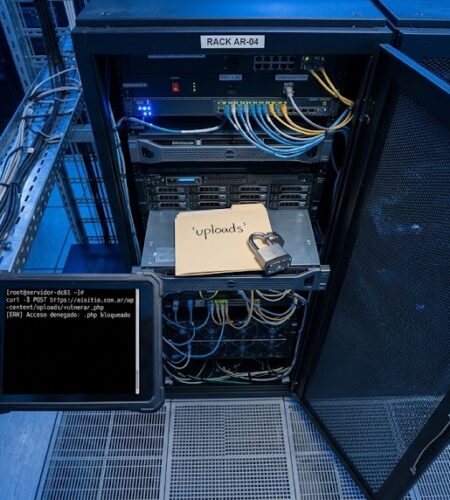
Cómo bloquear la ejecución de PHP en wp-content/uploads con .htaccess en Apache o un bloque location en Nginx, para frenar webshells.
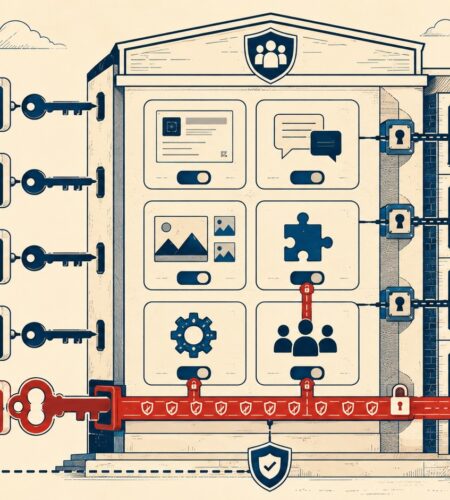
Los roles y permisos en WordPress son un vector de ataque silencioso: un Editor comprometido o un plugin con capabilities excesivas pueden devastar tu sitio sin necesitar acceso de Administrador.
Guía 2026 para configurar cabeceras HTTP de seguridad en WordPress: CSP, HSTS y X-Frame-Options con código listo, errores comunes y verificación gratuita.
Guía práctica 2026: configurá las seis cabeceras HTTP que evitan clickjacking, XSS y MIME sniffing en WordPress con LiteSpeed, con código para .htaccess, functions.php y plugins gratuitos.
Guía 2026 de hardening WordPress con Patchstack: 11.334 vulnerabilidades, ventana de 5 horas y el paso a paso para blindar tu sitio.
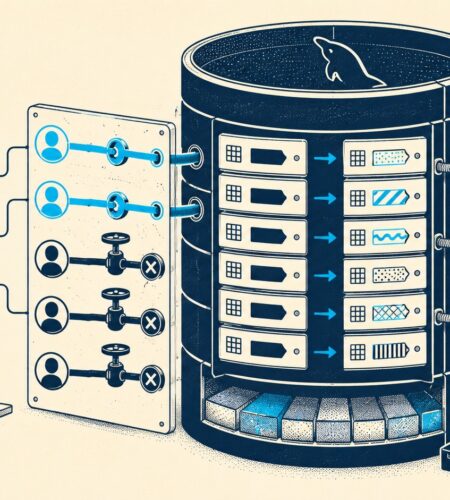
Guía práctica de hardening de MySQL para WordPress: permisos mínimos, my.cnf, InnoDB y backups para blindar tu base de datos en 2026.
La API REST de WordPress viene abierta por defecto y expone tu lista de usuarios. Cómo cerrarla con código, plugins y rate limiting sin romper el editor.