
Cómo proteger wp-config.php en WordPress
wp-config.php guarda las credenciales de tu base de datos y las claves de autenticación. Cuatro métodos combinados para cerrarlo de forma efectiva.
wp-config.php guarda las credenciales de tu base de datos y las claves de autenticación. Cuatro métodos combinados para cerrarlo de forma efectiva.

20 configuraciones concretas para blindar WordPress desde cero: acceso, wp-config.php, permisos de servidor y defensa activa con WAF.
Wordfence permite deshabilitar xmlrpc.php, exigir 2FA o aplicar rate limiting desde su versión gratuita. Guía práctica con opciones, pasos y verificación para cortar ataques de fuerza bruta en WordPress.
Cloudflare WAF y Wordfence no son rivales: son capas complementarias. Comparativa técnica con precios 2026 y configuración paso a paso.
Guía práctica para bloquear xmlrpc.php en WordPress y eliminar el vector de fuerza bruta amplificada más explotado por bots en 2026.
Comparativa real entre Shield Security y Wordfence en 2026: firewall WAF, automatización, rendimiento, precios y cuál elegir según tu perfil de administrador.
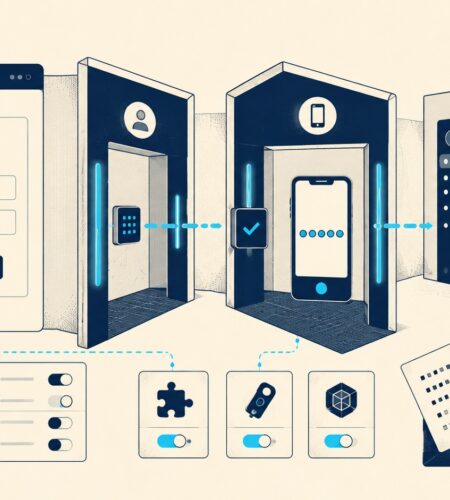
Guía paso a paso para activar wp 2fa en WordPress con WP 2FA y Wordfence Login Security. Incluye TOTP, email, códigos de respaldo y verificación final.
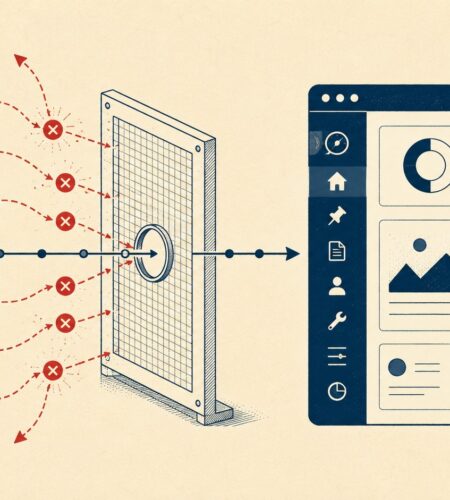
Guía práctica de wp-admin hardening: cómo cambiar la URL del login, activar 2FA, limitar intentos fallidos y configurar un WAF para proteger tu WordPress en 2026.
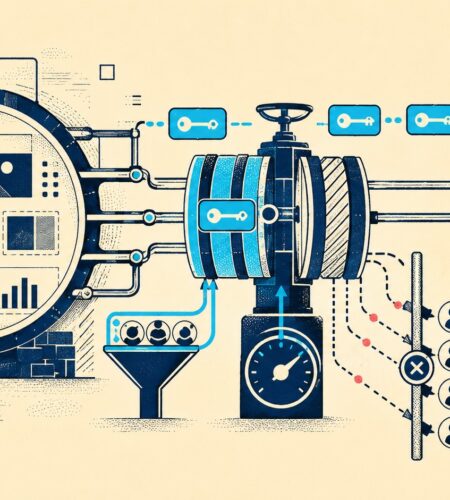
Cómo proteger la REST API de WordPress en 2026: restringir endpoints públicos, implementar autenticación JWT o Application Passwords y activar rate limiting.