Cómo saber si tu plugin de WordPress tiene un CVE activo
Guía para saber si un plugin de WordPress tiene un CVE activo con WPVulnerability: plugin en wp-admin, WP-CLI y API por slug, con cifras al 1 de octubre de 2026.
Guía para saber si un plugin de WordPress tiene un CVE activo con WPVulnerability: plugin en wp-admin, WP-CLI y API por slug, con cifras al 1 de octubre de 2026.
Guía para detectar vulnerabilidades en plugins de WordPress y recibir alertas por email, Slack o Discord con WPVulnerability, Patchstack y Wordfence Intelligence.
Guía práctica para analizar logs de WordPress hackeado: qué buscar en access.log, error_log y cómo usar grep para encontrar al atacante.
Guía completa para forzar HTTPS en WordPress: configuración paso a paso, contenido mixto, HSTS y vulnerabilidades de certificado SSL.
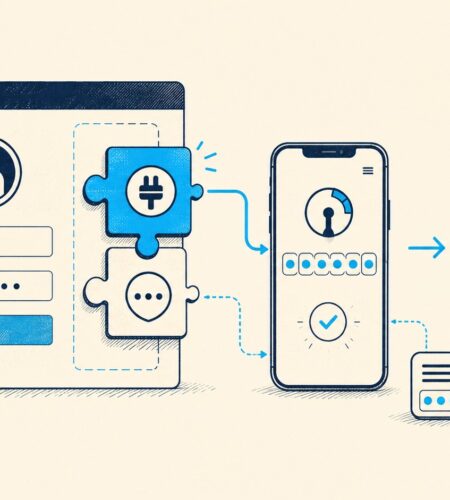
Guía 2026 para activar 2FA en WordPress: plugins comparados, pasos con WP 2FA y Google Authenticator, métodos seguros y errores comunes.
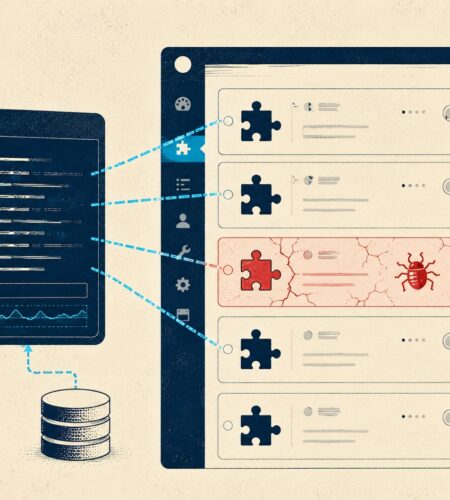
Guía práctica 2026 para detectar plugins vulnerables con WPScan: instalación con Docker, token de API gratuito, comandos clave, lectura de CVSS y automatización con cron semanal.
Guía práctica 2026: configurá las seis cabeceras HTTP que evitan clickjacking, XSS y MIME sniffing en WordPress con LiteSpeed, con código para .htaccess, functions.php y plugins gratuitos.
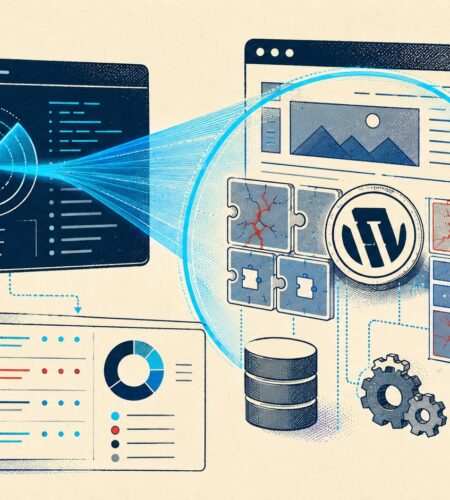
WPScan permite auditar tu WordPress desde la terminal: instalación en Linux, Windows y macOS, comandos de enumeración, lectura de CVEs y automatización semanal.
El 2FA valida credenciales, pero los bots igual martillan tu wp-login. CAPTCHA, whitelist de IP, límite de intentos y logs: las capas que faltan para blindar el acceso.