CVE-2026-81648: exploit activo sin parche en WordPress
Explotación activa confirmada contra CVE-2026-81648 en el plugin CryptoPayment Gateway de WordPress, sin parche disponible y CVSS 10.0.
Explotación activa confirmada contra CVE-2026-81648 en el plugin CryptoPayment Gateway de WordPress, sin parche disponible y CVSS 10.0.
ACF Extended corrige CVE-2026-94263 (inyección de shortcodes) y CVE-2026-94264 (XSS) en la versión 0.9.2.8. Qué sitios están afectados y cómo actualizar.
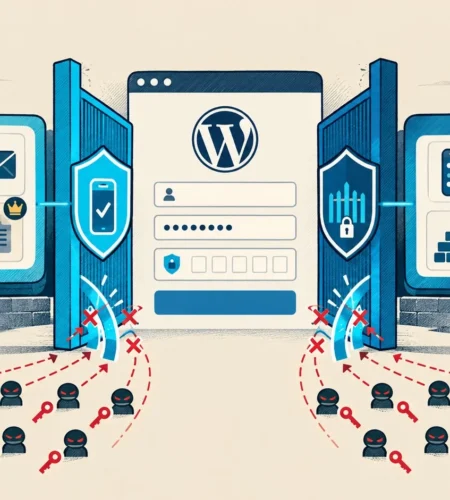
Wordfence Login Security cerró el 17 de agosto de 2026. Comparamos WP 2FA con lo que se sabe del reemplazo y te contamos cómo migrar y exigir 2FA por rol.
Wordfence, Patchstack y Sucuri resuelven problemas distintos. Comparamos firewall, virtual patching y limpieza de malware para que elijas según tu sitio.
Jetpack Protect detecta y avisa; Patchstack suma parcheo virtual en sus planes pagos. Comparamos qué incluye cada plan y cuándo conviene cada uno.
Wordfence vs Solid Security: cuál endurece más WordPress, cómo frena cada uno la fuerza bruta, qué 2FA tienen y si conviene usarlos juntos.
Comparamos Wordfence, Cloudflare, Sucuri y MalCare en sus versiones gratuitas para WordPress, con precios, límites reales y cuándo conviene pagar.
CVE-2026-80513 permite inyección de objetos PHP en wpForo Forum antes de 3.1.6 a través de un campo de perfil, con CVSS 8.0 según wpscan.com.
Comparativa técnica entre Patchstack y Wordfence. Analizamos rendimiento, arquitectura y gestión de vulnerabilidades para ayudarte a elegir.