En pocas palabras: wpForo Forum antes de la versión 3.1.6 permite que un usuario con rol Suscriptor o superior inyecte objetos PHP maliciosos mediante un campo de perfil, por deserialización insegura (CVE-2026-80513, CVSS 8.0). Actualizá a 3.1.6 o superior para corregirlo.
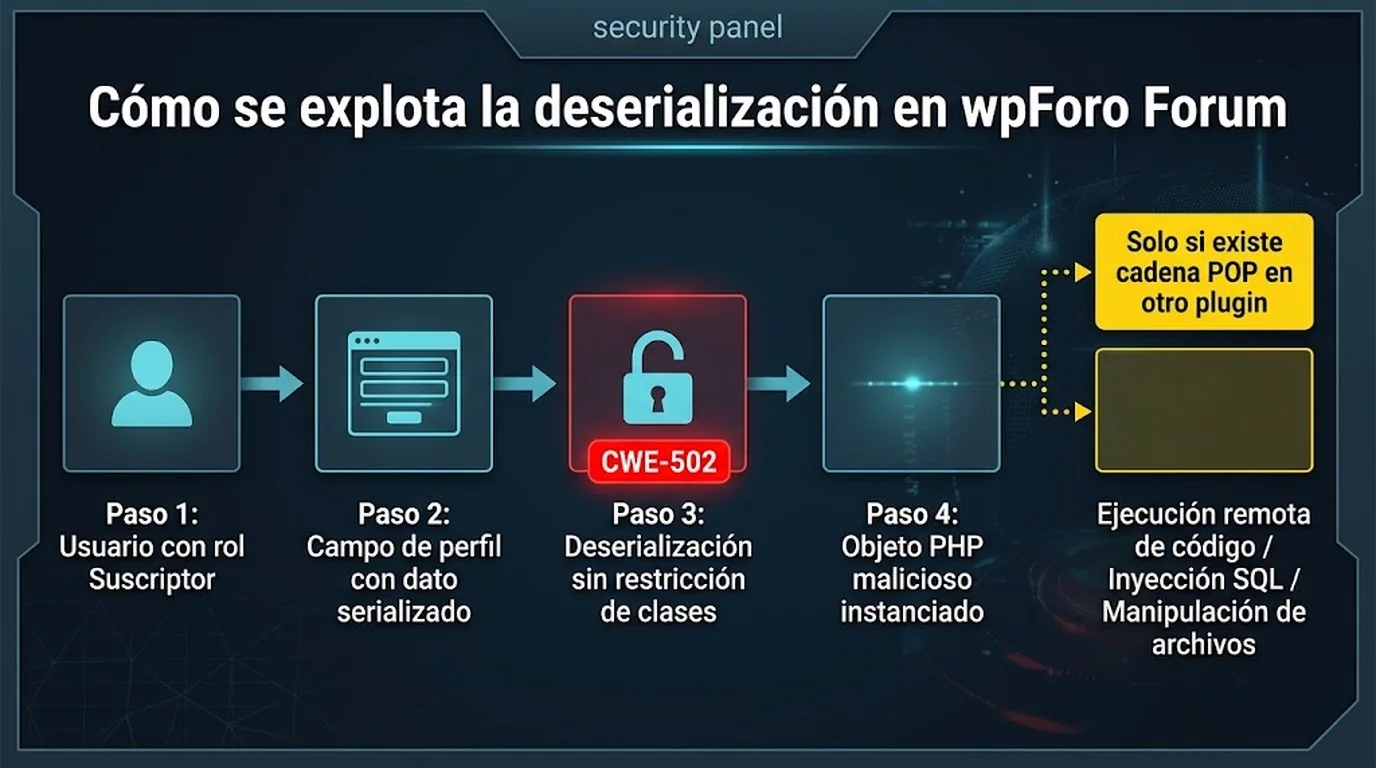
wpForo Forum, un plugin de foros para WordPress, expuso a sitios a inyección de objetos PHP maliciosos en todas las versiones anteriores a la 3.1.6. CVE-2026-80513 es una falla de deserialización insegura (CWE-502) con CVSS 8.0: cualquier usuario autenticado con rol de Suscriptor o superior puede inyectar un objeto PHP arbitrario a través de un campo de perfil, porque el plugin no restringe qué clases pueden instanciarse al deserializar ese dato, según confirma wpscan.com.
En este artículo:
- En 30 segundos
- ¿Qué versiones de wpForo Forum están afectadas por CVE-2026-80513?
- ¿Qué es la deserialización de objetos PHP y por qué es peligrosa (CWE-502)?
- ¿Cómo puede explotar esta falla un usuario con rol de Suscriptor?
- Ejemplo hipotético: así se vería el vector de ataque en la práctica
- ¿Por qué la ausencia de una cadena POP en wpForo no elimina el riesgo?
- ¿Qué relación tiene CVE-2026-80513 con CVE-2026-49769?
- ¿Hay exploits públicos o explotación activa de CVE-2026-80513?
- ¿Cómo proteger un sitio WordPress con wpForo mientras se aplica el parche?
- Cómo priorizar la respuesta: criterios propios para decidir la urgencia
- Errores comunes al gestionar la vulnerabilidad wpForo WordPress
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- wpForo Forum antes de 3.1.6 tiene CVSS 8.0 (severidad alta) por deserialización insegura de objetos PHP, según wpscan.com.
- Cualquier usuario con rol Suscriptor o superior puede inyectar el objeto malicioso a través de un campo de perfil.
- Es un fix incompleto de CVE-2026-49769, publicado el 22 de septiembre de 2026 según wpscan.
- wpForo no tiene una cadena POP propia, pero si convive con otro plugin vulnerable el riesgo escala a ejecución remota de código.
- No hay exploit público confirmado ni figura en el catálogo CISA KEV al 24 de septiembre de 2026.
¿Qué versiones de wpForo Forum están afectadas por CVE-2026-80513?
Todas las versiones de wpForo Forum anteriores a la 3.1.6 son vulnerables a CVE-2026-80513, según confirma wpscan.com. El equipo de desarrollo del plugin corrigió la falla en la versión 3.1.6, así que cualquier instalación con una versión previa queda expuesta hasta que se actualice.
El reporte lo verificó el investigador Sai Praneeth Koti, y wpscan lo publicó el 22 de septiembre de 2026, con la última actualización registrada el 23 de septiembre. Si administrás un foro con wpForo, andá a Plugins en tu panel de WordPress y fijate qué número de versión tenés instalado. Es el chequeo más rápido que podés hacer hoy, 24 de septiembre de 2026, sin depender de escáneres externos.
¿Qué es la deserialización de objetos PHP y por qué es peligrosa (CWE-502)?
La deserialización de objetos PHP es el proceso por el cual el lenguaje convierte una cadena de texto (serializada) de vuelta en un objeto usable por el código. Es peligrosa cuando el dato que se deserializa viene de un usuario sin validar qué clases puede instanciar, algo que CWE-502 describe exactamente como «Deserialization of Untrusted Data».
Ponele que le pedís a wpForo que guarde un campo de perfil personalizado. Si ese campo llega con una cadena serializada armada a mano en vez del texto esperado, el plugin la procesa igual y crea el objeto que el atacante definió, no el que vos esperabas. Ahí es donde arranca el problema: el objeto en sí puede no hacer nada malo, pero si en algún punto del código existe una clase con un método mágico (como __destruct o __wakeup) que ejecuta acciones al instanciarse, se abre la puerta a comportamientos que nadie programó a propósito.
¿Cómo puede explotar esta falla un usuario con rol de Suscriptor?
Un atacante solo necesita una cuenta con rol de Suscriptor (el nivel de acceso más bajo que existe en WordPress) para inyectar el objeto PHP, según especifica el reporte de wpscan. Eso significa que no hace falta comprometer una cuenta de administrador ni explotar credenciales robadas: alcanza con registrarse en el foro, algo que en la mayoría de los sitios está abierto a cualquiera.
El vector es un campo de perfil. El usuario lo completa con una cadena serializada maliciosa en lugar de texto normal, wpForo la procesa sin verificar qué clase está instanciando, y el objeto queda vivo en el sistema. Ojo con esto: por sí solo, ese objeto no ejecuta código arbitrario. El riesgo real depende de qué otras piezas de software convivan en el mismo sitio.
Ejemplo hipotético: así se vería el vector de ataque en la práctica
Ejemplo hipotético, con fines ilustrativos, no una prueba de concepto verificada ni un ataque reproducido por esta redacción: imaginemos un foro de nicho que corre wpForo, con registro abierto y unos cientos de usuarios activos. Un visitante crea una cuenta común —Suscriptor, el rol más bajo de WordPress— y entra a editar su perfil. En vez de completar el campo «Sitio web» con una URL, pega una cadena serializada armada a mano que declara una clase arbitraria. wpForo guarda el dato sin verificar qué clase está instanciando. Hasta ahí, no pasa nada visible: no hay mensaje de error, el perfil se actualiza como si nada. El problema aparecería recién si en ese mismo sitio conviviera otro plugin con una cadena POP explotable: ahí el objeto inyectado, hasta entonces inerte, sería la pieza que dispara la ejecución. Este escenario sirve para entender el mecanismo descripto por wpscan y TheHackerWire, no describe una explotación real confirmada.
¿Por qué la ausencia de una cadena POP en wpForo no elimina el riesgo?
wpForo Forum antes de 3.1.6 no tiene una cadena POP (Property Oriented Programming) propia, según aclara la fuente de TheHackerWire, así que el plugin no puede convertir ese objeto inyectado en ejecución de código por sí solo. El problema es que esa ausencia no es una garantía de seguridad, es solo una limitación puntual de ese componente.
Si el mismo sitio tiene instalado otro plugin que sí contenga una cadena POP explotable, la combinación cambia todo: el objeto que wpForo dejó pasar puede activar esa cadena y derivar en ejecución remota de código, manipulación arbitraria de archivos o inyección SQL, tal como detalla el reporte original. Subís un plugin nuevo, después otro, con el tiempo se te arma un stack de dependencias que nadie terminó de auditar en conjunto, y ese es exactamente el escenario que este tipo de falla aprovecha.
¿Qué relación tiene CVE-2026-80513 con CVE-2026-49769?
CVE-2026-80513 es, según la descripción de TheHackerWire, «un fix incompleto de CVE-2026-49769». Es decir, wpForo ya había recibido un parche anterior para un problema de deserialización relacionado, pero ese parche no cerró todos los vectores, y por eso apareció esta segunda CVE.
Las fuentes consultadas no detallan la fecha de publicación, el CVSS ni el CWE específico de CVE-2026-49769 más allá de la referencia cruzada, así que no vale la pena inventar esos datos. Lo que sí queda claro es el patrón: un parche parcial que deja la puerta entreabierta.
| Dato | CVE-2026-80513 | CVE-2026-49769 |
|---|---|---|
| Fecha de publicación | 22 de septiembre de 2026 (wpscan) | No especificado en las fuentes consultadas |
| Autenticación requerida | Suscriptor o superior | No especificado en las fuentes consultadas |
| Severidad (CVSS) | 8.0 (alta) | No especificado en las fuentes consultadas |
| Estado del parche | Corregido en wpForo Forum 3.1.6 | Corregido de forma parcial (dio origen a CVE-2026-80513) |
¿Hay exploits públicos o explotación activa de CVE-2026-80513?
No, no hay exploit público confirmado para CVE-2026-80513 al 24 de septiembre de 2026, según el registro de TheHackerWire. Tampoco figura en el catálogo CISA KEV de vulnerabilidades explotadas activamente. Eso no quiere decir que estés a salvo, quiere decir que todavía no hay evidencia pública de ataques en curso.
Qué está confirmado: la vulnerabilidad existe, wpscan la verificó, el CVSS es 8.0 y el fix está disponible en la versión 3.1.6.
Qué no está confirmado: si ya circula un exploit privado, si algún grupo la está usando en campañas dirigidas, o qué combinaciones específicas de plugins habilitan la cadena POP completa hasta ejecución remota de código. ¿Alguien lo verificó de forma independiente más allá de wpscan y del researcher original? Todavía no, al menos no según lo que muestran las fuentes disponibles.
¿Cómo proteger un sitio WordPress con wpForo mientras se aplica el parche?
La medida más directa contra esta vulnerabilidad wpForo WordPress es actualizar a la versión 3.1.6 o superior lo antes posible. Mientras eso pasa, hay pasos concretos que reducen la exposición sin depender del parche.
- Actualizá wpForo Forum ya mismo: la versión 3.1.6 corrige la restricción de clases en la deserialización, según wpscan.com.
- Auditá los roles de usuario: revisá quién tiene rol Suscriptor o superior en tu foro; si el registro está abierto al público, es tu superficie de ataque más grande.
- Sumá autenticación en dos pasos: no evita esta CVE puntual, pero reduce el riesgo de que cuentas comprometidas se usen como vector adicional.
- Revisá el resto de tus plugins instalados: como el riesgo real depende de si existe una cadena POP en otro componente, mantener todo actualizado achica esa superficie combinada.
- Considerá una auditoría de seguridad si administrás varios sitios con wpForo: especialmente si no tenés control total sobre qué plugins instala cada cliente.
Un criterio práctico para verificar exposición, como propuesta editorial y no como algo que hayamos testeado nosotros: entrá al panel de plugins, anotá la versión exacta de wpForo Forum, y si es anterior a 3.1.6, tratala como vulnerable hasta que actualices, sin esperar confirmación de explotación activa. Si tu sitio corre en un hosting que no te da acceso rápido para aplicar parches o rollback en caso de problemas, ahí conviene revisar el proveedor. Donweb ofrece hosting WordPress con soporte técnico en español pensado para este tipo de mantenimiento.
Cómo priorizar la respuesta: criterios propios para decidir la urgencia
No todos los sitios con wpForo corren el mismo riesgo real, aunque la vulnerabilidad los afecte por igual en el papel. Estos son criterios de priorización propios para ordenar la respuesta, no una escala oficial de ninguna de las fuentes consultadas:
- Registro abierto al público + foro activo: prioridad máxima. Cualquiera puede crear la cuenta Suscriptor necesaria para el vector, así que la ventana de exposición es real, no teórica.
- Muchos plugins instalados, en especial otros que manejen serialización o deserialización de datos: prioridad alta. Es justo el escenario donde una cadena POP externa podría activar el objeto inyectado.
- Foro cerrado o solo por invitación, con pocos plugins adicionales: prioridad media. El vector técnico sigue existiendo, pero la superficie de explotación práctica es menor.
- Instalación de wpForo sin uso activo o de prueba: prioridad baja, aunque igual conviene actualizar o desinstalar si no se está usando.
Esto no reemplaza la recomendación central —actualizar a 3.1.6—, pero ayuda a decidir si lo hacés en la próxima ventana de mantenimiento o si cortás lo que estés haciendo ahora.
Errores comunes al gestionar la vulnerabilidad wpForo WordPress
- Pensar que solo los administradores son un riesgo: acá el vector es un Suscriptor, el rol más bajo de WordPress. Cerrar el registro público o revisarlo importa tanto como parchear.
- Actualizar wpForo y dar el tema por cerrado: el riesgo real depende de la combinación con otros plugins. Actualizar wpForo es necesario, pero no revisa las cadenas POP que puedan existir en el resto del stack.
- Confiar en que «no está en CISA KEV» significa que no hay riesgo: el catálogo KEV refleja explotación confirmada y reportada, no ausencia de vulnerabilidad. Que todavía no aparezca ahí no significa que nadie la esté probando.
Preguntas Frecuentes
¿Qué versiones de wpForo Forum son vulnerables a CVE-2026-80513?
Todas las versiones de wpForo Forum anteriores a la 3.1.6 son vulnerables, según confirma wpscan.com. La versión 3.1.6 incluye el parche que restringe qué clases pueden instanciarse durante la deserialización.
¿Cómo sé si mi foro de WordPress está afectado por esta vulnerabilidad?
Entrá al panel de WordPress, andá a Plugins instalados y fijate la versión de wpForo Forum. Si es menor a 3.1.6, tu sitio está expuesto a CVE-2026-80513 hasta que actualices.
¿Qué es la inyección de objetos PHP y qué daño puede causar?
Es la técnica por la cual un atacante manipula el proceso de deserialización de PHP para crear objetos no previstos por el código original, clasificada como CWE-502. Si el sitio tiene una cadena POP explotable en algún componente, el daño puede escalar a ejecución remota de código, manipulación de archivos o inyección SQL.
¿CVE-2026-80513 tiene exploit público o está siendo explotada?
No, según TheHackerWire no hay exploit público confirmado ni figura en el catálogo CISA KEV al 24 de septiembre de 2026. Eso no descarta explotación privada o futura, solo indica que no hay evidencia pública registrada por ahora.
¿Cómo actualizo wpForo Forum de forma segura?
Desde el panel de WordPress, en Plugins, actualizá wpForo Forum a la versión 3.1.6 o superior, idealmente después de hacer un backup completo del sitio. Si administrás varios sitios con el plugin, priorizá los que tienen registro de usuarios abierto al público, porque ahí el riesgo es mayor.
Conclusión
CVE-2026-80513 confirma algo que ya veníamos viendo con otros plugins de WordPress: un parche que corrige síntomas sin cerrar la causa de fondo termina generando una segunda CVE. wpForo ya había tocado este problema con CVE-2026-49769, y la solución quedó incompleta. Si administrás un foro con este plugin, la acción concreta es una sola: actualizar a 3.1.6 ahora, usar los criterios de priorización de arriba para decidir cuándo, revisar quién tiene rol Suscriptor en tu sitio, y no asumir que la ausencia de exploit público hoy significa que vas a estar tranquilo la semana que viene.