WordPress reinfectado con malware: por qué vuelve
Un WordPress reinfectado con malware casi siempre tiene un backdoor activo, credenciales sin cambiar o una vulnerabilidad sin cerrar. Te contamos dónde buscar y cómo evitar que vuelva.
Un WordPress reinfectado con malware casi siempre tiene un backdoor activo, credenciales sin cambiar o una vulnerabilidad sin cerrar. Te contamos dónde buscar y cómo evitar que vuelva.
Guía práctica para analizar logs de WordPress hackeado: qué buscar en access.log, error_log y cómo usar grep para encontrar al atacante.
Comparamos Patchstack y UpdraftPlus en precios, funciones y rendimiento para ayudarte a elegir la mejor opción para tu WordPress.
CVE-2026-80513 permite inyección de objetos PHP en wpForo Forum antes de 3.1.6 a través de un campo de perfil, con CVSS 8.0 según wpscan.com.
Guía práctica para auditar plugins abandonados wordpress: señales de abandono, cómo usar la API de WPVulnerability y qué hacer ante un CVE sin parche.
CVE-2026-9331 afecta a EDD Product Catalog Feed by PixelYourSite: una falla de autorización permite a suscriptores borrar opciones y tumbar el sitio.
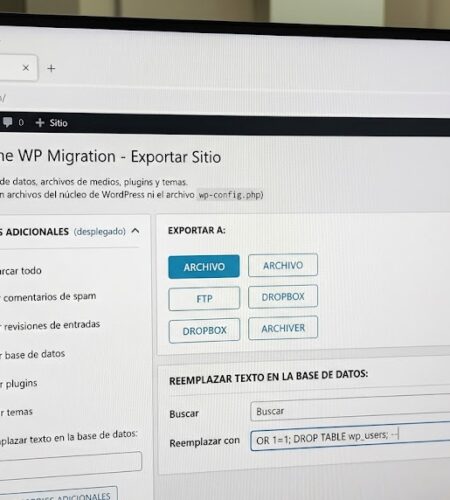
CVE-2026-19949 en All-in-One WP Migration expone 5 millones de sitios WordPress a inyección SQL de segundo orden sin autenticación. Actualizá a la versión 7.110.
Los roles y permisos en WordPress son un vector de ataque silencioso: un Editor comprometido o un plugin con capabilities excesivas pueden devastar tu sitio sin necesitar acceso de Administrador.
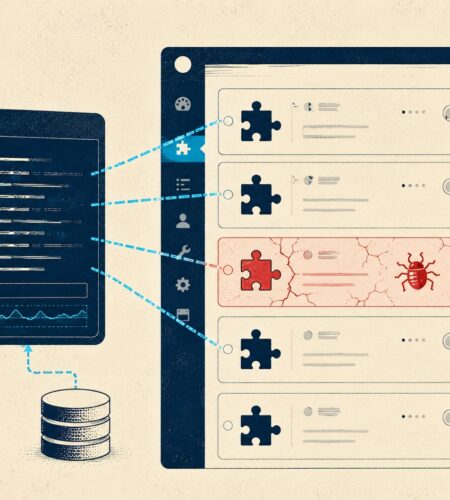
Guía práctica 2026 para detectar plugins vulnerables con WPScan: instalación con Docker, token de API gratuito, comandos clave, lectura de CVSS y automatización con cron semanal.