Hardening WordPress con Patchstack: guía 2026
Guía 2026 de hardening WordPress con Patchstack: 11.334 vulnerabilidades, ventana de 5 horas y el paso a paso para blindar tu sitio.
Guía 2026 de hardening WordPress con Patchstack: 11.334 vulnerabilidades, ventana de 5 horas y el paso a paso para blindar tu sitio.
WPScan permite auditar tu WordPress desde la terminal: instalación en Linux, Windows y macOS, comandos de enumeración, lectura de CVEs y automatización semanal.
El CRA europeo exige notificar exploits activos desde el 11 de septiembre de 2026. Qué debe tener una VDP para plugins de WordPress, qué plataformas usar y errores a evitar.
Un zero-day se explota mientras no existe parche. Qué son estas fallas, casos reales en plugins de WordPress y cómo blindar tu sitio hoy.
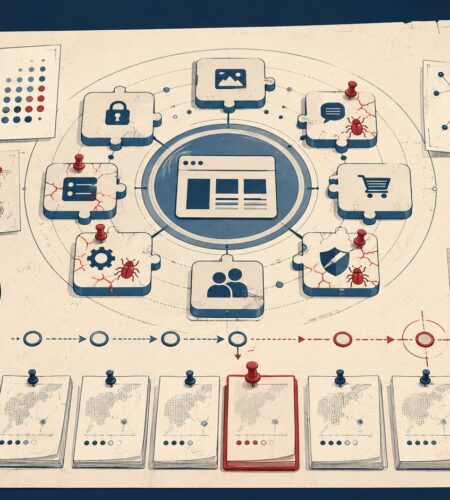
Wordfence publicó su reporte semanal del 10 al 16 de agosto de 2026: entre 87 y 107 fallos nuevos por semana y solo 5 horas entre divulgación y ataque. Qué parchear y cómo auditar tu sitio.
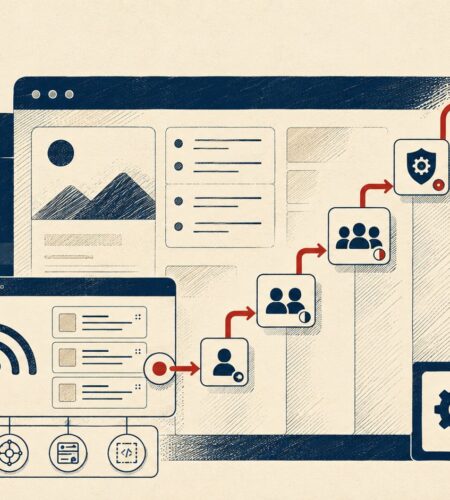
El CVE-2026-19883 afecta al plugin WPeMatico de WordPress hasta la versión 2.8.24: un suscriptor puede escalar a administrador. Al 22/08/2026 no hay parche oficial publicado.
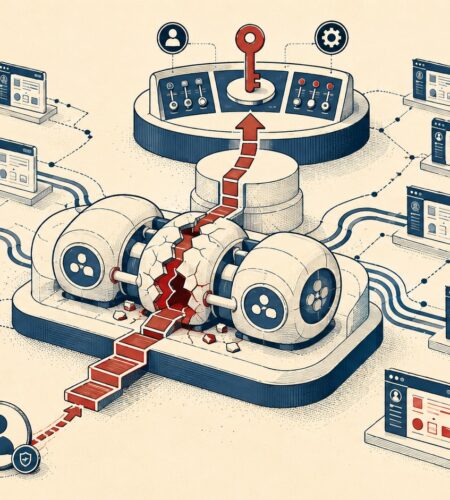
CVE-2026-19598, una escalada de privilegios sin autenticación en el plugin Pods (CVSS 9.8), expone a más de 100.000 sitios WordPress. El parche llegó en la 3.3.10: qué hacer ahora.
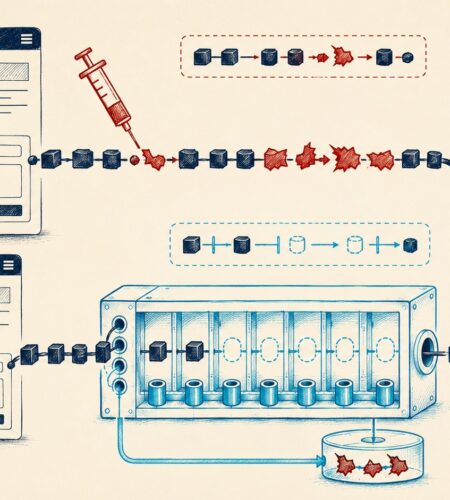
WordPress 7.0.2 parchó CVE-2026-60137, una inyección SQL sin autenticación encadenable a RCE y con explotación activa. Cómo funciona el ataque, qué datos quedan expuestos y cómo blindar tu sitio.
Un backup de WordPress solo sirve si se puede restaurar: qué incluir, cada cuánto hacerlo según tu sitio y cómo probarlo antes de que te hackeen.