AMP for WP: XSS almacenado compromete sitios WordPress
La CVE-2026-97019 permite XSS almacenado en AMP for WP hasta la versión 1.1.17, sin privilegios ni interacción del usuario.
La CVE-2026-97019 permite XSS almacenado en AMP for WP hasta la versión 1.1.17, sin privilegios ni interacción del usuario.
CVE-2026-84999 afecta Pie Register Premium hasta 3.8.4.0: subida de archivos sin autenticar que permite ejecución remota de código. Sin parche oficial aún.
La CVE-2026-110956 en asVereinbase permite login como administrador sin credenciales. Score 9.8 según CISA ADP. Actualizá a 1.1.8 ya.
Guía para saber si un plugin de WordPress tiene un CVE activo con WPVulnerability: plugin en wp-admin, WP-CLI y API por slug, con cifras al 1 de octubre de 2026.
Comparamos Patchstack y UpdraftPlus en precios, funciones y rendimiento para ayudarte a elegir la mejor opción para tu WordPress.
CVE-2026-80513 permite inyección de objetos PHP en wpForo Forum antes de 3.1.6 a través de un campo de perfil, con CVSS 8.0 según wpscan.com.
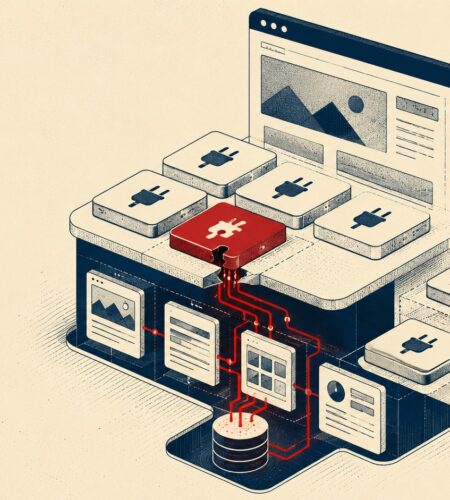
Un zero-day se explota mientras no existe parche. Qué son estas fallas, casos reales en plugins de WordPress y cómo blindar tu sitio hoy.
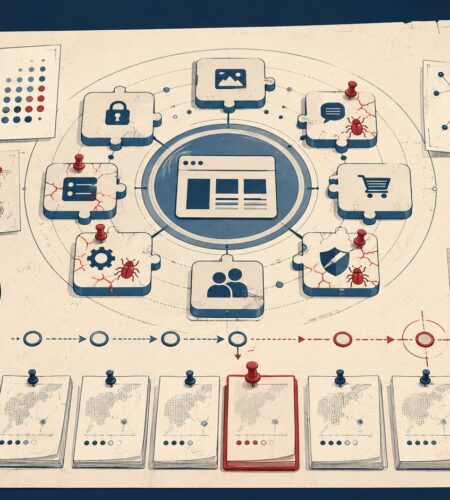
Wordfence publicó su reporte semanal del 10 al 16 de agosto de 2026: entre 87 y 107 fallos nuevos por semana y solo 5 horas entre divulgación y ataque. Qué parchear y cómo auditar tu sitio.
CVE-2026-19598, una escalada de privilegios sin autenticación en el plugin Pods (CVSS 9.8), expone a más de 100.000 sitios WordPress. El parche llegó en la 3.3.10: qué hacer ahora.