
En pocas palabras: Desde el 3 de noviembre de 2026, atacantes explotan CVE-2026-81648 (CVSS 10.0) en CryptoPayment Gateway 1.2.1-1.2.2, sin parche disponible. Un endpoint AJAX sin control de acceso permite borrar archivos, modificar configuración de pagos y robar credenciales de wallet sin necesitar cuenta en el sitio.
El 3 de noviembre de 2026, la firma Defused Cyber detectó intentos activos de explotación contra CVE-2026-81648 (CVSS 10.0) en CryptoPayment Gateway, un plugin de WordPress para pagos en criptomonedas. La falla permite borrar archivos, alterar la configuración de pagos y robar credenciales de wallet sin necesitar cuenta en el sitio, según reportó TokenPost.
CVE-2026-81648 es una vulnerabilidad crítica (CVSS 3.1: 10.0) que afecta las versiones 1.2.1 a 1.2.2 de CryptoPayment Gateway. Está clasificada como CWE-862, falta de autorización, y permite a cualquier persona sin cuenta ejecutar operaciones administrativas a través de un endpoint AJAX sin control de acceso, según el detalle técnico de cvefeed.io.
En este artículo:
- En 30 segundos
- ¿Qué permite hacer la falla CVE-2026-81648 sin autenticación?
- ¿Qué evidencia hay de explotación activa el 3 de noviembre de 2026?
- ¿Por qué no hay un parche disponible para versiones 1.2.1 y 1.2.2?
- Cómo decidir qué hacer según tu situación
- ¿Qué significa que el CVSS sea 10.0?
- Qué está confirmado y qué no
- Errores comunes al reaccionar frente a esta falla
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-81648 tiene CVSS 3.1 de 10.0, la máxima severidad posible.
- Afecta CryptoPayment Gateway 1.2.1 y 1.2.2, sin parche público disponible.
- Defused Cyber confirmó intentos de explotación activa el 3 de noviembre de 2026.
- WordPress.org cerró el listado del plugin en el repositorio oficial el 28 de agosto de 2026.
- El endpoint vulnerable borra archivos, cambia configuración de pagos y expone wallets en texto plano.
¿Qué permite hacer la falla CVE-2026-81648 sin autenticación?
La falla permite tres cosas sin pedir login: borrar archivos arbitrarios del servidor, sobrescribir la configuración del gateway de pagos y recuperar las credenciales de wallet guardadas en texto plano. Todo pasa por un endpoint que nunca verifica quién hace el pedido.
El investigador que publicó el proof-of-concept detectó que el endpoint vulnerable no es el admin-ajax.php habitual de WordPress, sino uno propio del plugin: vendor/cryptd/ajax.php. Según el write-up de Abraxas Labs, la función crpay_security_error existe en el código pero nunca se llama, así que el control de seguridad nunca se ejecuta. Con un POST del tipo data.function=delete-file y un file_name con cinco saltos de directorio (../../../../../), un atacante llega desde la carpeta de uploads hasta wp-content y elimina lo que quiera.
Este tipo de error —una función de validación que existe en el código pero que nadie conecta al flujo real— es más común de lo que parece en plugins hechos rápido: alguien escribe el chequeo, lo prueba en un branch, y después el endpoint que termina en producción no la invoca. El resultado no es «falta de seguridad» en el sentido de que nadie pensó en ella, sino que la seguridad quedó escrita y desconectada. Es un matiz que cambia poco para quien administra el sitio, pero explica por qué un CVSS 10.0 puede convivir con un código que, a simple vista, parece tener controles.
Ejemplo hipotético (no es un caso real reportado): imaginemos una tienda que vende merchandising y acepta pagos en cripto vía CryptoPayment Gateway desde hace seis meses. El plugin nunca se actualizó porque, para el dueño del sitio, «funcionaba bien». Un atacante automatizado escanea el sitio, detecta la ruta vendor/cryptd/ajax.php, envía el POST con function=delete-file y un file_name con los saltos de directorio necesarios, y en el mismo lote de pedidos también pide la recuperación de credenciales. Si el plugin estuvo activo, las credenciales de wallet salen en texto plano; si además el atacante decide borrar en vez de leer, puede voltear archivos de wp-content sin que el dueño reciba ninguna alerta previa. Nada de esto requirió crear una cuenta ni hacer login. Este escenario es ilustrativo, armado a partir de la mecánica descripta en el PoC de Abraxas Labs, no un incidente confirmado.
Ojo con esto: la recuperación de credenciales requiere que el plugin haya sido activado al menos una vez en el sitio. El borrado de archivos no tiene esa condición, funciona igual esté o no activo.
El vector CVSS completo es AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H, según registra cvefeed.io. Traducido: se explota por red, sin complejidad de ataque, sin privilegios, sin interacción del usuario, y el impacto es total en confidencialidad, integridad y disponibilidad.
¿Qué evidencia hay de explotación activa el 3 de noviembre de 2026?
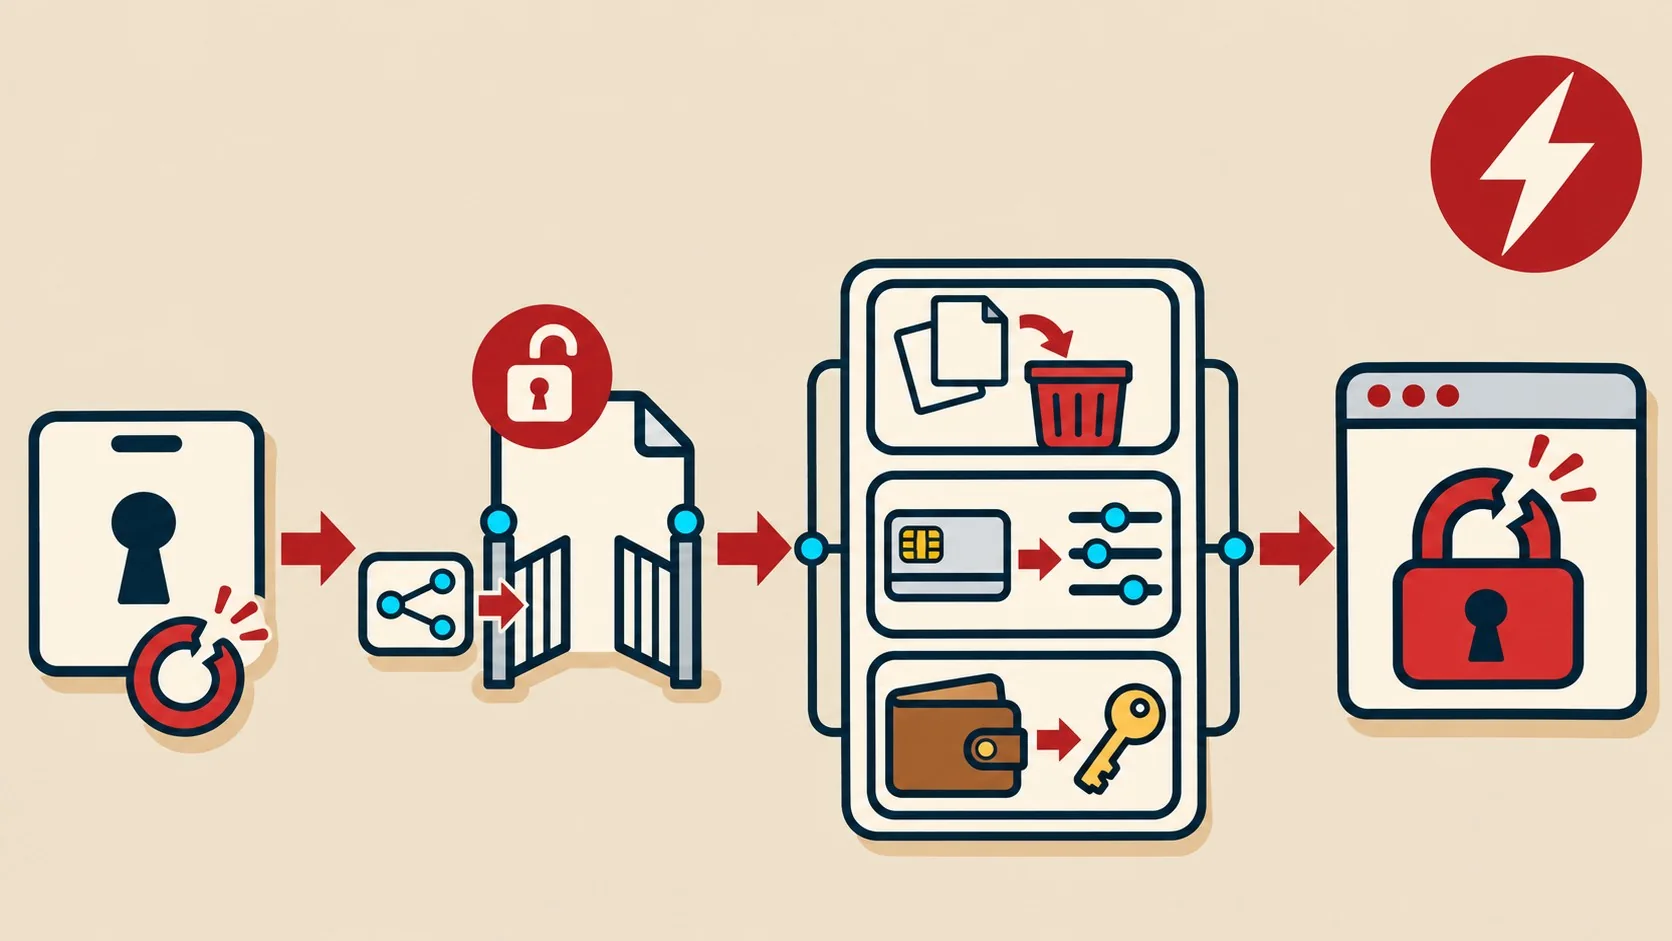
Defused Cyber reportó intentos de ataque reales contra sitios con CryptoPayment Gateway instalado, con fecha del 3 de noviembre de 2026. La firma vinculó esos intentos a infraestructura de hosting comercializada como «Anonymous KYC-Free VPS Hosting» (sí, en serio, así se promociona), pero no identificó un actor de amenaza concreto.
El dato del hosting no es un detalle de color: tiene sentido operativo. Si el objetivo final es recuperar credenciales de wallet, al atacante le conviene que la infraestructura desde la que ataca sea tan difícil de rastrear como las billeteras cripto que busca vaciar. Un VPS que se vende explícitamente sin verificación de identidad reduce el rastro en ambos extremos de la operación. Es una lectura razonable a partir de lo que reporta Defused Cyber, no una confirmación de que así ocurrió en cada intento detectado.
¿Hay comerciantes comprometidos confirmados? Todavía no. El reporte público de TokenPost describe intentos de explotación detectados, pero no identifica ni fondos robados ni víctimas específicas. The Hacker News replicó la misma información el mismo día, citando también a Defused Cyber como fuente.
¿Por qué no hay un parche disponible para versiones 1.2.1 y 1.2.2?
No hay parche porque WordPress.org cerró el listado del plugin en el repositorio oficial el 28 de agosto de 2026 por un problema de seguridad, y desde entonces nadie publicó una versión corregida. El propio proof-of-concept de Abraxas Labs lo confirma: «no public patch in the tree I sat with» (no hay parche público en el código que revisé).
El bug se reportó originalmente el 10 de septiembre de 2026 según WPScan, con el investigador Pedro Pinho como descubridor. Pasaron casi dos meses entre ese reporte y la explotación activa confirmada en noviembre. Dos meses de ventana abierta, sin parche, con el código del exploit dando vueltas en GitHub.
WPScan clasifica la falla como CWE-284 (control de acceso impropio), mientras que cvefeed.io y el registro de MITRE usan CWE-862 (falta de autorización). Son matices de taxonomía, pero describen el mismo problema de fondo: nadie chequea permisos antes de ejecutar la acción.
Cómo decidir qué hacer según tu situación
No todos los sitios con CryptoPayment Gateway instalado están en el mismo nivel de riesgo. Estos criterios ayudan a priorizar sin perder tiempo en pasos que no aplican:
- Si el plugin está activo y procesó pagos reales: asumí las credenciales de wallet como comprometidas. Desinstalalo, rotá credenciales y revisá movimientos de la wallet asociada, en ese orden.
- Si el plugin está instalado pero nunca se activó: la vía de robo de credenciales no aplica (requiere activación previa), pero el borrado arbitrario de archivos sí funciona igual. Borralo del servidor de todas formas, no hace falta rotar credenciales que nunca se generaron.
- Si ya desinstalaste el plugin en el pasado pero dejaste la carpeta en el servidor: el endpoint
vendor/cryptd/ajax.phppuede seguir respondiendo aunque el plugin no figure como activo en el panel. Verificá por FTP o el administrador de archivos que la carpeta ya no exista. - Si no tenés certeza de si el plugin se usó alguna vez: tratalo como el escenario más grave. Es más barato rotar credenciales de forma preventiva que asumir que no pasó nada.
- Desinstalá CryptoPayment Gateway de inmediato. No alcanza con desactivarlo desde el panel: borrá los archivos del plugin del servidor.
- Bloqueá el acceso a
vendor/cryptd/ajax.phpa nivel servidor. Un bloque en el archivo de configuración del servidor web corta el vector de ataque aunque el plugin siga instalado por algún motivo. - Rotá las credenciales de wallet asociadas al gateway. Si el plugin estuvo activo en algún momento, asumí que esas credenciales ya están comprometidas.
- Revisá los logs de acceso por POST sospechosos. Buscá pedidos con
data.function=delete-fileo secuencias de../en los parámetros.
La recomendación general de cvefeed.io para este tipo de fallas es restringir los endpoints AJAX a usuarios autenticados y agregar chequeos de autorización explícitos, algo que en este caso el plugin nunca implementó.
¿Qué significa que el CVSS sea 10.0?
Un CVSS de 10.0 es el puntaje máximo posible en la escala, y significa que no hace falta ni autenticación ni interacción del usuario para causar el peor daño imaginable: pérdida total de confidencialidad, integridad y disponibilidad. No es un número inflado por marketing de seguridad, es lo que arroja la fórmula cuando se cumplen todas las condiciones peores a la vez.
El vector AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H dice exactamente eso: ataque remoto, baja complejidad, cero privilegios, cero interacción, impacto alto en los tres pilares de seguridad. Es el mismo tipo de combinación que suele verse en fallas de autenticación rota en plugins de WordPress, aunque las fuentes consultadas para esta nota no traen una comparación directa con otros CVE recientes del ecosistema.
Qué está confirmado y qué no
- Confirmado: la falla existe, tiene CVSS 10.0 y afecta las versiones 1.2.1-1.2.2, según el registro de cvefeed.io y el PoC público de Abraxas Labs.
- Confirmado: Defused Cyber detectó intentos de explotación el 3 de noviembre de 2026.
- Confirmado: no hay parche público disponible para 1.2.2.
- No confirmado: identidad del actor detrás de los intentos de ataque.
- No confirmado: comerciantes comprometidos o fondos robados de forma efectiva.
Errores comunes al reaccionar frente a esta falla
- Desactivar el plugin en vez de borrarlo. Desactivar desde el panel de WordPress no elimina los archivos del servidor; si el atacante llega por otra vía al endpoint, el código sigue ahí.
- Confiar en que «todavía no me tocó». El vector no requiere interacción ni cuenta, así que no hay señal previa de que un sitio esté en la mira hasta que ya es tarde.
- Buscar un parche oficial que no existe. Perder tiempo revisando el changelog de la versión 1.2.2 esperando una corrección es tiempo que no se recupera, porque WordPress.org ya cerró el listado.
- No rotar las credenciales de wallet después de desinstalar. Sacar el plugin no revierte una filtración que ya pasó; si estuvo activo, las credenciales previas hay que darlas por quemadas.
Preguntas Frecuentes
¿Qué es la CVE-2026-81648?
Es una vulnerabilidad crítica de falta de autorización (CWE-862) en el plugin CryptoPayment Gateway de WordPress, con CVSS 3.1 de 10.0. Permite a atacantes sin cuenta borrar archivos, cambiar configuración de pagos y robar credenciales de wallet en texto plano.
¿Cómo sé si mi sitio WordPress usa CryptoPayment Gateway?
Revisá la carpeta de plugins activos en el panel de administración de WordPress, dentro de «Plugins instalados», buscando «CryptoPayment Gateway». También podés chequear si existe la ruta vendor/cryptd/ajax.php en los archivos del sitio vía FTP o el administrador de archivos del hosting.
¿Hay un parche para CryptoPayment Gateway 1.2.2?
No, no existe parche público. El plugin fue removido del repositorio oficial de WordPress.org el 28 de agosto de 2026, y la versión 1.2.2 sigue vulnerable sin corrección disponible.
¿Qué datos pueden robar los atacantes con esta falla?
Pueden recuperar credenciales de wallet almacenadas en texto plano, siempre que el plugin haya sido activado al menos una vez en el sitio. También pueden leer y modificar la configuración del gateway de pagos sin necesitar ninguna cuenta.
¿Cómo elimino el plugin CryptoPayment Gateway de forma segura?
Desactivalo desde el panel de WordPress y después borrá la carpeta completa del plugin vía FTP o el administrador de archivos, no alcanza con desactivarlo. Después, bloqueá el acceso a vendor/cryptd/ajax.php a nivel servidor por si quedó algún resto de código.
Conclusión
CVE-2026-81648 junta todos los ingredientes de una falla grave: CVSS 10.0, explotación sin autenticación, sin parche disponible y con ataques activos confirmados el 3 de noviembre de 2026. Si tenés este plugin instalado, no hay margen para esperar un fix: desinstalarlo y rotar credenciales es la única salida real ahora mismo. Lo que sí queda por ver es cuántos sitios siguen corriendo CryptoPayment Gateway sin saberlo, porque el plugin ya no figura en el repositorio oficial y mucha gente no revisa manualmente qué tiene instalado hasta que algo se rompe.
Fuentes
- TokenPost – Defused Cyber Flags Exploit Attempts Against Critical WordPress Crypto Flaw
- cvefeed.io – Ficha técnica de CVE-2026-81648
- GitHub (Abraxas Labs) – Proof-of-concept y write-up técnico de CVE-2026-81648
- WPScan – Reporte original de la vulnerabilidad
- The Hacker News – Attackers Target Unpatched CryptoPayment Gateway Flaw