En pocas palabras: Tras el parche de WordPress 7.1.4 del 28 de octubre de 2026, no hay datos públicos verificados sobre intentos de explotación de la falla RCE no autenticada en wp-content/upgrade/. Patchstack aclara que la ventana de explotación dura segundos, pero recomienda bloquear ese directorio porque ningún firewall PHP lo cubre.
Horas después de que WordPress lanzara la versión 7.1.4 el 28 de octubre de 2026, la atención se centró en la falla de ejecución remota de código que esa actualización acababa de parchear.
En este artículo:
- En 30 segundos
- ¿Qué vulnerabilidad corrige la actualización WordPress 7.1.4?
- ¿Cómo funciona el ataque a la ventana de actualización (upgrade window)?
- ¿Qué se sabe sobre intentos de explotación de esta falla?
- ¿Qué todavía no está confirmado sobre la explotación de esta falla?
- ¿Cómo protejo mi sitio WordPress ante este tipo de ataque?
- Errores comunes al reaccionar frente a esta vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- WordPress 7.1.4, lanzado el 28 de octubre de 2026, corrige 22 fallas de seguridad, entre ellas una RCE no autenticada por condición de carrera.
- La ventana real de explotación dura apenas segundos, según Patchstack, lo que vuelve la falla difícil de explotar en la práctica.
- Patchstack recomienda bloquear el acceso web a
wp-content/upgrade/porque ningún firewall a nivel PHP cubre esta falla específica.
La vulnerabilidad WordPress 7.1.4 es una falla de ejecución remota de código (RCE) no autenticada que afecta a todas las versiones del núcleo hasta la 7.1.3, causada por una condición de carrera durante el proceso de actualización automática. El equipo de WordPress Core la parcheó en la versión 7.1.4, liderada por Aaron Jorbin y Nik Tsekouras, junto con otras 21 fallas de seguridad reportadas por investigadores independientes y por Anthropic.
¿Qué vulnerabilidad corrige la actualización WordPress 7.1.4?
WordPress 7.1.4 corrige una ejecución remota de código no autenticada causada por una condición de carrera en el proceso de actualización del núcleo, calificada con CVSS 9 por Patchstack. El investigador Umut Bayram reportó el problema, que afecta a todas las versiones iguales o anteriores a 7.1.3.
No hace falta cuenta de usuario para explotarla, pero sí hace falta estar en el lugar exacto en el momento exacto. Según el reporte de CyberSecurityNews, la release completa corrige 22 fallas distribuidas en 17 avisos, incluyendo XSS almacenado en la Interactivity API, un fallo de Customizer que exponía cambios sin publicar a visitantes anónimos, y ajustes de permisos en notas adjuntas a posts. Ninguna de esas otras 21 fallas tiene la severidad de la condición de carrera.
¿Cómo funciona el ataque a la ventana de actualización (upgrade window)?
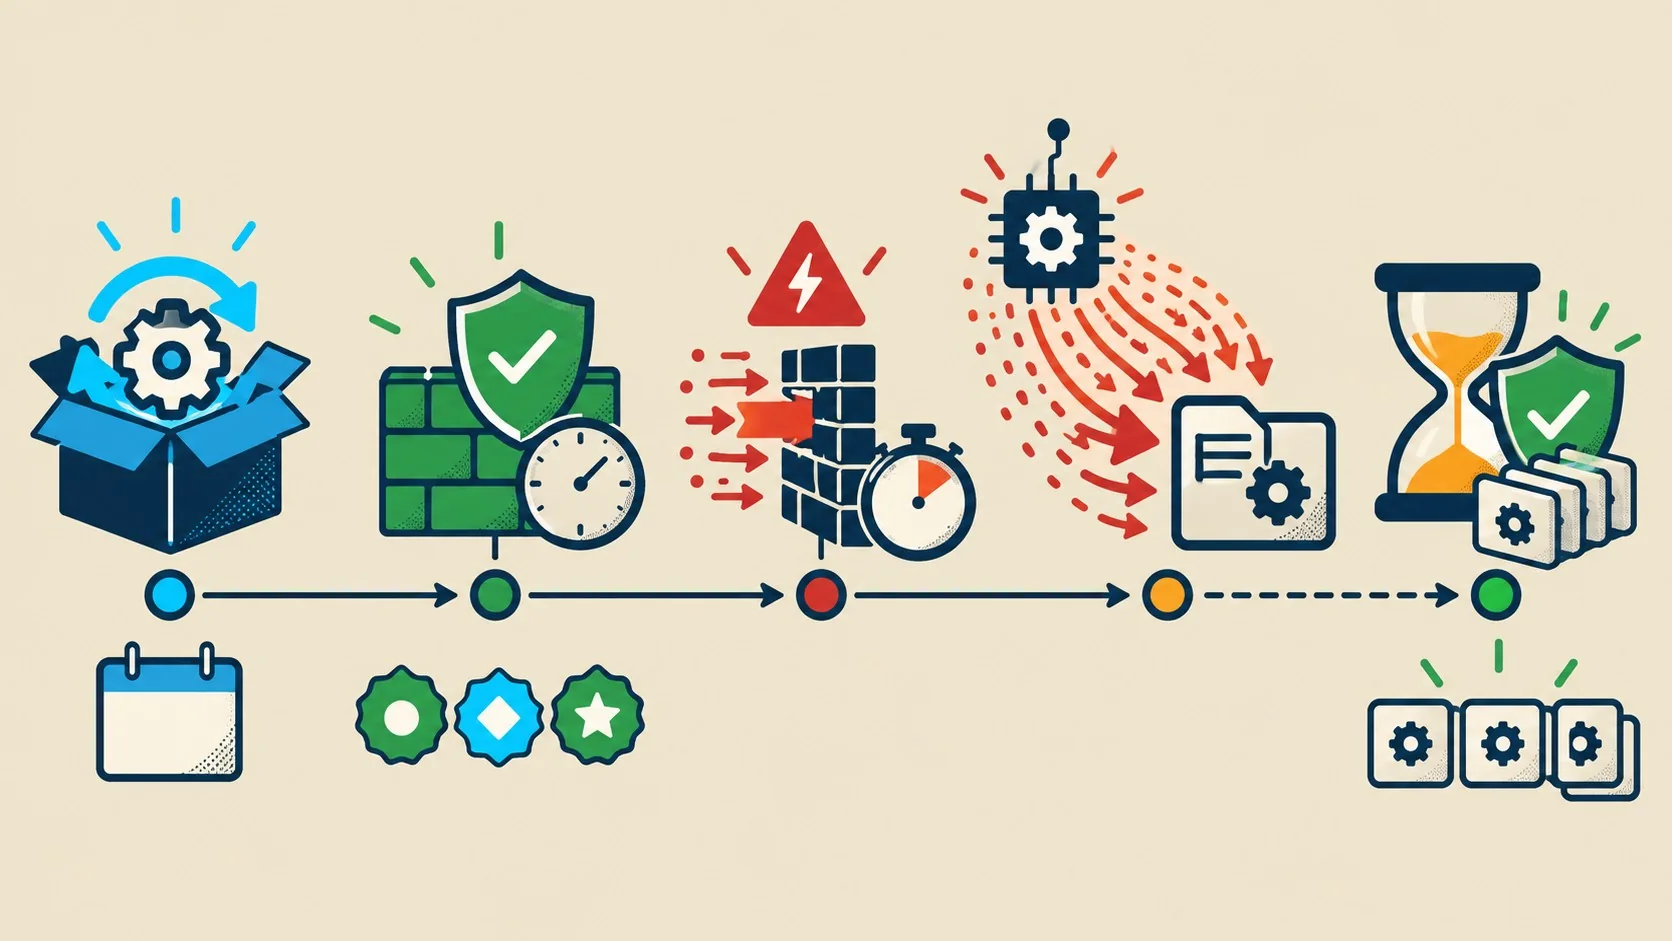
Durante una actualización completa del núcleo, WordPress desempaqueta archivos temporales en wp-content/upgrade/, incluyendo una copia funcional del instalador. Si un atacante llega a ese instalador extraído antes de que termine la limpieza, puede correr el setup apuntando la configuración a una base de datos propia y terminar corriendo código en el servidor. Relacionado: otra falla crítica con puntaje 9.8 en WordPress.
¿Cuánto dura esa oportunidad? Según Patchstack, unos pocos segundos, los mismos que tarda el proceso de actualización en ejecutarse. Antes del parche, los nombres de carpeta eran predecibles y la limpieza eliminaba el index.php que bloqueaba el listado de archivos, dos detalles que facilitaban adivinar la ruta exacta. WordPress 7.1.4 agrega 16 caracteres aleatorios al nombre de la carpeta temporal, restaura la protección del index.php y evita que wp-config.php se copie desde el directorio de trabajo.
¿Qué se sabe sobre intentos de explotación de esta falla?
No hay datos públicos verificados sobre el volumen de intentos de explotación contra la ruta vulnerable tras el lanzamiento de 7.1.4.
Eso sí: sondear una ruta no es lo mismo que comprometerla. Aun si existieran intentos automatizados dirigidos al instalador extraído en wp-content/upgrade/, eso no confirmaría que algún sitio terminó con una base de datos ajena corriendo adentro. Complementá con una falla que permanecía oculta desde 2016.
¿Qué todavía no está confirmado sobre la explotación de esta falla?
- Confirmado: la condición de carrera existe, afecta a versiones hasta 7.1.3, y WordPress la parcheó en 7.1.4. Está documentada por Patchstack y por WordPress Core.
- No confirmado: si algún sitio terminó efectivamente comprometido explotando esta vulnerabilidad. No hay reportes públicos al respecto.
La ventana de explotación medida en laboratorio por Patchstack es de segundos, no de minutos. Eso no significa que sea imposible, pero sí que explotarla a escala requiere automatización muy precisa, sincronizada con el momento exacto en que un administrador aprieta «actualizar».
¿Cómo protejo mi sitio WordPress ante este tipo de ataque?
La protección real es actualizar a WordPress 7.1.4 ahora, sin esperar el ciclo automático de tu hosting. Desde el panel de WordPress vas a Escritorio, Actualizaciones, Actualizar ahora, o descargás la versión directamente desde wordpress.org. Profundizamos sobre qué firewall bloquea mejor este tipo de ataques.
- Actualizá sin demora: la condición de carrera deja de existir apenas instalás 7.1.4, sin necesidad de ninguna regla de firewall adicional.
- Bloqueá el acceso web a
wp-content/upgrade/: Patchstack señala que ningún firewall a nivel PHP cubre esta falla, porque la copia extraída del instalador carga WordPress desde sus propios archivos, sin pasar por los mu-plugins donde corren los firewalls. - Revisá tus logs de acceso: buscar solicitudes sospechosas al directorio
wp-content/upgrade/en los días posteriores al 28 de octubre puede ayudarte a detectar intentos de acceso a esas rutas. - Auditá cuentas con rol Contributor o superior: varias de las otras 21 fallas corregidas (XSS en la Interactivity API, por ejemplo) requieren ese nivel de acceso para explotarse.
Si administrás varios sitios o manejás infraestructura propia, vale la pena revisar también la configuración del servidor web, no solo la del CMS. Para quienes alojan en Argentina, donweb.com aplica parches de seguridad a nivel de infraestructura que complementan, pero no reemplazan, la actualización del propio WordPress.
Errores comunes al reaccionar frente a esta vulnerabilidad
- Confiar solo en un firewall y no actualizar: ya vimos que ningún WAF a nivel PHP cubre esta falla puntual. Un firewall de aplicación puede ayudar con el sondeo general, pero la única solución real es la actualización.
- Asumir que la actualización automática ya corrió: muchos sitios tienen actualizaciones en background activadas pero fallidas por permisos de archivos. Confirmá la versión instalada en Escritorio, no asumas que el proceso terminó bien.
- Dejar
wp-content/upgrade/listable: si el directorio permite listado de archivos, cualquiera puede ver qué hay adentro mientras corre una actualización, aunque los nombres de carpeta ahora sean aleatorios. - Ignorar las otras 21 fallas por enfocarse solo en la RCE: la XSS almacenada en la Interactivity API, por ejemplo, la puede explotar cualquier usuario con rol Contributor, un perfil mucho más común en sitios con varios editores.
Preguntas Frecuentes
¿Qué es la vulnerabilidad WordPress 7.1.4?
Es una ejecución remota de código no autenticada causada por una condición de carrera en el proceso de actualización del núcleo de WordPress, con CVSS 9 según Patchstack. Afecta a todas las versiones iguales o anteriores a 7.1.3 y quedó parcheada en la versión 7.1.4, lanzada el 28 de octubre de 2026.
¿Qué significa que sea una RCE no autenticada?
Significa que un atacante no necesita credenciales ni cuenta de usuario para explotarla. Solo necesita acceder al momento preciso (segundos) en que WordPress extrae archivos temporales en wp-content/upgrade/ durante una actualización en curso.
¿Cómo actualizo a WordPress 7.1.4?
Desde el Escritorio de WordPress, vas a Actualizaciones y hacés clic en Actualizar ahora, o descargás el paquete directamente desde wordpress.org. WordPress también publicó parches para ramas anteriores, incluyendo 7.0.8, 6.9.11 y versiones hasta 4.7.39, aunque solo la 7.1.4 recibe soporte activo completo. Ya lo cubrimos antes en otras vulnerabilidades críticas detectadas en plugins populares.
¿Cuánto tiempo tiene un atacante para explotar esta falla?
Según Patchstack, la ventana práctica dura apenas los segundos en que corre el proceso de actualización, lo que hace la explotación difícil a escala. Eso no la vuelve inofensiva: con suficientes intentos automatizados dirigidos a esa ruta, alguien podría eventualmente sincronizar su ataque con una actualización real en curso.
¿Un firewall de plugin reemplaza actualizar WordPress?
No. Patchstack aclara que ningún firewall a nivel PHP cubre esta falla, porque la copia extraída del instalador carga WordPress desde sus propios archivos y nunca pasa por los mu-plugins donde corren los firewalls de plugins. Actualizar a 7.1.4 es la única protección real contra la condición de carrera.
Conclusión
Lo que cambió con WordPress 7.1.4 es concreto: una condición de carrera que permitía ejecución remota de código sin autenticación quedó cerrada. Vulnerabilidades de este tipo suelen atraer atención rápida de atacantes que monitorean los changelogs de seguridad apenas salen. Si administrás un sitio en WordPress, la acción es simple: actualizá a 7.1.4 ahora, no dependas de reglas de firewall de terceros, y bloqueá el acceso web a wp-content/upgrade/ como capa extra. La ventana de explotación real dura segundos, pero eso no descarta que alguien, en algún momento, intente sincronizarse con esa ventana.