En pocas palabras: CVE-2026-85655 es un bypass de autorización en Enable Media Replace (hasta v4.2.2) que permite a un usuario Autor modificar posts ajenos, incluso de Administradores, mediante el método doReplaceQuery(). Wordfence lo reportó, CVSS 4.30 (MEDIA), y se corrige en la versión 4.2.3, publicada el 26 de octubre de 2026.
CVE-2026-85655 es una vulnerabilidad de bypass de autorización en Enable Media Replace, el plugin de WordPress de ShortPixel, reportada por Wordfence. Afecta todas las versiones hasta la 4.2.2 y permite que un usuario con rol Autor modifique posts ajenos, incluidos los de Administradores. La versión 4.2.3 corrige el fallo.
Enable Media Replace es un plugin gratuito de WordPress desarrollado por ShortPixel que permite reemplazar archivos de la Biblioteca de Medios sin cambiar su URL ni tener que borrar y volver a subir el archivo. CVE-2026-85655 es la falla CWE-862 (Missing Authorization) que Wordfence identificó en el método doReplaceQuery() del plugin, con puntaje CVSS 3.1 de 4.30 (severidad MEDIA), reservada el 4 de septiembre de 2026 y publicada el 28 de octubre de 2026.
En este artículo:
- En 30 segundos
- ¿Qué es el plugin Enable Media Replace y por qué quedó vulnerable?
- ¿Qué versiones de Enable Media Replace están afectadas por CVE-2026-85655?
- ¿Cómo funciona el bypass de autorización en doReplaceQuery()?
- ¿Qué puede hacer un atacante con esta vulnerabilidad?
- ¿Cómo actualizar Enable Media Replace a la versión segura?
- ¿Quién reportó CVE-2026-85655?
- Errores comunes al manejar este tipo de vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-85655 afecta Enable Media Replace hasta la versión 4.2.2 inclusive, con CVSS 4.30 (MEDIA) según la ficha de INCIBE-CERT.
- El método
doReplaceQuery()hace un search-and-replace en toda la base de datos sin chequear permisos por post individual. - Un usuario con rol Autor puede modificar posts de Administradores, con cambios visibles de inmediato para cualquier visitante no autenticado.
- ShortPixel lanzó la versión 4.2.3 el 26 de octubre de 2026, que restringe renombrado y reubicación de archivos solo a roles Editor o superior.
- El EPSS del CVE es de 0.2% a 30 días, sin evidencia de explotación activa ni presencia en el catálogo KEV de CISA.
¿Qué es el plugin Enable Media Replace y por qué quedó vulnerable?
Enable Media Replace es un plugin de ShortPixel que te deja reemplazar una imagen o archivo en la Biblioteca de Medios de WordPress sin tocar el nombre ni la URL, algo que normalmente implicaría borrar el archivo viejo y subir uno nuevo con el mismo nombre a mano. Según la página oficial del plugin en WordPress.org, tiene 302 reseñas y está instalado en cantidad de sitios chicos y medianos justamente porque resuelve algo tedioso: actualizar un archivo sin romper los enlaces que ya apuntan a él.
El problema de CVE-2026-85655 no está en la idea del plugin, sino en cómo valida quién puede ejecutar esa acción. La falla es CWE-862, Missing Authorization: el plugin no verifica si el usuario tiene permiso real sobre cada post antes de modificarlo. Ponele que un Autor reemplaza una imagen que también usa un post del Administrador. El plugin no pregunta «¿este usuario puede editar ese post específico?». Directamente lo edita. Lo explicamos a fondo en comparamos cómo parchean estas vulnerabilidades Wordfence y Sucuri.
¿Qué versiones de Enable Media Replace están afectadas por CVE-2026-85655?
Están afectadas todas las versiones de Enable Media Replace hasta la 4.2.2 inclusive, según la descripción oficial de Wordfence recogida por INCIBE-CERT. No hay un rango acotado ni una versión intermedia parcialmente parcheada: si tu instalación corre 4.2.2 o cualquier release anterior, el bug está presente.
El changelog del plugin muestra el recorrido reciente: la 4.2.0 salió el 17 de junio de 2026 con rediseño de interfaz, la 4.2.1 el 24 de junio, y la 4.2.2 el 28 de junio de 2026 con un parche para un XSS almacenado distinto, reportado por Patchstack. Ninguna de esas versiones tocó el chequeo de permisos de doReplaceQuery(), por eso el problema persistió hasta la 4.2.3.
¿Cómo funciona el bypass de autorización en doReplaceQuery()?
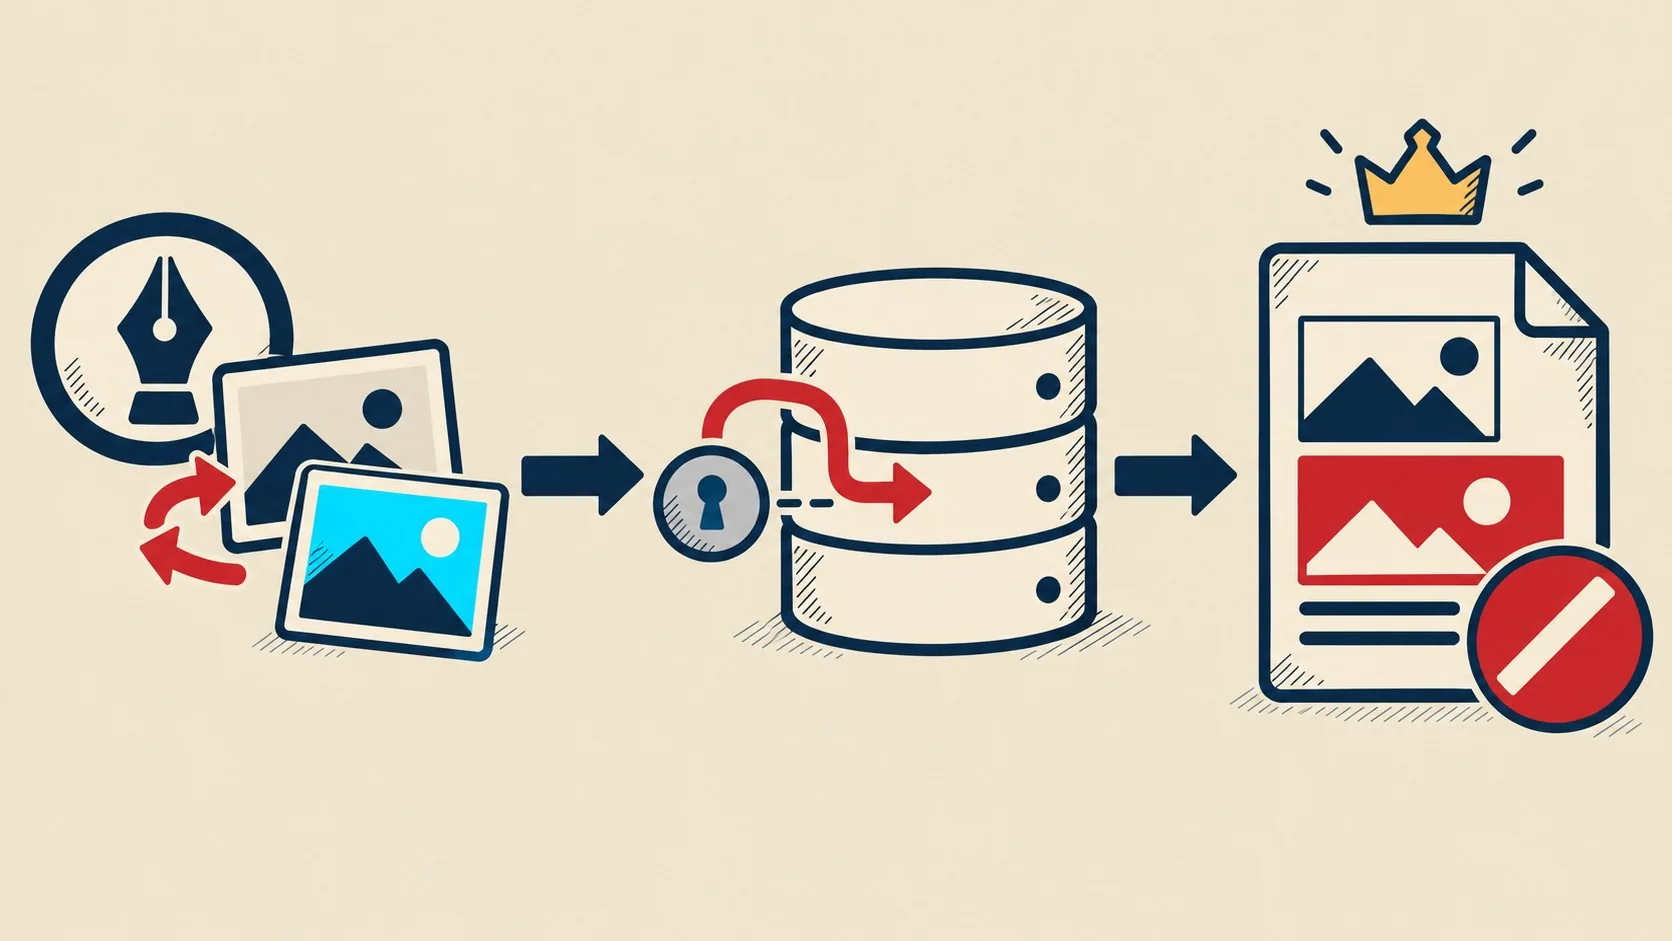
El método doReplaceQuery() ejecuta una búsqueda y reemplazo a nivel de base de datos sobre todos los posts que contienen la URL del archivo multimedia viejo, sin validar capability por post. Así lo describe tanto INCIBE-CERT como el análisis de Threat Radar de OffSeq.
En la práctica, esto rompe algo que WordPress da por sentado en todos lados: la interfaz de admin y la REST API siempre chequean si el usuario puede editar ese post específico antes de guardarlo. Acá no. El plugin confía en que, si reemplazaste un medio con permiso para subir archivos, también podés tocar cualquier post que lo use, sin importar quién lo escribió. Subís el archivo nuevo, el plugin busca la URL vieja en toda la tabla de posts, la reemplaza donde la encuentra y listo, sin pedirle a WordPress que confirme que tenés permiso sobre cada fila que está tocando.
¿Qué puede hacer un atacante con esta vulnerabilidad?
Un atacante autenticado con rol Autor o superior puede modificar el contenido (post_content) de cualquier post publicado que referencie el medio reemplazado, incluidos posts propiedad de un Administrador, con cambios visibles de inmediato para visitantes no autenticados. El vector CVSS completo es AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:L/A:N, puntaje base 4.30 (MEDIA). Te puede servir nuestra cobertura de otro caso reciente de XSS reflejado en Ad Inserter.
Leyendo ese vector con calma: ataque por red (AV:N), complejidad baja (AC:L), requiere privilegios bajos (PR:L, o sea una cuenta Autor cualquiera) y no necesita interacción del usuario (UI:N). El impacto es solo en integridad (I:L), no hay pérdida de confidencialidad ni de disponibilidad. ¿Eso lo hace poco grave? No tanto como parece: un Autor que modifica silenciosamente el contenido de un post de Administrador puede insertar enlaces, desinformación o cualquier texto que después se vea como oficial. Según Threat Radar de OffSeq, el EPSS (probabilidad de explotación en 30 días) es de 0.2%, más alto que el 19% de los CVEs registrados, pero sin evidencia de explotación activa ni presencia en el catálogo KEV de CISA al 28 de octubre de 2026.
¿Cómo actualizar Enable Media Replace a la versión segura?
La solución es actualizar a la versión 4.2.3, que ShortPixel lanzó el 26 de octubre de 2026 según el release publicado en GitHub. Desde el panel de WordPress, Plugins, buscás Enable Media Replace y aplicás la actualización; si tenés actualizaciones automáticas activadas para plugins, probablemente ya se aplicó sola.
El changelog de la 4.2.3 trae varios cambios de seguridad, no solo el fix de CVE-2026-85655:
- Restricción por rol: los usuarios con rol Autor ahora solo ven la opción de reemplazo estándar; renombrar, cambiar ubicación y eliminar fondo quedan limitados a Editor o superior, siguiendo el reporte de seguridad de Wordfence.
- Endurecimiento contra Object Injection: se blindaron los reemplazos de base de datos contra una posible inyección de objetos PHP, divulgada de forma responsable por los equipos de Wordfence, Patchstack y WPScan.
- Chequeos de carpeta más estrictos: se fortalecieron las validaciones al reemplazar un archivo en una ubicación nueva, incluyendo instalaciones multisite, tras un reporte de Adam Kahlon vía WPScan.
- Validación de archivos subidos: los archivos de reemplazo ahora pasan por las mismas verificaciones que una subida normal de medios, también reportado por Adam Kahlon vía WPScan.
Si administrás varios sitios WordPress, conviene probar la actualización en un entorno de staging antes de subirla a producción. Proveedores de hosting como donweb.com ofrecen staging para este tipo de pruebas sin tocar el sitio en vivo.
¿Quién reportó CVE-2026-85655?
El equipo de Wordfence identificó y reportó la falla, y figura como CNA (Numbering Authority) asignado al CVE, según consta en la ficha de inteligencia de amenazas de Wordfence. La reserva del identificador ocurrió el 4 de septiembre de 2026 y la publicación formal fue el 28 de octubre de 2026, el mismo día en que salió la nota de INCIBE-CERT.
Vale la aclaración: el plugin de ShortPixel también recibe reportes a través de Patchstack, el programa de divulgación de vulnerabilidades que usa oficialmente. El changelog de la 4.2.3 menciona tanto a Wordfence como a Patchstack y WPScan entre quienes colaboraron en distintos hallazgos de esta misma tanda de parches.
Errores comunes al manejar este tipo de vulnerabilidad
Primero, pensar que el riesgo depende de usar el plugin activamente. No es así: cualquier cuenta con rol Autor que tenga acceso al wp-admin puede disparar doReplaceQuery(), aunque el sitio lleve meses sin reemplazar un archivo manualmente.
Segundo, confundir «Missing Authorization» con un problema de autenticación. CVE-2026-85655 no permite entrar sin credenciales: requiere una cuenta válida con privilegios bajos (PR:L en el vector CVSS). El riesgo real está en roles internos mal gestionados, no en atacantes externos sin cuenta. Ya lo cubrimos antes en cuál firewall conviene elegir este año.
Tercero, actualizar solo el core de WordPress y asumir que eso cubre los plugins. El fix de esta vulnerabilidad vive exclusivamente en el código del plugin, versión 4.2.3. Actualizar WordPress a la 7.0 no soluciona nada si Enable Media Replace sigue en 4.2.2.
Cuarto, no revisar qué roles tienen asignados los colaboradores después de aplicar el parche. La 4.2.3 limita funciones avanzadas a Editor o superior, pero si tu sitio tiene Autores que en realidad necesitan esas funciones, hay que resolver eso con un cambio de rol, no desactivando el plugin.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-85655 en Enable Media Replace?
Es una falla de bypass de autorización (CWE-862) en el plugin Enable Media Replace de WordPress, que permite a un usuario con rol Autor modificar el contenido de posts publicados que no le pertenecen, incluidos los de Administradores. Tiene CVSS 3.1 de 4.30, severidad MEDIA. Relacionado: la comparativa completa entre estas dos soluciones.
¿Qué versiones de Enable Media Replace están afectadas?
Todas las versiones hasta la 4.2.2 inclusive están afectadas. La versión 4.2.3, lanzada el 26 de octubre de 2026, corrige el fallo. Nuestros colegas de donweb.news lo analizan en la falla KVM que filtró memoria en Vercel.
¿Cómo actualizo el plugin Enable Media Replace de WordPress?
Desde el panel de administración, en Plugins, buscás Enable Media Replace y aplicás la actualización a la versión 4.2.3 o posterior. Si tenés actualizaciones automáticas de plugins activadas, es probable que ya se haya aplicado sola. Lo complementamos en un caso donde el scanner no detectó la brecha.
¿Qué puede hacer un atacante con esta vulnerabilidad?
Un atacante con cuenta de Autor puede modificar silenciosamente el contenido de posts publicados por otros usuarios, incluidos Administradores, con cambios visibles de inmediato para cualquier visitante del sitio. El impacto es solo sobre integridad de contenido, no hay robo de datos ni caída del sitio.
¿Quién descubrió y reportó CVE-2026-85655?
El equipo de Wordfence reportó la falla y figura como CNA asignado al identificador. El CVE se reservó el 4 de septiembre de 2026 y se publicó el 28 de octubre de 2026.
Conclusión
CVE-2026-85655 no es una falla que permita robar datos ni tirar abajo un sitio, pero sí abre una puerta incómoda: cualquier colaborador con rol Autor puede editar contenido que no le corresponde, y ese cambio se ve en vivo sin que nadie lo apruebe. Si administrás sitios con varios colaboradores, la acción concreta es actualizar a la 4.2.3 ahora y, de paso, revisar qué roles tiene asignados cada usuario. El EPSS bajo (0.2%) y la ausencia de explotación conocida dan margen para actuar sin pánico, pero no son excusa para postergar un parche que ya está disponible desde hace dos días.