En pocas palabras: CVE-2026-116863 es una falla CSRF crítica (CVSS 9.6) en el plugin Newsletters de Tribulant Software para WordPress, que afecta todas las versiones hasta la 4.18.2. Por falta de tokens anti-CSRF, un atacante puede forzar a un usuario autenticado a ejecutar acciones arbitrarias en el plugin. Hay que actualizar apenas salga el parche.
TheHackerWire documentó CVE-2026-116863, una vulnerabilidad CSRF crítica con CVSS 9.6 en el plugin Newsletters de Tribulant Software para WordPress, que afecta todas las versiones hasta la 4.18.2. La falla permite forzar a un usuario autenticado a ejecutar acciones arbitrarias dentro del plugin sin que exista verificación de tokens anti-CSRF.
En este artículo:
- En 30 segundos
- ¿Qué es el plugin Newsletters de Tribulant y para qué se usa?
- ¿Qué es una vulnerabilidad CSRF y cómo funciona el ataque detrás de CVE-2026-116863?
- ¿Qué puede hacer un atacante si explota esta vulnerabilidad?
- ¿Hay un exploit público o ataques activos detectados?
- ¿Cómo protegerse y actualizar el plugin Newsletters de forma segura?
- Errores comunes al manejar este tipo de vulnerabilidad CSRF
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-116863 es una falla CSRF crítica con CVSS 9.6 en el plugin Newsletters de Tribulant Software.
- Versiones afectadas: todas hasta la 4.18.2 inclusive, según el advisory publicado el 27 de octubre de 2026.
- Causa raíz: ausencia o validación insuficiente de tokens anti-CSRF en acciones sensibles del plugin.
- Sin PoC público indexado al 27 de octubre de 2026, y sin presencia en el catálogo CISA KEV.
- Solución: actualizar a la versión parcheada posterior a 4.18.2 en cuanto esté disponible.
El plugin Newsletters de Tribulant Software es una extensión de WordPress para gestionar listas de suscriptores y enviar boletines por email desde el panel de administración. CVE-2026-116863 es una vulnerabilidad CSRF con CVSS 9.6 que afecta las versiones hasta la 4.18.2 y permite forzar acciones administrativas arbitrarias explotando sesiones de usuarios autenticados, según el advisory de TheHackerWire.
¿Qué es el plugin Newsletters de Tribulant y para qué se usa?
Newsletters es un plugin de WordPress desarrollado por Tribulant Software que se usa, históricamente, para armar listas de suscriptores, diseñar campañas y mandar boletines informativos sin salir del panel de administración del sitio. Es de los plugins que lleva años instalado en sitios de medios, tiendas y blogs que manejan su propia base de contactos.
No es una herramienta nueva ni de nicho. Cualquiera que administre un sitio con newsletter propio probablemente se cruzó con Tribulant alguna vez, ya sea porque lo instaló o porque lo heredó de un desarrollador anterior.
¿Qué es una vulnerabilidad CSRF y cómo funciona el ataque detrás de CVE-2026-116863?
Una vulnerabilidad CSRF (Cross-Site Request Forgery) permite que un atacante engañe al navegador de una víctima autenticada para que envíe una solicitud que el servidor interpreta como legítima, sin que la víctima se entere. En el caso de CVE-2026-116863, el plugin Newsletters no valida correctamente los tokens anti-CSRF en acciones sensibles, lo que deja la puerta abierta para ejecutar comandos administrativos sin autorización real.
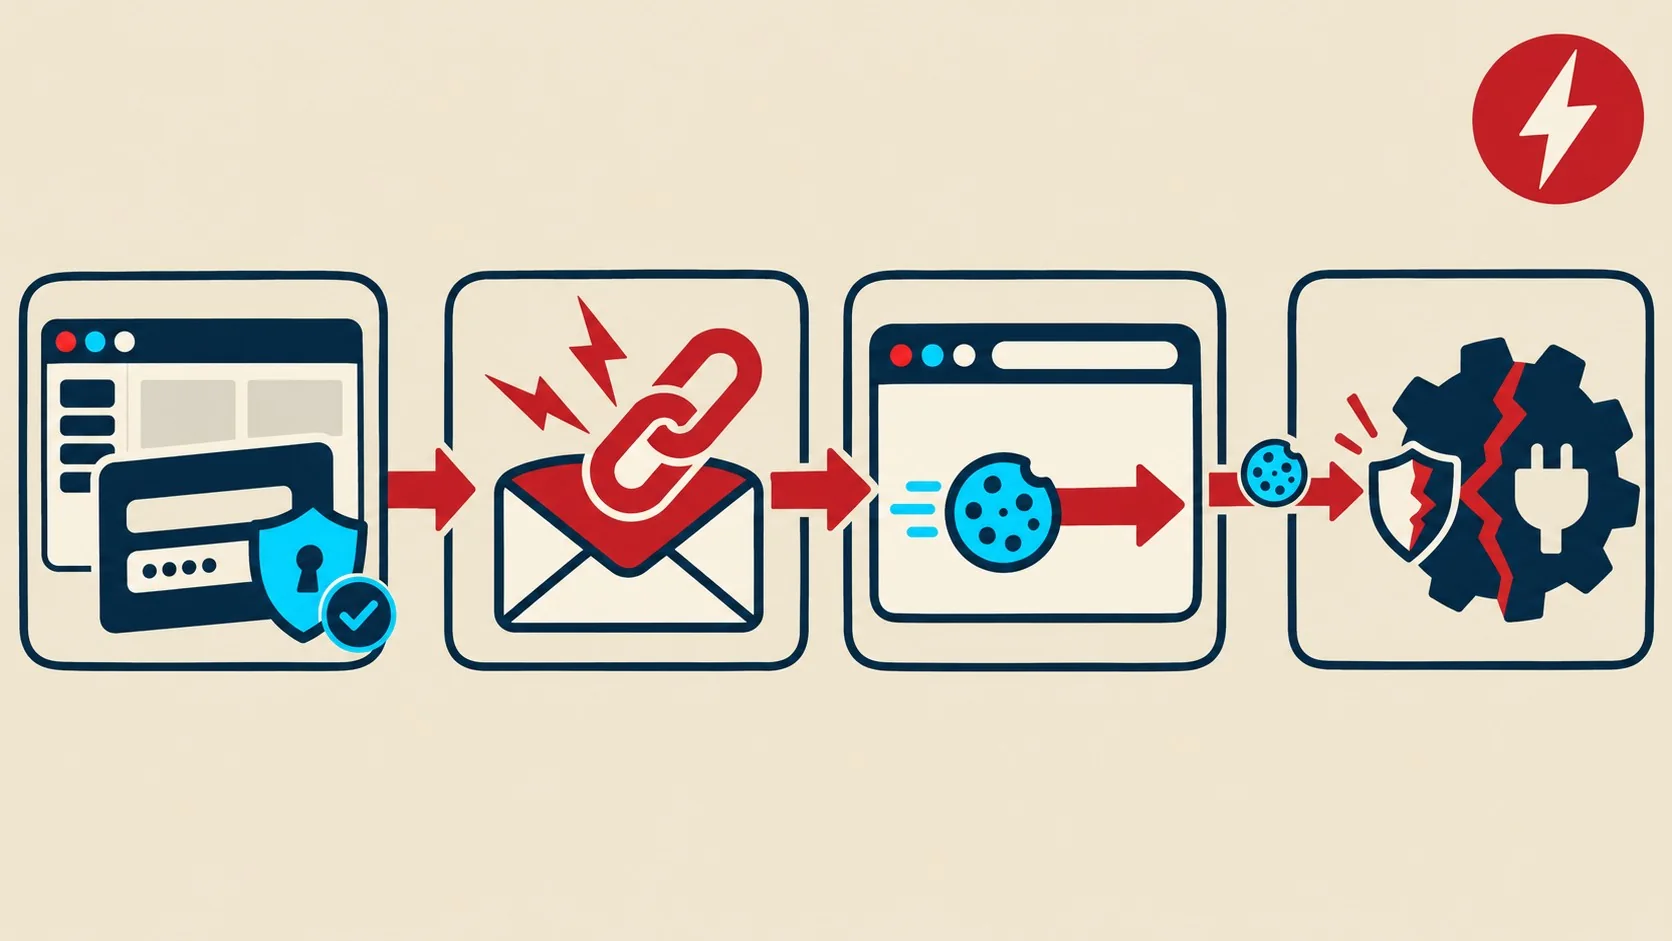
El mecanismo, según el advisory técnico, es bastante directo: el atacante arma una página con un formulario oculto, una etiqueta img o un XMLHttpRequest apuntando al endpoint vulnerable del plugin. Cuando un administrador autenticado visita esa página (puede ser un link en un mail de phishing, un comentario con enlace, cualquier excusa), su navegador manda la solicitud forjada junto con las cookies de sesión activas, y el servidor la procesa como si fuera una acción legítima del usuario.
Ojo con esto: no hace falta robar contraseñas ni tokens de API para que el ataque funcione. El problema es exactamente la falta de esa validación, así que el atacante no necesita conocer ningún secreto de la víctima, solo que esté logueada mientras carga la página maliciosa.
¿Y qué necesita saber el atacante de antemano? El método HTTP, el endpoint exacto y los parámetros de la acción que quiere forzar. Ese es, justamente, el dato que el advisory original no detalla, lo cual complica un poco la tarea de detección proactiva para quien administra el sitio. En este comparativo actualizado de herramientas de detección profundizamos sobre esto.
Hay un matiz que vale la pena remarcar y que el advisory original no desarrolla: no todos los CSRF pesan igual, y el contexto del plugin importa tanto como el CVSS. Un CSRF en un plugin que solo cambia el color de un widget es molesto; un CSRF en un plugin que controla el envío masivo de emails a una lista de suscriptores es otra categoría de problema, porque el «activo» que el atacante puede secuestrar no es solo la configuración del sitio, sino la reputación de dominio y la confianza de cada persona que recibe esos correos. Esa es, justamente, la razón por la que conviene tratar este caso con más urgencia que un CSRF genérico de severidad similar en un plugin cosmético.
¿Qué puede hacer un atacante si explota esta vulnerabilidad?
Un atacante que explote CVE-2026-116863 puede forzar cambios de configuración, manipular la lista de suscriptores o mandar comunicaciones maliciosas en nombre del sitio, siempre con la sesión de un administrador autenticado como vehículo. El advisory de TheHackerWire menciona estos como los vectores de impacto más probables, aunque no lista endpoints específicos.
Pensalo así: alguien manda emails «oficiales» desde tu lista de suscriptores sin que vos lo autorices, o te cambia la configuración del plugin sin que nadie haga login con credenciales robadas. La gravedad está en que la acción parece venir de adentro, porque técnicamente viene de adentro (de tu propia sesión, forzada desde afuera).
Ejemplo hipotético (ilustrativo, no corresponde a un caso real reportado): imaginemos un sitio de noticias con 40.000 suscriptores a su newsletter, corriendo Tribulant Newsletters 4.18.0. Un editor con sesión activa en el panel de WordPress recibe un comentario en una nota con un link a «ver estadísticas de la campaña». Al hacer clic, se abre una página externa que contiene un formulario oculto apuntando al endpoint de envío del plugin. El navegador del editor, todavía autenticado, dispara esa solicitud sin que él la vea. Si el endpoint en cuestión no exige un token anti-CSRF válido —que es justamente el escenario que describe el advisory—, el servidor podría procesar la acción como legítima y encolar un envío a toda la lista de suscriptores con contenido que el editor nunca redactó. Este escenario no está confirmado para ningún sitio real; se incluye solo para mostrar por qué el impacto de este CSRF puntual puede superar al de otros CSRF con el mismo puntaje CVSS en plugins que no manejan comunicaciones masivas.
| Dato | Detalle |
|---|---|
| CVE | CVE-2026-116863 |
| Severidad CVSS | 9.6 (Crítica) |
| Producto | Newsletters (Tribulant Software) |
| Versiones afectadas | Hasta 4.18.2 inclusive |
| Tipo de falla | CSRF (Cross-Site Request Forgery) |
| Exploit público | No indexado al 27/10/2026 |
| Estado CISA KEV | No listado |
| Estado del parche | Disponible en versiones posteriores a 4.18.2 |
¿Hay un exploit público o ataques activos detectados?
No, al menos no hay un exploit público indexado al 27 de octubre de 2026, según el seguimiento de TheHackerWire sobre GitHub, Exploit-DB y feeds de Nuclei. Tampoco figura en el catálogo CISA KEV, que es donde se listan las vulnerabilidades con explotación activa confirmada.
Eso sí: la ausencia de PoC público no significa que esté a salvo. Significa que todavía nadie lo publicó de forma abierta, o que nadie lo reportó. El EPSS score, que mide la probabilidad de explotación en el corto plazo, todavía está pendiente de asignación al 27 de octubre de 2026.
Lo confirmado:
- La existencia del CVE y su severidad (CVSS 9.6).
- El mecanismo de raíz: falta de validación de tokens anti-CSRF.
- Las versiones afectadas: hasta 4.18.2 inclusive.
- La existencia de un parche en versiones posteriores.
Lo no confirmado:
- Los endpoints exactos vulnerables dentro del plugin.
- Explotación activa en sitios reales.
- Un exploit público funcional o un PoC verificado.
¿Alguien lo verificó de forma independiente? Todavía no, al menos no públicamente. Tomá esto como una ventana de tiempo para actuar antes de que aparezca el PoC, no como una señal de que podés esperar.
¿Cómo protegerse y actualizar el plugin Newsletters de forma segura?
La acción inmediata es actualizar Newsletters a la versión parcheada posterior a 4.18.2 desde el panel de plugins de WordPress o directamente desde el repositorio oficial. Si tu sitio corre una versión 4.18.2 o anterior, está expuesto hasta que apliques esa actualización.
Mientras tanto, hay medidas de mitigación que valen para cualquier CSRF crítico en un plugin de WordPress, no solo para este caso puntual.
- Reglas de WAF: bloqueá solicitudes POST o GET a endpoints administrativos del plugin que no traigan un token anti-CSRF válido.
- Restricción de acceso al wp-admin: limitá el acceso al panel de administración a rangos de IP de confianza vía ACL de red.
- Desactivación temporal: si el plugin no es crítico para tu operación diaria, desactivalo hasta aplicar el parche.
- Monitoreo de logs: prestá atención a solicitudes con referrer externo apuntando a rutas tipo
/wp-admin/admin.php?page=newsletters_*.
Ahora bien, no todos los sitios tienen la misma urgencia real, aunque el CVSS sea el mismo para todos. Estos criterios te pueden ayudar a priorizar según tu escenario concreto:
| Tu escenario | Qué hacer primero |
|---|---|
| Plugin activo y con lista de suscriptores grande (miles de contactos) | Prioridad máxima: actualizar ya o desactivar el plugin hasta hacerlo. El impacto reputacional de un envío masivo no autorizado es el mayor riesgo acá. |
| Plugin activo pero con lista chica o sin uso frecuente | Actualizar en la próxima ventana de mantenimiento, sin postergar más de unos días, y mientras tanto sumar la regla de WAF. |
| Plugin instalado pero desactivado | No alcanza con tenerlo desactivado: conviene desinstalarlo por completo si no se va a usar, para eliminar la superficie de ataque. |
| No podés actualizar de inmediato (dependencias, staging pendiente, etc.) | Tratá el WAF y la restricción de IP al wp-admin como puente temporal, no como solución definitiva. Documentá la fecha límite para aplicar el parche. |
Si administrás varios sitios WordPress, lo que te va a salvar no es memoria sino proceso: tener un calendario de actualización de plugins, revisar advisories de seguridad con frecuencia y no dejar sitios «zombie» con plugins sin tocar durante meses. Si tu sitio está alojado en Donweb, conviene sumar monitoreo de seguridad activo y mantener los plugins siempre actualizados como parte de la rutina de hosting, no como una tarea excepcional que se hace una vez al año.
Errores comunes al manejar este tipo de vulnerabilidad CSRF
- Pensar que CSRF requiere robar credenciales: no es así. El ataque usa la sesión ya activa de la víctima, no necesita contraseñas ni tokens robados.
- Confundir «sin PoC público» con «sin riesgo»: la falta de exploit indexado no es garantía de seguridad, es solo el estado actual de la información pública.
- Postergar la actualización porque «no apareció en las noticias grandes»: un CVSS 9.6 es crítico independientemente de la cobertura mediática que tenga.
- No revisar si el plugin sigue en uso: muchos sitios tienen plugins instalados y desactivados pero no eliminados, lo que igual puede representar superficie de ataque si se reactivan por error.
- Tratar todos los CSRF igual sin mirar qué controla el plugin: un CSRF en un plugin que envía emails masivos a suscriptores no es comparable, en impacto real, a uno en un plugin puramente visual, aunque el CVSS sea idéntico.
Preguntas Frecuentes
¿Qué es CVE-2026-116863?
CVE-2026-116863 es una vulnerabilidad CSRF crítica con CVSS 9.6 en el plugin Newsletters de Tribulant Software para WordPress, que afecta todas las versiones hasta la 4.18.2 inclusive. Permite forzar a un usuario autenticado a ejecutar acciones arbitrarias dentro del plugin sin validación de tokens anti-CSRF. Cobertura relacionada: las diferencias entre escaneo interno y externo.
¿Cómo sé si mi sitio usa el plugin Newsletters de Tribulant y está desactualizado?
Revisá en el panel de WordPress, en la sección Plugins instalados, si figura «Newsletters» de Tribulant Software y qué número de versión muestra. Si es 4.18.2 o anterior, está expuesto y necesitás actualizar de inmediato.
¿Qué es un ataque CSRF y cómo funciona en WordPress?
Un ataque CSRF engaña al navegador de un usuario autenticado para que envíe una solicitud forjada que el servidor procesa como legítima. En WordPress, suele apuntar a endpoints administrativos sin protección de tokens, usando formularios ocultos o imágenes con URLs maliciosas que se disparan apenas carga la página.
¿Existe un exploit público para esta vulnerabilidad?
No, no hay un exploit público indexado en repositorios de investigación abierta al momento de la publicación del advisory, según el monitoreo de TheHackerWire sobre GitHub, Exploit-DB y Nuclei. Tampoco figura en el catálogo CISA KEV de explotación activa confirmada.
¿Cómo actualizo el plugin Newsletters a una versión segura?
Actualizá desde el panel de WordPress, en Plugins, buscando la versión posterior a 4.18.2 que incluye el parche de Tribulant Software. Si no aparece disponible en tu instalación, descargala directamente del repositorio oficial del plugin y verificá el número de versión después de instalarla.
Conclusión
CVE-2026-116863 es un CSRF crítico, no un bug menor que podés dejar para el próximo sprint de mantenimiento. El CVSS 9.6 y la falta de validación de tokens anti-CSRF en acciones administrativas del plugin Newsletters hacen que la exposición sea real, aunque todavía no haya exploit público ni confirmación de explotación activa.
La decisión práctica es simple: si tenés Newsletters de Tribulant instalado y la versión es 4.18.2 o anterior, actualizá ahora, priorizando según el tamaño de tu lista de suscriptores y el uso real que le das al plugin. No hace falta esperar a que aparezca un PoC en Exploit-DB para tomarlo en serio, porque para cuando eso pase, la ventana de exposición ya habrá sido larga.