El plugin Qode Membership para WordPress tiene un bypass de autenticación crítico (CVE-2026-92885, CVSS 9.8) causado por un error de tipeo en la verificación de login social con Facebook. La validación de token siempre devuelve true, así que cualquiera sin autenticar puede loguearse como administrador con solo conocer el nombre de usuario.
Qode Membership es un plugin de membresías y login social para WordPress desarrollado por Qode Themes, incluido en temas premium de ThemeForest como Bridge. Permite registro, login y gestión de perfiles de usuario, incluyendo autenticación vía Facebook. La falla afecta a todas las versiones hasta la 2.0.6.2 inclusive y está catalogada como CWE-287 (autenticación insuficiente).
En este artículo:
- En 30 segundos
- ¿Qué es Qode Membership y por qué este fallo es crítico?
- ¿Cómo funciona técnicamente el bypass de autenticación?
- ¿Cómo obtiene el atacante el nonce necesario para explotarlo?
- ¿Qué puede hacer un atacante con este bypass?
- ¿Existe un parche oficial para Qode Membership?
- ¿Se está explotando esta vulnerabilidad en este momento?
- ¿Cómo protegerse mientras no hay parche disponible?
- Qué está confirmado y qué no
- Errores comunes al evaluar este tipo de vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-92885 tiene CVSS 3.1 de 9.8/10, severidad crítica, según Strix.ai.
- Afecta a Qode Membership en todas las versiones hasta la 2.0.6.2 inclusive.
- Un atacante sin autenticar puede loguearse como cualquier usuario, incluido administrador, con solo el nombre de login.
- No hay versión parcheada confirmada al 27 de octubre de 2026; el estado del CVE figura como «Deferred».
- No hay evidencia de explotación activa: EPSS estima 0.37% de probabilidad en 30 días, según OffSeq Threat Radar.
¿Qué es Qode Membership y por qué este fallo es crítico?
Qode Membership es crítico porque combina dos cosas peligrosas: un vector de ataque sin privilegios y un impacto total sobre el sitio. El vector CVSS completo es AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, lo que en criollo significa esto: ataque por red, complejidad baja, cero privilegios necesarios, cero interacción del usuario, y daño alto en confidencialidad, integridad y disponibilidad.
El CVE lo asignó Wordfence como CNA el 17 de septiembre de 2026 y se publicó el 27 de octubre de 2026. Si tu sitio usa el theme Bridge de ThemeForest o cualquier otro que empaquete Qode Membership, estás potencialmente expuesto. La vulnerabilidad Qode Membership no requiere malware ni acceso previo: alcanza con enviar el request correcto al endpoint correcto.
¿Cómo funciona técnicamente el bypass de autenticación?
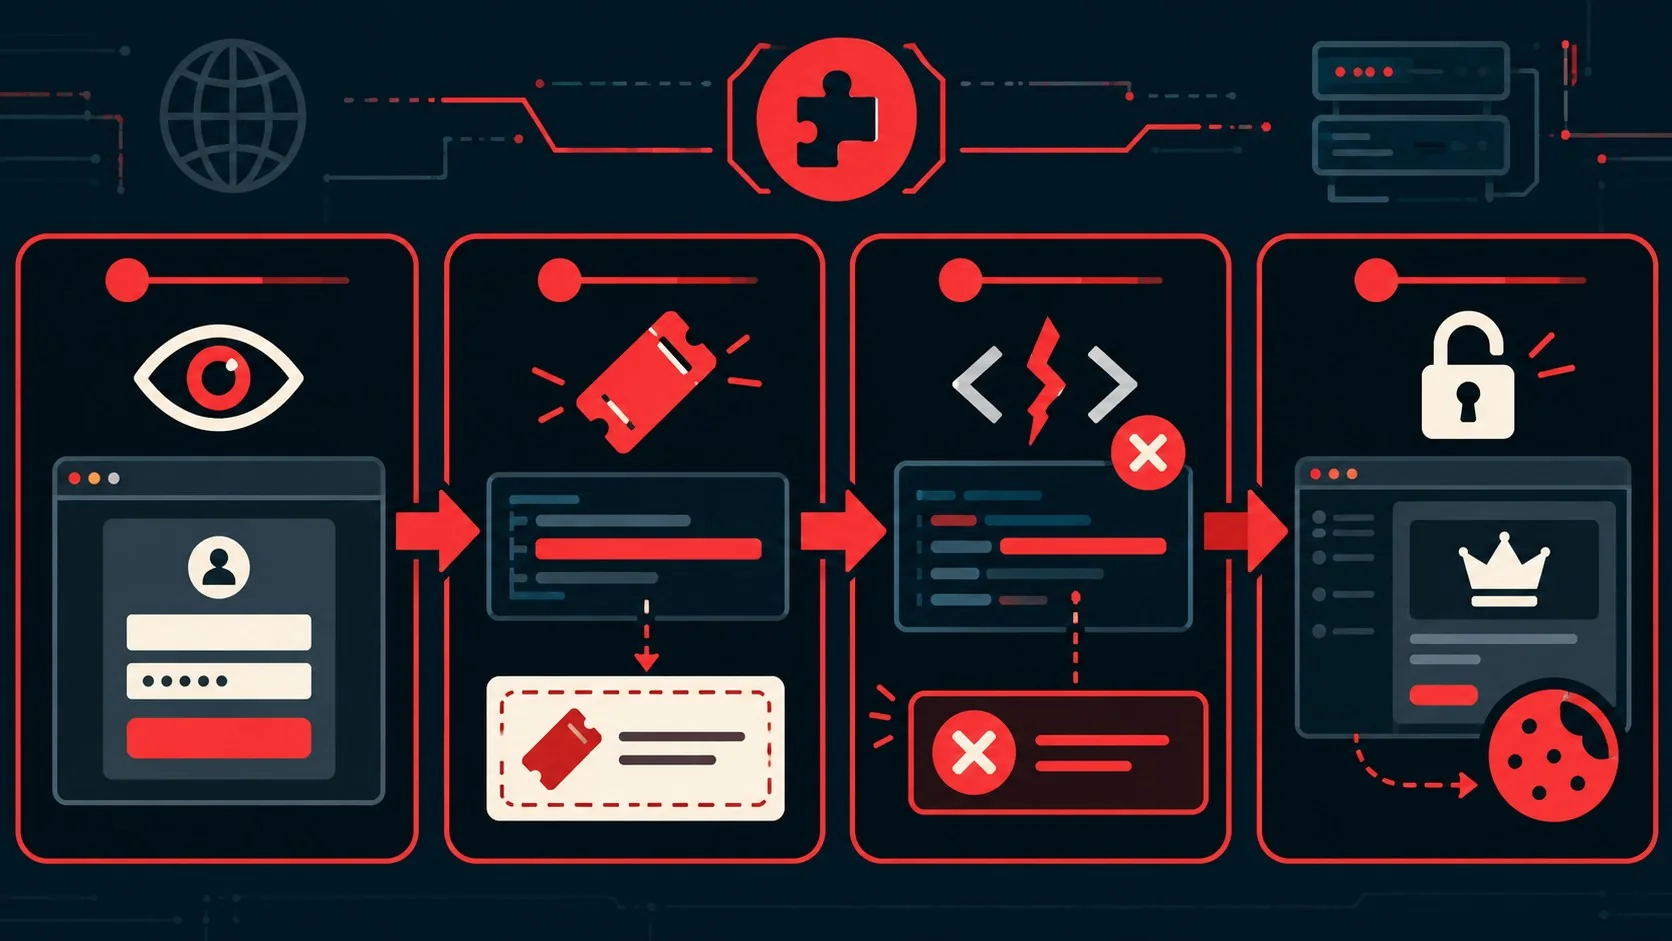
El bypass funciona por un typo literal en el código: la función qode_membership_login_user_from_social_network verifica una variable llamada $check_social_useqoder en vez de $check_social_user. Como esa variable nunca existe, empty() siempre devuelve true. Relacionado: herramientas que detectan vulnerabilidades en plugins.
¿Y qué pasa cuando empty() siempre es true? Exacto: toda la rama que debería verificar el token contra la Graph API de Facebook queda muerta, sin ejecutarse nunca. El resultado es que wp_set_auth_cookie(), la función que efectivamente te loguea en WordPress, queda accesible sin validar ni credenciales ni token. Alguien manda el AJAX action qode_membership_check_facebook_user, pisa el parámetro response[email] con el nombre de login (no el mail) de un admin conocido, y el fallback get_user_by('login', $email) resuelve ese nombre contra la cuenta real, sin pedir nada más.
Dicho de otra forma: subís un plugin pensado para simplificar el login social, un desarrollador se equivoca en el nombre de una variable, nadie lo revisa en code review, el plugin sale a producción con el theme Bridge, y tiempo después aparece un investigador que encuentra que ese typo tira abajo toda la capa de autenticación del sitio.
¿Cómo obtiene el atacante el nonce necesario para explotarlo?
El atacante obtiene el nonce qode_validate_facebook_login directamente del HTML público, sin necesidad de loguearse antes. Ese nonce se renderiza en cualquier página que tenga los shortcodes [qode_user_login] o [qode_user_register], que suelen estar en la página de login o registro del sitio, visibles para cualquier visitante.
Ojo con esto: no hace falta ingeniería social ni phishing. Basta con abrir el código fuente de la página de login, copiar el valor del nonce, y combinarlo con el nombre de usuario del admin, que en muchos casos es fácil de conseguir. Cubrimos ese tema en detalle en otra vulnerabilidad crítica similar en WordPress.
¿Qué puede hacer un atacante con este bypass?
Con este bypass, un atacante inicia sesión como cualquier usuario existente, incluido el administrador, y obtiene control total del sitio. El CVSS marca confidencialidad alta, integridad alta y disponibilidad alta (C:H/I:H/A:H), que en la práctica se traduce en:
- Acceso de administrador completo: instalar plugins, editar temas, crear usuarios nuevos con permisos totales.
- Robo de datos de clientes: si el sitio maneja ecommerce o membresías pagas, toda esa base queda expuesta.
- Defacement o destrucción del sitio: borrar contenido, redirigir tráfico, inyectar malware persistente.
No hace falta que el atacante conozca una contraseña. Solo necesita el nombre de login, que en WordPress suele ser trivial de enumerar.
¿Existe un parche oficial para Qode Membership?
No, al 27 de octubre de 2026 no hay versión parcheada confirmada. El registro de Strix.ai marca el estado del CVE como «Deferred» y no lista ningún «Fixed in» en el campo de software afectado. OffSeq Threat Radar coincide: en su tabla de versiones afectadas, el campo «Fixed in» aparece vacío.
El tema es que Qode Themes todavía no publicó un advisory propio con número de versión corregida. Hasta que eso pase, cualquier instalación con Qode Membership <= 2.0.6.2 sigue expuesta a una falla crítica que afecta a WordPress desde años atrás.
¿Se está explotando esta vulnerabilidad en este momento?
No hay evidencia de explotación activa por ahora. OffSeq Threat Radar clasifica el CVE como «Not known to be exploited»: no figura en el catálogo CISA KEV, no hay módulo público en Metasploit ni en Exploit-DB, no existe plantilla de nuclei indexada, y los sensores honeypot de OffSeq Mirage no registraron tráfico de ataque relacionado.
El modelo EPSS estima 0.37% de probabilidad de explotación en los próximos 30 días, ubicándose en el percentil 30.5 respecto de otros CVEs. Es un número bajo. Habría que ver si eso cambia una vez que la comunidad de WordPress termine de mapear cuántos sitios activos corren Qode Membership.
¿Cómo protegerse mientras no hay parche disponible?
La mitigación más directa mientras no sale el parche es desactivar o remover Qode Membership del sitio. Si no podés sacarlo porque el theme depende de él, estas son las opciones concretas que sugiere OffSeq: Cobertura relacionada: las diferencias entre escaneo interno y externo.
- Restringí el acceso a las páginas con los shortcodes: bloqueá o limitá quién puede ver páginas con
[qode_user_login]o[qode_user_register], así el nonce no queda expuesto a cualquiera. - Deshabilitá el login social temporalmente: si podés sacar la opción de Facebook del flujo de login, cortás el vector de ataque de raíz.
- Monitoreá las actualizaciones de Qode Themes: apenas salga una versión corregida, actualizá sin demora.
- Activá 2FA para cuentas admin: no bloquea el bypass en sí, pero suma una capa extra si el atacante llega a tomar la sesión.
Si administrás varios sitios WordPress y necesitás infraestructura confiable para aplicar estos cambios rápido (backups, staging, monitoreo), donweb.com ofrece hosting pensado para este tipo de respuesta ágil ante incidentes.
Qué está confirmado y qué no
Separar lo que las fuentes confirman de lo que todavía es incierto ayuda a decidir con criterio, sin pánico ni subestimación. Ya lo cubrimos antes en otros plugins con vulnerabilidades críticas recientes.
- Confirmado: el CVSS 9.8, el CWE-287, el typo exacto en el código ($check_social_useqoder) y el rango de versiones afectadas (<= 2.0.6.2), según Strix.ai y OffSeq.
- Confirmado: no hay explotación activa registrada ni en CISA KEV ni en honeypots de OffSeq Mirage al 27 de octubre de 2026.
- No confirmado: fecha de lanzamiento de un parche oficial de Qode Themes.
- No confirmado: cantidad exacta de sitios activos que corren la versión vulnerable del plugin.
Errores comunes al evaluar este tipo de vulnerabilidad
- Asumir que «EPSS bajo» significa «no importa»: 0.37% es la probabilidad de explotación masiva automatizada en 30 días, no una garantía de que nadie lo va a probar manualmente contra tu sitio puntual.
- Confundir «no está en CISA KEV» con «está parcheado»: CISA KEV solo lista vulnerabilidades con explotación confirmada en el mundo real, no vulnerabilidades sin parche disponible.
- Pensar que desactivar el login social alcanza sin revisar el theme completo: si Qode Membership quedó activo como dependencia de otras funciones del theme Bridge, el endpoint AJAX vulnerable puede seguir expuesto aunque el botón de Facebook no se vea en pantalla.
Preguntas Frecuentes
¿Qué es el CVE-2026-92885?
Es una vulnerabilidad crítica de autenticación insuficiente (CWE-287) en el plugin Qode Membership para WordPress, con CVSS 3.1 de 9.8/10. Permite a un atacante sin autenticar loguearse como cualquier usuario existente, incluido administrador, por un typo en la verificación de token de Facebook. Más sobre esto en qué versión de Next.js corrige las fallas detectadas.
¿Cómo funciona el bypass de autenticación en Qode Membership?
La función que verifica el login social testea una variable inexistente ($check_social_useqoder), lo que hace que la validación de token siempre pase como correcta. Eso deja a wp_set_auth_cookie() accesible sin confirmar credenciales reales.
¿Mi sitio WordPress está afectado por esta vulnerabilidad?
Estás afectado si tenés instalado Qode Membership en versión 2.0.6.2 o anterior, algo común en sitios que usan el theme Bridge de ThemeForest. Revisá en Plugins instalados dentro del panel de WordPress y confirmá la versión exacta.
¿Existe ya un parche para Qode Membership?
No, al 27 de octubre de 2026 no hay versión corregida publicada por Qode Themes. El registro del CVE en Strix.ai marca el estado como «Deferred» sin número de versión fija.
¿Cómo protejo mi sitio mientras no hay parche?
Desactivá Qode Membership si podés, o restringí el acceso a las páginas con los shortcodes [qode_user_login] y [qode_user_register]. Deshabilitar el login social temporalmente corta el vector de ataque sin tener que sacar el theme entero.
Conclusión
Lo que cambió hoy es simple: un error de tipeo que probablemente nadie revisó en años quedó documentado como CVE-2026-92885, con severidad crítica y sin parche todavía. Importa porque no exige exploit sofisticado, solo conocer un nombre de usuario y copiar un nonce público. Si tu sitio corre Qode Membership o el theme Bridge, el paso lógico es chequear la versión instalada hoy mismo, no cuando salga el parche. Mientras tanto, restringir el acceso a las páginas de login social y monitorear el changelog de Qode Themes es lo mínimo razonable.