En pocas palabras: En 2026 depende del riesgo: Wordfence conviene si querés firewall y escáner dentro de WordPress (premium desde USD 149 al año), Patchstack si priorizás frenar vulnerabilidades de plugins con parches virtuales (USD 5 por sitio al mes) y Sucuri si buscás firewall premium y ayuda post-hack.
Wordfence vs Patchstack vs Sucuri no es una pelea entre iguales: Wordfence es un firewall y escáner que corre dentro de WordPress, Patchstack frena vulnerabilidades conocidas con parches virtuales y Sucuri suma firewall en la nube y limpieza de malware. En 2026 la elección depende del riesgo que quieras cubrir.
Un plugin de seguridad para WordPress es un componente que detecta, bloquea o ayuda a corregir amenazas en un sitio: vulnerabilidades de plugins y temas, malware, intentos de login por fuerza bruta y cambios sospechosos en archivos. Wordfence, Patchstack y Sucuri son tres productos con enfoques distintos para ese problema: firewall dentro de WordPress, parches virtuales por vulnerabilidad y firewall en la nube con limpieza de malware.
En este artículo:
- En 30 segundos
- ¿Un plugin de seguridad alcanza para proteger WordPress en 2026?
- ¿Qué es Wordfence y qué incluye la versión gratuita?
- ¿Qué es Patchstack y cómo funciona el virtual patching?
- ¿Qué es Sucuri y en qué se diferencia el plugin del servicio pago?
- Wordfence vs Patchstack vs Sucuri: ¿en qué se diferencian?
- ¿Qué plugin conviene según tu caso: sitio chico, tienda o agencia?
- ¿Wordfence, Patchstack o Sucuri ralentizan el sitio?
- ¿Alcanza con un plugin o también importa el hosting?
- ¿Qué hacer si tu WordPress ya fue hackeado?
- Qué está confirmado y qué no
- Errores comunes al elegir un plugin de seguridad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Wordfence: la versión gratuita tiene firewall y escáner con funciones básicas.
- Patchstack: el plan gratuito avisa de vulnerabilidades hasta 48 horas antes y no tiene firewall; el virtual patching cuesta USD 5 por sitio por mes, según la ficha de WordPress.org consultada en octubre de 2026.
- Sucuri: el plugin gratuito audita y monitorea; el firewall en la nube y la limpieza de malware son del servicio pago.
- El contexto: según la ficha de Patchstack en WordPress.org consultada en octubre de 2026, más del 90% de las vulnerabilidades de WordPress se relaciona con plugins o temas.
¿Un plugin de seguridad alcanza para proteger WordPress en 2026?
Un plugin ayuda, pero ninguno cubre todo el riesgo, y lo que más ataca a un sitio WordPress son los plugins de terceros, no el núcleo del sistema. Según la ficha de Patchstack en WordPress.org, consultada en octubre de 2026, más del 90% de las vulnerabilidades de WordPress se relaciona con plugins o temas.
Un aviso: Patchstack publica esa cifra y además vende uno de los productos de esta comparativa. Sirve para dimensionar el problema, pero tomala con pinzas, porque es una fuente con interés comercial y las fuentes de esta nota no traen una verificación independiente.
De ahí sale el criterio. Elegir el «más popular» es mala idea; importa qué riesgo querés tapar.
¿Qué es Wordfence y qué incluye la versión gratuita?
Wordfence es un plugin de seguridad para WordPress que combina un firewall de endpoint (corre dentro de WordPress), un escáner de malware y herramientas de login. Tiene una versión gratuita con funciones básicas y planes pagos.
- Firewall de endpoint: filtra tráfico malicioso desde adentro de WordPress, alimentado por Threat Intelligence.
- Escáner de malware: revisa core, temas y plugins en busca de malware, backdoors e inyecciones de código, según la comparativa de WP Umbrella (julio de 2026).
- Acceso al panel: 2FA, límites de intentos de login y bloqueo de contraseñas filtradas.
- Monitoreo de tráfico: patrones de visitas e intentos de ataque en un solo lugar.
El soporte gratuito es por foro. Sobre precios, esa misma comparativa de WP Umbrella cita Premium desde USD 149 por año y Response a USD 1.250 por año; es un tercero que vende su propio producto, así que confirmalo en la web oficial antes de comprar. Lo explicamos a fondo en nuestra comparativa directa entre Wordfence y Sucuri.
WP Umbrella también anota como contras que consume recursos del servidor y que no siempre anda bien en hosting compartido. Es la opinión de un blog, no un benchmark.
¿Qué es Patchstack y cómo funciona el virtual patching?
Patchstack es un plugin y servicio de WordPress enfocado en vulnerabilidades de core, plugins y temas, no en limpiar malware. Su virtual patching (vPatching) son reglas de firewall puntuales que se activan en un sitio solo cuando detecta una vulnerabilidad concreta, y bloquean el intento de explotación sin modificar el código del plugin. La ficha oficial menciona más de 12.000 reglas individuales.
Ponele que usás un plugin de formularios con una falla conocida y el autor tarda dos semanas en sacar el fix. Con una regla virtual el exploit queda bloqueado mientras tanto, y actualizás cuando el parche real sale (ejemplo hipotético, para ilustrar la mecánica).
El plan gratuito se llama Personal y se queda del lado de la información. Según la ficha, tiene:
- Alertas anticipadas: aviso por email de nuevas vulnerabilidades, con hasta 48 horas de anticipación.
- Detección: compara lo que tenés instalado (core, plugins, temas) con su base de vulnerabilidades, sin chequeos externos.
- Panel central: hasta 3 sitios, con actualizaciones remotas y reportes snapshot.
- Límite claro: no incluye firewall.
La protección activa se paga. El vPatching por sitio cuesta USD 5 por mes sobre el plan gratuito, según la ficha de WordPress.org consultada en octubre de 2026; confirmalo en la web oficial antes de contratar. Los planes Developer y Enterprise lo traen incluido junto con hardening, 2FA, reCAPTCHA, lista comunitaria de IPs maliciosas, reglas de firewall personalizadas ilimitadas, reportes PDF y alertas por Slack. El precio de esos dos planes no figura en las fuentes que usé, así que no lo voy a inventar.
Sobre rendimiento, Patchstack dice que la versión gratuita solo corre tareas programadas y que la paga filtra tráfico en cada carga de página con impacto mínimo. Son pruebas propias.
La ficha incluye reseñas de clientes. Ryan McCue, de HumanMade, escribió: «Patchstack is like CrowdStrike, but for websites!». Es un testimonio elegido por el proveedor para su propia página, o sea marketing: sirve de color, no de evidencia. Más contexto en cómo parchear CVE en WordPress.
Dos detalles prácticos. Cada subsitio de un multisite ocupa un lugar en tu cuenta, y Patchstack recomienda usar la menor cantidad posible de plugins de seguridad para evitar solapamientos.
¿Qué es Sucuri y en qué se diferencia el plugin del servicio pago?
Sucuri son dos productos con un mismo nombre: un plugin gratuito de monitoreo y auditoría, y un servicio pago con firewall en la nube (WAF) y limpieza de malware. Instalar el plugin no te crea una cuenta de Sucuri, según su ficha en WordPress.org. Mezclar ambos es el error de comparación más común.
El plugin gratuito tiene:
- Auditoría de eventos: quién entró y qué cambió, con filtros por tipo de evento y fecha desde la versión 1.9.6.
- Integridad de archivos: arma una copia «buena» al instalarse y avisa cuando algo difiere.
- Escaneo remoto con SiteCheck: entra a tu sitio como un visitante común para buscar malware y software desactualizado.
- Monitoreo de listas de bloqueo: Google Safe Browsing, Norton, McAfee Site Advisor, ESET, Bitdefender y otras.
- Hardening y acciones post-hackeo: cambiar claves secretas, resetear contraseñas, reinstalar plugins y actualizar todo.
Ojo con esto: las acciones post-hackeo del plugin son una guía de cuatro pasos, no una limpieza automática. La limpieza es parte del servicio pago, y la comparativa de WP Umbrella cita remoción de malware en 30 horas (Basic), 12 horas (Pro) y 6 horas (Business). Verificá esos plazos contra el plan vigente antes de contratar.
El firewall pago es lo que lo diferencia del resto. Filtra el tráfico antes de que llegue a tu servidor, y según la ficha cubre ataques DDoS, explotación de vulnerabilidades, fuerza bruta y parches de divulgación zero-day. El escaneo de vulnerabilidades de core, PHP, plugins y temas también requiere la cuenta con WAF pago.
Wordfence vs Patchstack vs Sucuri: ¿en qué se diferencian?
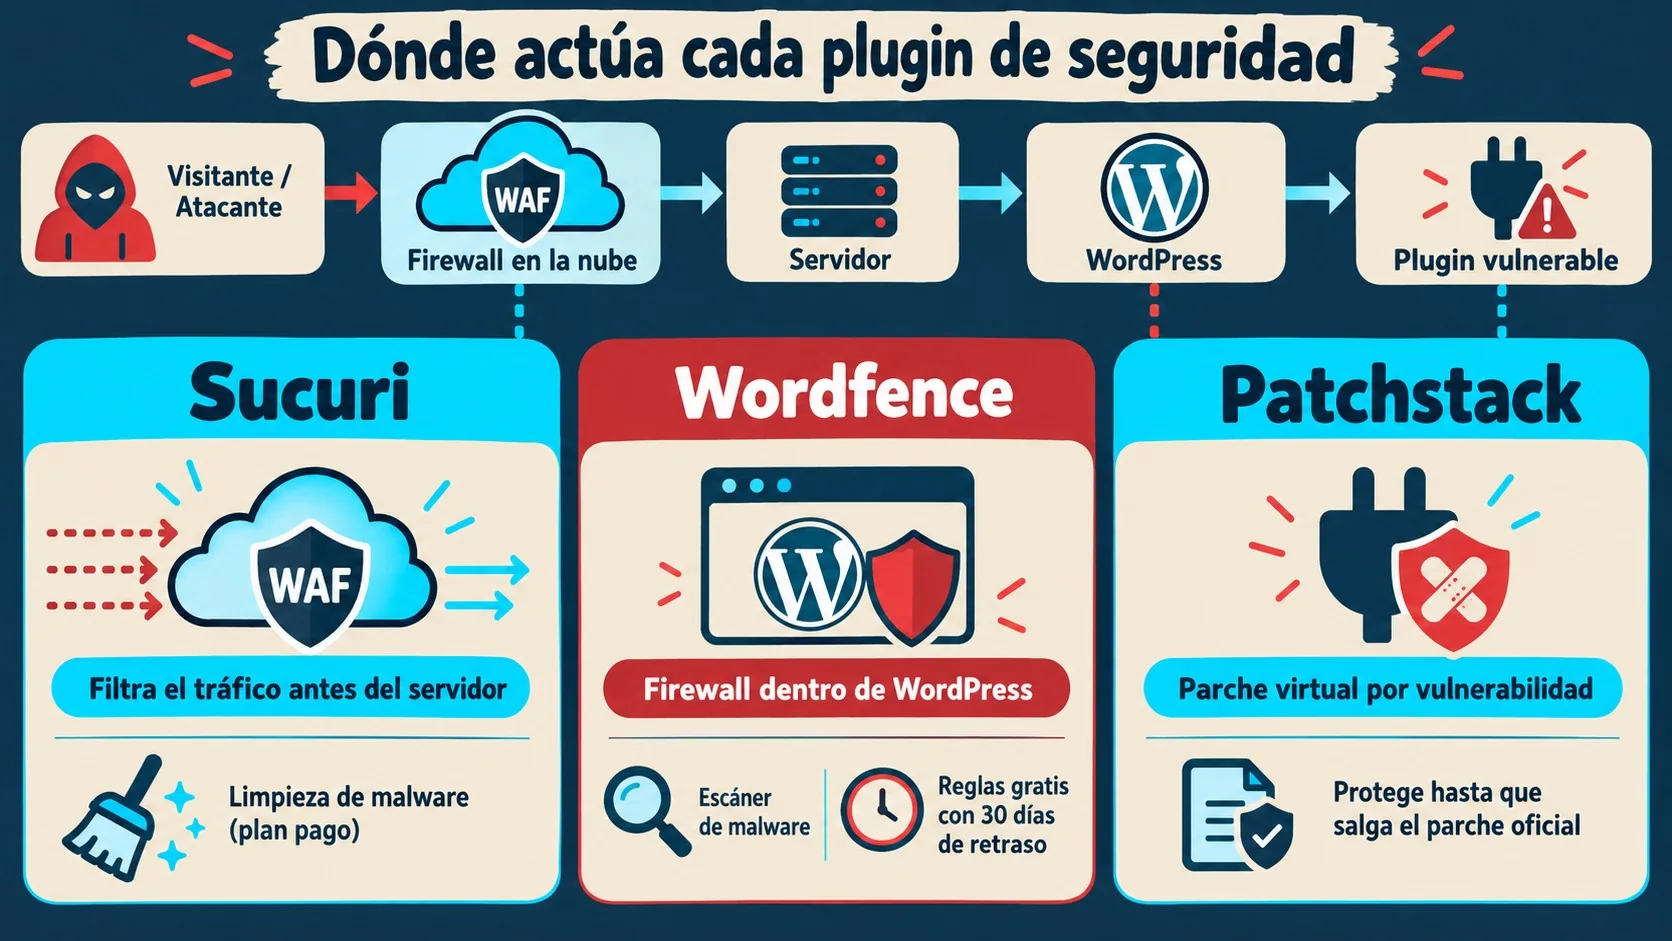
La diferencia central es dónde y cómo actúa cada uno: Wordfence filtra dentro de WordPress, Patchstack activa reglas por vulnerabilidad y Sucuri filtra en la nube antes de que el tráfico toque tu servidor. La tabla resume solo lo que confirman las fuentes de esta nota.
| Aspecto | Wordfence | Patchstack | Sucuri |
|---|---|---|---|
| Dónde corre la protección | Firewall de endpoint dentro de WordPress | Reglas por sitio, activas solo ante una vulnerabilidad detectada | WAF en la nube (servicio pago); el plugin corre en WordPress |
| Enfoque principal | Firewall, escáner de malware y seguridad de login | Gestión y prevención de vulnerabilidades | Monitoreo, firewall en la nube y respuesta a incidentes |
| Plan gratuito | Funciones básicas de firewall y escáner | Alertas con hasta 48 h de anticipación, panel para 3 sitios, sin firewall | Plugin: auditoría, integridad de archivos, SiteCheck, listas de bloqueo, hardening |
| Qué se paga | Premium y Response | vPatching a USD 5 por sitio por mes, o planes Developer y Enterprise | Firewall (WAF) y limpieza de malware |
| Virtual patching | No figura en las fuentes revisadas | Sí, más de 12.000 reglas | El firewall pago menciona parches zero-day |
| Limpia malware | Escanea y detecta; confirmá si tu plan incluye limpieza | No, previene | Sí, en planes pagos (30, 12 o 6 h según plan) |
| Soporte | Foro gratis | Gratis: hasta 1 día hábil; pago: típicamente menos de 30 min | Foro del plugin; plazos de limpieza según plan |
No puse precios de Wordfence ni de Sucuri en la tabla porque ninguna fuente primaria de esta nota los trae. Lo mismo vale para las comparaciones de rendimiento: son opiniones de blogs, útiles como pista y nada más.
Una cuestión técnica que se pierde en las comparaciones: un firewall dentro de WordPress analiza el pedido cuando ya llegó a tu servidor y se cargó PHP, y uno en la nube lo frena antes. No es mejor ni peor en abstracto, es otra ubicación con otro costo en recursos.
¿Qué plugin conviene según tu caso: sitio chico, tienda o agencia?
Conviene el que cubre tu riesgo principal: Wordfence gratuito para presupuesto cero, Patchstack si dependés de muchos plugins, Sucuri si ya te hackearon o no tenés equipo técnico. No son excluyentes, pero combinar varios firewalls en el mismo sitio puede generar conflictos. Sobre eso hablamos en endurecer WordPress con Patchstack paso a paso.
Sitio chico con presupuesto cero
Wordfence gratuito es el punto de partida más razonable, sabiendo que es una versión con funciones básicas. Sumale Patchstack gratis solo para las alertas anticipadas, siempre que no se pisen funciones, porque ese plan no tiene firewall.
Sitio con plugins premium o desactualizados
Acá priorizá el virtual patching. Si tenés un plugin que el autor dejó de mantener y no podés reemplazar ya, una regla virtual te compra tiempo.
Tienda WooCommerce
Una tienda suele tener muchos plugins (pagos, envíos, cupones), y cada uno es una puerta posible. Patchstack nombra a WooCommerce entre los casos donde más rinde su gestión de vulnerabilidades, pero ninguna fuente de esta nota compara los tres productos en tiendas reales, así que es criterio mío y no un resultado medido.
Sitio ya hackeado o sin equipo técnico
Si nadie en tu empresa sabe qué es un backdoor, la limpieza incluida en Sucuri tiene sentido. Pagás para que lo resuelva otro, con los plazos de 30, 12 o 6 horas que cita la comparativa de WP Umbrella.
Agencia con muchos sitios
El panel centralizado de Patchstack es la ventaja: una vista de vulnerabilidades, actualizaciones remotas y reportes para varios clientes. Los planes Developer y Enterprise están pensados para ese uso, y la ficha menciona de manera explícita a las agencias con planes de mantenimiento.
¿Wordfence, Patchstack o Sucuri ralentizan el sitio?
Ninguna fuente de esta nota trae mediciones independientes de rendimiento, así que no hay un ranking confiable. Lo que hay son declaraciones: Patchstack asegura impacto mínimo y WP Umbrella marca a Wordfence como más pesado en el servidor. Probalo en un entorno de pruebas antes de activarlo en producción. Esto se conecta con lo que analizamos en guía para configurar Sucuri correctamente.
El tema es que un firewall en la nube mueve el filtrado fuera de tu servidor, y eso puede aliviarlo. Habría que verlo con datos propios.
¿Alcanza con un plugin o también importa el hosting?
También importa el hosting, y no conviene asumir que el proveedor te cubre.
El plugin complementa, no reemplaza las bases: actualizaciones al día, backups probados, 2FA en todas las cuentas con acceso al panel, roles con los permisos mínimos y un hosting con backups y soporte. Para sitios en Argentina, donweb.com es una opción con infraestructura local. Si querés profundizar, buscá guías sobre 2FA, roles de WordPress y qué hacer con un sitio hackeado.
¿Qué hacer si tu WordPress ya fue hackeado?
Primero contené el daño, después limpiá y recién al final instalá la capa de protección. Instalar un plugin sobre un sitio infectado sin limpiar antes es como poner una cerradura nueva con el ladrón adentro.
- Poné el sitio en mantenimiento para cortar el daño a tus visitantes.
- Restaurá un backup limpio anterior a la infección.
- Cambiá credenciales y claves secretas: usuarios, base de datos, FTP y las salts de wp-config.
- Actualizá todo: core, plugins y temas, y borrá lo que no uses.
- Escaneá con la herramienta que elijas.
- Instalá la protección permanente una vez que el sitio esté limpio.
Cada herramienta aporta algo distinto en este escenario. Wordfence escanea, Sucuri limpia en sus planes pagos y Patchstack previene pero no limpia. Si el sitio está comprometido y no sabés por dónde empezar, no pierdas días probando plugins.
Qué está confirmado y qué no
Confirmado en las fichas oficiales de WordPress.org (consultadas en octubre de 2026):
- Patchstack gratuito: alertas con hasta 48 h de anticipación, panel para 3 sitios, sin firewall.
- Patchstack vPatching: USD 5 por sitio por mes sobre el plan gratuito, más de 12.000 reglas.
- Sucuri: el plugin es gratuito y no crea cuenta; el WAF es pago y el escaneo de vulnerabilidades lo requiere.
Pendiente o para verificar antes de decidir:
- Precios vigentes de Wordfence Premium y Response: la cifra de USD 149 y USD 1.250 por año sale de un blog de terceros.
- Precios de Sucuri y de los planes Developer y Enterprise de Patchstack: no figuran en las fuentes.
- Tiempos de resolución de Sucuri (30, 12 y 6 h): salen de un blog de terceros; confirmalos contra el plan actual.
- Rendimiento comparado: no hay mediciones independientes en las fuentes.
- La estadística de más del 90% de vulnerabilidades en plugins o temas viene de la ficha de Patchstack consultada en octubre de 2026, de una empresa con interés comercial.
Errores comunes al elegir un plugin de seguridad
- Instalar los tres a la vez. Patchstack recomienda usar la menor cantidad posible de plugins de seguridad. Elegí uno por capa: firewall, vulnerabilidades y limpieza.
- Creer que el plan gratuito de Wordfence lo cubre todo. Es una versión con funciones básicas; si tu sitio maneja datos sensibles, evaluá un plan pago.
- Esperar que Patchstack limpie un sitio infectado. Previene y avisa, pero no limpia malware.
- Confundir el plugin de Sucuri con el servicio. El plugin gratis monitorea; el firewall y la limpieza se pagan aparte.
- Dejar plugins abandonados. Ningún firewall reemplaza sacar lo que ya nadie mantiene.
Preguntas Frecuentes
¿Cuál es el mejor plugin de seguridad para WordPress en 2026?
No hay uno mejor para todos: depende de lo que quieras cubrir. Wordfence conviene como firewall y escáner gratuito, Patchstack para frenar vulnerabilidades de plugins con virtual patching, y Sucuri si necesitás firewall en la nube y limpieza de malware.
¿Wordfence, Patchstack y Sucuri hacen lo mismo?
No, aunque se solapan en parte. Wordfence es firewall y escáner dentro de WordPress, Patchstack se enfoca en vulnerabilidades con parches virtuales, y Sucuri combina un plugin de monitoreo con un servicio pago de firewall en la nube y limpieza.
¿Qué es el virtual patching y para qué sirve?
El virtual patching es una regla de firewall que bloquea la explotación de una vulnerabilidad concreta sin modificar el código del plugin. Sirve cuando el parche oficial todavía no existe o no pudiste actualizar. Patchstack lo activa por sitio solo cuando detecta el componente vulnerable.
¿La versión gratuita de Wordfence alcanza para proteger mi web?
Alcanza como base para un sitio chico, pero con una limitación: es una versión con funciones básicas. Para tiendas o sitios con plugins desactualizados conviene sumar virtual patching o pasar a un plan pago.
¿Sucuri limpia el malware si mi WordPress ya fue hackeado?
Sí, pero en sus planes pagos: la comparativa de WP Umbrella cita remoción de malware en 30 horas (Basic), 12 (Pro) y 6 (Business). El plugin gratuito solo detecta y guía con cuatro pasos de recuperación, no limpia por vos.
Conclusión
Wordfence, Patchstack y Sucuri cubren capas distintas, y la pregunta útil en 2026 no es cuál gana sino cuál tapa tu agujero. Con más del 90% de las vulnerabilidades ligadas a plugins o temas según la ficha de Patchstack consultada en octubre de 2026, quien dependa de muchos plugins debería mirar el virtual patching; quien busque una base gratuita puede arrancar con Wordfence, aceptando que es una versión básica; y quien ya sufrió un hackeo sin equipo técnico tiene en la limpieza de Sucuri su mejor argumento.
Mi recomendación concreta: elegí un plugin por capa, verificá precios en las webs oficiales (varios datos de esta nota no están confirmados) y no te saltees backups, 2FA y actualizaciones. Ningún plugin arregla un sitio sin mantenimiento.