En pocas palabras: Wordfence endurece mejor la defensa activa: su firewall de endpoint y su escáner bloquean ataques y detectan infecciones, con firmas de más de 44.000 variantes de malware según el material oficial de Wordfence revisado para esta nota. Solid Security, en cambio, ofrece más hardening de configuración, con reglas en wp-config.php y .htaccess y restricción de admin por país.
En Wordfence vs Solid Security, Wordfence es más fuerte en defensa activa (firewall de aplicación y escáner de malware) y Solid Security documenta más hardening y políticas de usuario (reglas en wp-config.php y .htaccess, contraseñas). Los dos frenan la fuerza bruta y tienen 2FA y passkeys.
Wordfence es un plugin de seguridad para WordPress con firewall de aplicación (WAF), escáner de malware, seguridad de login y vista de tráfico en vivo, que mantiene un equipo dedicado solo a seguridad WordPress. Solid Security (antes iThemes Security, con una transición a Kadence Security anunciada en la documentación de SolidWP) es un plugin que endurece WordPress con ajustes de configuración, protección de login, firewall por reglas y políticas de usuario.
En este artículo:
- En 30 segundos
- ¿Qué es el hardening en WordPress y cuál de los dos plugins endurece más?
- ¿Cómo protege cada plugin contra la fuerza bruta?
- ¿Qué 2FA tiene Wordfence y cuál tiene Solid Security?
- ¿Qué diferencias hay entre la versión gratuita y la de pago de cada plugin?
- ¿Cuál de los dos pesa más en el servidor?
- Tabla comparativa: Wordfence vs Solid Security en hardening, 2FA y fuerza bruta
- ¿Se pueden usar Wordfence y Solid Security juntos?
- ¿Cuál conviene para un sitio chico, WooCommerce o una agencia?
- ¿Alcanza un plugin de seguridad para vulnerabilidades del núcleo de WordPress?
- Qué está confirmado y qué no
- Errores comunes al configurar estos plugins
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Hardening: Solid Security documenta más ajustes (wp-config.php, .htaccess, restricción de admin por país). Wordfence no lista un panel equivalente en su documentación pública.
- Detección: Wordfence tiene WAF de endpoint y un escáner con firmas de más de 44.000 variantes de malware (cifra del material oficial revisado). En la versión gratuita, las reglas y firmas llegan con 30 días de retraso.
- Fuerza bruta: los dos limitan intentos de login. Solid Security suma además fuerza bruta de red, que comparte datos sobre IPs abusivas.
- 2FA: los dos tienen apps TOTP y passkeys. Solid Security agrega magic links, Trusted Devices y políticas de contraseña.
- Juntos: se puede, pero con una sola capa activa por función y probando antes en staging.
¿Qué es el hardening en WordPress y cuál de los dos plugins endurece más?
Hardening es reducir la superficie de ataque cambiando la configuración del sitio, y ahí Solid Security tiene mucho más documentado que Wordfence. Wordfence trabaja en otra capa: detecta y bloquea tráfico malicioso y busca malware. Comparar los dos como si hicieran lo mismo es el primer error de casi todas las comparativas.
Ponele que heredás el sitio de un cliente, con el editor de archivos del panel habilitado, PHP ejecutable dentro de uploads y un XML-RPC abierto de par en par. Eso se arregla con configuración, no con un firewall.
Según la documentación de Solid Security, esto es lo que tiene para endurecer:
- Write To Files: el plugin escribe reglas en wp-config.php y .htaccess, y programa una tarea horaria que las regenera. Viene activado por defecto.
- Restrict Admin Access by Country: definís una lista de países autorizados para entrar a /wp-admin/.
- Ban Users y Default Ban List: baneo de IPs y User Agents, con la lista de HackRepair.com y un límite por defecto de 100 IPs en los archivos de configuración del servidor.
Ojo con Write To Files. La propia documentación avisa que si el servidor se queda sin espacio, la escritura puede fallar o truncar el archivo, y el sitio se cae con un wp-config.php vacío. Tené siempre una copia buena de wp-config.php y .htaccess antes de tocar nada.
¿Y Wordfence? Según su ficha en WordPress.org, tiene opciones de XML-RPC (desactivarlo o sumarle 2FA), bloqueo de logins de administradores con contraseñas comprometidas conocidas, y reparación de archivos del core, temas y plugins que cambiaron, comparándolos con el repositorio oficial. Es útil, pero su documentación pública no lista un panel de hardening como el de Solid. No voy a afirmar que no lo tiene, solo que no lo documenta.
¿Cómo protege cada plugin contra la fuerza bruta?
Los dos limitan los intentos de login y bloquean al atacante. Solid Security bloquea de forma temporal tras 5 intentos fallidos por IP o 10 por usuario, y banea de forma permanente tras 3 bloqueos temporales en 7 días, según su documentación. Wordfence tiene umbrales y duración de bloqueo configurables, sin valores fijos publicados en su ficha.
Solid Security separa dos mecanismos: fuerza bruta local y fuerza bruta de red, que comparte inteligencia sobre IPs abusivas. Los tiempos de bloqueo, cuántos días recuerda un lockout y cuántos intentos llevan al baneo se ajustan en Settings, y los valores por defecto son los recomendados para la mayoría de los sitios. Ya lo cubrimos antes en nuestra comparativa entre Solid Security y Wordfence.
Wordfence aplica el límite a logins estándar, XML-RPC y otros métodos de autenticación. Su guía sobre fuerza bruta explica el patrón de estos ataques. En Premium se suma una lista de IPs maliciosas en tiempo real, que corta pedidos antes de que lleguen al login. En multisite, además, un intento fallido en site1 y otro en site2 cuentan como dos fallas.
Ahora, un tema que se pasa por alto. Si tu sitio está detrás de un proxy, el bloqueo por IP solo sirve si el plugin lee la IP real del visitante. Solid Security lo deja claro: con Cloudflare tenés que poner Proxy en Manual y elegir el header HTTP_CF_CONNECTING_IP. La opción «Unconfigured» desactiva ciertas funciones del firewall porque es vulnerable a IP spoofing, y el módulo Ban Users directamente no está disponible si IP Detection no está configurada.
¿Y quién bloquea mejor? En los materiales oficiales que revisé no hay un benchmark comparable entre los dos.
¿Qué 2FA tiene Wordfence y cuál tiene Solid Security?
Los dos tienen 2FA con apps TOTP y passkeys. Wordfence suma CAPTCHA en el login y 2FA para XML-RPC. Solid Security agrega magic links, Trusted Devices, Privilege Escalation y un paquete de políticas de contraseña. Qué función de usuario es gratis y cuál es Pro en Solid no queda claro en la documentación consultada.
En Wordfence, Wordfence Login Security cubre el 2FA con cualquier app o servicio TOTP, y la ficha de WordPress.org lista también passkeys (con huella, reconocimiento facial, clave del dispositivo o PIN), CAPTCHA, y gestión de passkeys y 2FA para WooCommerce y páginas de cuenta personalizadas.
Solid Security es más barroco. Según su documentación de User Security, tiene:
- Two-Factor Authentication Reminder: manda emails a usuarios o grupos para que activen el 2FA, sin cortarles el flujo de trabajo.
- Contraseñas fuertes: usa el medidor de WordPress (zxcvbn), así que el resultado es pasa o no pasa. La validación real ocurre del lado del servidor, después de que el usuario hace clic en Register o Place Order.
- Rechazo de contraseñas comprometidas: consulta la API de Have I Been Pwned y envía solo los primeros cinco caracteres del hash.
- Antigüedad de contraseña: la documentación recomienda cambiarla cada 120 días.
- Force Password Reset y Force User Lockout: para cuando sospechás que una cuenta está comprometida.
- Privilege Escalation: con esta función le das a un contratista acceso de desarrollador por 24 horas y se revoca solo.
También tiene passkeys con Face ID, Touch ID, Windows Hello, WebAuthn o llaves físicas, y un bloque de Gutenberg con shortcode, [solid_security_user_profile_settings], para que los usuarios gestionen su seguridad desde el front. Esa función apareció en Solid Security Pro 8.2.0 y Basic 9.2.0. Podés leer más sobre las passkeys en el blog de SolidWP.
Un detalle que me hizo ruido: según la documentación, activar Passwordless Login saltea los requisitos de contraseña y de 2FA. Es una inferencia mía, pero si un atacante controla el correo de un usuario con magic links, esa cuenta queda abierta sin segundo factor. Pensalo antes de prenderlo para administradores.
¿Qué diferencias hay entre la versión gratuita y la de pago de cada plugin?
En Wordfence, la diferencia más concreta es el tiempo: las reglas del firewall y las firmas de malware llegan con 30 días de retraso en la versión gratuita y en tiempo real con Premium. En Solid Security, la documentación consultada no precisa qué funciones requieren licencia Pro.
Según la ficha de WordPress.org, Wordfence Premium suma además, sin dar vueltas, estas cosas:
- Lista de IPs bloqueadas en tiempo real: frena a las IPs más maliciosas y baja la carga del servidor.
- Bloqueo por país.
- Audit Log: registra cambios y acciones sensibles, con almacenamiento remoto a prueba de manipulación vía Wordfence Central.
- Escaneos más frecuentes, chequeo de spam y soporte Premium.
Wordfence Central, el panel para administrar varios sitios, es gratis para sitios ilimitados. Y los planes Care y Response agregan atención: el equipo tiene respuesta a incidentes las 24 horas, con 1 hora de respuesta para clientes prioritarios. Para más detalles técnicos, mirá cómo se compara Shield Security con Wordfence.
Del lado de Solid, un dato práctico: los usuarios de Solid Security Basic tienen que activar «Security Check Pro» en Settings, Features, Utilities para ver la opción recomendada de IP Detection.
Precios no voy a poner. Los únicos que vi están en blogs de terceros y no los pude contrastar con las páginas oficiales. Miralos directo en cada sitio antes de decidir, y fijate cuántos sitios cubre cada licencia.
¿Cuál de los dos pesa más en el servidor?
Las fuentes no traen mediciones de rendimiento de ninguno de los dos, así que no hay un ganador comprobado. Lo que sí documentan son los puntos donde puede haber carga: el registro de Live Traffic en Wordfence y la escritura periódica de archivos en Solid Security.
Wordfence avisa que en multisite con mucho tráfico conviene desactivar Live Traffic, porque deja de escribir en la base de datos. Solid Security solo registra eventos (violaciones de firewall, intentos de fuerza bruta), no cada visita. Eso explica por qué los picos de tráfico que ves en Cloudflare no aparecen en sus logs, y no es ningún bug.
Tabla comparativa: Wordfence vs Solid Security en hardening, 2FA y fuerza bruta
La tabla resume lo que documentan las fuentes oficiales. Donde dice «no documentado en las fuentes», no encontré evidencia en lo que revisé, y no significa que la función no exista. Verificá cada fila en la página del plugin.
| Función | Wordfence | Solid Security |
|---|---|---|
| Firewall de aplicación (WAF) | Sí, a nivel de endpoint. Reglas con 30 días de retraso en gratis | Motor de reglas con Patchstack y reglas propias |
| Escáner de malware | Sí, firmas de más de 44.000 variantes (cifra del material oficial revisado) | No documentado en las fuentes |
| Detección de cambios de archivos | Sí, compara con WordPress.org y repara | No documentado en las fuentes |
| 2FA con app TOTP | Sí | Sí (la documentación menciona también email) |
| Passkeys | Sí | Sí |
| CAPTCHA en login | Sí | No documentado en las fuentes |
| Límite de intentos de login | Sí, umbrales configurables | Sí (5 por IP, 10 por usuario, según su documentación) |
| Fuerza bruta de red | Lista de IPs maliciosas en tiempo real (Premium) | Sí |
| Control de XML-RPC | Sí, desactivar o sumar 2FA | No documentado en las fuentes |
| Desactivar editor de archivos | No documentado en las fuentes | No documentado en las fuentes |
| Bloquear PHP en uploads | No documentado en las fuentes | No documentado en las fuentes |
| Restricción de admin por país | Bloqueo por país (Premium) | Sí, Restrict Admin Access by Country |
¿Se pueden usar Wordfence y Solid Security juntos?
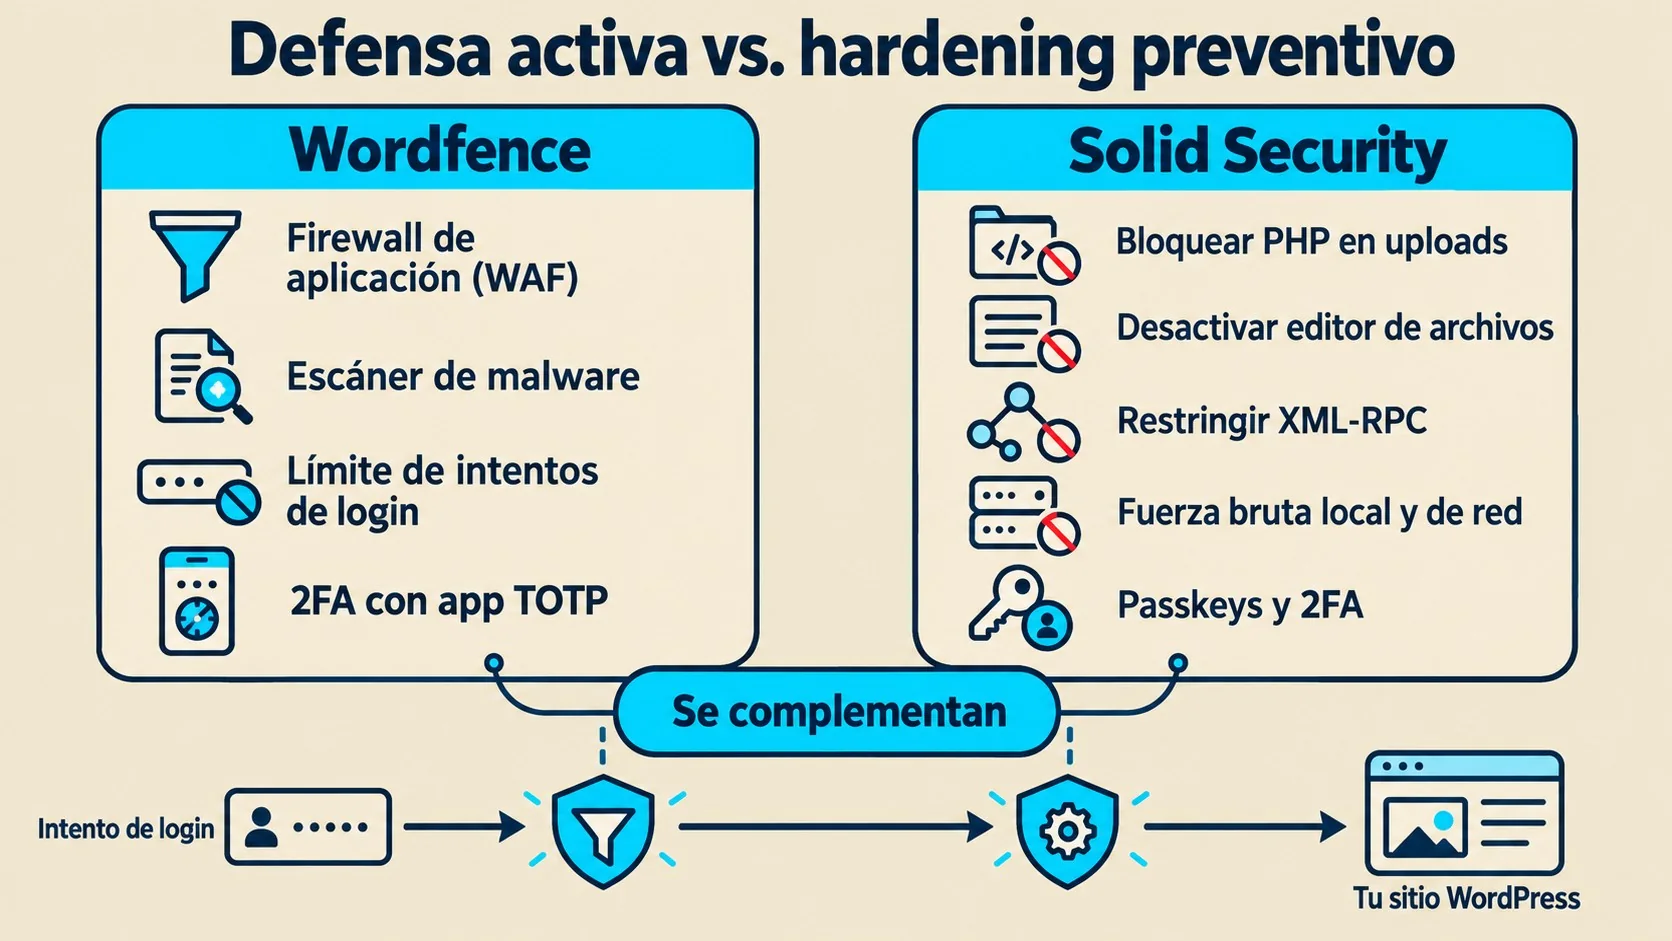
Se puede, y varias comparativas de terceros los describen como complementarios: Wordfence para detección y Solid Security para hardening y políticas de usuario. Es una recomendación no oficial. Ninguno de los dos documenta una integración con el otro, así que el riesgo está en las funciones que se pisan.
Subís los dos plugins, activás el límite de intentos en cada uno, prendés dos sistemas de 2FA, y a la semana el cliente no puede entrar, vos tampoco, y nadie sabe cuál de los dos bloqueó a quién. Con eso no hay seguridad extra, hay un ticket de soporte. Sobre eso hablamos en la protección que ofrece Jetpack frente a Wordfence.
Mi recomendación, sin haberlo probado en un entorno propio, es esta:
- Una sola capa por función: un solo límite de login, un solo 2FA, un solo firewall activo.
- Probá en staging: antes de tocar producción.
- Repartí roles: Wordfence para firewall y escáner, Solid para hardening de configuración y políticas de usuario.
- Autorizá tu IP: en Solid, usá Authorized IPs, o activá la autorización temporal de 24 horas para administradores.
¿Cuál conviene para un sitio chico, WooCommerce o una agencia?
Para un sitio chico que necesita detectar problemas, Wordfence es el camino corto. Para WooCommerce, los dos tienen gestión de 2FA y passkeys en la cuenta del cliente. Para agencias, Wordfence Central (gratis, sitios ilimitados) resuelve la vista centralizada. Esta es mi lectura, no un veredicto de pruebas.
En una tienda, el problema es que los clientes no entran a /wp-admin. Wordfence lo contempla con gestión de passkeys y 2FA en páginas de cuenta personalizadas. Solid lo resuelve con el bloque o shortcode de User Security Settings, e incluso la documentación trae un snippet para sumar una pestaña «Security Settings» en Mi Cuenta de WooCommerce (hay que guardar los enlaces permanentes después).
Con varias instalaciones, Wordfence Central tiene plantillas de configuración, alertas por email, SMS o Slack y un resumen diario. Solid tiene grupos de usuarios con reglas distintas (más estrictas para administradores, más laxas para suscriptores), que cierran bien en sitios con muchos roles.
¿Alcanza un plugin de seguridad para vulnerabilidades del núcleo de WordPress?
No. Un plugin de seguridad no reemplaza actualizar WordPress. Si tu sitio no está al día, actualizar es la prioridad.
¿Wordfence o Solid Security alcanzan para cubrir una vulnerabilidad del núcleo? No hay una fuente oficial de ninguno de los dos que lo diga, así que no lo afirmo. Lo que sí podés hacer hoy es actualizar el core, tener backups probados y usar un hosting que aplique parches rápido (en Argentina, donweb.com es una opción a mirar).
Qué está confirmado y qué no
Confirmado en las fuentes oficiales:
- Wordfence: reglas y firmas con 30 días de retraso en gratis, IP blocklist y bloqueo por país solo en Premium, 2FA TOTP y passkeys, Wordfence Central gratis para sitios ilimitados.
- Solid Security: Write To Files sobre wp-config.php y .htaccess, IP Detection con header de Cloudflare, passkeys, Trusted Devices, rechazo de contraseñas comprometidas con Have I Been Pwned, transición anunciada a Kadence Security en la documentación de SolidWP.
Pendiente de verificar:
- Qué es Pro en Solid: la documentación consultada no precisa qué funciones de usuario requieren licencia.
- Precios y licencias: no verificados en fuentes oficiales, por eso no los incluyo.
- Valores de lockout de Solid y lista de ajustes: son los de la documentación, que incluye un aviso de transición de marca. Cotejalos en la pantalla de ajustes de tu versión.
- Estado del cambio de nombre a Kadence Security: la documentación lo anuncia, pero no verificamos en qué etapa está. Confirmalo en el sitio oficial.
- Cifra de firmas de Wordfence: las más de 44.000 variantes de malware provienen del material oficial revisado, sin fecha de actualización. Cotejala en la página oficial.
- Rendimiento: sin benchmarks comparables en las fuentes.
Errores comunes al configurar estos plugins
Dejar IP Detection sin configurar detrás de un proxy
Si el plugin lee la IP del proxy en vez de la del visitante, los bloqueos fallan o te bloquean a todos. Corrección: en Solid, Proxy en Manual con HTTP_CF_CONNECTING_IP si usás Cloudflare.
Activar dos 2FA y dos límites de login
Duplicar controles genera bloqueos cruzados y logins imposibles. Corrección: elegí un plugin por función y documentá cuál.
Creer que Wordfence gratis te protege contra todo lo nuevo
Con 30 días de retraso en reglas y firmas, una amenaza fresca puede pasar. Corrección: si tu sitio es crítico, evaluá Premium o reforzá con actualizaciones inmediatas. Relacionado: enfoque de Patchstack en vulnerabilidades frente a Wordfence.
Activar Write To Files sin backup ni espacio en disco
Una escritura fallida puede dejar wp-config.php vacío. Corrección: copia buena de los dos archivos y disco con margen.
Prender Passwordless Login para cuentas de administrador
Saltea contraseña y 2FA. Corrección: dejalo para roles de bajo privilegio, o exigí passkeys con dispositivo de confianza.
Preguntas Frecuentes
¿Qué es mejor, Wordfence o Solid Security?
Depende de qué necesites: Wordfence es mejor para detectar y bloquear (WAF y escáner de malware), y Solid Security para endurecer configuración y controlar usuarios. Si querés una sola opción para un sitio chico, Wordfence cubre más de detección. Para sitios con muchos roles, Solid tiene más control.
¿Solid Security es lo mismo que iThemes Security?
Sí, Solid Security es el nombre actual de iThemes Security, ahora de SolidWP. La propia documentación avisa que el producto se convertirá en Kadence Security, y que vas a ver los dos nombres mientras actualizan documentación y experiencia.
¿Wordfence y Solid Security tienen 2FA gratis?
En Wordfence, el 2FA con apps TOTP aparece en la ficha del plugin gratuito de WordPress.org sin marca Premium. En Solid Security, la documentación consultada no precisa qué funciones de usuario son Pro, así que confirmalo en la página del plugin antes de planificar.
¿Se pueden instalar Wordfence y Solid Security juntos?
Se pueden instalar juntos y varias comparativas de terceros los recomiendan como complemento, pero no es una recomendación oficial. Activá una sola capa por función (límite de login, 2FA, firewall) y probá antes en staging.
¿Cómo bloquear ataques de fuerza bruta en WordPress?
Limitá los intentos de login, bloqueá a la IP o al usuario tras varios fallos y sumá 2FA. En Solid Security, la configuración documentada es 5 intentos por IP o 10 por usuario antes del bloqueo temporal. En Wordfence, ajustás umbral y duración. Controlá también XML-RPC.
Conclusión
Si tenés que elegir uno en esta comparación de Wordfence vs Solid Security, la decisión es entre detección y configuración. Con Wordfence ganás firewall, escáner y la reparación de archivos. Con Solid Security ganás ajustes de configuración, políticas de contraseña y control de usuarios. Los dos frenan la fuerza bruta y tienen 2FA y passkeys.
Qué hacer: elegí el plugin que cubra tu mayor hueco, configurá IP Detection si hay proxy, activá 2FA para administradores y verificá en cada página oficial las funciones Pro y los precios, que acá no incluyo por falta de fuente. Y actualizá el core: ningún plugin de esta tabla reemplaza eso.