xmlrpc.php brute force amplificado: cómo frenarlo
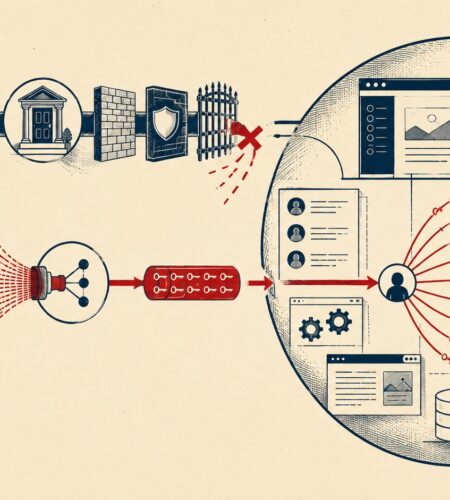
system.multicall permite probar casi 2000 contraseñas en una sola petición HTTP. Así funciona el ataque amplificado a xmlrpc.php y cómo bloquearlo.
system.multicall permite probar casi 2000 contraseñas en una sola petición HTTP. Así funciona el ataque amplificado a xmlrpc.php y cómo bloquearlo.
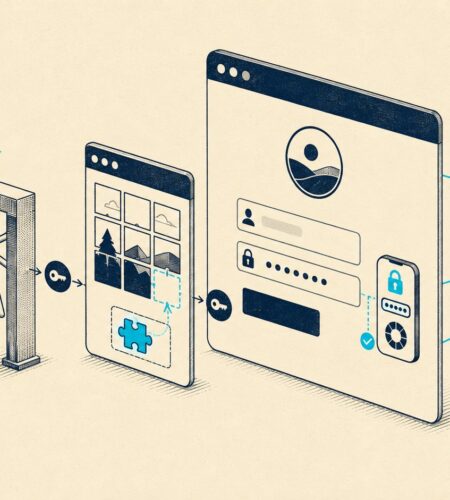
El 2FA valida credenciales, pero los bots igual martillan tu wp-login. CAPTCHA, whitelist de IP, límite de intentos y logs: las capas que faltan para blindar el acceso.
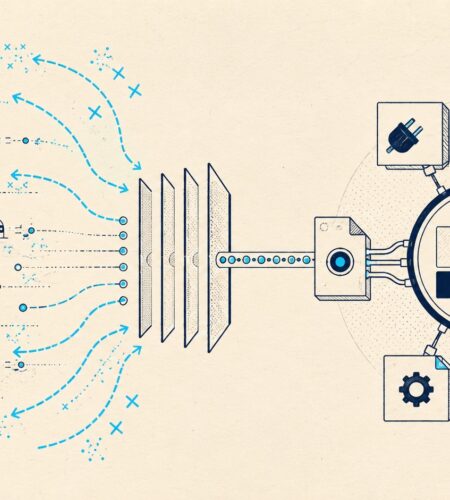
Guía práctica para bloquear xmlrpc.php en WordPress y eliminar el vector de fuerza bruta amplificada más explotado por bots en 2026.
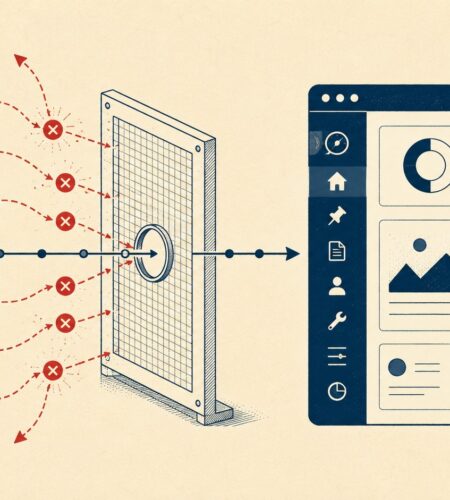
Guía práctica de wp-admin hardening: cómo cambiar la URL del login, activar 2FA, limitar intentos fallidos y configurar un WAF para proteger tu WordPress en 2026.
Bots que consultan el WHOIS de tu dominio para generar usernames personalizados y atacar tu WordPress. Cómo detectarlo y bloquearlo.