En pocas palabras: No hay un único ganador: Wordfence Free protege a nivel de servidor pero sus reglas de firewall llegan con 30 días de demora, mientras que Cloudflare filtra antes a nivel DNS con CDN en más de 320 ciudades. La mejor opción depende de si priorizás control local o filtrado en la nube.
Wordfence, Cloudflare y Sucuri encabezan la lista de plugins de firewall gratis para WordPress en 2026, pero ninguno protege igual: Wordfence filtra en tu propio servidor, Cloudflare corta el tráfico antes de que llegue, y las versiones gratuitas de los tres tienen límites reales que conviene conocer antes de confiar en ellas.
Un plugin firewall para WordPress, o WAF, es una capa de seguridad que inspecciona cada solicitud HTTP antes de que llegue a tu sitio y bloquea patrones de ataque conocidos como inyecciones SQL, fuerza bruta en el login o bots maliciosos. Puede correr en el servidor (nivel de aplicación, como Wordfence) o en la nube, antes de que el tráfico toque tu hosting (nivel DNS, como Cloudflare o Sucuri).
En este artículo:
- En 30 segundos
- ¿Qué diferencia hay entre un firewall de endpoint y un WAF en la nube para WordPress?
- ¿Wordfence gratis protege igual que la versión Premium?
- ¿Qué alternativas gratuitas a Wordfence existen en 2026?
- Wordfence vs Cloudflare vs Sucuri vs MalCare: comparativa de funciones gratuitas
- ¿Cloudflare gratis puede reemplazar a un plugin firewall en WordPress?
- ¿Los plugins de firewall gratuitos ralentizan WordPress?
- ¿Cómo elegir el firewall gratis adecuado para tu sitio WordPress?
- Errores comunes al elegir un plugin firewall gratis para WordPress
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Wordfence Free filtra ataques a nivel de endpoint, pero sus nuevas reglas de firewall llegan con 30 días de demora respecto a la versión Premium, según la descripción oficial del plugin en WordPress.org.
- Cloudflare gratis es un WAF a nivel DNS con CDN en más de 320 ciudades y protección DDoS sin costo, pero no escanea archivos de WordPress ni detecta cambios en el core.
- Sucuri Free (SiteCheck) es solo un escáner online; el firewall real arranca en el plan pago de USD 199,99 al año.
- MalCare ofrece un plan gratuito con funciones básicas de escaneo, pero el firewall completo y la limpieza de malware ilimitada quedan reservados a planes desde USD 149 al año.
- Combinar un WAF en la nube con un firewall de endpoint gratuito cubre los dos frentes de ataque sin pagar nada extra.
¿Qué diferencia hay entre un firewall de endpoint y un WAF en la nube para WordPress?
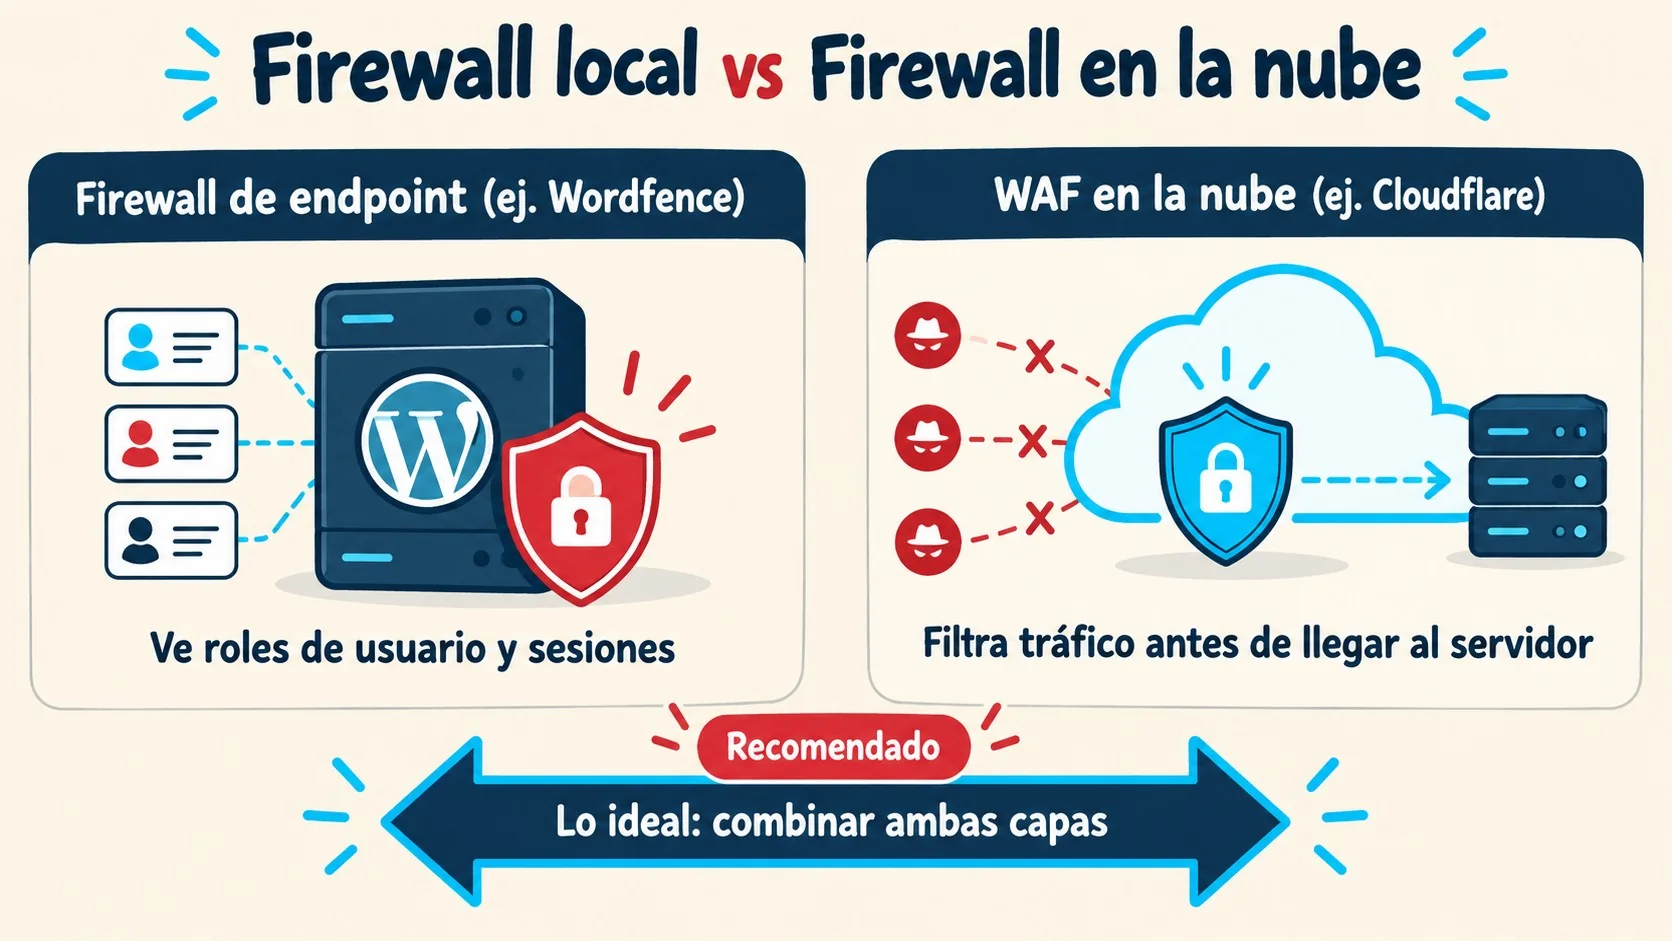
La diferencia está en dónde se filtra el tráfico: un firewall de endpoint corre dentro de tu instalación de WordPress y analiza cada request justo antes de que el sitio termine de cargar, mientras que un WAF en la nube intercepta el tráfico antes de que toque tu servidor.
Wordfence es el ejemplo clásico de firewall de endpoint. Según su propia página oficial en el repositorio de plugins, esta arquitectura «protege tu sitio en el endpoint, habilitando integración profunda con WordPress» y, a diferencia de las alternativas en la nube, «no rompe el cifrado, no puede ser evitado y no puede filtrar datos». Suena bien, ¿no? El problema es que ese mismo diseño implica que el ataque ya llegó a tu servidor antes de ser bloqueado, lo que consume CPU y memoria en cada intento.
Cloudflare y Sucuri trabajan al revés. Todo el tráfico pasa primero por su red (en el caso de Cloudflare, una infraestructura que cubre más de 320 ciudades según el análisis de WPBeginner) y solo lo que pasa el filtro llega a tu hosting. Esto le saca carga al servidor, pero tiene su propio punto débil: si un atacante encuentra la IP real de tu servidor, puede saltearse el filtro por completo y hablarle directo al origen. Ese bypass es justamente uno de los riesgos que señala el blog de MalCare al analizar la protección a nivel DNS de Sucuri.
¿Cuál conviene? Depende de qué estés dispuesto a sacrificar: rendimiento o control granular. No hay respuesta universal.
¿Wordfence gratis protege igual que la versión Premium?
No. Wordfence Free tiene firewall, escáner de malware y protección de login, pero las reglas nuevas de firewall y las firmas de malware llegan con 30 días de retraso respecto a los usuarios Premium, que las reciben en tiempo real a través del Threat Defense Feed. Complementá con comparamos Cloudflare WAF contra Wordfence en este análisis.
Ese delay de un mes no es un detalle menor. Ponele que aparece una vulnerabilidad crítica en un plugin popular el lunes: los usuarios Premium ya tienen la regla de firewall que bloquea el exploit esa misma semana, mientras que los usuarios gratuitos quedan expuestos hasta que la regla se libera en el ciclo público, casi un mes después. Para un sitio corporativo o de e-commerce, ese margen puede ser la diferencia entre nada y un sitio hackeado.
La versión gratuita sí incluye cosas útiles: passkeys, autenticación de dos factores (2FA), CAPTCHA en el login, bloqueo de intentos de fuerza bruta y un escáner que compara tus archivos core contra el repositorio oficial de WordPress.org para detectar modificaciones sospechosas. También tiene Live Traffic, que muestra en tiempo real quién entra a tu sitio, incluyendo bots que las analíticas normales no captan.
Lo que no tiene gratis: el bloqueo de IP en tiempo real, el bloqueo por país y, según WPBeginner, la licencia Premium para un solo sitio arranca en USD 119 al año. Si administrás un sitio de bajo perfil (un blog personal, un portfolio), probablemente el delay de 30 días no te afecte nunca. Si manejás algo con tráfico real o datos de clientes, ahí sí empieza a pesar.
¿Qué alternativas gratuitas a Wordfence existen en 2026?
Las alternativas gratuitas más relevantes a Wordfence en 2026 son Cloudflare (WAF en la nube), el escáner online SiteCheck de Sucuri, el plan free de MalCare y, con matices, Patchstack para el parcheo virtual de vulnerabilidades.
El tema es que ninguna de estas opciones es «gratis de verdad» en el sentido pleno. Cada una regala una porción del problema y te cobra por el resto. Veamos caso por caso.
Cloudflare: el WAF gratis más completo a nivel de red
El plan gratuito de Cloudflare incluye protección DDoS sin límite y un WAF básico a nivel DNS, sin costo. Según WPBeginner, el salto al plan Pro (USD 20 al mes) agrega reglas de WAF más sofisticadas, y el plan Business (desde USD 200 al mes) suma control más fino todavía. El free no incluye eliminación de listas negras ni alertas de seguridad, y tampoco monitorea cambios de archivos en tu instalación de WordPress.
Sucuri SiteCheck: útil, pero no es un firewall
SiteCheck es el escáner online gratuito de Sucuri, pero ojo: no es un firewall. El WAF real de Sucuri, con su red CloudProxy, arranca en el plan pago de USD 199,99 al año. Según el análisis de MalCare, el escáner de Sucuri tuvo fallas en pruebas internas: no detectó malware en un sitio que estaba efectivamente comprometido y marcó código personalizado legítimo como amenaza. Tomalo con pinzas, es el análisis de un competidor directo, pero el patrón de falsos positivos también aparece mencionado en reportes de Gartner Peer Insights de fines de 2025 citados en esa misma nota.
MalCare free: plan básico, firewall no garantizado
El plan gratuito de MalCare incluye funciones básicas de escaneo, pero el escáner free no muestra la ubicación exacta del malware ni ofrece limpieza automática. Para firewall completo y limpieza ilimitada hay que pasar al plan pago, que arranca en USD 149 al año según la propia empresa. El propio blog de MalCare aclara que si necesitás un firewall gratuito para siempre, conviene evaluar Wordfence en su lugar. Para más detalles técnicos, mirá revisamos cuál firewall bloquea más ataques reales.
Patchstack: parchea vulnerabilidades, no limpia infecciones
Patchstack no tiene plan gratuito real (arranca en USD 79 al mes para 25 sitios), pero merece mención porque ataca el problema desde otro ángulo: en vez de escanear malware, agrega reglas de parcheo virtual apenas se descubre una vulnerabilidad en un plugin o tema. El límite, según el propio análisis de MalCare, es que las vulnerabilidades en código WordPress existen en promedio 14 meses antes de ser descubiertas, así que el parcheo virtual llega después, no antes, del riesgo real.
Wordfence vs Cloudflare vs Sucuri vs MalCare: comparativa de funciones gratuitas
En la tabla siguiente comparamos lo que realmente incluyen las versiones gratuitas de los plugins de firewall gratis para WordPress más usados, sin mezclar funciones de planes pagos.
| Plugin | Tipo de firewall | Firewall en plan free | Escaneo de malware free | 2FA free | Límite de login free | Precio premium |
|---|---|---|---|---|---|---|
| Wordfence | Endpoint (aplicación) | Sí, con reglas a 30 días | Sí | Sí | Sí | USD 119/año |
| Cloudflare | DNS (nube) | Sí, básico | No | No aplica | No | Desde USD 20/mes |
| Sucuri | DNS (nube) | No (solo escáner SiteCheck) | Limitado | No | Débil según pruebas de MalCare | USD 199,99/año |
| MalCare | Endpoint (aplicación) | No confirmado | Sí, sin limpieza | No en free | Sí | USD 149/año |
| Jetpack | Endpoint (aplicación), básico | Sí, básico | Incompleto | Sí | Sí | Desde USD 150/año |
Lo que salta a la vista: Jetpack es, según WPBeginner, un firewall de aplicación como Wordfence, pero su plan gratuito ofrece protección muy limitada, así que si lo estás usando para seguridad, conviene revisar bien qué cubre antes de confiar en él.
¿Cloudflare gratis puede reemplazar a un plugin firewall en WordPress?
No del todo. Cloudflare gratis bloquea tráfico malicioso antes de que llegue a tu servidor, pero no tiene visibilidad de roles de usuario, estado de plugins ni cambios en archivos del core, cosas que sí ve un plugin instalado dentro de WordPress.
Acá viene lo bueno: no tenés que elegir uno u otro. Cloudflare filtra el volumen grueso de ataques automatizados (bots de fuerza bruta, escaneos masivos, intentos de DDoS) antes de que gasten un solo ciclo de CPU de tu hosting. Lo que queda, el tráfico que logra pasar ese primer filtro, lo agarra el firewall de endpoint, que sí entiende el contexto de WordPress: sabe si el usuario que está logueando es admin o suscriptor, sabe si un plugin tiene una vulnerabilidad conocida, sabe si un archivo del core cambió sin que lo hayas tocado vos.
La combinación Cloudflare free más Wordfence free es, en la práctica, el setup gratuito más robusto que vas a encontrar en 2026. Ninguno de los dos solo alcanza. Más contexto en la comparativa entre Wordfence y Sucuri.
¿Los plugins de firewall gratuitos ralentizan WordPress?
Sí, especialmente los que trabajan a nivel de aplicación como Wordfence, porque el escaneo y el filtrado consumen CPU en tu propio servidor. Los WAF en la nube, como Cloudflare, tienen menos impacto porque el filtrado pasa antes de llegar a tu hosting.
Según el análisis de MalCare, a fines de 2025 y principios de 2026 varios usuarios reportaron aumento notable de uso de CPU durante el modo «Extended Protection» de Wordfence, particularmente en entornos de hosting compartido. Esto tiene sentido: en un plan compartido, los recursos son limitados y cualquier proceso extra (escaneo, logging, comparación de firmas) compite por los mismos ciclos que necesita tu sitio para responder visitas reales.
¿Esto significa que hay que evitar Wordfence en hosting compartido? No necesariamente, pero conviene revisar la frecuencia de escaneo y desactivar funciones que no uses, como Live Traffic si no las monitoreás activamente. Si gestionás sitios con tráfico serio en Latinoamérica, la calidad del hosting pesa tanto como la elección del plugin: un plan con buenos recursos de CPU dedicados absorbe mejor el overhead de cualquier firewall de endpoint. Proveedores como donweb.com ofrecen planes de hosting para WordPress optimizados con LiteSpeed, además de planes de Cloud Hosting con recursos dedicados para quienes necesiten más capacidad.
Subís un plugin firewall, lo configurás, el sitio responde bien en las pruebas locales, lo dejás corriendo una semana y de repente las métricas de tiempo de respuesta se disparan porque el escaneo programado coincidió con un pico de tráfico real, nadie lo vio venir porque nadie revisó los logs de rendimiento a tiempo.
¿Cómo elegir el firewall gratis adecuado para tu sitio WordPress?
La elección depende de tres cosas concretas: el tipo de hosting que tenés, cuánto tráfico recibe tu sitio y si necesitás 2FA o protección de login avanzada desde el día uno.
- Hosting compartido con recursos limitados: priorizá un WAF en la nube como Cloudflare free, porque filtra antes de consumir CPU de tu plan.
- VPS o hosting dedicado con margen de recursos: Wordfence free funciona bien porque el overhead de escaneo no compite tanto por recursos escasos.
- Sitio con e-commerce o datos sensibles: no te quedes solo con lo gratis. El delay de 30 días en las reglas de Wordfence Free o la falta de firewall real en Sucuri free son riesgos que no vale la pena correr si manejás pagos o datos de clientes.
- Administrador sin experiencia técnica: MalCare tiene el dashboard más simple de configurar según reseñas comparativas, aunque su plan free limita la limpieza de malware.
- Agencias con varios sitios: Wordfence Central permite gestionar seguridad de sitios ilimitados gratis desde un solo panel, según su propia documentación.
¿Cuándo tiene sentido pagar? Cuando el costo de un sitio caído o hackeado supera claramente el precio de la licencia. USD 119 al año de Wordfence Premium es poco comparado con lo que cuesta recuperar un e-commerce hackeado, perder el ranking en Google por malware, o pagar una limpieza manual de emergencia.
Errores comunes al elegir un plugin firewall gratis para WordPress
- Instalar dos firewalls de endpoint al mismo tiempo. Correr Wordfence y MalCare juntos no suma protección, genera conflictos de reglas y duplica el consumo de recursos. Elegí uno de endpoint y combinalo con uno de nube, no dos del mismo tipo.
- Confundir un escáner con un firewall. SiteCheck de Sucuri detecta malware ya instalado, pero no bloquea el ataque que lo metió. Si pensás que tenés «protección Sucuri» con el plan free, estás desprotegido del lado del firewall.
- Dejar el escaneo programado en horario pico. Si tu escaneo de malware corre a la misma hora que tu tráfico más alto, vas a ver caídas de rendimiento que parecen un ataque pero son tu propio plugin.
- No activar 2FA porque «ya tengo firewall». El firewall bloquea tráfico malicioso, pero si alguien adivina tu contraseña de admin, entra por la puerta principal. 2FA y firewall resuelven problemas distintos.
- Ignorar el delay de reglas en versiones free. Pensar que Wordfence Free te protege igual que Premium el día que sale una vulnerabilidad crítica es, directamente, un error de cálculo.
Preguntas Frecuentes
¿Cuál es el mejor plugin de firewall gratis para WordPress en 2026?
No hay un único «mejor» porque dependen de arquitecturas distintas. Para bloquear ataques antes de que lleguen al servidor, Cloudflare free es la opción más sólida; para protección dentro de WordPress con malware scan y 2FA incluidos, Wordfence Free sigue siendo el más completo sin pagar nada. Esto se conecta con lo que analizamos en sumar autenticación en dos pasos a tu sitio.
¿Wordfence gratis es suficiente para proteger mi sitio?
Para un sitio de bajo tráfico sin datos sensibles, probablemente sí. El límite real es que las reglas nuevas de firewall llegan con 30 días de retraso respecto a la versión Premium, lo que deja una ventana de exposición ante vulnerabilidades recién descubiertas.
¿Qué diferencia hay entre un firewall de aplicación y un WAF en la nube para WordPress?
Un firewall de aplicación, como Wordfence, filtra el tráfico después de que llega a tu servidor pero antes de que WordPress termine de cargar. Un WAF en la nube, como Cloudflare o Sucuri, filtra el tráfico antes de que toque tu servidor, lo que reduce la carga pero puede ser evitado si un atacante encuentra la IP de origen.
¿Cloudflare gratis sirve como firewall para WordPress?
Sí, Cloudflare free incluye un WAF básico a nivel DNS y protección DDoS sin costo, pero no monitorea archivos de WordPress ni detecta cambios en plugins o temas. Lo ideal es combinarlo con un plugin de seguridad dentro de WordPress para cubrir esa parte.
¿Los plugins de firewall ralentizan WordPress?
Los firewalls de endpoint como Wordfence sí pueden sumar overhead de CPU, sobre todo en hosting compartido con recursos limitados. Los WAF en la nube como Cloudflare tienen menos impacto porque filtran el tráfico antes de que llegue a tu servidor.
Conclusión
No existe un plugin firewall gratis para WordPress que lo resuelva todo. Wordfence Free te da control dentro de WordPress con el costo de un delay de 30 días en las reglas nuevas; Cloudflare free te da velocidad y menos carga en el servidor pero sin visibilidad interna del sitio; Sucuri free apenas te da un escáner, no un firewall real.
Lo que de verdad funciona en 2026 es la combinación: Cloudflare (o un WAF similar a nivel de red) filtrando el tráfico grueso antes de que llegue, y un plugin de endpoint como Wordfence o MalCare cubriendo lo que pasa ese primer filtro. Si tu sitio mueve pagos o datos sensibles, evaluá seriamente pasar a la versión paga de al menos uno de los dos, porque el margen de 30 días en las reglas gratuitas es exactamente el tipo de ventana que un atacante necesita.