CVE-2026-93875: XSS almacenado en JetAppointment WordPress
CVE-2026-93875 afecta a JetAppointment para WordPress: XSS almacenado sin autenticación vía el parámetro friendlyTime, CVSS 7.2.
CVE-2026-93875 afecta a JetAppointment para WordPress: XSS almacenado sin autenticación vía el parámetro friendlyTime, CVSS 7.2.
Comparamos Wordfence, Cloudflare, Sucuri y MalCare en sus versiones gratuitas para WordPress, con precios, límites reales y cuándo conviene pagar.
La pantalla blanca en WordPress tras un ataque es un error fatal de PHP que corta la carga del sitio; cómo diagnosticarla y recuperar el acceso.
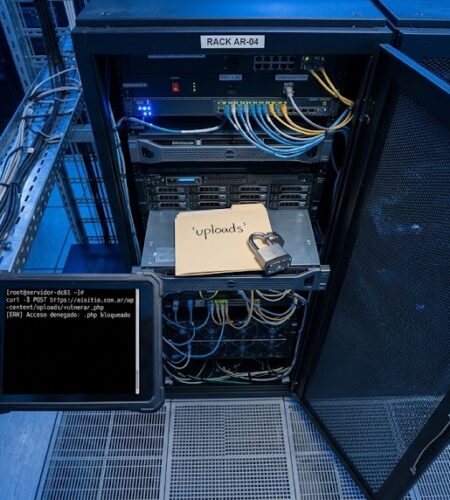
Cómo bloquear la ejecución de PHP en wp-content/uploads con .htaccess en Apache o un bloque location en Nginx, para frenar webshells.
Comparativa técnica entre Patchstack y Wordfence. Analizamos rendimiento, arquitectura y gestión de vulnerabilidades para ayudarte a elegir.
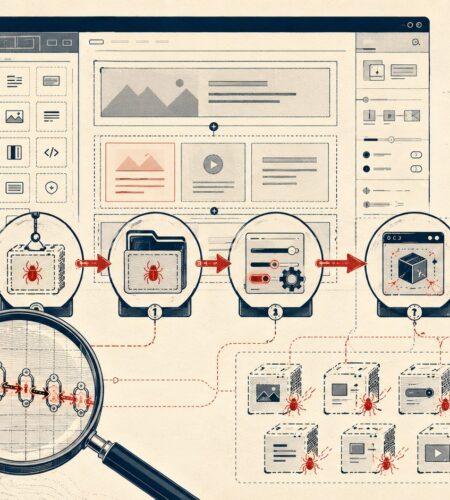
Wordfence Argus detectó un RCE crítico de 6 pasos en el tema Avada (CVE-2026-6279), con más de un millón de instalaciones expuestas. Los parches llegaron con las versiones 3.15.3 y 3.15.4.
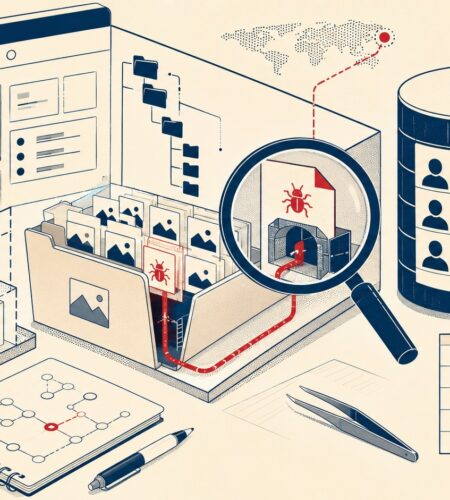
Guía forense para detectar backdoors PHP en WordPress tras un hackeo: carpeta uploads, usuarios administrador fantasma, análisis de logs y pasos para evitar la reinfección.
Duelo de arquitecturas: NinjaFirewall filtra a nivel PHP con 105.000 reglas y Wordfence suma escáner de malware dentro de WordPress. Datos de rendimiento, precios y cuál conviene según tu caso.
system.multicall permite probar casi 2000 contraseñas en una sola petición HTTP. Así funciona el ataque amplificado a xmlrpc.php y cómo bloquearlo.