En pocas palabras: CVE-2026-113616, con CVSS 9.8 crítico, afecta a LogixFast Auth antes de la versión 1.0.4: el código de reset se envía al email que escribe el atacante, no al real. Permite tomar cualquier cuenta, incluida la de administrador, sin login ni interacción de la víctima. Hay parche: actualizar a 1.0.4.
Si tu sitio usa el plugin LogixFast Auth para WordPress en una versión anterior a 1.0.4, cualquier persona sin cuenta puede resetear la contraseña de tu administrador y quedarse con el sitio entero. La falla, catalogada como CVE-2026-113616, tiene CVSS 9.8 sobre 10 y ya tiene parche disponible. Lo que distingue a este caso de otras alertas de seguridad que capaz archivás para «ver después» es la combinación de tres factores: no hace falta tener cuenta, no hace falta que la víctima haga nada, y la ejecución es trivial. Esa combinación es la que mueve algo de la categoría «hay que revisarlo» a la categoría «hacelo hoy».
LogixFast Auth es un plugin de autenticación para WordPress que gestiona, entre otras cosas, el proceso de restablecimiento de contraseña mediante un código de un solo uso (OTP). La vulnerabilidad consiste en que ese código no se envía al correo registrado en la cuenta, sino al correo que indique quien hace la solicitud. Resultado: toma de cuenta sin necesidad de login previo ni interacción de la víctima.
En este artículo:
- En 30 segundos
- ¿Cómo funciona el fallo en el restablecimiento de contraseña de LogixFast Auth?
- ¿Qué gravedad tiene CVE-2026-113616 y qué versiones están afectadas?
- ¿Cómo decidir si esto es prioritario frente a otras alertas pendientes?
- ¿Está siendo explotada esta vulnerabilidad en este momento?
- ¿Cómo actualizar LogixFast Auth a la versión 1.0.4?
- ¿Qué hacer si mi sitio WordPress ya fue comprometido por esta falla?
- Qué está confirmado y qué no
- Errores comunes al reaccionar frente a este tipo de falla
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-113616 afecta a LogixFast Auth antes de la versión 1.0.4, con CVSS 3.1 de 9.8 (crítico).
- El plugin manda el código de reset de contraseña al email que escribe el atacante, no al email real de la cuenta.
- No requiere autenticación ni interacción de la víctima: el vector CVSS es AV:N/AC:L/PR:N/UI:N.
- El investigador Naoki Kawahigashi reportó la falla el 27 de octubre de 2026, según WPScan.
- No hay evidencia de explotación activa al 29 de octubre de 2026: el EPSS la ubica entre 0.1% y 0.15% de probabilidad en 30 días.
¿Cómo funciona el fallo en el restablecimiento de contraseña de LogixFast Auth?
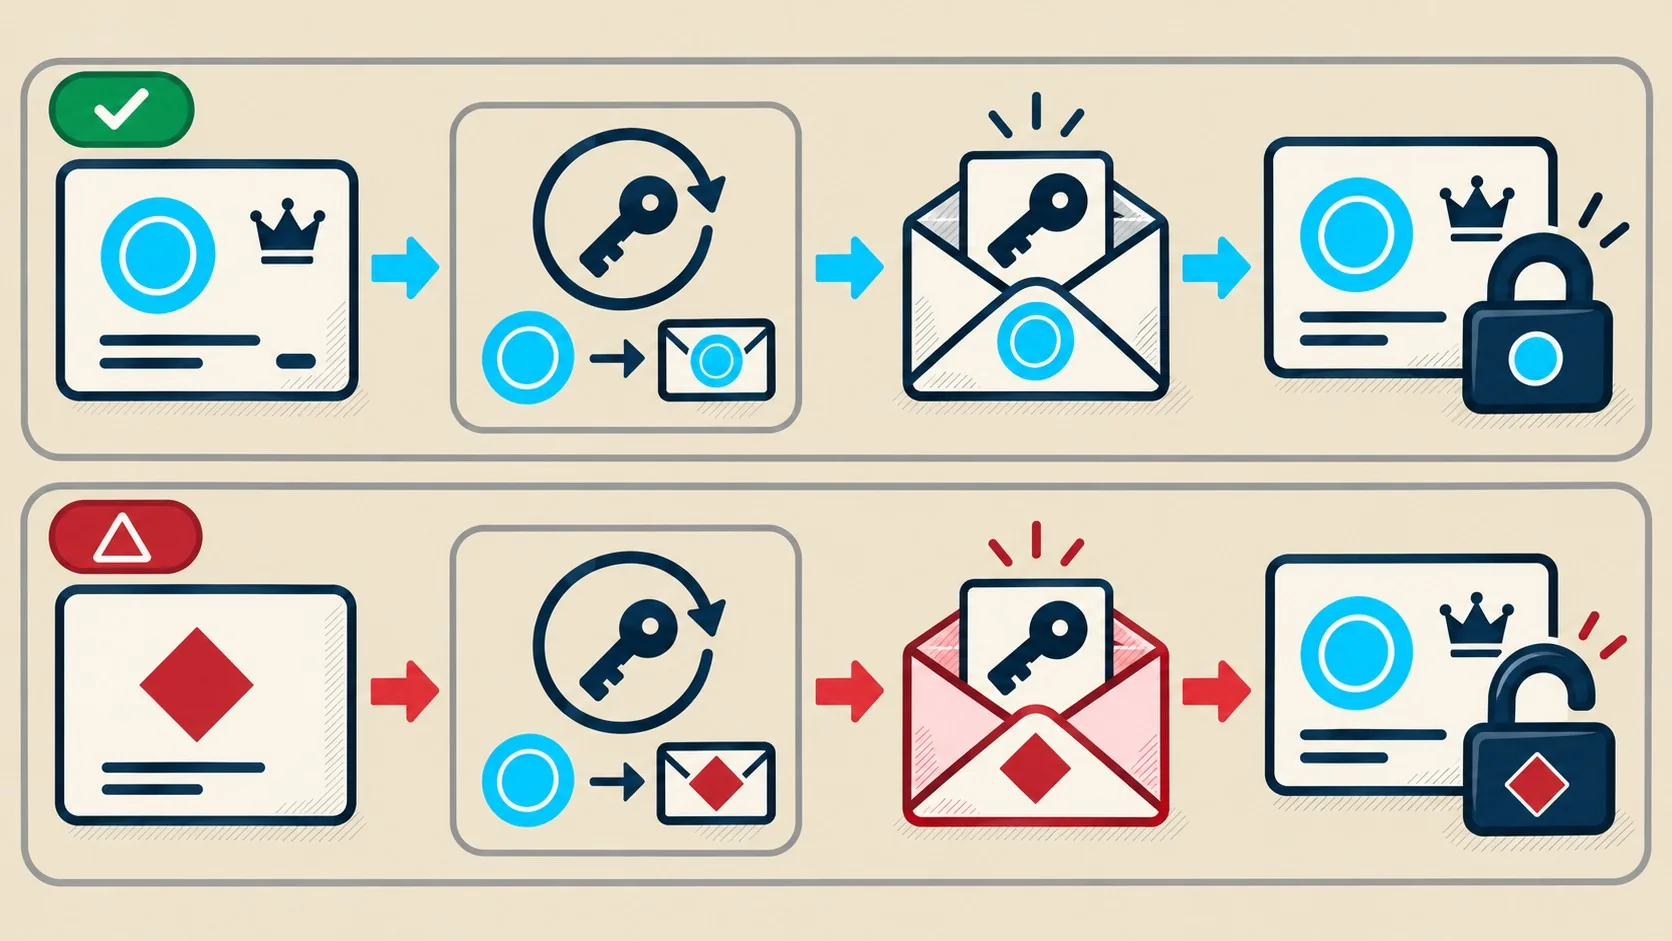
El problema está en la lógica del flujo de «olvidé mi contraseña». En vez de buscar el email registrado para esa cuenta y mandar ahí el código OTP, LogixFast Auth toma el email que viene en el request HTTP y lo usa como destino. Cualquiera puede pedir el reset para el usuario «admin», poner su propio correo en el campo de destino, y recibir el código en su bandeja. Tema relacionado: asegurar formularios con buenas prácticas de seguridad.
Ejemplo hipotético (ilustrativo, no un caso real reportado): imaginemos un sitio de WordPress con LogixFast Auth 1.0.2 instalado. Un visitante anónimo abre el formulario de «olvidé mi contraseña», escribe el nombre de usuario «admin» y, en el campo que el plugin usa como destino del código, pone su propia dirección de correo en lugar de dejar que el sistema use la del dueño de la cuenta. Si el servidor no valida esa discrepancia —que es exactamente lo que describe el CVE—, el código OTP llega a la bandeja del visitante, no a la del administrador real. Con ese código, el visitante fija una contraseña nueva y entra como admin. Ningún paso de este ejemplo requiere credenciales previas ni que el administrador haga clic en nada; esa es la razón del AC:L/PR:N/UI:N en el vector CVSS.
Técnicamente está clasificado como CWE-269, Improper Privilege Management. No es un bug de permisos en el sentido clásico de «le di admin a alguien que no debía». Es algo más básico: el sistema nunca verificó que el email de destino coincidiera con el email dueño de la cuenta. MITRE suele recomendar no quedarse en esa clasificación amplia, pero en este caso describe bien la raíz: faltó separar identidad verificada de dato arbitrario enviado por el cliente.
WPScan lo tipifica directamente como PRIVESC, escalación de privilegios por autenticación rota. Tiene sentido: un atacante sin cuenta termina controlando la cuenta de mayor privilegio del sitio.
¿Qué gravedad tiene CVE-2026-113616 y qué versiones están afectadas?
CVE-2026-113616 tiene CVSS 3.1 de 9.8, severidad crítica, y afecta a todas las versiones de LogixFast Auth anteriores a 1.0.4. El vector completo es AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H: se explota por red, sin complejidad, sin privilegios previos, sin que la víctima haga clic en nada, y el impacto es total en confidencialidad, integridad y disponibilidad.
Son los peores valores posibles en cada categoría del estándar CVSS. No hay matices que suavicen el puntaje. Complementá con configurar alertas automáticas de vulnerabilidades.
Sobre la probabilidad real de que alguien la explote pronto, los números no coinciden exactamente entre fuentes pero van en la misma dirección: Threat Radar calcula un EPSS de 0.1%, superior al de solo un 3% de los CVE registrados, mientras que Strix.ai lo pone en 0.15%, percentil 3.9. Es una falla fácil de explotar técnicamente, pero al 29 de octubre de 2026 no hay señales de que esté siendo un blanco masivo. Vale la pena no leer el EPSS bajo como «tranquilo, no pasa nada»: ese número mide actividad detectada, no dificultad técnica, y acá la dificultad técnica es prácticamente nula.
| Dato técnico | Valor |
|---|---|
| CVSS 3.1 | 9.8 (Crítico) |
| Versiones afectadas | Anteriores a 1.0.4 |
| Versión corregida | 1.0.4 |
| CWE | CWE-269 (Improper Privilege Management) |
| Autenticación requerida | Ninguna |
| EPSS (30 días) | 0.1% a 0.15% |
| Explotación confirmada en CISA KEV | No |
¿Cómo decidir si esto es prioritario frente a otras alertas pendientes?
Si administrás varios sitios y te llegan alertas de seguridad todas las semanas, no todas merecen la misma urgencia. Para este caso puntual, tres preguntas simples sobre los datos ya disponibles ayudan a decidir cuándo actuar:
- ¿El plugin está instalado y activo en tu sitio? Si LogixFast Auth ni figura en tu lista de plugins, esto no te aplica y podés seguir de largo. Si está instalado pero desactivado, igual conviene desinstalarlo o actualizarlo: un plugin inactivo puede reactivarse por error o por un tercero con acceso al panel.
- ¿Tu versión instalada es anterior a 1.0.4? Es el único dato binario que importa acá. No hay versiones «parcialmente afectadas» ni configuraciones que mitiguen el problema sin el update.
- ¿El flujo de reset de contraseña está expuesto públicamente? Si tu sitio es accesible desde internet (la gran mayoría lo es) y el formulario de «olvidé mi contraseña» funciona sin restricción geográfica o de IP, el AV:N del vector CVSS aplica en toda su extensión: cualquiera, desde cualquier lugar, puede intentarlo.
Si las tres respuestas son «sí, instalado y activo», «sí, versión vieja» y «sí, expuesto», no hay zona gris: esto va arriba de la cola de parches pendientes, por encima de actualizaciones de plugins sin impacto en autenticación.
¿Está siendo explotada esta vulnerabilidad en este momento?
No, al menos no hay evidencia pública de eso al 29 de octubre de 2026. «Crítica» no es sinónimo de «están atacando tu sitio ahora mismo», y acá conviene separar ambas cosas.
Según el relevamiento de Threat Radar, no existe template público de nuclei para detectar instancias expuestas, no hay módulo en Metasploit ni entrada en Exploit-DB, el CVE no figura en el catálogo CISA KEV, y los sensores honeypot de OffSeq Mirage no registraron tráfico de ataque asociado. Cuatro indicadores, cuatro negativos. Ausencia de evidencia no es evidencia de ausencia, y un exploit público puede aparecer en cualquier momento dado lo trivial que es de ejecutar: no hace falta escribir código complejo, alcanza con automatizar un request HTTP con un parámetro distinto.
El patrón habitual con fallas de este tipo —OTP mal enrutado, cero complejidad de ataque— es que el salto de «nadie la usa» a «la escanean en masa» ocurre en días, no en meses, una vez que circula el detalle técnico del parámetro vulnerable.
¿Cómo actualizar LogixFast Auth a la versión 1.0.4?
Actualizá desde el panel de WordPress, en Plugins, buscando LogixFast Auth y aplicando la actualización a 1.0.4 o superior. Es el único paso que indican las fuentes oficiales: no hay mitigación alternativa documentada, no hay configuración que «tapone» el problema sin parchear.
- Hacé un backup antes de actualizar. Un update de plugin de autenticación puede romper sesiones activas; tener una copia previa te saca de apuros si algo falla.
- Verificá la versión instalada. Entrá a Plugins > Plugins instalados y confirmá que el número dice 1.0.4 o más alto después de actualizar.
- Revisá si tenés actualizaciones automáticas activadas. Si no las tenés, este es un buen momento para activarlas, al menos para plugins de seguridad y autenticación.
- Sumá 2FA si todavía no lo tenés. Un segundo factor no evita este bug puntual, pero reduce el impacto de un reset de contraseña exitoso.
Si administrás varios sitios WordPress y la actualización manual se te hace cuesta arriba, vale la pena evaluar un hosting que incluya actualizaciones gestionadas y backups automáticos como parte del servicio. En donweb.com, por ejemplo, el servicio de hosting incluye actualización del sistema operativo y PHP del servidor a cargo del proveedor, además de backups diarios.
¿Qué hacer si mi sitio WordPress ya fue comprometido por esta falla?
Si sospechás que ya te explotaron la falla, lo primero es cambiar todas las contraseñas de cuentas con rol de administrador, y hacerlo desde un dispositivo limpio. Después, revisá la lista de usuarios buscando cuentas admin que no reconozcas, porque es el movimiento típico de quien toma control: crear un usuario nuevo con privilegios altos para no depender del usuario original.
Revisá los logs de acceso buscando intentos de reset de contraseña con emails que no son los tuyos. Si tu hosting tiene logs de acceso HTTP, buscá peticiones repetidas al endpoint de reset en un lapso corto.
Si encontrás señales claras de compromiso —archivos modificados, plugins desconocidos instalados, cuentas admin nuevas—, restaurar desde un backup limpio anterior al 27 de octubre de 2026 (fecha de publicación pública de la falla) es más confiable que intentar «limpiar» manualmente un sitio comprometido. Y si no tenés la certeza técnica para hacer ese diagnóstico solo, contratar una auditoría de seguridad puntual sale más barato que perder el sitio. Relacionado: cumplir con el deadline del CRA.
Qué está confirmado y qué no
- Confirmado: el mecanismo de la falla, el CVSS 9.8, las versiones afectadas (menor a 1.0.4) y la corrección disponible en 1.0.4, según WPScan.
- Confirmado: no hay exploit público indexado ni el CVE figura en CISA KEV al 29 de octubre de 2026.
- No confirmado: cuántos sitios en producción corren versiones vulnerables de LogixFast Auth. Ninguna de las fuentes da un número de instalaciones afectadas.
- No confirmado: si hubo intentos de explotación no detectados por los sensores públicos. La ausencia de registro en Mirage, Metasploit o Exploit-DB no garantiza que nadie lo haya intentado de forma dirigida.
Errores comunes al reaccionar frente a este tipo de falla
- Confundir «sin explotación conocida» con «sin riesgo». El EPSS bajo describe el presente, no garantiza nada sobre la semana que viene en una falla tan trivial de ejecutar.
- Actualizar el plugin y no revisar si ya te afectó. Parchear cierra la puerta hacia adelante, pero no deshace un acceso que ya ocurrió antes del parche.
- No chequear si el plugin ni siquiera está activo. Mucha gente instala plugins de prueba y los deja desactivados pero instalados; igual cuentan como superficie de ataque si alguna vez se reactivan sin que te enteres.
- Depender solo del 2FA como mitigación. El 2FA ayuda después del login, pero el bug está en el flujo de reset, previo a cualquier autenticación.
Preguntas Frecuentes
¿Qué es la vulnerabilidad CVE-2026-113616?
Es una falla crítica (CVSS 9.8) en el plugin LogixFast Auth para WordPress que hace que el código de restablecimiento de contraseña se envíe al email indicado por quien hace la solicitud, no al email registrado de la cuenta. Permite tomar cualquier cuenta, incluida la de administrador, sin estar autenticado. Ampliamos el tema en diferencias entre escaneo interno y externo.
¿Cómo sé si mi sitio usa LogixFast Auth y está en riesgo?
Entrá al panel de WordPress, en Plugins, y buscá «LogixFast Auth» en la lista de instalados. Si aparece y el número de versión es menor a 1.0.4, tu sitio está expuesto a CVE-2026-113616 hasta que actualices. Lo complementamos en otro caso donde solo una versión está parchada.
¿Cómo actualizo LogixFast Auth a la versión 1.0.4?
Desde Plugins en el panel de WordPress, hacé clic en actualizar sobre LogixFast Auth una vez que aparezca disponible 1.0.4 o superior. Hacé un backup completo antes de aplicar el update, por las dudas.
¿Puede un atacante robar la cuenta de administrador de WordPress con esta falla?
Sí. El vector CVSS confirma que no se requiere autenticación previa ni interacción de la víctima, así que cualquiera puede iniciar un reset de contraseña para la cuenta de administrador y recibir el código en un email propio.
¿Cómo saber si mi WordPress está hackeado tras esta vulnerabilidad?
Revisá si hay usuarios administradores que no reconocés, buscá en los logs intentos de reset de contraseña con emails ajenos, y chequeá si hay plugins o temas instalados que nadie del equipo agregó. Cualquiera de esas señales amerita restaurar desde un backup limpio.
Conclusión
CVE-2026-113616 es de esas fallas que no dejan margen para la duda: CVSS 9.8, sin autenticación, sin interacción de la víctima, y el parche ya existe en LogixFast Auth 1.0.4. Lo único pendiente del lado del usuario es aplicar la actualización y, si hay alguna señal rara en los logs, tratar al sitio como potencialmente comprometido hasta probar lo contrario. No hay explotación masiva confirmada hoy, pero con un bug tan simple de ejecutar, eso puede cambiar rápido. Actualizá ahora, no cuando aparezca el primer reporte de explotación activa.