CVE-2026-86596 es una vulnerabilidad crítica (CVSS 9.8) de inyección de código (CWE-94) divulgada en el plugin s2Member para WordPress, un plugin para gestionar membresías y pagos recurrentes vía PayPal. El problema está en la función strip_php_tags_deep(), que no sanitiza bien el valor de item_name antes de insertarlo en la plantilla de notificación de PayPal, lo que permite reconstruir una etiqueta <?php válida y ejecutar código en el servidor. El fallo afecta todas las versiones hasta la 260927 y permite ejecutar código remoto a través del parámetro item_name en las notificaciones IPN de PayPal.
En este artículo:
- En 30 segundos
- ¿Cómo se explota la falla a través del parámetro item_name de PayPal?
- ¿Qué versiones de s2Member están afectadas y cuál corrige el problema?
- ¿Qué nivel de acceso necesita un atacante para explotarla?
- ¿Existe un exploit público o PoC para CVE-2026-86596?
- ¿Qué hacer ahora si tu sitio WordPress usa s2Member?
- Errores comunes al reaccionar ante este tipo de CVE
- Qué está confirmado y qué no sobre CVE-2026-86596
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVSS 9.8/10, CWE-94, vector AV:N/AC:L/PR:N/UI:N: la falla se puede explotar sin privilegios ni interacción del usuario.
- Afecta todas las versiones de s2Member hasta la 260927 inclusive, según el registro de Strix.
- El vector de ataque es el parámetro item_name dentro de una notificación IPN (simulada) de PayPal.
- Hay un PoC educativo en GitHub (repo thiscitze, 0 estrellas), pero no figura explotación confirmada en CISA KEV.
- El fix oficial está en el changeset 3722434 del repositorio de WordPress.org.
¿Cómo se explota la falla a través del parámetro item_name de PayPal?
El ataque abusa de una sanitización a medias: strip_php_tags_deep() solo borra la secuencia literal «<?», pero no detecta variantes con marcadores de plantilla intercalados. Un atacante manda un valor malicioso en item_name dentro de una notificación IPN de PayPal, s2Member lo pega en la plantilla de email y una limpieza posterior de placeholders termina armando un «<?php» válido con el payload ya adentro. Para más detalles técnicos, mirá otra falla crítica con puntaje 9.8 en WordPress.
Pensalo así: el texto que llega es algo como <%%x%%?php echo 'CVE-2026-86596'; ?>. La primera limpieza no toca nada porque no hay un «<?» literal todavía. Después, s2Member reemplaza %%item_name%% con ese valor y, al final, borra cualquier placeholder sobrante con el patrón %%(.+?)%%, que se come justo el %%x%% y deja parado el «<?php» que faltaba. Según el reporte de TheHackerWire, esto afecta directamente a los archivos paypal-notify-in-web-accept-sp.inc.php y paypal-notify-in-subscr-or-wa-w-level.inc.php, además de utils-strings.inc.php, donde vive la función de sanitización débil.
Eso sí: el PoC en GitHub aclara algo importante. El cuerpo del email por defecto se envía por wp_mail() y no se ejecuta, así que para RCE real se necesita un sink que sí evalúe la plantilla, como un tracking code renderizado con do_shortcode() o un [s2If php=…]. Sin ese sink, la inyección queda ahí, molesta pero inerte.
¿Qué versiones de s2Member están afectadas y cuál corrige el problema?
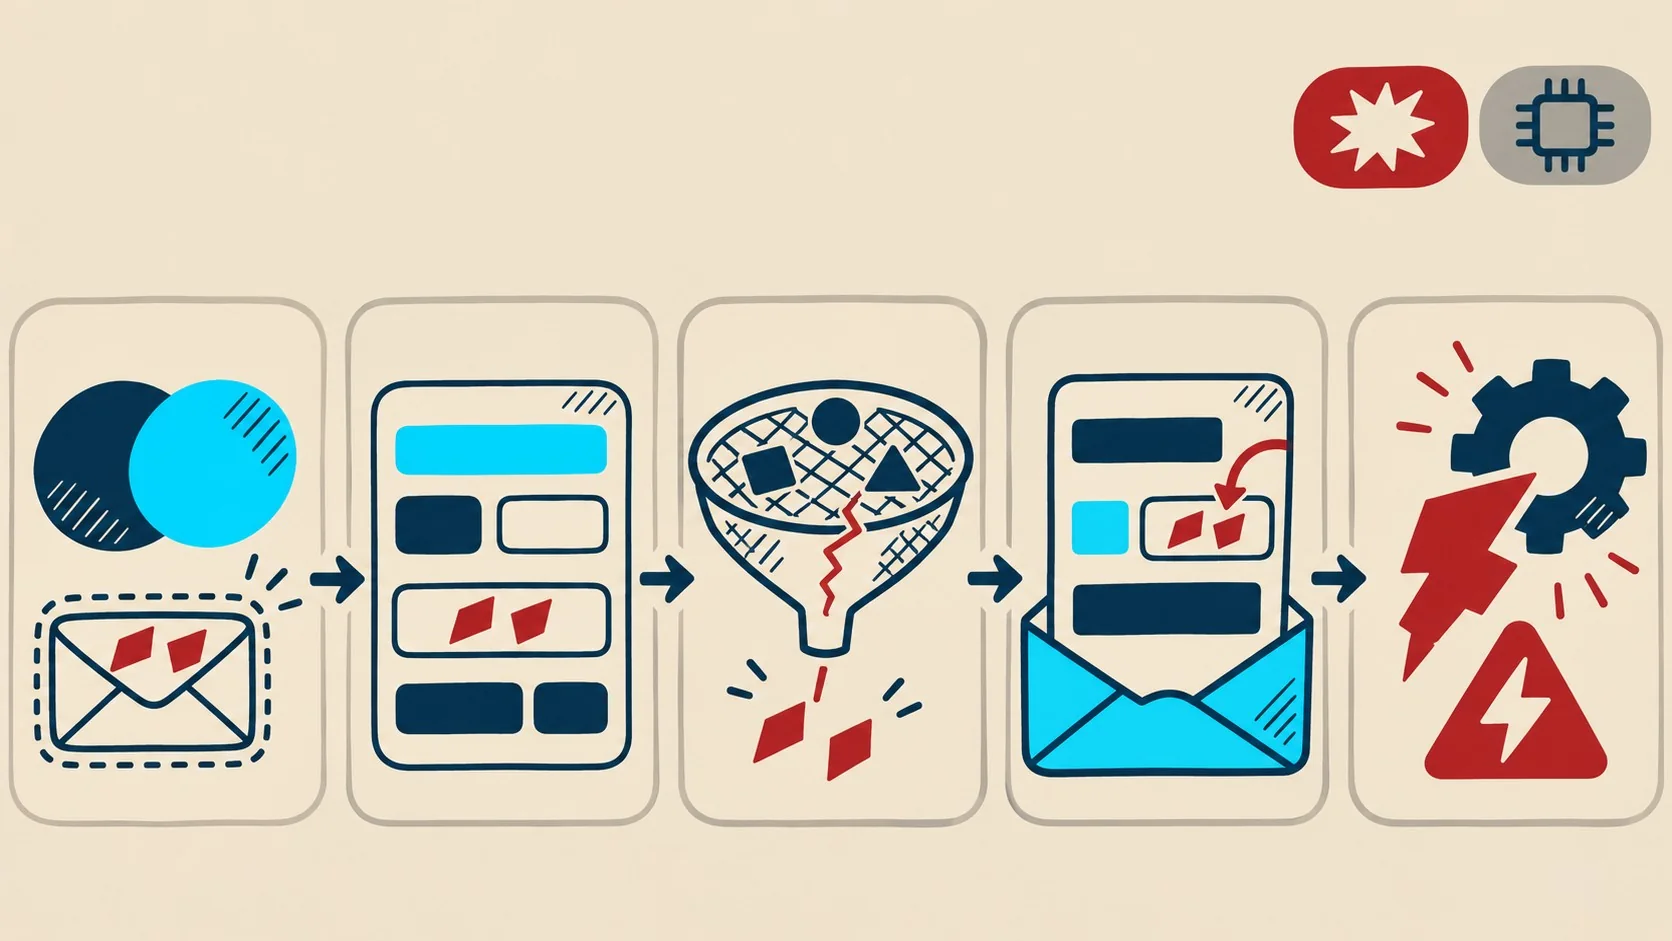
Todas las versiones de s2Member hasta la 260927 inclusive son vulnerables, según confirma el registro de Strix basado en datos de NVD/NIST. El parche real aparece en el changeset 3722434 del repositorio oficial del plugin en WordPress.org, que reemplaza la interpolación secuencial por una función nueva (fill_paypal_template_once()) y limita el destino de tracking a un patrón de caracteres seguro.
Ojo con esto: el repositorio de prueba de concepto en GitHub menciona las versiones 261001 y 261017 como las que ya traen el fix, pero ese dato no aparece en las advisories primarias de Wordfence. Tomalo con pinzas. Antes de dar por cerrado el tema, conviene chequear el changelog oficial del plugin en WordPress.org y confirmar el número de versión instalado contra el changeset real, no contra lo que dice un script de terceros.
¿Qué nivel de acceso necesita un atacante para explotarla?
Ninguno, pese a lo que dice el texto descriptivo del CVE. El vector oficial CVSS 3.1 es AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, es decir sin privilegios (PR:N) ni interacción del usuario (UI:N), lo que la vuelve explotable de forma remota y sin autenticación. Te puede servir nuestra cobertura de una falla que afecta instalaciones desde 2016.
¿Y entonces por qué la descripción del CVE habla de «atacantes autenticados con acceso custom-level»? Es un error de plantilla bastante común en bases de datos automatizadas de vulnerabilidades, donde el texto genérico no siempre coincide con el vector técnico real. El propio repositorio de PoC lo marca de forma explícita: «Tratala como remota y sin autenticación para priorizar el parche, pero validá los requisitos de IPN/proxy en tu instalación», según se lee en las notas del PoC de thiscitze. La explotación real pasa por simular (o conseguir) una notificación IPN de PayPal, no por tener una cuenta logueada en el sitio.
¿Existe un exploit público o PoC para CVE-2026-86596?
Sí, hay un PoC educativo publicado en GitHub por el usuario thiscitze, pero no hay confirmación de explotación activa en el mundo real. El repositorio, con cero estrellas al 3 de noviembre de 2026 (lo cual no dice mucho sobre su calidad técnica, pero sí sobre su circulación), incluye un script en Python de un solo archivo que simula todo el flujo: chequeo de versión instalada, prueba de inyección offline, envío de un IPN simulado y verificación de un archivo marcador escrito en la raíz de WordPress.
El propio autor del PoC es claro en un punto: «No existe un PoC armado de forma pública hasta el 3 de noviembre de 2026; este script demuestra la inyección y ofrece un emisor de IPN real para laboratorios autorizados.» Eso coincide con lo que reporta TheHackerWire en su sección de preguntas frecuentes: la vulnerabilidad todavía no figura en el catálogo CISA KEV como explotada activamente. ¿Significa que estás a salvo? No necesariamente. Significa que, al 3 de noviembre de 2026, no hay evidencia pública de ataques masivos, pero el PoC ya está circulando y eso suele acortar bastante el plazo.
¿Qué hacer ahora si tu sitio WordPress usa s2Member?
- Actualizá el plugin ya. Bajá la versión más reciente desde el repositorio oficial de WordPress.org y confirmá que el número de build sea posterior al changeset 3722434, no te quedes con lo que diga un script de terceros.
- Revisá los logs de notificaciones IPN de PayPal. Buscá valores raros en item_name, sobre todo secuencias con %% o <? combinadas de forma rara.
- Metele una regla virtual de parcheo. Mientras actualizás, soluciones como Wordfence o Patchstack pueden bloquear el patrón de ataque a nivel de firewall de aplicación.
- Mantené backups recientes y probados. Si el sitio corre en un hosting con snapshots automáticos, como donweb.com, restaurar un estado previo ante cualquier señal de compromiso te saca de un apuro rápido.
Errores comunes al reaccionar ante este tipo de CVE
- Confiar en el número de versión parcheada sin verificarlo. Vimos que el PoC de GitHub menciona 261001/261017 mientras las fuentes primarias no lo confirman. Chequeá siempre el changeset oficial antes de dar por tranquilo el sitio.
- Asumir que «no hay exploit público» significa «no hay riesgo». Existe un PoC funcional, aunque de laboratorio. La diferencia entre PoC educativo y exploit armado suele ser de días, no de meses.
- Leer el vector CVSS y la descripción del CVE como si fueran lo mismo. Acá quedó claro que PR:N (sin privilegios) contradice el texto sobre «atacantes autenticados». El vector técnico manda.
- Dejar los logs de IPN sin revisión histórica. Si el sitio estuvo expuesto antes del parche, conviene mirar hacia atrás, no solo bloquear hacia adelante.
Qué está confirmado y qué no sobre CVE-2026-86596
Confirmado
- CVSS 9.8/10 con vector AV:N/AC:L/PR:N/UI:N, según coinciden TheHackerWire y Strix.
- Versiones afectadas: todas hasta la 260927 inclusive.
- Fix disponible en el changeset 3722434 del repositorio oficial de s2Member.
- Existe un PoC funcional de laboratorio publicado en GitHub.
Pendiente de confirmar
- Si las versiones 261001/261017 son realmente las primeras parcheadas (el dato viene solo del PoC, no de las advisories primarias de Wordfence).
- Si hay explotación activa en el mundo real: la falla no figura en el catálogo CISA KEV al 3 de noviembre de 2026.
- Si existe un exploit armado más allá del PoC de laboratorio que requiere simular o conseguir una IPN real de PayPal.
Preguntas Frecuentes
¿Qué es CVE-2026-86596?
Es una vulnerabilidad crítica de inyección de código (CWE-94, CVSS 9.8) en el plugin s2Member para WordPress. Permite reconstruir una etiqueta <?php válida dentro de la plantilla de notificación de PayPal y ejecutar código en el servidor. Más contexto en un plugin de citas que expuso datos de clientes.
¿Cómo se explota la vulnerabilidad de s2Member a través de PayPal?
El atacante inyecta un valor malicioso en el parámetro item_name de una notificación IPN de PayPal. La función strip_php_tags_deep() no detecta el payload porque viene fragmentado con marcadores de plantilla, y la limpieza final de placeholders termina armando el «<?php» que ejecuta el código.
¿Qué versión de s2Member soluciona la falla?
El fix oficial está en el changeset 3722434 del repositorio de s2Member en WordPress.org. Algunos reportes externos citan la versión 261001 como la primera corregida, pero eso no figura en las fuentes primarias, así que conviene verificar el changelog oficial del plugin antes de confiar en ese número. Ampliamos el tema en un bypass de autorización fuera del ecosistema WordPress.
¿Hay un exploit público para esta vulnerabilidad?
Hay un PoC educativo publicado en GitHub por el usuario thiscitze, pensado para laboratorios autorizados. No hay confirmación de explotación activa en el mundo real ni la falla figura en el catálogo CISA KEV al 3 de noviembre de 2026. Sobre eso hablamos en un caso reciente de XSS en otro plugin.
¿Necesito estar logueado en el sitio para ser atacado?
No. El vector CVSS oficial marca PR:N (sin privilegios) y UI:N (sin interacción del usuario), lo que confirma que la explotación es remota y no requiere sesión autenticada en el sitio. La descripción textual del CVE que menciona «acceso custom-level» es un error típico de plantilla en bases de datos automatizadas. Cobertura relacionada: una filtración de memoria a nivel de infraestructura.
Conclusión
CVE-2026-86596 es otro recordatorio de que los plugins de pago y membresías son blanco fácil cuando procesan datos externos (en este caso, lo que manda PayPal) sin sanitizarlos del todo. La combinación de una función de limpieza que mira solo un patrón literal y una limpieza posterior de placeholders que reconstruye justo lo que se quería evitar es el tipo de bug que parece menor hasta que alguien lo encadena bien.
Si tenés s2Member corriendo, el paso concreto es uno: actualizar contra el changeset oficial, no contra lo que diga un script de terceros sobre números de versión. Mientras no confirmes eso con el changelog real del plugin, asumí que tu instalación sigue expuesta.