WordPress 7.1.4: vulnerabilidad crítica ya explotada
CISA confirmó explotación activa de CVE-2026-119977 en WordPress Core; WordPress 7.1.4 corrige la falla CVSS 8.1 detectada el 3 de noviembre de 2026.
CISA confirmó explotación activa de CVE-2026-119977 en WordPress Core; WordPress 7.1.4 corrige la falla CVSS 8.1 detectada el 3 de noviembre de 2026.
CVE-2026-86596 es una falla crítica en s2Member que permite ejecución remota de código vía el parámetro item_name en notificaciones IPN de PayPal.
Patchstack detectó explotación activa de CVE-2026-85097 en Bricksforge desde el 7/10/2026. Qué versiones afecta, cómo actualizar a la 3.1.8.10 y cómo revisar si tu sitio quedó comprometido.
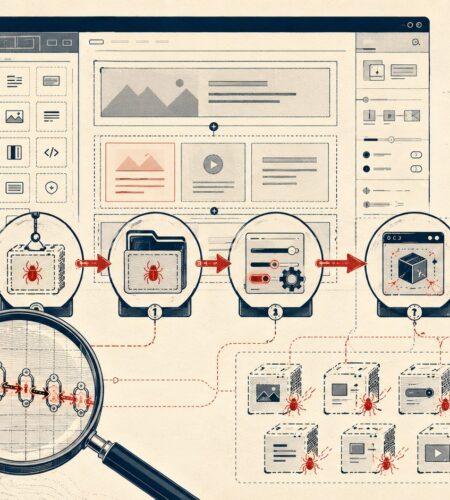
Wordfence Argus detectó un RCE crítico de 6 pasos en el tema Avada (CVE-2026-6279), con más de un millón de instalaciones expuestas. Los parches llegaron con las versiones 3.15.3 y 3.15.4.
Elementor publicó la 4.2.2 el 19 de agosto de 2026 para corregir el CVE-2026-32475, una falla crítica que permitía subir archivos PHP sin autenticación desde formularios con campo de upload.
WordPress 7.0.2 corrige una vulnerabilidad crítica de ejecución remota de código y una inyección SQL de alta gravedad. El parche salió el 17 de julio de 2026 con actualizaciones forzadas para todos los sitios afectados.
CVE-2026-3456 es un RCE crítico con CVSS 9.3 que afecta WooCommerce 9.0. Guía completa de mitigación urgente con virtual patching, WAF y pasos de remediación para proteger tu tienda y los datos de tus clientes.
CVE-2026-3844 en Breeze Cache permite ejecución remota de código sin autenticación. Afecta 400.000+ sitios. La versión 2.4.5 soluciona el problema.
Una nueva vulnerabilidad llamada PolyShell permite ejecución remota de código sin autenticación en todas las tiendas Magento y Adobe Commerce.