En pocas palabras: CVE-2026-105191 afecta a WooCommerce ERP Complete HR, Accounting & CRM Suite en versiones anteriores a 1.17.11: una acción AJAX sin chequeo de permisos deja que cualquier usuario autenticado, hasta un Subscriber, lea datos de RR.HH., CRM y contabilidad de otros usuarios enumerando IDs. CVSS 4.3 (Medio). Hay que actualizar a 1.17.11.
El plugin WooCommerce ERP Complete HR, Accounting & CRM Suite, usado por tiendas que manejan RR.HH., CRM y contabilidad desde WordPress, tiene una vulnerabilidad de divulgación de información identificada como CVE-2026-105191. El fallo está en versiones anteriores a la 1.17.11: cualquier usuario autenticado, incluso con rol Subscriber, puede leer datos ajenos de otros usuarios enumerando IDs de registros.
En este artículo:
- En 30 segundos
- ¿Cómo funciona la acción AJAX vulnerable en WooCommerce ERP?
- ¿Qué versiones del plugin están afectadas y cuál es la solución?
- ¿Qué datos podrían quedar expuestos y quién puede acceder a ellos?
- ¿Cómo actualizar WooCommerce ERP para mitigar la vulnerabilidad?
- Qué está confirmado y qué no
- Errores comunes al manejar este tipo de vulnerabilidad
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- La CVE-2026-105191 afecta a WooCommerce ERP Complete HR, Accounting & CRM Suite en versiones anteriores a la 1.17.11.
- El fallo es una acción AJAX que devuelve valores «antes y después» de un registro sin chequear permisos (CWE-200).
- Cualquier usuario autenticado, hasta con rol Subscriber, puede leer datos de RR.HH., CRM y contabilidad de otros usuarios.
- El CVSS 3.1 es 4.3 (Medio); EPSS estima 0.19% de chance de explotación en 30 días.
- La solución es actualizar a la versión 1.17.11, ya disponible.
La vulnerabilidad woocommerce erp que describe esta nota es un caso de control de acceso roto: el plugin expone datos sensibles a un actor que no debería tener acceso a ellos. WooCommerce ERP Complete HR, Accounting & CRM Suite es una extensión que agrega gestión de recursos humanos, contabilidad y CRM a una tienda WordPress con WooCommerce. La falla permite leer información confidencial sin los permisos adecuados.
¿Cómo funciona la acción AJAX vulnerable en WooCommerce ERP?
La acción AJAX en cuestión devuelve los valores almacenados «antes y después» de un cambio en un registro, pero no hace el capability check correspondiente antes de entregar esa data. En criollo: el plugin guarda un historial de cambios (quién modificó qué campo, con qué valor previo y cuál nuevo) y lo expone por una llamada AJAX que debería estar restringida a usuarios con determinados permisos. No lo está.
¿Y qué significa esto en la práctica? Que un atacante con una cuenta de Subscriber, el rol más bajo y habitual en sitios que permiten registro público, puede llamar a esa acción cambiando el ID del registro y recibir información que pertenece a otro usuario. No hace falta ser administrador ni editor. Según el análisis de Threat Radar, la falla cae en CWE-200 (exposición de información sensible a un actor no autorizado), y el patrón de ataque es simple enumeración de identificadores.
No hay magia acá. Es el error clásico de construir un endpoint AJAX pensando en «el usuario que debería usarlo» y olvidarse de validar que quien realmente lo llama tenga el permiso correspondiente. En esta comparación de herramientas de detección como MalCare y Patchstack profundizamos sobre esto.
¿Qué versiones del plugin están afectadas y cuál es la solución?
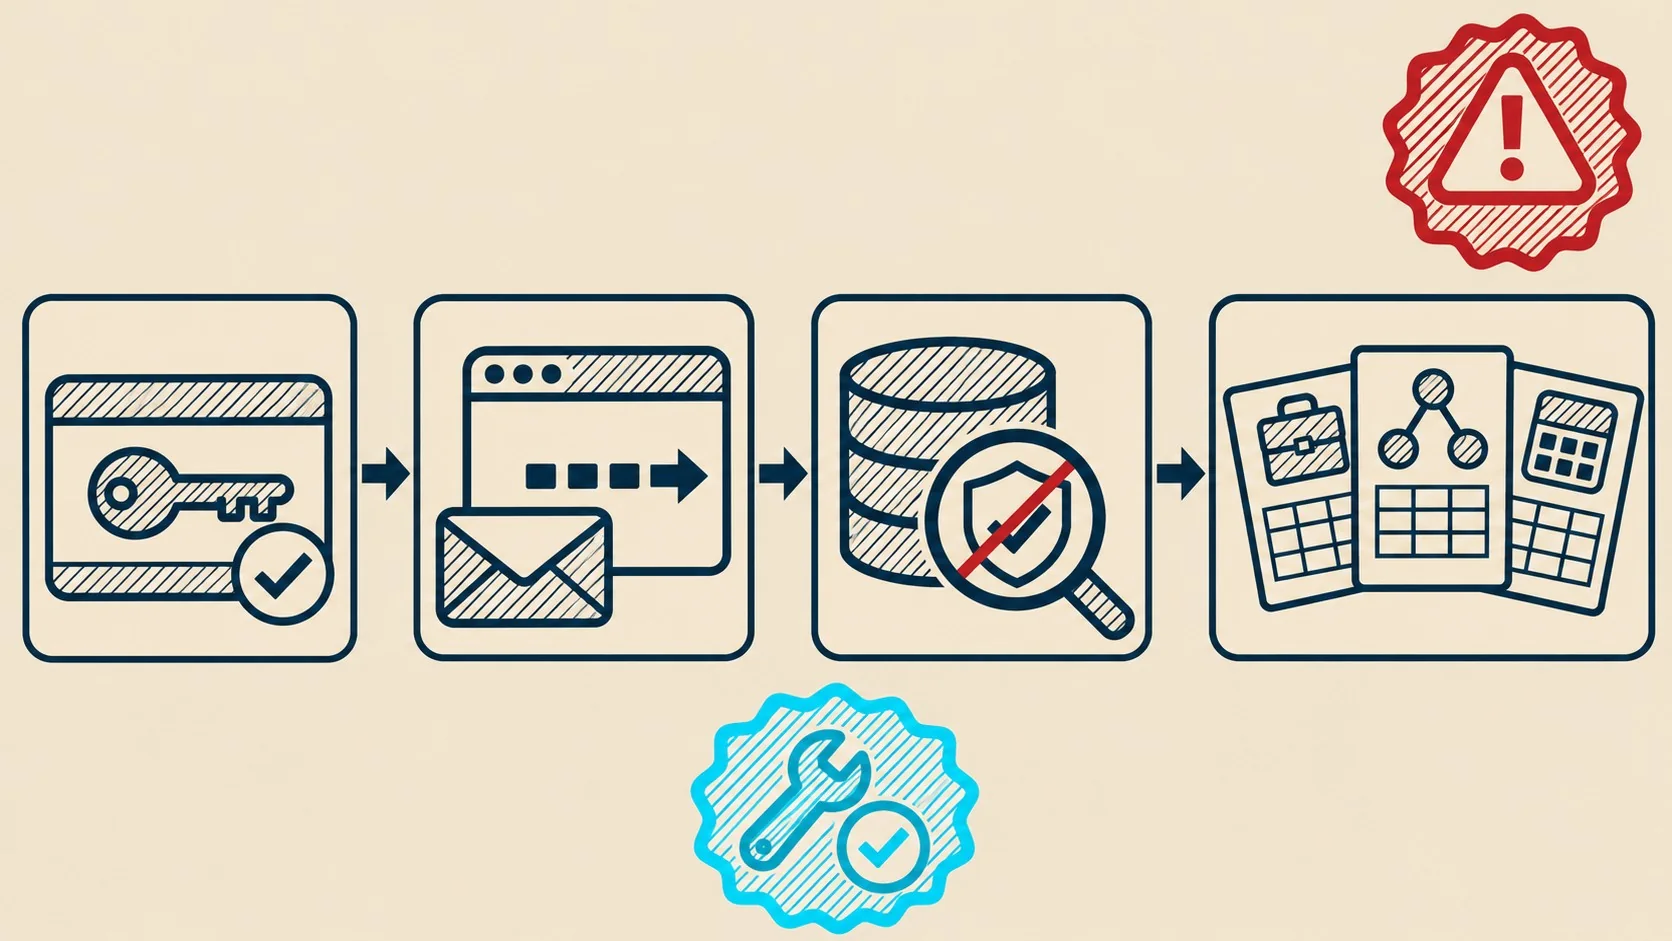
Las versiones afectadas son todas las anteriores a la 1.17.11. El fix llegó en la versión 1.17.11, que ya está disponible para descargar desde el repositorio del plugin.
El puntaje CVSS 3.1 es 4.3, severidad Medio, con vector AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:N/A:N. Traducido: se explota por red (AV:N), con baja complejidad (AC:L), requiere privilegios bajos (PR:L, o sea una cuenta básica), sin interacción del usuario víctima (UI:N), y el impacto solo toca confidencialidad en nivel bajo (C:L), sin afectar integridad ni disponibilidad. WPScan fue la CNA que asignó el CVE, con reserva el 4 de octubre de 2026 y publicación el 4 de noviembre de 2026, según consta en el registro de OffSeq/Threat Radar.
El EPSS, que estima la probabilidad de explotación activa en los próximos 30 días, da 0.19%, un número bajo que ubica a esta CVE por encima del 8% de los CVEs en términos de probabilidad relativa, pero lejos de ser un objetivo prioritario para atacantes automatizados.
¿Qué datos podrían quedar expuestos y quién puede acceder a ellos?
Los datos expuestos son registros de RR.HH., CRM y contabilidad que maneja el plugin: cambios en legajos de empleados, información de clientes del CRM y movimientos contables internos. Cualquier usuario autenticado, sin importar su rol, puede acceder a esta información si el sitio tiene registro de usuarios habilitado.
Pensalo así: si tu tienda vende algo y permite que cualquiera se registre como cliente (lo normal en WooCommerce), esos clientes tienen, sin saberlo, una puerta de entrada a datos que no les corresponden. El impacto de confidencialidad es bajo según el CVSS, porque no hay control sobre qué información específica se obtiene ni en qué cantidad, pero la naturaleza de los datos (RR.HH. y contabilidad) hace que el riesgo real para el negocio sea mayor que lo que sugiere el número frío. Ya lo cubrimos antes en este comparativo actualizado de Patchstack y MalCare.
No hay impacto en integridad ni disponibilidad. Nadie puede modificar registros ni tirar el sitio con este fallo puntual. Es pura lectura no autorizada.
¿Cómo actualizar WooCommerce ERP para mitigar la vulnerabilidad?
Actualizar a la versión 1.17.11 resuelve el problema por completo, sin mitigaciones adicionales necesarias. El proceso es el estándar de WordPress: desde el panel de administración, ir a Plugins, buscar WooCommerce ERP Complete HR, Accounting & CRM Suite y aplicar la actualización disponible.
- Actualizá el plugin ya: entrá al panel de WordPress, sección Plugins, y actualizá a la 1.17.11 o posterior.
- Revisá los roles de usuario de tu sitio: si tenés registro público habilitado y usás el ERP, auditá qué usuarios Subscriber existen y si hubo actividad sospechosa reciente.
- Chequeá logs si manejás datos sensibles de RR.HH.: ojo con accesos repetidos a módulos del ERP desde cuentas de bajo privilegio.
No hay evidencia pública de explotación activa al 2026-11-04. No existe módulo de Metasploit ni entrada en Exploit-DB, y la CVE no figura en el catálogo KEV de CISA. Eso no significa que estés a salvo por default: significa que todavía no hay reportes de ataques masivos, pero el patch está liberado y aplicarlo no tiene contraindicaciones.
Qué está confirmado y qué no
- Confirmado: la falla existe en versiones anteriores a la 1.17.11 y se corrigió en la 1.17.11, según el registro de la CNA WPScan.
- Confirmado: el CVSS 3.1 es 4.3 (Medio) y el CWE asociado es CWE-200.
- Confirmado: no requiere interacción del usuario víctima y se explota con privilegios bajos.
- No confirmado: no hay evidencia de explotación activa en producción ni reportes de incidentes vinculados a esta CVE puntual.
- No confirmado: no hay un número público de sitios afectados ni instalaciones activas con la versión vulnerable.
Errores comunes al manejar este tipo de vulnerabilidad
Primer error: asumir que un CVSS «Medio» significa que no urge actualizar. El tema es que la severidad numérica no captura el tipo de dato expuesto. Acá hablamos de RR.HH. y contabilidad, información que en la mayoría de los países tiene protección legal específica.
Segundo error: pensar que si no permitís registro público de usuarios, estás a salvo. Si tenés clientes, empleados o colaboradores con cuentas de WordPress de cualquier tipo en ese sitio, el vector sigue abierto.
Tercer error: actualizar el plugin pero no revisar si hubo acceso no autorizado antes del parche. Si manejás datos sensibles de RR.HH. en ese ERP, vale la pena cruzar logs de actividad AJAX con la lista de usuarios Subscriber activos en los últimos meses. Nuestros colegas de donweb.news lo analizan en las diferencias entre escaneo interno y externo.
Preguntas Frecuentes
¿Qué es la CVE-2026-105191?
Es una vulnerabilidad de divulgación de información (CWE-200) en el plugin WooCommerce ERP Complete HR, Accounting & CRM Suite para WordPress. Una acción AJAX devuelve datos de registros sin verificar permisos, permitiendo que usuarios autenticados de bajo privilegio lean información ajena.
¿Qué versiones de WooCommerce ERP están afectadas por esta vulnerabilidad?
Todas las versiones anteriores a la 1.17.11 están afectadas. La versión 1.17.11 corrige el fallo.
¿Cómo actualizo el plugin WooCommerce ERP para corregir el fallo?
Desde el panel de administración de WordPress, en la sección Plugins, actualizá WooCommerce ERP Complete HR, Accounting & CRM Suite a la versión 1.17.11 o posterior. No se necesita ninguna mitigación adicional tras aplicar la actualización.
¿Quién puede explotar la vulnerabilidad del plugin ERP de WooCommerce?
Cualquier usuario autenticado en el sitio, incluso con el rol más bajo (Subscriber), puede explotar esta falla enumerando identificadores de registros. No se necesitan privilegios de administrador ni editor.
¿Hay explotación activa de la CVE-2026-105191?
No, hasta la fecha no hay evidencia pública de explotación activa. La CVE no figura en el catálogo KEV de CISA, no existe módulo de Metasploit ni entrada en Exploit-DB, y el EPSS estima apenas 0.19% de probabilidad de explotación en los próximos 30 días.
Conclusión
La CVE-2026-105191 es otro recordatorio de que un capability check faltante en un solo endpoint AJAX basta para exponer datos sensibles enteros de un negocio. Si administrás un sitio WordPress con WooCommerce ERP Complete HR, Accounting & CRM Suite, actualizar a la 1.17.11 es la acción directa y suficiente.
Lo que no podés concluir solo con estos datos es si tu sitio puntual tuvo acceso indebido antes del parche. Eso requiere revisar logs propios, algo que ningún reporte externo puede hacer por vos. Si manejás infraestructura propia para tus sitios WordPress y necesitás hosting confiable en Argentina, donweb.com es una opción a evaluar para separar entornos y aplicar buenas prácticas de seguridad desde la base.