Shipo, el plugin para WordPress que DaySec describe como una extensión de envíos para WooCommerce, arrastra un bypass de autenticación en las versiones 1.6 a 1.8.0. El registro CVE-2026-19907, publicado el 14 de noviembre de 2026 con Wordfence como CNA, describe que alguien sin credenciales puede hacerse pasar por un usuario existente con solo conocer su nombre; si esa cuenta es administradora, el mismo registro contempla la creación de otra cuenta con ese rol a través de la API REST. Patchstack marca la 1.8.1 como versión corregida.
La diferencia entre «existe una vía» y «hubo una intrusión» ordena toda la información disponible. Los registros consultados no informan ataques confirmados ni una cifra de instalaciones afectadas: documentan el mecanismo, el rango de versiones y el parche. Eso alcanza para decidir si hay que actualizar, pero no para afirmar que un sitio fue comprometido.
En este artículo:
- ¿Qué es la vulnerabilidad Shipo en WordPress?
- CVE-2026-19907: cómo funciona el bypass de autenticación en Shipo
- ¿Qué versiones de Shipo están afectadas y cuál tengo que instalar?
- ¿Un atacante puede crear un administrador en mi WordPress con Shipo?
- ¿Ya hubo ataques con esta vulnerabilidad de Shipo?
- ¿Cómo sé si mi WordPress usa el plugin Shipo?
- Qué hacer si tenés Shipo instalado
- Fuentes consultadas
¿Qué es la vulnerabilidad Shipo en WordPress?
Es un bypass de autenticación —CWE-287, autenticación incorrecta— en el plugin Shipo para WordPress, registrado como CVE-2026-19907 el 14 de noviembre de 2026 por Wordfence en su rol de CNA, la organización autorizada para publicar registros CVE. El reporte es de Nabil Irawan y lleva un CVSS de 9,8. Permite que una persona sin contraseña ni sesión válida opere como otro usuario del sitio, administrador incluido. Se corrige en la versión 1.8.1. Sobre eso hablamos en la vulnerabilidad crítica de WordPress 7.1.4.
CVE-2026-19907: cómo funciona el bypass de autenticación en Shipo
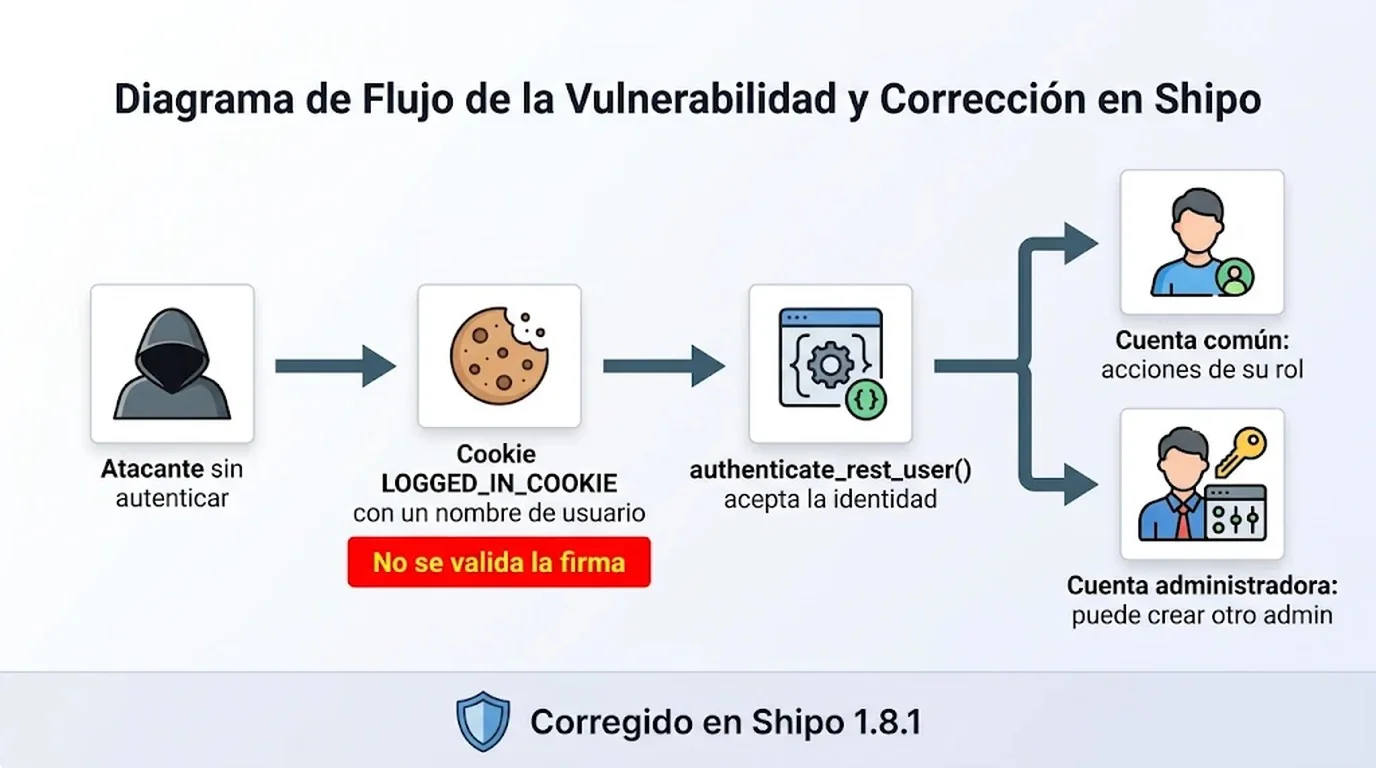
El problema está en la función que el plugin usa para reconocer a un usuario que llega por la API REST. Según el registro, authenticate_rest_user() toma el valor de LOGGED_IN_COOKIE y autentica al usuario nombrado sin validar la firma criptográfica de la cookie.
Vale desarmar la frase. Una cookie es un dato que el navegador guarda y reenvía en cada pedido; en WordPress identifica la sesión iniciada. La firma criptográfica es un valor calculado con una clave secreta del sitio: sirve para comprobar que el contenido lo emitió el sitio y que nadie lo alteró en el camino. Si esa comprobación no ocurre, el nombre escrito en la cookie deja de ser un dato descriptivo y pasa a funcionar como credencial. Dicho de otro modo: alcanza con decir «soy administrador» para que el plugin lo acepte.
Hay una segunda pieza en el mismo camino. La función pretendía limitarse a las rutas que empiezan con /wp-json/shipo/, pero esa restricción podía eludirse colocando esa cadena en la query string —la parte de la URL que va después del signo de interrogación— de otra ruta REST. Con las dos fallas combinadas, un atacante sin autenticar alcanza la lógica de autenticación del plugin desde un endpoint distinto del previsto, sin privilegios en el sitio y sin interacción de la víctima. Tema relacionado: los miles de ataques detectados tras el parche.
¿Qué versiones de Shipo están afectadas y cuál tengo que instalar?
Las versiones afectadas van de la 1.6 a la 1.8.0, y la primera corregida es la 1.8.1, según Patchstack. Los registros consultados no se pronuncian sobre versiones anteriores a la 1.6. Si el sitio corre 1.8.1 o una posterior, el aviso no justifica ninguna acción de emergencia sobre el plugin.
| Dato | Valor |
|---|---|
| Plugin | Shipo (WordPress) |
| Versiones vulnerables | 1.6 a 1.8.0 |
| Versión corregida | 1.8.1 o posterior |
| Identificador | CVE-2026-19907 · CWE-287 |
| CVSS 3.1 | 9,8 |
| Privilegios requeridos | Ninguno (no autenticado) |
| Reportado por | Nabil Irawan |
| Publicación del registro | 14 de noviembre de 2026 |
¿Un atacante puede crear un administrador en mi WordPress con Shipo?
Puede, si se cumplen dos condiciones: que el sitio corra una versión vulnerable y que el atacante conozca el nombre de una cuenta administradora existente. No es una toma de control automática ni funciona con cualquier nombre; sin un nombre válido, la cadena no arranca.
El recorrido que describe el registro es este: se conoce un nombre de usuario, se invoca la ruta de autenticación del plugin desde un endpoint al que se llegó por la query string, la función acepta ese nombre sin validar la firma y el pedido sigue su curso con los permisos del rol suplantado. Si ese rol es administrador, la API REST queda habilitada para las operaciones que ese rol permite, y el registro menciona explícitamente la creación de otra cuenta administrativa. Si el nombre corresponde a un suscriptor o a un editor, el alcance se limita a lo que ese rol pueda hacer. Relacionado: el CVE crítico 9.8 en asVereinbase.
Ese detalle cambia el cálculo de riesgo: la gravedad no depende solo del plugin, sino de qué cuenta se pueda nombrar. El nombre de usuario administrador no siempre es un secreto, porque puede aparecer en los slugs de autor o en la API REST de usuarios cuando el sitio la expone; cuánto se filtre depende de la configuración de cada instalación.
¿Ya hubo ataques con esta vulnerabilidad de Shipo?
No hay ataques confirmados en la información publicada hasta el 16 de noviembre de 2026. El aviso de Wordfence, recogido por DaySec, no reporta explotación activa, y los registros consultados tampoco ofrecen una cifra de instalaciones afectadas.
Lo que sí dicen las fuentes es qué esperan. Patchstack califica la prioridad como alta, advierte que este tipo de fallas suele terminar en campañas de explotación masiva y afirma haber publicado una regla de mitigación para bloquear intentos hasta que el sitio se actualice. Es una proyección del proveedor sobre el uso probable, no un recuento de víctimas. Lo explicamos a fondo en la falla que arrastra WordPress desde 2016.
El CVSS 9,8 se lee en la misma clave. El vector —red, baja complejidad, sin privilegios, sin interacción del usuario, impacto alto en confidencialidad, integridad y disponibilidad— describe el potencial máximo bajo un modelo estandarizado. No mide cuántos sitios tienen el plugin activo, ni cuántos fueron atacados, ni si el suyo está en riesgo más allá de su versión y de las cuentas que tenga. La gravedad del número no reemplaza esos dos datos. Ampliamos el tema en el artículo sobre las diferencias entre escaneo interno y externo.
¿Cómo sé si mi WordPress usa el plugin Shipo?
Hay que mirar dos cosas: si el plugin está instalado y qué versión se está ejecutando de verdad. En el escritorio de WordPress aparece en la lista de plugins; en el servidor, la carpeta wp-content/plugins/shipo delata la instalación incluso si está desactivado. Con WP-CLI, el comando wp plugin list --fields=name,status,version devuelve nombre, estado y versión de todos los plugins de una instalación.
Como criterio de verificación editorial —una propuesta nuestra, no un procedimiento atribuido a las fuentes—, conviene confirmar la versión efectiva y no solo la que muestra el panel: en sitios desplegados desde una copia empaquetada o con un flujo de staging, la versión visible puede no ser la que quedó publicada. Un inventario de plugins con versión y fecha de actualización resuelve ese problema para la próxima vez y permite responder en minutos si un aviso como este aplica al sitio.
Qué hacer si tenés Shipo instalado
- Actualizar el plugin a la 1.8.1 o a una versión posterior.
- Confirmar la versión efectiva después de la actualización, también en los entornos intermedios que se usan para probar cambios.
- Si la instalación vulnerable estuvo expuesta, revisar qué cuentas tienen rol administrador y cuándo cambió cada una, con los registros y controles propios del sitio.
El aviso no fija un procedimiento de recuperación para cuentas posiblemente alteradas, así que la revisión se apoya en la evidencia que cada instalación tenga. Tampoco corresponde asumir que hubo intrusión: borrar una cuenta legítima por una sospecha no verificada también interrumpe la administración del sitio. Parchear cierra la puerta conocida; revisar quién tiene copia de la llave es otra tarea, y ninguna de las dos reemplaza a la otra.
Si no podés actualizar el plugin, Patchstack sugiere pedir ayuda al proveedor de hosting o al desarrollador web. Cuando administrás varios sitios, la tarea de fondo es sostener un inventario de plugins y versiones que permita decidir rápido cuando aparece un CVE como este.
Fuentes consultadas
- SecureCrew: Shipo, un bypass permite crear administradores en WordPress (15 de noviembre de 2026).
- Patchstack: WordPress Shipo Plugin 1.6-1.8.0, Broken Authentication (14 de noviembre de 2026).
- Wordfence Threat Intel: Shipo 1.6-1.8.0, authentication bypass to administrator.
- CVE Program: registro CVE-2026-19907.
- DaySec: Shipo Authentication Flaw Can Give Attackers WordPress Admin Access (15 de noviembre de 2026).
- WordSec: CVE-2026-19907, Shipo 1.6-1.8.0 (14 de noviembre de 2026).