NextGEN Gallery, el plugin de galerías de WordPress con 300.000 instalaciones activas, permite que un usuario autenticado borre archivos arbitrarios del servidor en todas las versiones hasta la 4.5.5 inclusive. La 4.5.6, ya publicada, corrige el fallo registrado como CVE-2026-118191. La condición es concreta y conviene decirla de entrada: no alcanza con visitar el sitio, hace falta tener sesión iniciada y contar con la capacidad «NextGEN Manage gallery».
El aviso se hizo público el 12 de noviembre de 2026 según el registro de WPScan, y Patchstack lo publicó el 13. Forma parte de una tanda de ocho vulnerabilidades en siete plugins de WordPress divulgadas entre el 10 y el 13 de noviembre, donde las de mayor puntaje (CVSS 8,8) son Widget Options y SureDash. Entre todas, NextGEN es la más instalada. El changelog de la 4.5.6 anota el arreglo como «security hardening on Lightroom publishing».
En este artículo:
- ¿Qué es el CVE-2026-118191 y a qué versiones afecta?
- ¿Cómo funciona el fallo de handle_job y qué permite hacer?
- ¿Quiénes pueden explotar el fallo? La capacidad «NextGEN Manage gallery»
- ¿Mi sitio WordPress está afectado? Cómo comprobar la versión
- ¿Cómo actualizo NextGEN Gallery a la versión 4.5.6?
- ¿Ya se está explotando la vulnerabilidad de NextGEN Gallery?
- Qué está confirmado y qué queda pendiente
- Fuentes
¿Qué es el CVE-2026-118191 y a qué versiones afecta?
Es una vulnerabilidad de eliminación arbitraria de archivos en la función handle_job de NextGEN Gallery, cuyo nombre formal es Photo Gallery, Sliders, Proofing and Themes. Afecta a todas las versiones hasta la 4.5.5 inclusive, sin rango acotado hacia atrás, y está corregida en la 4.5.6. Patchstack la encuadra en OWASP A1 (control de acceso roto) con CVSS 8,1, mientras que WPScan la lista con 6,5. Te puede servir nuestro análisis de la vulnerabilidad CVE-2026-110956.
| Dato | Detalle |
|---|---|
| Plugin | Photo Gallery, Sliders, Proofing and Themes – NextGEN Gallery (Imagely) |
| Versiones afectadas | Todas hasta la 4.5.5 inclusive |
| Versión corregida | 4.5.6 |
| Identificador | CVE-2026-118191 |
| Clasificación | Eliminación arbitraria de archivos (OWASP A1, control de acceso roto) |
| Privilegio requerido | Usuario autenticado con la capacidad «NextGEN Manage gallery» |
| Gravedad | 8,1 en Patchstack; 6,5 en WPScan |
| Instalaciones activas | 300.000 |
| Explotación activa informada | Ninguna en las fuentes consultadas |
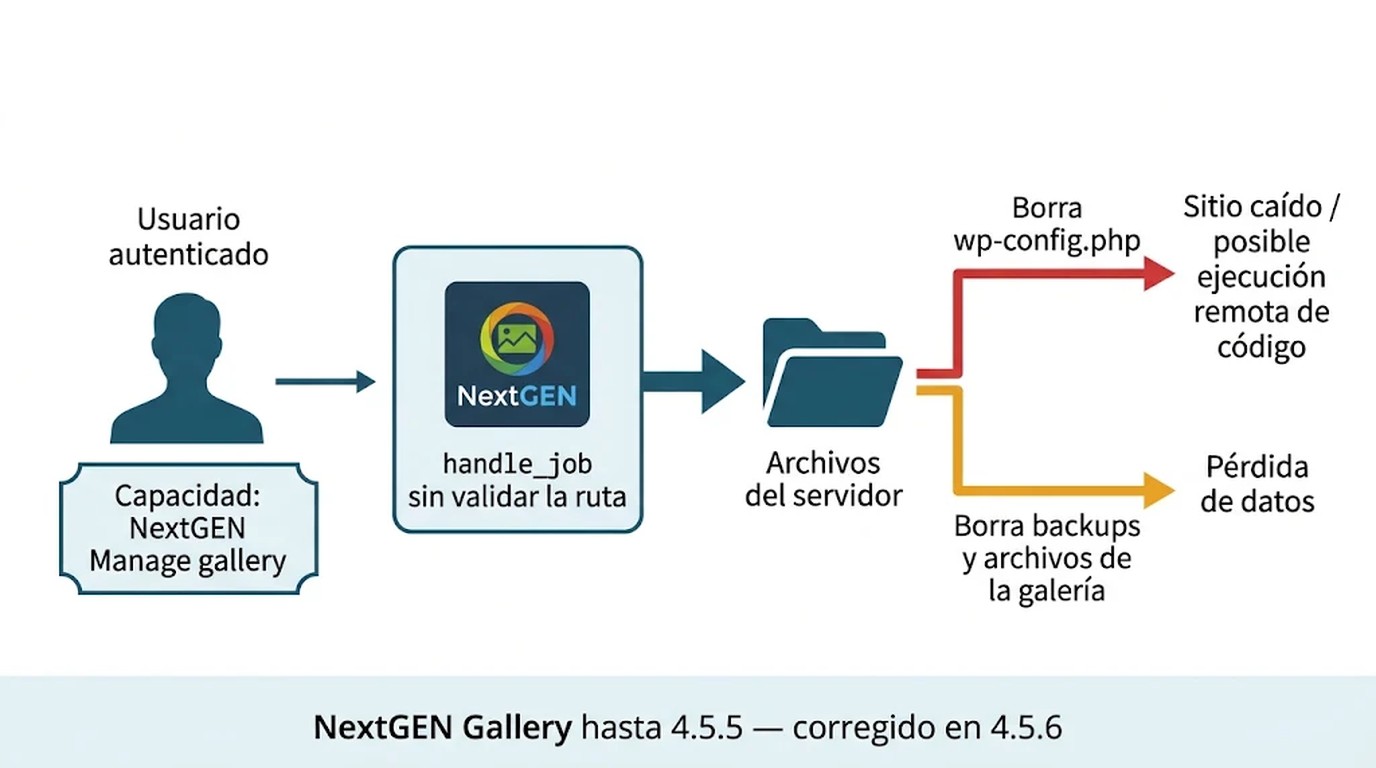
¿Cómo funciona el fallo de handle_job y qué permite hacer?
El fallo está en la función handle_job, que permite eliminar archivos del servidor. Patchstack lo clasifica como un problema de control de acceso roto (OWASP A1).
El efecto directo del fallo es sobre integridad y disponibilidad: se borra algo que debería estar protegido. Las fuentes van un paso más allá y señalan que, si el archivo eliminado es crítico —el caso que mencionan es wp-config.php—, el episodio puede derivar en ejecución remota de código. Ese salto no es automático ni está documentado paso a paso en los avisos: el fallo en sí hace una sola cosa, borrar. Lo que ocurra después depende de cómo esté armado el sitio y de qué archivo se elimine. En la práctica, un sitio sin copia de seguridad reciente puede quedar inutilizable.
¿Quiénes pueden explotar el fallo? La capacidad «NextGEN Manage gallery»
Puede explotarlo solo un usuario con sesión iniciada y la capacidad «NextGEN Manage gallery». Por defecto esa capacidad la tienen los administradores, pero NextGEN permite delegarla a roles inferiores desde su pantalla de Roles, y ahí está el punto que conviene mirar: un editor, un colaborador con permisos ampliados o un rol a medida pueden borrar archivos del servidor sin ser administradores del sitio. Relacionado: como detallamos en el CVE de WordPress 7.1.4.
Revisar esa delegación lleva pocos minutos: la pantalla de Roles del plugin lista los perfiles y las capacidades asignadas, y lo razonable es quitarle «NextGEN Manage gallery» a cualquier rol que no la necesite para su trabajo. Actualizar cierra esta vía en particular, pero auditar la delegación sigue teniendo sentido, porque una capacidad repartida de más amplifica el impacto de cualquier fallo futuro en el mismo componente.
¿Mi sitio WordPress está afectado? Cómo comprobar la versión
Hay que comparar la versión instalada con el rango afectado. En el panel, Plugins > Plugins instalados muestra la versión de NextGEN Gallery: si dice 4.5.5 o un número anterior, el sitio está dentro del alcance del CVE-2026-118191. Si dice 4.5.6 o más, el fallo ya está corregido y la duda se traslada a quién tiene la capacidad delegada.
Para varias instalaciones a la vez, WP-CLI resuelve el relevamiento en un comando. Para más detalles técnicos, mirá lo que registramos tras la oleada de ataques.
wp plugin listmuestra todos los plugins con su versión y si hay actualizaciones pendientes.wp plugin get nextgen-galleryconfirma la versión exacta de este plugin en un sitio puntual.
La escala del caso justifica la revisión: NextGEN es el plugin más usado de la tanda, con 300.000 instalaciones activas según WPScan. El requisito de autenticación acota el universo de atacantes posibles, pero no reduce la cantidad de sitios que a 14 de noviembre de 2026 siguen con una versión anterior a la 4.5.6.
¿Cómo actualizo NextGEN Gallery a la versión 4.5.6?
La actualización se hace como cualquier otra del repositorio oficial, con una diferencia importante: conviene copiar el sitio antes, porque el plugin toca la biblioteca de imágenes y la integración con Lightroom. Lo complementamos en nuestra guía de escaneo de vulnerabilidades.
- Hacé una copia de seguridad completa (archivos y base de datos).
- En el panel, andá a Escritorio > Actualizaciones o a Plugins > Plugins instalados y actualizá NextGEN Gallery, o ejecutá
wp plugin update nextgen-gallery. - Verificá que la versión informada sea 4.5.6.
- Abrí una galería pública y la administración de galerías para confirmar que todo sigue funcionando.
- Revisá la pantalla de Roles del plugin y retirá «NextGEN Manage gallery» de los perfiles que no la necesiten.
- Si el plugin está instalado pero no se usa, desactivalo y eliminalo: es la forma más directa de sacarlo de la superficie de riesgo.
Si administrás varios sitios, la copia de seguridad se puede programar desde el panel de tu proveedor de hosting —Donweb, si es el caso— antes de lanzar las actualizaciones en lote, y después conviene repetir la verificación de versión sitio por sitio.
Propuesta de verificación editorial: para salir de la duda en dos minutos, compará la versión instalada con 4.5.5 y abrí la pantalla de Roles del plugin. Si la versión es anterior y además hay roles no administradores con «NextGEN Manage gallery», el caso es doble y necesita las dos correcciones, no una.
¿Ya se está explotando la vulnerabilidad de NextGEN Gallery?
Ninguna de las fuentes consultadas informa explotación activa del CVE-2026-118191. Patchstack le asigna prioridad baja y lo describe como poco probable de explotar, y no hay reportes de ataques en curso. Esa ausencia de reportes no equivale a riesgo nulo, pero sí cambia la urgencia: no hay indicios de una campaña en marcha que obligue a actuar fuera de horario.
El historial del plugin ayuda a dimensionar el contexto. Entre enero y noviembre de 2026, WPScan registra varios fallos corregidos en NextGEN: ejecución remota de código vía XML-RPC y subida arbitraria de archivos en la 4.5.0, lectura arbitraria de archivos sin autenticación con CVSS 8,6 en la 4.5.1, un XSS almacenado en la 4.5.5 y ahora este borrado arbitrario en la 4.5.6. Es un componente bajo escrutinio intenso, no un incidente aislado, y eso vuelve más barato mantenerlo al día de forma rutinaria.
Qué está confirmado y qué queda pendiente
- Confirmado: el rango afectado (hasta 4.5.5 inclusive), la versión corregida (4.5.6), el tipo de fallo (eliminación arbitraria de archivos en handle_job) y el privilegio requerido («NextGEN Manage gallery»).
- Confirmado: que ninguna fuente reporta explotación activa al 13 de noviembre de 2026.
- Pendiente: cuántos sitios tienen esa capacidad delegada a roles inferiores. No hay datos públicos sobre esa configuración, y es justamente lo que cada administrador puede responder en su propio panel.
- Pendiente: si hubo intentos de explotación en sitios reales que todavía no se hayan divulgado.