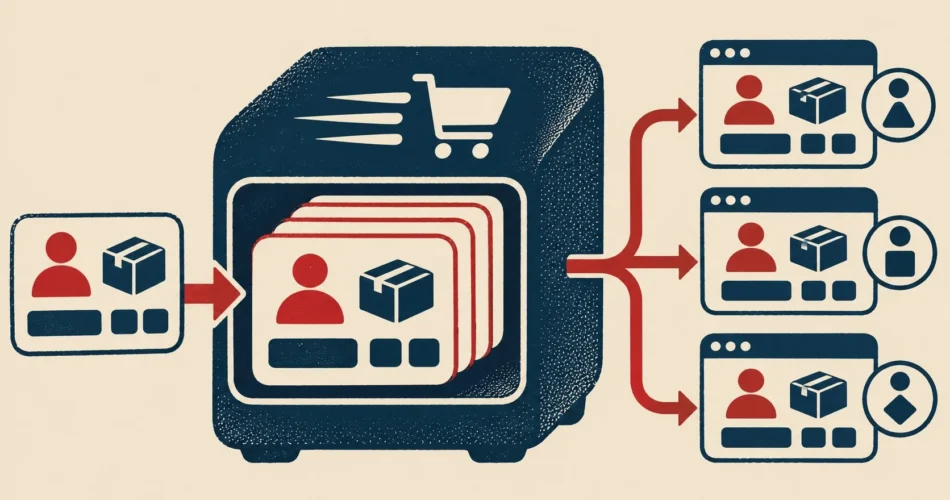
En pocas palabras: CVE-2026-93389 (CVSS 8.2) permite que cualquier atacante sin autenticar lea datos personales y tokens de sesión de compradores de WooCommerce, porque LiteSpeed Cache almacena las respuestas de carrito y checkout como caché pública sin diferenciar usuarios. Afecta a LiteSpeed Cache hasta la versión 7.9.1; la 7.9.2 corrige el problema.
CVE-2026-93389 es una vulnerabilidad de severidad alta (CVSS 8.2) en el plugin LiteSpeed Cache para WordPress que, con la opción «Cache REST API» activada por defecto, expone datos personales y tokens de sesión de compradores de WooCommerce a cualquier atacante sin autenticar. Afecta a todas las versiones hasta la 7.9.1 inclusive.
LiteSpeed Cache es un plugin de caché para WordPress que acelera sitios guardando copias de las respuestas del servidor, incluidas las de la Store API de WooCommerce. CVE-2026-93389 ocurre porque ese cacheo guarda las respuestas de carrito y checkout como objetos públicos, sin diferenciar por usuario. El resultado: cualquiera puede leer el carrito de otro comprador con una simple petición GET.
En este artículo:
- En 30 segundos
- ¿Qué es LiteSpeed Cache y por qué su caché afecta a WooCommerce?
- ¿Qué información queda expuesta exactamente con CVE-2026-93389?
- ¿Cómo funciona técnicamente la falla (CWE-200)?
- ¿Qué versiones están afectadas y cuál es la solución oficial?
- Qué está confirmado y qué no sobre CVE-2026-93389
- ¿Cómo verificar si tu sitio está afectado y qué hacer ahora?
- Errores comunes al atender CVE-2026-93389
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVSS 8.2, severidad alta: CVE-2026-93389 afecta a LiteSpeed Cache en todas las versiones hasta la 7.9.1.
- PII expuesta sin login: nombre, empresa, dirección, email y teléfono de compradores invitados de WooCommerce.
- Secuestro de sesión posible: se filtra el Cart-Token JWT y el nonce activo, suficientes para tomar el checkout de otro usuario.
- Causa raíz: LiteSpeed cachea como público /wc/store/v1/cart y /wc/store/v1/checkout sin variar por sesión (CWE-200).
- Parche disponible: LiteSpeed Cache 7.9.2 corrige el problema; la EPSS estima 0.23% de probabilidad de explotación en 30 días.
¿Qué es LiteSpeed Cache y por qué su caché afecta a WooCommerce?
LiteSpeed Cache es un plugin gratuito de caché para WordPress que almacena copias de páginas y respuestas de API para servirlas más rápido sin pasar por PHP en cada visita. El problema nace en una opción que viene activada de fábrica: «Cache REST API» (cache-rest=1), que le ordena al plugin guardar en caché también las respuestas de los endpoints REST, incluidos los de la Store API de WooCommerce.
Ponele que tenés una tienda con WooCommerce y un cliente agrega productos al carrito. Esa respuesta personalizada, con sus datos y su sesión, queda guardada como si fuera un recurso público, tipo una imagen o un archivo CSS. El tema es que un carrito no es un archivo estático: es información de una persona puntual, y ahí está el origen de todo el lío. Más contexto en el RCE crítico que afectó a WooCommerce 9.0.
¿Qué información queda expuesta exactamente con CVE-2026-93389?
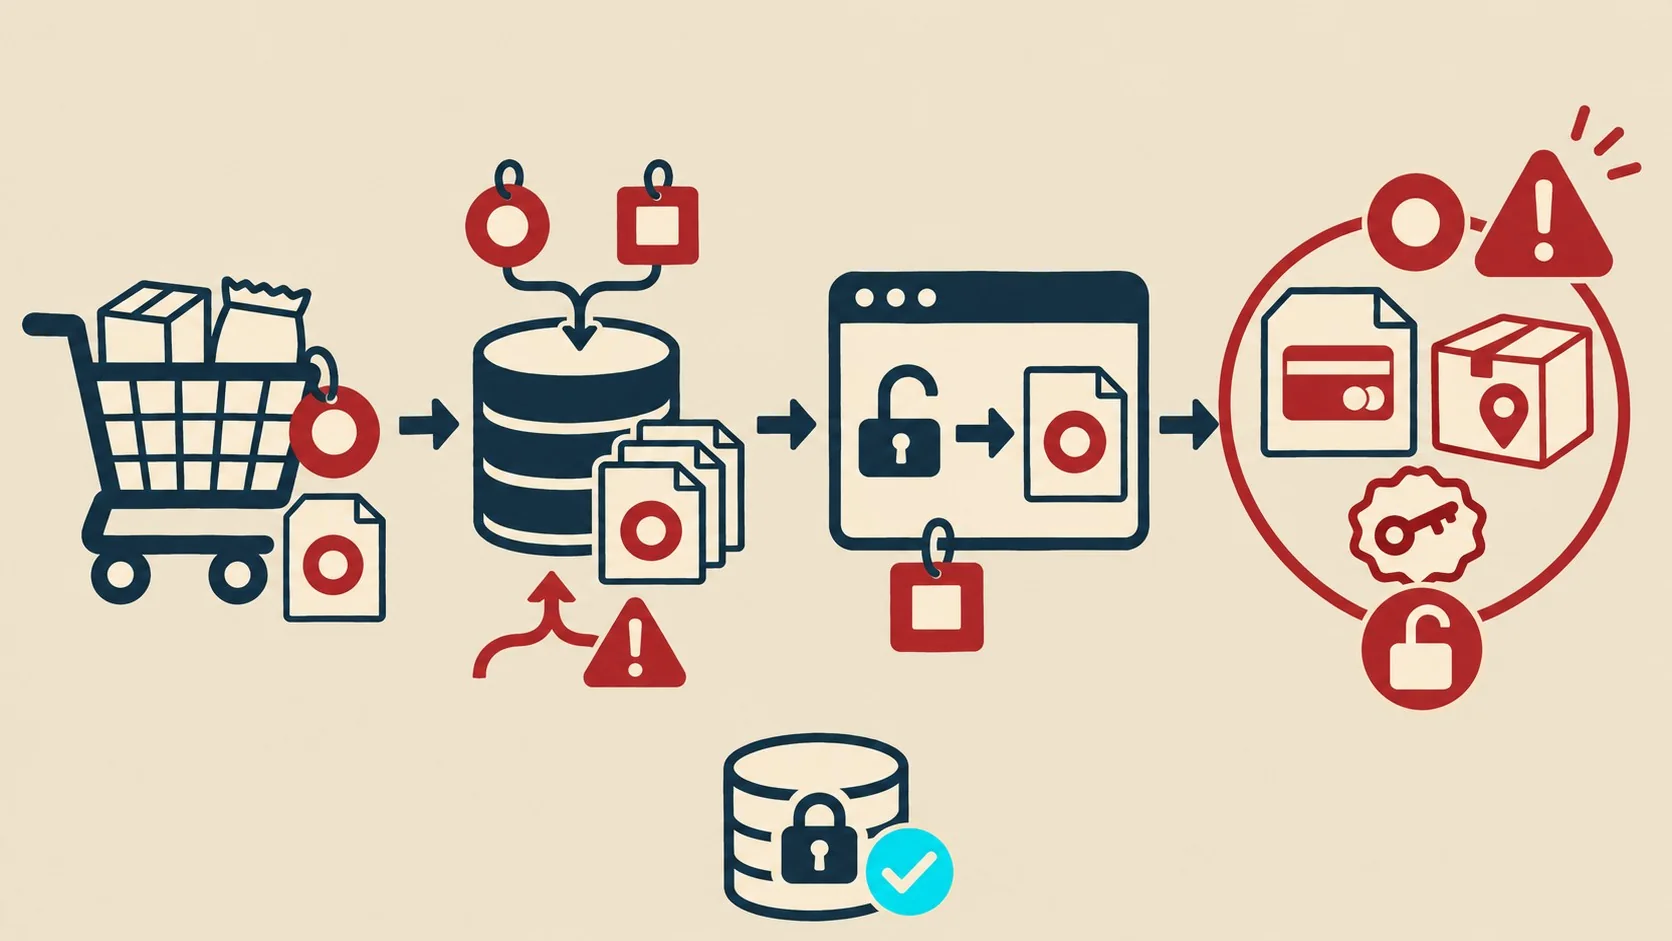
Un atacante sin autenticar puede leer los datos de facturación y envío de otro comprador invitado (nombre, empresa, dirección, email, teléfono), el contenido y los totales del carrito, y el Cart-Token JWT junto con el nonce de sesión activos, más el order_key en el endpoint de checkout.
¿Y eso qué significa en la práctica? Que alguien, sin loguearse, sin tener cuenta ni cookie, puede pedir la misma URL que acaba de pedir otro visitante y recibir la respuesta de ese otro visitante como si fuera suya. No hace falta explotar nada raro: alcanza con una petición GET repetida en el momento justo.
- Datos de contacto completos: nombre, empresa, dirección, email y teléfono de envío y facturación.
- Carrito y totales: qué productos compró, cantidades y montos.
- Tokens de sesión vivos: el Cart-Token JWT y el nonce, que habilitan secuestro de sesión.
- order_key del checkout: expuesto en el endpoint de checkout.
¿Cómo funciona técnicamente la falla (CWE-200)?
La falla es CWE-200, exposición de información sensible: LiteSpeed marca las respuestas GET de /wc/store/v1/cart y /wc/store/v1/checkout como objetos de caché públicos y no agrega un header X-LiteSpeed-Vary que distinga por Cart-Token ni por sesión de WooCommerce, según el análisis técnico publicado en 1day-archive.
La raíz está en thirdparty/woocommerce.cls.php::set_control(). Esa función intenta excluir del cacheo las páginas clásicas de WooCommerce (carrito, checkout, mi cuenta) usando is_page(), pero los endpoints REST no son «páginas» de WordPress en ese sentido, así que la exclusión nunca se aplica ahí. Encima, la única regla que podría arreglar esto, wc_cart_vary, está detrás de un filtro opt-in que viene apagado por defecto. Subís el plugin, lo activás con su configuración de fábrica, todo funciona bárbaro en apariencia, y mientras tanto cada respuesta de carrito queda guardada bajo una clave que solo tiene en cuenta la URL, sin distinguir usuarios. Para más detalles técnicos, mirá nuestra guía para parchear WooCommerce en 2026.
El repositorio de 1dayexploit publicó un PoC (exploit.py) que simula un comprador y un atacante contra el mismo sitio: primero establece una sesión de víctima con datos sentinela, después hace la petición que «ceba» la caché, y por último repite la misma petición sin cookies ni token. Si el atacante recibe el sentinela de la víctima, la filtración está confirmada. Nada exótico: es el comportamiento esperado de un caché mal configurado.
¿Qué versiones están afectadas y cuál es la solución oficial?
CVE-2026-93389 afecta a LiteSpeed Cache desde la versión 7.9.0 hasta la 7.9.1 inclusive. LiteSpeed Technologies corrigió el problema en la versión 7.9.2, disponible en el repositorio de plugins de WordPress.org.
- Actualizar es la solución real: subí a LiteSpeed Cache 7.9.2 o superior desde el panel de plugins, o por WP-CLI con
wp plugin install litespeed-cache --force. - Mitigación si no podés actualizar ya: desactivá «Cache REST API» en LiteSpeed Cache > Settings > Cache, o por WP-CLI con
wp litespeed-option set cache-rest 0. Ojo: esto vuelve no cacheables todos los endpoints REST, no solo los de WooCommerce, así que vas a notar algo de impacto en performance. - No alcanza con «WooCommerce Cart Session Vary»: esa opción sola no resuelve nada porque la clave de vary por defecto no incluye el header Cart-Token.
Qué está confirmado y qué no sobre CVE-2026-93389
Lo confirmado: el CVSS de 8.2, la clasificación CWE-200, el rango de versiones vulnerables (7.9.0 a 7.9.1) y el parche en la 7.9.2 figuran en la ficha técnica de Strix, que toma como fuente el registro de NVD. Eso no está en discusión.
Lo que no queda claro: la EPSS, que estima probabilidad de explotación, le pone un 0.23% de chance en los próximos 30 días (percentil 14), un número bajo. Tampoco hay datos públicos sobre cuántas tiendas siguen con «Cache REST API» activado ni cuántos carritos reales quedaron expuestos; eso requeriría telemetría propia de LiteSpeed o de hosts que todavía no se publicó.
¿Cómo verificar si tu sitio está afectado y qué hacer ahora?
Si tenés WooCommerce con LiteSpeed Cache instalado, revisá la versión del plugin en Plugins > Plugins Instalados. Si marca 7.9.1 o menos, estás en el rango vulnerable y hay que actuar.
- Actualizá primero, preguntá después: instalá 7.9.2 antes de hacer cualquier otra cosa.
- Revisá la configuración de Cache REST API: si por algún motivo no podés actualizar en el momento, apagala como mitigación temporal.
- Invalidá sesiones activas: purgá la caché del plugin después de actualizar, porque un parche no borra los objetos ya cacheados con datos viejos.
- Revisá logs de acceso: buscá patrones de peticiones GET repetidas y anónimas a
/wp-json/wc/store/v1/carto/checkouten fechas previas al parche.
Si administrás la infraestructura vos mismo, vale la pena chequear con tu proveedor de hosting si aplica actualizaciones de seguridad de plugins de forma automática. Proveedores de hosting administrado como el de donweb.com documentan que se encargan de actualizar el sistema operativo y PHP del servidor, pero conviene confirmar puntualmente si ese alcance incluye también el parcheo de plugins de terceros como LiteSpeed Cache.
Errores comunes al atender CVE-2026-93389
- Confiar solo en «WooCommerce Cart Session Vary»: mucha gente activa esa opción y da el tema por cerrado. No alcanza, porque no incluye el header Cart-Token en la clave de caché.
- Actualizar sin purgar la caché: subís a 7.9.2 pero los objetos de caché viejos, con datos de clientes reales, siguen guardados y sirviéndose hasta que expiran o se limpian a mano.
- Asumir que un hosting gestionado te protege automáticamente: depende si el plugin está instalado y si el proveedor aplica parches de plugins de terceros, no solo del core de WordPress.
- No revisar si hubo explotación previa: actualizar corrige el futuro, pero si hubo acceso anónimo repetido a los endpoints antes del parche, conviene avisar a los clientes afectados y rotar tokens.
Preguntas Frecuentes
¿Qué es CVE-2026-93389?
Es una vulnerabilidad de severidad alta (CVSS 8.2, CWE-200) en el plugin LiteSpeed Cache para WordPress que expone sin autenticación los datos personales y tokens de sesión de compradores de WooCommerce almacenados en caché pública.
¿Qué versiones de LiteSpeed Cache están afectadas?
Todas las versiones desde la 7.9.0 hasta la 7.9.1 inclusive. LiteSpeed Technologies publicó el parche en la versión 7.9.2. Ampliamos el tema en la falla de Kubeflow que expuso logs cruzados.
¿Cómo soluciono la vulnerabilidad de LiteSpeed Cache en WooCommerce?
Actualizá a LiteSpeed Cache 7.9.2 o superior desde el panel de plugins o con wp plugin install litespeed-cache --force. Si no podés hacerlo de inmediato, desactivá «Cache REST API» en la configuración del plugin como mitigación temporal. Mirá también PwnEscape, la falla KVM que filtró memoria en Vercel.
¿Qué datos personales pueden robar con esta falla?
Nombre, empresa, dirección de facturación y envío, email, teléfono, contenido y totales del carrito, además del Cart-Token JWT y el nonce de sesión activos, y el order_key en el endpoint de checkout.
¿Cómo sé si mi tienda WooCommerce está afectada?
Revisá la versión de LiteSpeed Cache instalada en tu WordPress: si es 7.9.1 o anterior y tenés WooCommerce activo, estás en el rango vulnerable y necesitás actualizar o desactivar Cache REST API de inmediato.
Conclusión
CVE-2026-93389 muestra algo que se repite seguido con plugins de caché: una opción pensada para rendimiento, activada por defecto, termina filtrando datos de clientes por no distinguir sesiones en la Store API de WooCommerce. El fix ya existe (7.9.2) y la mitigación alternativa (apagar Cache REST API) es simple de aplicar. Si administrás una tienda con LiteSpeed Cache, lo que corresponde hacer ahora es chequear la versión instalada, actualizar, purgar la caché y revisar si hubo accesos anónimos sospechosos a los endpoints de carrito y checkout antes del parche.