WPvivid CVE-2026-1357: RCE en 900.000 sitios
CVE-2026-1357 es un RCE crítico (CVSS 9.8) en WPvivid Backup que permite toma de control total sin autenticación. Afecta versiones ≤0.9.123. El parche es la versión 0.9.124.
CVE-2026-1357 es un RCE crítico (CVSS 9.8) en WPvivid Backup que permite toma de control total sin autenticación. Afecta versiones ≤0.9.123. El parche es la versión 0.9.124.
Cinco vulnerabilidades Stored XSS en Gravity Forms afectan a más de 6 millones de sitios. La versión 2.10.1 incluye el parche.
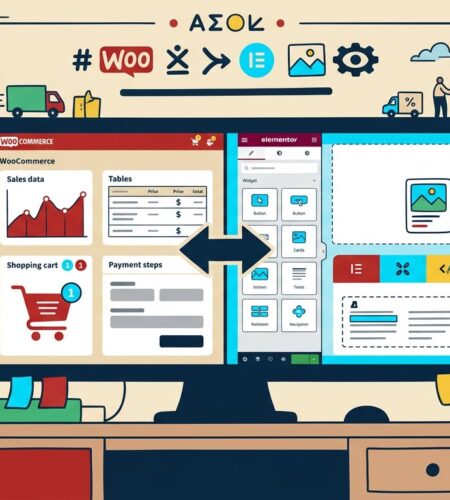
Descubre la comparativa completa entre WooCommerce y Elementor. Análisis detallado de precios, features y recomendaciones para elegir la mejor plataforma según tus necesidades.
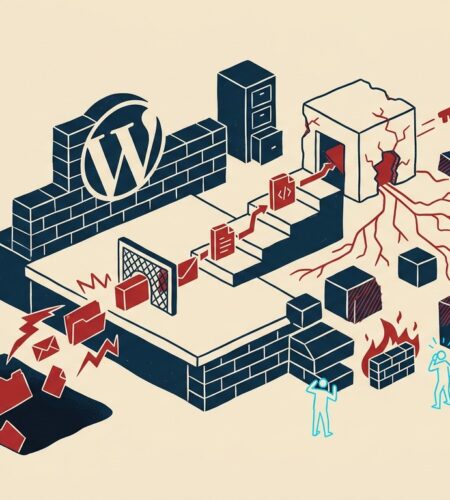
CVE-2026-1830 es una vulnerabilidad RCE crítica en Quick Playground que permite subir archivos PHP maliciosos sin credenciales. CVSS 9.8, publicada en abril 2026.
El plugin Eventin 4.1.8 tiene una vulnerabilidad crítica de acceso no autenticado que afecta más de 70.000 sitios. La versión 4.1.9 ya tiene el parche.
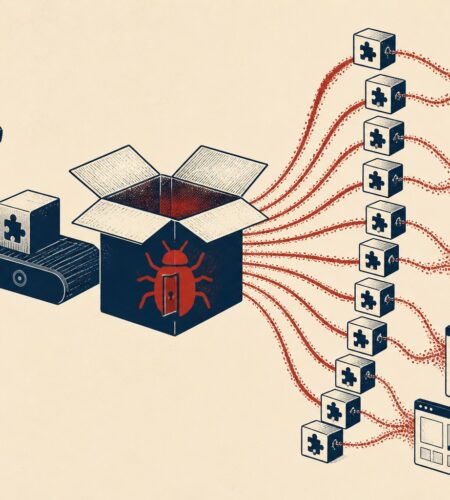
Más de 30 plugins de WordPress fueron comprometidos mediante un ataque de supply chain que permaneció inactivo 8 meses antes de afectar 20.000 sitios en abril de 2026.
La versión 3.5.1.35 de Smart Slider 3 Pro distribuyó un backdoor durante 6 horas el 7 de abril de 2026. Guía completa para detectar, limpiar y prevenir.

Cuentas admin insertadas directo en wp_users sin dejar rastro en logs. Cómo detectarlas y qué hacer para prevenirlas en 2026.
Guía práctica para detectar y mitigar zero-days en WooCommerce: señales de alerta, herramientas de protección y plan de respuesta ante incidentes.