WordPress secuestrado: cómo recuperarlo sin pagar
G2K y grupos similares secuestran sitios WordPress y piden rescate. Cómo recuperar tu DDBB sin pagar y evitar que vuelva a ocurrir.
G2K y grupos similares secuestran sitios WordPress y piden rescate. Cómo recuperar tu DDBB sin pagar y evitar que vuelva a ocurrir.
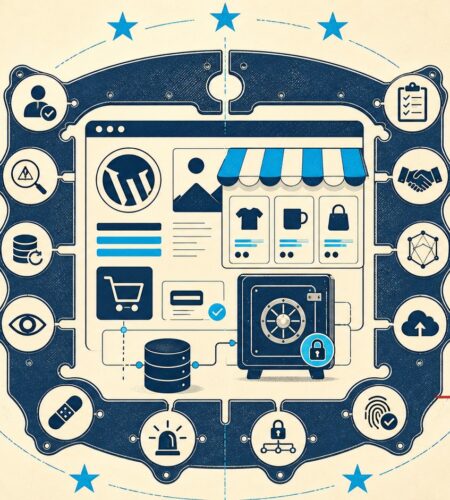
La Directiva NIS2 aplica en 2026 a empresas con WordPress y WooCommerce. Conocé las medidas obligatorias, plazos y sanciones de hasta 10 millones de euros.

Descubrí las diferencias clave entre Woocommerce y Nextend: precios, features, facilidad de uso y rendimiento. Comparativa completa 2026 para elegir la mejor opción para tu negocio online.
Una auditoría de seguridad WordPress sobre 30 sitios reales revela que plugins desactualizados, contraseñas débiles y permisos mal configurados son los principales vectores de ataque.
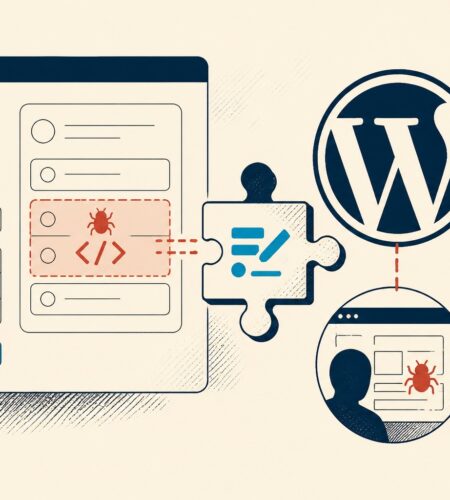
MetForm Pro hasta la versión 3.9.6 tiene un XSS almacenado explotable sin autenticación (CVE-2026-1261, CVSS 7.2). Así identificás si estás afectado y cómo actualizás.
CVE-2026-0703 afecta NextMove Lite para WooCommerce hasta la versión 2.23.0 con un Stored XSS que puede comprometer el admin de tu tienda.
Bots que consultan el WHOIS de tu dominio para generar usernames personalizados y atacar tu WordPress. Cómo detectarlo y bloquearlo.
Sucuri publicó su roundup de abril 2026 con 107 vulnerabilidades en WordPress, incluyendo 4 críticas con CVSS 9+ y un ataque de cadena de suministro que durmió 8 meses.
Falla crítica CVSS 9.8 en Ninja Forms File Upload 3.3.26 permite a atacantes subir PHP sin autenticarse. Hay explotación activa. La versión 3.3.27 corrige el problema.