En pocas palabras: Sí, se pueden falsificar pagos: WPScan divulgó el 27 de octubre de 2026 tres CVEs (103312, 103332, 103325) en Wompi, Payex y TiendaCrypto para WooCommerce, donde el secreto de verificación de webhooks queda vacío por defecto, permitiendo marcar órdenes como pagadas sin autenticación.
WPScan divulgó tres CVEs el 27 de octubre de 2026 (2026-103312, 2026-103332 y 2026-103325) en plugins de pago para WooCommerce: Wompi, Payex y TiendaCrypto. Los tres comparten la misma causa de fondo: el secreto de verificación queda vacío por defecto, y eso permite falsificar notificaciones de pago sin estar autenticado.
Una vulnerabilidad de pasarela de pago en WooCommerce es una falla que le permite a un atacante manipular la confirmación de un pago sin completar la transacción real. Acá puntualmente, Payment Integration Wompi, Payex Payment Gateway for WooCommerce y TiendaCrypto para WooCommerce no verifican bien la firma de las notificaciones entrantes porque la clave secreta usada para validarla queda en blanco hasta que alguien la configura a mano.
En este artículo:
- En 30 segundos
- ¿Qué significa que el secreto de verificación quede vacío por defecto?
- ¿Qué plugins y versiones de WooCommerce están afectados?
- ¿Cómo explota un atacante esta falla para falsificar un pago?
- ¿Existe un parche oficial disponible para estos plugins?
- ¿Cómo protejo mi tienda WooCommerce de esta vulnerabilidad?
- ¿Qué hacer si ya recibí pedidos marcados como pagados sin abonar?
- Errores comunes al configurar pasarelas de pago en WooCommerce
- Qué está confirmado y qué no sobre estos tres CVEs
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- WPScan publicó tres CVEs el 27 de octubre de 2026: 2026-103312 (Wompi), 2026-103332 (Payex) y 2026-103325 (TiendaCrypto).
- Los tres fallan por el mismo patrón: el secreto de verificación del webhook de pago queda vacío por defecto (CWE-287 en Wompi y Payex, CWE-347 en TiendaCrypto).
- Payex Payment Gateway for WooCommerce afecta versiones ≤1.2.10, tiene CVSS 5.3 (medio) según WPScan y el plugin ya fue cerrado del repositorio oficial.
- TiendaCrypto afecta las versiones 1.0.1 a 1.2.1, con CVSS 3.7 (bajo) y una condición extra: necesita que el servidor preserve mayúsculas y minúsculas en los headers HTTP.
- Ninguno de los tres tiene parche oficial confirmado a esta fecha; la única mitigación disponible es configurar manualmente un secreto fuerte.
¿Qué significa que el secreto de verificación quede vacío por defecto?
El secreto de verificación, también llamado merchant secret, es la clave que un plugin de pago usa para firmar y comprobar que una notificación viene de la pasarela real y no de cualquiera. En los tres casos, ese campo arranca vacío al instalar el plugin y queda así hasta que alguien entra al panel de WooCommerce y lo completa a mano (sí, en serio, un campo de texto vacío es toda la barrera de seguridad).
Mientras ese secreto esté en blanco, el checksum o la firma que debería validar el webhook se calcula contra una clave que no existe. Cualquier notificación falsa pasa la validación igual. Threat Radar clasifica a Payment Integration Wompi y Payex Payment Gateway for WooCommerce bajo CWE-287 (Improper Authentication). TiendaCrypto para WooCommerce cae en CWE-347 (Improper Verification of Cryptographic Signature).
La diferencia técnica es chica pero importa. En Wompi y Payex, el plugin ni intenta probar la identidad del emisor del webhook. En TiendaCrypto sí hay un intento de verificar una firma, solo que la verifica contra una clave que nunca se generó. El resultado práctico es idéntico en los tres: el pedido queda marcado como pagado sin que haya entrado un peso. Ya lo cubrimos antes en escanear tu sitio con WPScan.
¿Qué plugins y versiones de WooCommerce están afectados?
Tres plugins de pasarelas de pago para WooCommerce están afectados: Payment Integration Wompi (versiones hasta 4.0.1), Payex Payment Gateway for WooCommerce (hasta 1.2.10) y TiendaCrypto para WooCommerce (entre 1.0.1 y 1.2.1). Cada CVE tiene su propia severidad, y conviene no mezclarlas porque el riesgo real no es igual en los tres.
| CVE | Plugin | Versiones afectadas | CWE | Severidad |
|---|---|---|---|---|
| CVE-2026-103312 | Payment Integration Wompi | ≤4.0.1 | CWE-287 | Alta (evaluación de Threat Radar, sin CVSS de NVD) |
| CVE-2026-103332 | Payex Payment Gateway for WooCommerce | ≤1.2.10 | CWE-287 | 5.3 (media), según WPScan |
| CVE-2026-103325 | TiendaCrypto para WooCommerce | 1.0.1 a 1.2.1 | CWE-347 | 3.7 (baja) |
Payex Payment Gateway for WooCommerce tiene un detalle aparte: según la ficha de WPScan, el plugin ya fue cerrado del repositorio de WordPress.org, con 300 instalaciones activas registradas y última actualización el 10 de febrero de 2025. Es decir, no solo no tiene parche: tampoco va a recibir uno porque el proyecto no sigue activo. El título original del hallazgo en WPScan lo resume bien: «Unauthenticated Payment Confirmation Forgery via Empty-Default Secret Key», publicado el 24 de octubre de 2026.
¿Cómo explota un atacante esta falla para falsificar un pago?
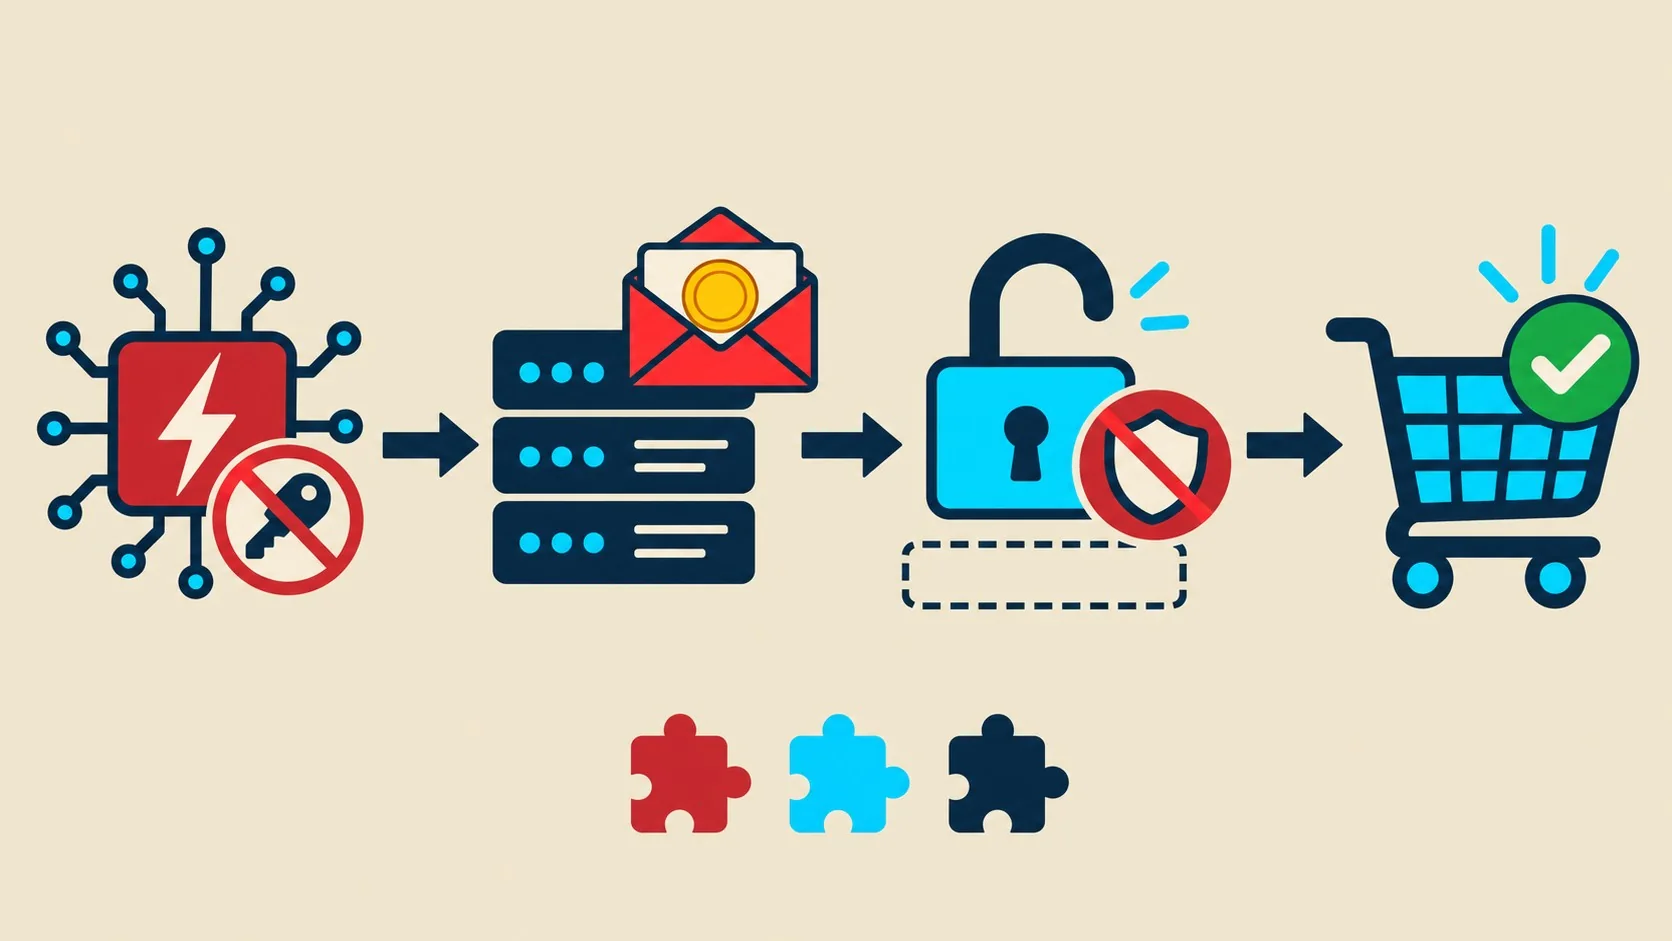
Un atacante no necesita cuenta, contraseña ni acceso al panel: solo manda un request HTTP al endpoint del webhook de pago con los datos de un pedido existente. El plugin calcula el checksum o la firma esperada usando el secreto configurado, que está vacío, así que cualquier valor (incluso uno inventado) coincide con lo que el plugin espera recibir. El pedido pasa de «pendiente» a «pagado» sin que haya pasado dinero por ningún lado.
Ponele que tenés una tienda con Payex activo desde hace meses y nunca entraste a completar ese campo de configuración porque, sinceramente, ¿quién revisa cada ajuste de cada plugin que instala? Subís el plugin, lo activás, procesás tu primera venta, el checkout funciona perfecto, el cliente paga, todo bien, pero nadie te avisó que tenías que pegar una clave secreta en el panel, así que ese campo quedó vacío desde el día uno y ahí es exactamente donde entra el problema.
En TiendaCrypto hay una condición adicional según el registro de Threat Radar: el ataque funciona en servidores que preservan mayúsculas y minúsculas en los headers HTTP. Esto bajó la severidad del caso a CVSS 3.7 (baja), porque no todas las configuraciones de servidor cumplen esa condición. En Wompi y Payex no hay ese requisito extra: la falla es directa.
¿Existe un parche oficial disponible para estos plugins?
No, ninguno de los tres plugins tiene un parche oficial del vendor confirmado a esta fecha. La ficha de WPScan para Payex dice textualmente «No known fix». Para Wompi y TiendaCrypto, Threat Radar no reporta versión corregida («Fixed in: –» en ambos casos). Más contexto en comparar MalCare y Patchstack para proteger plugins.
¿Y entonces qué es esa recomendación que aparece como «AI-suggested» en los reportes? Exacto: no es un parche, es una sugerencia automática generada por el análisis de Threat Radar, que en los tres casos se reduce a lo mismo, configurar manualmente un secreto fuerte en el panel del plugin. Llamarlo «solución» sería medio generoso: es una mitigación que el dueño de la tienda tiene que aplicar él mismo, no algo que el desarrollador del plugin arregló.
¿Cómo protejo mi tienda WooCommerce de esta vulnerabilidad?
La protección inmediata es manual: entrar al panel de cada plugin y completar el campo de clave secreta con un valor largo y aleatorio, no algo tipo «clave123». Mientras ese campo siga vacío, la vulnerabilidad sigue abierta sin importar qué versión tengas instalada.
- Configurá el secreto a mano. Entrá a los ajustes de Wompi, Payex o TiendaCrypto y generá una clave fuerte en el campo de validación del webhook, no la dejes en blanco.
- Actualizá a la última versión disponible. Si el proveedor sacó algo nuevo después de estos CVEs, aplicalo; igual eso no reemplaza el paso anterior.
- Revisá los logs del endpoint de notificación. Buscá requests sospechosos al callback de pago que no coincidan con transacciones reales en el panel de la pasarela.
- Sumá una regla de WAF para ese endpoint. Limitar o monitorear el tráfico hacia la URL del webhook reduce la superficie de ataque mientras no haya parche.
- Si el plugin está cerrado (como Payex), evaluá migrar a un plugin de pago activamente mantenido. Un plugin sin mantenimiento activo no va a recibir corrección, por más que reportes el problema.
Si estás eligiendo dónde hostear la tienda, la configuración del servidor también importa: en plataformas como donweb.com podés sumar reglas de firewall a nivel de hosting mientras esperás una corrección del lado del plugin, que es justo el punto débil en este caso.
¿Qué hacer si ya recibí pedidos marcados como pagados sin abonar?
Primero, auditá los pedidos marcados como «pagado» en WooCommerce contra el panel real del proveedor de pago (Wompi, Payex o TiendaCrypto). Si un pedido dice pagado en tu tienda pero no aparece como transacción confirmada en el panel de la pasarela, ahí tenés un caso fraudulento.
Una vez identificados, revertí esos pedidos a estado «pendiente» o «fallido» y, sobre todo, rotá el secreto de verificación de inmediato. Si no lo cambiás, un atacante que ya detectó que tu tienda era vulnerable va a volver a probar.
Errores comunes al configurar pasarelas de pago en WooCommerce
- Asumir que el plugin viene seguro de fábrica. Instalar y activar no alcanza; si el plugin tiene un campo de secreto o clave, hay que completarlo apenas termina la instalación.
- No revisar si el plugin sigue mantenido. Payex Payment Gateway for WooCommerce tiene 300 instalaciones activas pero el proyecto está cerrado desde 2025, así que nadie va a corregir nada.
- Confiar en el estado «pagado» sin contrastarlo. El pedido marcado como pagado en WooCommerce no es prueba de que el dinero llegó; eso solo lo confirma el panel real de la pasarela.
- No tener logs del endpoint de webhook. Sin registro de qué llegó al callback de pago, detectar un fraude después del hecho se vuelve casi imposible.
Qué está confirmado y qué no sobre estos tres CVEs
Está confirmado: los tres CVEs existen, están publicados en cve.org, y comparten la causa raíz del secreto vacío por defecto, según los registros de Threat Radar. También está confirmado que ninguno tiene parche oficial del vendor a esta fecha.
No está confirmado: no hay evidencia de explotación activa en ninguno de los tres casos. Threat Radar reporta «no evidencia on record» tanto para detección pública (plantillas nuclei), como para exploits armados en Metasploit o Exploit-DB, como para tráfico de ataque observado por sus sensores honeypot. Eso no significa que sea imposible explotarlas, solo que no hay reportes públicos de ataques en curso al momento de esta nota.
Preguntas Frecuentes
¿Qué es el CVE-2026-103312 y cómo afecta a WooCommerce?
El CVE-2026-103312 es una falla de autenticación (CWE-287) en el plugin Payment Integration Wompi para WooCommerce, versiones hasta 4.0.1, que permite a un atacante no autenticado forjar notificaciones de pago y marcar pedidos como pagados sin transacción real, según el registro publicado en Threat Radar el 27 de octubre de 2026. Cobertura relacionada: la diferencia entre escaneo interno y externo.
¿Qué plugins de pago para WooCommerce están afectados por esta falla?
Tres plugins: Payment Integration Wompi (hasta 4.0.1), Payex Payment Gateway for WooCommerce (hasta 1.2.10) y TiendaCrypto para WooCommerce (entre 1.0.1 y 1.2.1). Todos comparten el mismo problema de base: la clave de verificación del webhook queda vacía por defecto. Lo complementamos en qué versión de Next.js está parchada.
¿Cómo protejo mi tienda WooCommerce de pagos falsificados?
Configurando manualmente una clave secreta fuerte en el panel del plugin de pago, revisando los logs del endpoint de webhook y auditando los pedidos marcados como pagados contra el panel real de la pasarela. No hay parche oficial, así que la mitigación depende de la configuración del dueño de la tienda.
¿Hay un parche oficial para Wompi, Payex o TiendaCrypto?
No, ninguno de los tres tiene parche oficial confirmado a esta fecha. WPScan marca a Payex como «No known fix» y el plugin ya fue cerrado del repositorio de WordPress.org; Wompi y TiendaCrypto tampoco reportan versión corregida en sus registros de Threat Radar.
¿Cómo detecto si un pedido fue marcado como pagado de forma fraudulenta?
Comparando cada pedido con estado «pagado» en WooCommerce contra las transacciones reales confirmadas en el panel del proveedor de pago (Wompi, Payex o TiendaCrypto). Si no hay transacción equivalente del lado de la pasarela, el pedido es fraudulento y hay que revertirlo.
Conclusión
Lo que cambió el 27 de octubre de 2026 es que WPScan puso nombre y número a un patrón que probablemente existe en más plugins de pago de los que se reportaron: secretos de verificación que quedan vacíos hasta que alguien, manualmente, se acuerda de configurarlos. Mientras eso no pase, el checkout de la tienda queda abierto a cualquiera que sepa mandar el request correcto al endpoint del webhook.
Si tenés alguno de estos tres plugins instalado, lo primero es ir al panel y revisar si ese campo de clave secreta está completo. Si está vacío, completalo ahora. Después, auditá los últimos pedidos marcados como pagados contra el panel real de la pasarela, porque no hay forma de saber si ya te explotaron la falla sin hacer ese cruce.