Detectar plugins vulnerables con WPScan antes del exploit
Guía práctica 2026 para detectar plugins vulnerables con WPScan: instalación con Docker, token de API gratuito, comandos clave, lectura de CVSS y automatización con cron semanal.
Guía práctica 2026 para detectar plugins vulnerables con WPScan: instalación con Docker, token de API gratuito, comandos clave, lectura de CVSS y automatización con cron semanal.
WPScan y Patchstack no compiten de frente: uno audita desde afuera con la base histórica más grande y el otro monitorea desde adentro con parcheo virtual. Cuál conviene según tu sitio.
WPScan permite auditar tu WordPress desde la terminal: instalación en Linux, Windows y macOS, comandos de enumeración, lectura de CVEs y automatización semanal.
Un resultado limpio no garantiza seguridad real. Analizamos qué detectan y qué no Wordfence, WPScan y Sucuri al escanear vulnerabilidades en WordPress.
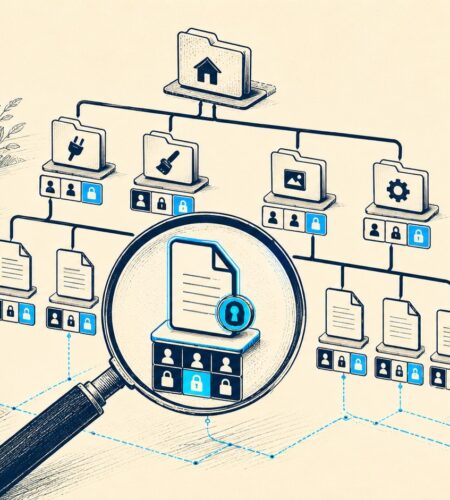
Guía práctica 2026 para auditar y corregir permisos de archivos y carpetas en WordPress: valores recomendados, comandos CHMOD y automatización con constantes.
Una auditoría de seguridad WordPress sobre 30 sitios reales revela que plugins desactualizados, contraseñas débiles y permisos mal configurados son los principales vectores de ataque.