En pocas palabras: Hoy el login lo protege WP 2FA: Wordfence Login Security está cerrado de forma permanente en WordPress.org desde el 17 de agosto de 2026. WP 2FA ofrece gratis app TOTP y código por correo, y su versión 4.2.1 (14 de octubre de 2026) enlaza la guía de migración.
Wordfence Login Security, un plugin gratuito de 2FA para WordPress, está cerrado de forma permanente en WordPress.org desde el 17 de agosto de 2026, por pedido del autor, y no se puede descargar. WP 2FA, de Melapress, ya incluye un migrador pensado para quienes lo usaban.
WP 2FA es un plugin gratuito de 2FA para WordPress, de Melapress, que agrega autenticación en dos pasos al login: después de la contraseña, el usuario confirma su identidad con una app autenticadora (TOTP) o con un código por correo. Sirve para cualquier usuario del sitio y deja exigir 2FA por rol. Tiene versión premium con SMS, YubiKey y marca blanca.
En este artículo:
- En 30 segundos
- ¿Sigue disponible Wordfence Login Security en WordPress.org?
- ¿Qué hacer si ya tenías Wordfence Login Security instalado?
- ¿Qué métodos de 2FA tiene WP 2FA gratis y cuáles son premium?
- ¿Cómo obligar a los usuarios de WordPress a usar 2FA por rol?
- ¿Wordfence Login Security protegía contra ataques de fuerza bruta?
- ¿Cuál es el mejor plugin 2FA WordPress gratis para proteger el login?
- ¿Alcanza el 2FA para frenar ataques de fuerza bruta en el login?
- ¿Qué está confirmado y qué no sobre el cierre de Wordfence Login Security?
- Errores comunes al cambiar de plugin 2FA
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Estado del plugin viejo: la ficha oficial marca Wordfence Login Security como cerrado desde el 17 de agosto de 2026, con cierre permanente y motivo «Author Request».
- Reemplazo gratuito: WP 2FA tiene app TOTP y código por correo sin costo. Su versión 4.2.1, fechada el 14 de octubre de 2026, agregó un enlace a la guía de migración desde Wordfence Login Security.
- Fuerza bruta: el 2FA hace que una contraseña adivinada no alcance para entrar, pero no baja la cantidad de intentos contra el login.
- Sin confirmar: qué pasa con las copias ya instaladas del plugin cerrado y qué funciones migraron al plugin Wordfence completo.
¿Sigue disponible Wordfence Login Security en WordPress.org?
No. Según la ficha oficial en WordPress.org, Wordfence Login Security está cerrado desde el 17 de agosto de 2026. El cierre es permanente, el motivo informado es «Author Request» (pedido del autor) y el plugin no está disponible para descargar.
Era un plugin gratuito del equipo de Wordfence para sumar autenticación en dos pasos al login de WordPress. La ficha lo lista como software de código abierto y nombra a cuatro contribuyentes: wfryan, WFMattR, Mark Maunder y wfmatt. Tiene 26 reseñas, y una resume el clima: «Lo usé durante años como una solución liviana de 2FA. Ahora nos obligan a pasar al plugin completo de Wordfence» (traducción nuestra de una reseña en inglés).
Eso cambia la pregunta del título. Hoy la comparación real es WP 2FA contra el 2FA del plugin Wordfence completo, porque el plugin chico ya no se puede instalar.
¿Y las copias que ya estaban instaladas? La ficha no dice qué pasa con ellas. Mi lectura (inferencia, no dato) es que no van a recibir actualizaciones desde el repositorio, y con una pieza de login eso no es algo para estirar.
¿Qué hacer si ya tenías Wordfence Login Security instalado?
Hacé un backup completo, anotá qué usuarios tienen 2FA activo y elegí destino: el plugin Wordfence completo o WP 2FA. Trabajá con una sesión de administrador abierta en otro navegador, para no quedarte afuera si algo sale mal. No desinstales el plugin viejo hasta confirmar que cada usuario entra con el método nuevo. Sobre eso hablamos en la guía completa para configurar 2FA con plugins.
Ponele un sitio con dos administradores y cinco editores, todos con Google Authenticator vinculado al plugin viejo (ejemplo hipotético, no un caso medido). Si desinstalás de golpe y activás otro plugin, el primero que queda afuera es el que no leyó el mail. Y suele ser el que más publica.
- Backup de archivos y base de datos. Antes de tocar cualquier plugin de login, sin excepciones.
- Inventario de usuarios con 2FA. Listá quién lo tiene activo y con qué app, para saber a quién avisar.
- Sesión de administrador abierta. Si cometés un error en la configuración, esa sesión es tu salida.
- Prueba con un usuario de test. Según el changelog de WP 2FA, la versión 4.2.1 (14 de octubre de 2026) agregó en el asistente y en la página del migrador un enlace a la guía de migración desde Wordfence Login Security. También mejoró el aviso de fin de migración, que confirma que las configuraciones de 2FA y los códigos de respaldo de todos los usuarios migraron y que ya se puede desinstalar el plugin viejo. Esa es la afirmación del propio plugin y yo no la probé, así que verificala con un usuario antes de confiar.
- Aviso a los usuarios. Si alguno tiene que volver a registrar la app autenticadora, que lo sepa antes y no cuando no puede entrar.
- Desinstalación al final. Recién cuando todos hayan iniciado sesión con el método nuevo.
La «migración» automática suena cómoda. Hasta que no veas con tus ojos que un usuario real entra, es una promesa.
¿Qué métodos de 2FA tiene WP 2FA gratis y cuáles son premium?
La versión gratuita de WP 2FA tiene dos métodos: app autenticadora (compatible con Google Authenticator, Authy y cualquier app TOTP) y código por correo. La premium suma YubiKey, SMS, enlace por correo y notificaciones push de Authy, según la ficha oficial de WP 2FA.
| Función | Gratis | Premium |
|---|---|---|
| App autenticadora (TOTP) | Sí | Sí |
| Código por correo | Sí | Sí |
| Códigos de respaldo (16 dígitos) | Sí | Sí, y también por correo |
| Passkeys | Figura entre las funciones clave | Varias por usuario |
| YubiKey | No | Sí |
| SMS, enlace por correo, push de Authy | No | Sí |
| Dispositivos de confianza | No | Sí |
| Marca blanca | No | Sí |
| Integración con WooCommerce en un clic | No | Sí |
| Soporte | Foros de WordPress.org | Correo uno a uno |
El precio de la versión premium no figura en las fuentes que revisé, así que no te lo voy a inventar.
Del lado técnico, la ficha lista una API REST para formularios de login personalizados, apps móviles o WordPress headless, compatibilidad con multisitio y configuración sin acceso al escritorio de WordPress. También dice que el plugin no envía datos a Melapress, salvo los de licencia en la edición premium. Si alguna vez armaste un login a medida y le querías pegar 2FA, sabés que esa API vale oro.
La reputación es buena con asteriscos. El promedio es 4,7 sobre 5 en 182 reseñas: 164 de cinco estrellas y 12 de una. Entre las malas hay una que dice que «rompió el backend» y que el usuario tuvo que sacarlo, y el changelog de la 4.2.1 corrige un submenú invisible que llevaba a una página 404 desde la 4.2.0. Nada raro para un plugin que se actualiza seguido, pero es la razón de probar en un entorno de staging antes de actualizar un sitio que factura.
¿Cómo obligar a los usuarios de WordPress a usar 2FA por rol?
Con WP 2FA definís políticas que exigen 2FA a todos los usuarios o solo a ciertos roles. Elegís entre activación inmediata (en el próximo login se les pide configurarlo) o un período de gracia con plazo, y definís qué hace el plugin cuando vence, según la ficha oficial. Ya lo cubrimos antes en pasos rápidos para activar el 2FA.
La instalación es la de siempre: Plugins, Añadir nuevo, buscar «WP 2FA», instalar y activar. El asistente de primera vez guía el resto, y la ficha insiste en que alguien sin perfil técnico puede completarlo.
Mi orden de prioridades, que es opinión y no regla: primero administradores y editores, que son los que más daño hacen si les roban la cuenta. Después el resto del equipo. Los clientes de una tienda van al final, y con un período de gracia largo, porque exigirles 2FA de un día para otro es una buena forma de llenar el soporte de tickets.
Acá viene lo que rompe sitios. Instalás el plugin, corrés el asistente, activás la política para todos los roles con activación inmediata, te olvidás de generar los códigos de respaldo, perdés el celular un viernes a la noche y de golpe el único administrador no puede entrar, nadie más tiene permisos y la agencia está de vacaciones.
Para eso existen los códigos de respaldo. Generalos al configurar el 2FA o más tarde desde el perfil. Si igual te bloqueás, la ficha indica dos caminos: pedirle a otro administrador que resetee tu 2FA o desactivar el plugin a mano, entrar sin 2FA, reactivarlo y volver a configurar. Desactivarlo a mano suele implicar renombrar su carpeta en wp-content/plugins por FTP o desde el administrador de archivos del hosting.
¿Wordfence Login Security protegía contra ataques de fuerza bruta?
Protegía a medias. Era un plugin de 2FA, así que una contraseña adivinada no alcanzaba para entrar a una cuenta con 2FA activo. Pero según un usuario en la ficha, no limitaba los intentos de login ni exigía complejidad de contraseña.
Conviene separar lo que está documentado de lo que opinan los usuarios. La ficha actual solo muestra el aviso de cierre, sin el listado original de funciones. Lo que dicen las reseñas es una opinión: un usuario escribió que era «estrictamente un plugin de 2FA», que funciona pero que otros lo hacen «más simple y mejor», y otro extrañó la opción de llave FIDO. Del lado positivo, hay agradecimientos por ser una de las pocas extensiones gratuitas para esto. Más contexto en cómo combinar passkeys con el 2FA.
Hay una reseña incómoda. Alguien cuenta que, aun con 2FA por app, un atacante cambió su contraseña, desactivó el 2FA e instaló un plugin malicioso. ¿Se puede concluir que el plugin falló? No. Es un solo testimonio sin detalle del vector de ataque, y un 2FA de login no cubre una vulnerabilidad en otro componente. Pero sirve para recordar que el 2FA es una capa y no un blindaje.
¿Cuál es el mejor plugin 2FA WordPress gratis para proteger el login?
De los dos que comparamos, WP 2FA es el que hoy se puede descargar y está documentado: TOTP y correo gratis, políticas por rol, período de gracia y códigos de respaldo. Wordfence Login Security ya no se puede instalar, y el 2FA del plugin Wordfence completo no lo pude confirmar con las fuentes revisadas.
| Criterio | WP 2FA | Wordfence Login Security | Plugin Wordfence completo |
|---|---|---|---|
| Estado en WordPress.org | Disponible, versión 4.2.1 (14/10/2026) | Cerrado permanente desde el 17/08/2026 | Sin dato confirmado |
| Precio | Gratis, con versión premium (precio sin dato) | Gratis, según una reseña | Sin dato confirmado |
| App TOTP | Sí | Sí, según reseñas de usuarios | Sin dato confirmado |
| Código por correo | Sí | Sin dato confirmado | Sin dato confirmado |
| Códigos de respaldo | Sí (16 dígitos) | Sin dato confirmado | Sin dato confirmado |
| Llave de hardware | YubiKey, solo premium | Sin opción FIDO, según una reseña | Sin dato confirmado |
| Exigir 2FA por rol con período de gracia | Sí | Sin dato confirmado | Sin dato confirmado |
| Limitar intentos de login | No figura en la ficha | No, según una reseña | Sin dato confirmado |
| Multisitio | Sí | Sin dato confirmado | Sin dato confirmado |
| Reseñas en WordPress.org | 4,7/5 en 182 reseñas | 26 reseñas | Sin dato confirmado |
No incluí cantidad de instalaciones ni requisitos de versión de WordPress y PHP porque no figuran en las fuentes que revisé. Tampoco evalué alternativas como Two Factor, Google Authenticator, Duo o miniOrange, así que no te puedo decir si son mejores o peores.
Mi veredicto por perfil:
- Sitio con varios usuarios y política obligatoria: WP 2FA. Las políticas por rol con período de gracia son lo que más pesa acá.
- Querés una suite de seguridad completa: mirá el plugin Wordfence completo, pero antes verificá que su 2FA cubra lo que usabas. Yo no pude confirmarlo.
- Un solo administrador y poco tiempo: WP 2FA con app TOTP y códigos de respaldo alcanza.
- Necesitás llave física: YubiKey, que en WP 2FA es premium.
¿Alcanza el 2FA para frenar ataques de fuerza bruta en el login?
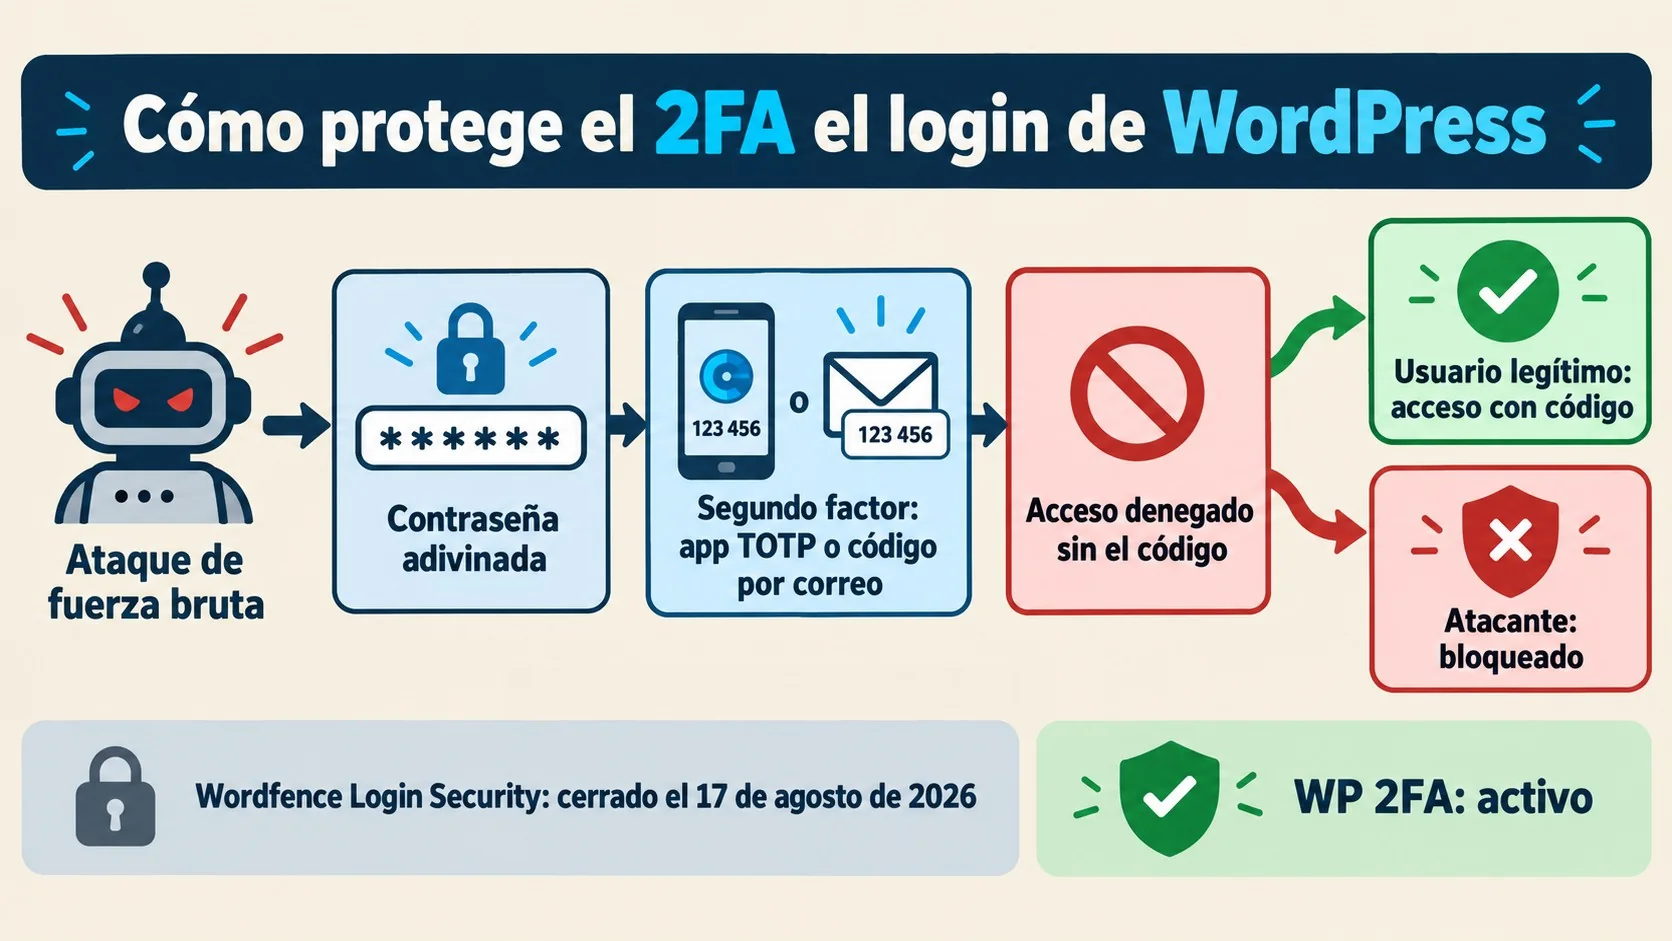
No alcanza solo. El 2FA evita que una contraseña adivinada o filtrada sirva para entrar, pero no frena el tráfico: los intentos siguen llegando a wp-login.php y cargando el servidor. La ficha de WP 2FA lo presenta como protección contra filtraciones de contraseñas, adivinación automática y fuerza bruta, y en términos de acceso es cierto.
¿Entonces con 2FA ya está? Tampoco. Para el volumen de intentos y para el resto de los frentes, sumá estas capas:
- Contraseñas largas y únicas. Si la contraseña es débil, el 2FA queda como única barrera.
- Límite de intentos de login. Es lo que, según una reseña, no hacía el plugin cerrado. Lo resolvés con un plugin específico o con una suite de seguridad.
- XML-RPC bajo control. Si no lo usás, cerralo.
- WordPress y plugins al día. Un 2FA perfecto no ayuda si hay una vulnerabilidad abierta en otro componente.
- Un hosting que cuide la infraestructura. Si tu sitio es para público argentino y estás eligiendo hosting y dominio, donweb.com es una opción para mirar, porque el servidor también es parte de la defensa del login.
¿Qué está confirmado y qué no sobre el cierre de Wordfence Login Security?
Está confirmado el cierre y la existencia de una vía de migración en WP 2FA. Faltan detalles sobre el destino de las funciones y sobre las copias instaladas. Tema relacionado: proteger el login más allá del 2FA.
Confirmado en fuentes primarias:
- La ficha de WordPress.org marca el plugin como cerrado el 17 de agosto de 2026, de forma permanente, por «Author Request», y sin descarga.
- El changelog de WP 2FA 4.2.1 (14 de octubre de 2026) agrega un enlace a la guía de migración desde Wordfence Login Security y un aviso de fin de migración más visible.
- WP 2FA gratis tiene app TOTP, código por correo, códigos de respaldo y políticas con período de gracia.
Sin confirmar:
- Qué funciones del plugin cerrado pasaron al plugin Wordfence completo.
- Qué pasa con las copias ya instaladas del plugin cerrado.
- Que la migración conserve todos los ajustes. WP 2FA lo afirma en su aviso, pero yo no lo probé.
- El impacto en rendimiento de cualquiera de los dos plugins: no hay mediciones en las fuentes.
- Versión final del plugin cerrado, cantidad de instalaciones, requisitos técnicos y precio de WP 2FA premium: no figuran en lo que revisé.
Errores comunes al cambiar de plugin 2FA
- Desinstalar el plugin viejo primero. Si el nuevo no reconoce a un usuario, ya no tenés vuelta atrás. Desinstalá al final, cuando todos hayan entrado.
- Activar la política con activación inmediata para todos. Sin período de gracia, cualquiera que no haya leído el aviso se bloquea. Usá gracia para el equipo y reservá lo inmediato para administradores.
- No generar códigos de respaldo. El celular se pierde, se rompe o se resetea. Cada usuario debería guardar sus códigos en un gestor de contraseñas.
- Creer que el 2FA reemplaza al límite de intentos. Son capas distintas. El 2FA frena el acceso, no el ruido.
- Actualizar en producción sin probar. Una reseña de WP 2FA habla de un backend roto, y el changelog muestra un bug de submenú tras la 4.2.0. Probalo antes en staging.
Preguntas Frecuentes
¿Qué pasó con el plugin Wordfence Login Security?
Está cerrado de forma permanente en WordPress.org desde el 17 de agosto de 2026 y no se puede descargar. El motivo que figura en la ficha es «Author Request» (pedido del autor), sin más explicaciones.
¿Cuál es el mejor plugin 2FA gratis para WordPress?
De los que comparamos, WP 2FA es hoy el que se puede descargar y está documentado: TOTP y código por correo gratis, políticas por rol y códigos de respaldo. Tiene 4,7/5 en 182 reseñas. No evaluamos otras alternativas, así que no es un ranking general.
¿El 2FA protege de ataques de fuerza bruta en WordPress?
Protege el acceso: una contraseña adivinada no alcanza para entrar si la cuenta tiene 2FA. No reduce la cantidad de intentos, por eso conviene sumar contraseñas largas y límite de intentos de login.
¿Cómo obligar a los usuarios de WordPress a usar autenticación en dos pasos?
Con WP 2FA configurás una política para todos los usuarios o para roles específicos. Podés activarla de inmediato o dar un período de gracia y definir qué pasa cuando vence.
¿Qué hago si pierdo el celular con el 2FA activo?
Usá un código de respaldo, si lo generaste antes. Si no, otro administrador puede resetear tu 2FA, o podés desactivar WP 2FA a mano, entrar sin 2FA, reactivarlo y configurarlo de nuevo, según la ficha del plugin.
Conclusión
Cambió el tablero: Wordfence Login Security cerró el 17 de agosto de 2026 y WP 2FA publicó el 14 de octubre de 2026 una versión con enlace a la guía de migración y un aviso de fin de migración más claro. Importa porque un plugin de login sin soporte es un riesgo que crece con el tiempo.
Mi recomendación: hacé backup, probá la migración con un usuario de test, dejá abierta una sesión de administrador y activá una política con período de gracia. Si preferís quedarte con Wordfence, confirmá primero qué hace hoy su plugin completo con el 2FA, porque yo no pude verificarlo. Y sumá límite de intentos, porque el 2FA solo no alcanza.
No me convence que una pieza gratuita desaparezca con un «Author Request» y sin más explicación en la ficha. Pero el cierre ya pasó, y lo que queda es migrar con cuidado.