Avada Builder: falla crítica afecta a +1M sitios WordPress
Falla crítica en Avada Builder permite borrar archivos sin credenciales en más de 1 millón de sitios WordPress. La versión segura es 3.15.3 del plugin y 7.15.4 del tema.
Falla crítica en Avada Builder permite borrar archivos sin credenciales en más de 1 millón de sitios WordPress. La versión segura es 3.15.3 del plugin y 7.15.4 del tema.
Sucuri descubrió en junio de 2026 un plugin de WordPress que inyecta dos webshells directamente en la tabla wp_posts para evadir scanners y controlar el sitio de forma invisible.
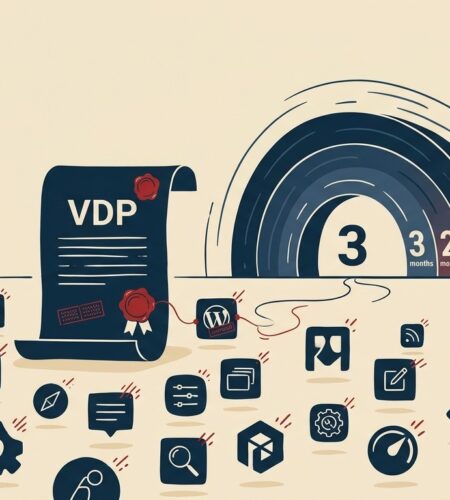
Menos del 50% de los plugins WordPress tienen una política de divulgación de vulnerabilidades documentada. El deadline CRA es el 11 de septiembre de 2026.
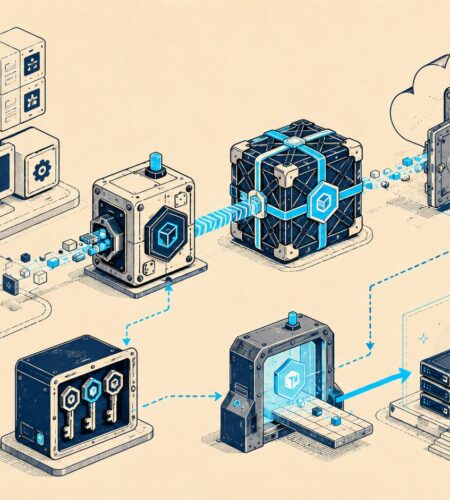
El cifrado de backups en WordPress con AES-256 protege contra filtraciones, ransomware y multas del RGPD. Guía práctica con herramientas como Duplicator Pro, NAKIVO, AWS Backup y Azure Backup.
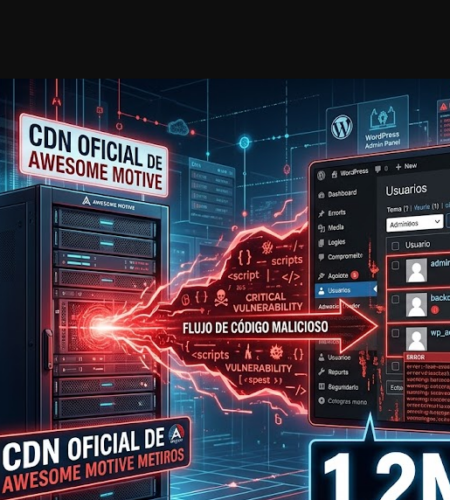
Más de 1.2 millones de sitios WordPress recibieron código malicioso desde el CDN oficial de Awesome Motive. El ataque a OptinMonster, TrustPulse y PushEngage crea cuentas admin ocultas e instala backdoors invisibles desde el dashboard.
Cómo proteger la REST API de WordPress en 2026: restringir endpoints públicos, implementar autenticación JWT o Application Passwords y activar rate limiting.
El reporte de Wordfence Intelligence del 1 al 7 de junio de 2026 registró 74 vulnerabilidades en WordPress, con 3 fallas críticas que requieren acción inmediata. Kirki Freeform Page Builder expuso 500.000 sitios a escalada de privilegios sin autenticación.
El 7 de abril de 2026 WordPress.org cerró 31 plugins del portfolio Essential Plugin tras descubrir un backdoor plantado ocho meses antes. Más de 20.000 sitios activos quedaron comprometidos con malware alojado en wp-config.php que usaba smart contracts de Ethereum como comando y control.
CVE-2026-9280 es un XSS Reflejado en el plugin Ad Inserter para WordPress reportado por Wordfence Intelligence. Afecta hasta la versión 2.8.15 y se corrige en la 2.8.16. Requiere modo iframe activado.