Malware WooCommerce: admins ocultos y sitemap corrupto
Malware en tema WooCommerce crea administradores invisibles en la base de datos y corrompe el sitemap XML para cloaking SEO. Guía de detección y limpieza.
Malware en tema WooCommerce crea administradores invisibles en la base de datos y corrompe el sitemap XML para cloaking SEO. Guía de detección y limpieza.
Una campaña activa infectó ~1.980 sitios WordPress usando perfiles de Steam Community como infraestructura C2 con caracteres Unicode invisibles.
CVE-2026-8732 en WP Maps Pro permite crear cuentas de administrador sin autenticación. Afecta versiones 6.1.0 e inferiores; el parche está en la 6.1.1.
Kirki 6.0.6 y anteriores tienen una falla crítica que permite escalar privilegios sin autenticación. El parche está en la versión 6.0.7.
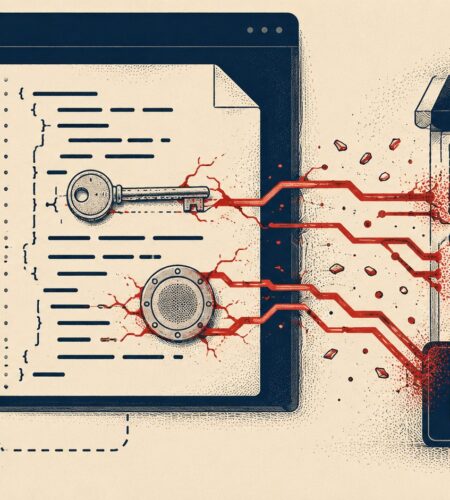
Guardar credenciales directamente en functions.php expone tu tienda WooCommerce a ataques. Esta guía muestra cómo migrar a variables de entorno de forma segura.
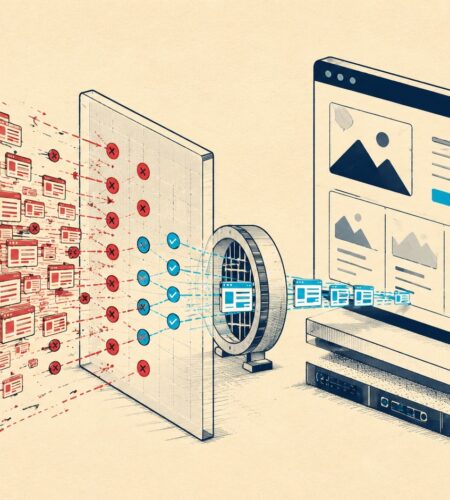
Cómo detectar y mitigar un ataque DDoS de capa 7 en WordPress: WAF, rate limiting, XML-RPC y plan de acción durante el ataque.
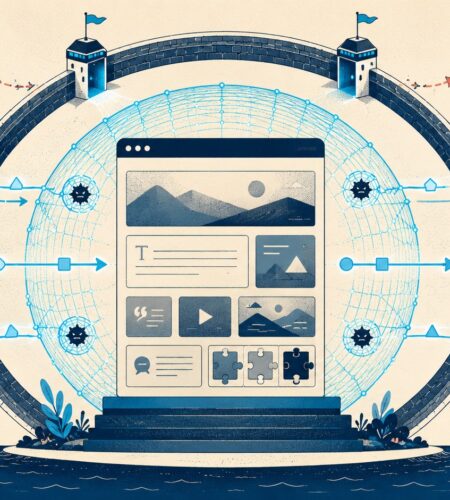
Un WAF filtra tráfico malicioso antes de que llegue a WordPress. Guía práctica 2026: tipos de firewall, configuración segura y las mejores opciones disponibles.
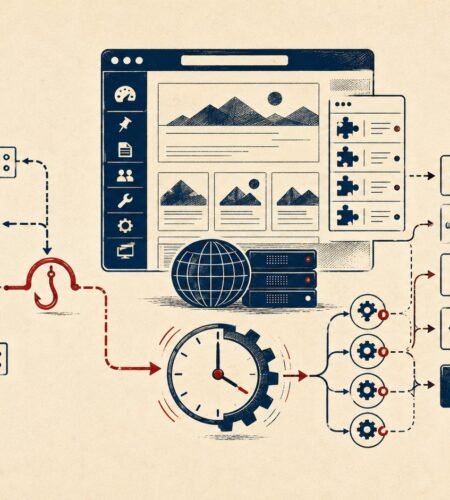
CVE-2025-11833 afectó 400.000 sitios. Cómo se produce el secuestro de WordPress por vulnerabilidad plugin, cómo detectarlo y cómo recuperar el sitio.
El plugin Quick Page/Post Redirect tuvo un backdoor dormante durante cinco años antes de ser detectado en abril 2026. Más de 70.000 sitios afectados.