Actualizado el 24/08/2026: Incorporamos los datos del whitepaper State of WordPress Security in 2026 de Patchstack: 11.334 CVEs nuevas durante 2025, una mediana de 5 horas entre la divulgación de una vulnerabilidad y los primeros ataques, y una guía práctica para detectar y parchear CVEs en WordPress paso a paso.
Patchstack es una herramienta de seguridad para WordPress que detecta vulnerabilidades en plugins, temas y el core del sitio, y protege con parches virtuales (vPatches) antes de que exista una actualización oficial. Durante 2025 se registraron 11.334 vulnerabilidades nuevas en el ecosistema: el monitoreo automático dejó de ser opcional.
Detectar y parchear CVEs en WordPress es el proceso de identificar vulnerabilidades conocidas en el core, los plugins y los temas de un sitio, y corregirlas antes de que alguien las explote. Patchstack lo automatiza con análisis de composición de software (SCA), alertas anticipadas y parches virtuales. Según su whitepaper 2026, en 2025 se reportaron 11.334 CVEs nuevas en el ecosistema y el 91% afectó a plugins.
En este artículo:
- En 30 segundos
- Qué es Patchstack: herramienta de seguridad para WordPress
- Cómo funcionan las alertas automáticas de Patchstack
- ¿Cuántas vulnerabilidades WordPress hay realmente en 2026?
- ¿Por qué la detección manual de CVEs es insuficiente?
- ¿Cómo funciona Patchstack para detectar CVEs?
- Versión gratuita vs premium: qué incluye cada plan
- Instalación paso a paso: de cero a protegido
- Comparativa: Patchstack vs Wordfence vs Sucuri
- Pasos prácticos: cómo detectar y parchear CVEs con Patchstack
- Errores críticos que cometen en la detección de CVEs
- Datos en vivo: vulnerabilidades WordPress de enero a agosto 2026
- Errores de seguridad que Patchstack previene automáticamente
- Cuándo necesitás Patchstack: casos de uso reales
- ¿Necesitás Patchstack si ya tenés un plugin de seguridad?
- Errores comunes al usar Patchstack
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Patchstack detecta vulnerabilidades en plugins, temas y core de WordPress en tiempo real, con alertas de hasta 48 horas antes de la divulgación pública.
- El whitepaper State of WordPress Security in 2026 de Patchstack contó 11.334 CVEs nuevas durante 2025, un 42% más que en 2024. Más de 20 por día.
- Dato nuevo del informe: la mediana entre la divulgación pública de una CVE y los primeros intentos de explotación es de 5 horas. Actualizar tarde es casi lo mismo que no actualizar.
- El plan gratuito incluye detección de vulnerabilidades y alertas anticipadas. El plan premium (desde USD 14,98/mes) agrega vPatches, 2FA y reglas de hardening.
- No reemplaza a Wordfence ni a Sucuri: tiene un enfoque distinto centrado en prevención de vulnerabilidades, no en limpieza de malware.
- La instalación completa lleva menos de 10 minutos y no requiere tocar código.
Qué es Patchstack: herramienta de seguridad para WordPress
Patchstack es un plugin de seguridad para WordPress que detecta vulnerabilidades conocidas en los componentes del sitio (plugins, temas, core) y las mitiga con parches virtuales antes de que el proveedor publique una actualización. La base de datos de vulnerabilidades la construye la Patchstack Alliance, una comunidad de investigadores de seguridad y ethical hackers que reportan y verifican vulnerabilidades antes de hacerlas públicas.
La diferencia de enfoque con otras herramientas es concreta: mientras Wordfence o Sucuri se enfocan en detectar malware después de que entró, Patchstack apunta a que no entre. Es prevención, no curación.
Si alguna vez limpiaste un sitio WordPress infectado, sabés que lleva horas (a veces días) y que nunca estás del todo seguro de haberlo limpiado bien. Patchstack trabaja antes de ese momento.
Cómo funcionan las alertas automáticas de Patchstack
El sistema de alertas de Patchstack tiene una característica que no es común: te avisa de vulnerabilidades hasta 48 horas antes de que se divulguen públicamente. Eso significa que cuando el resto del mundo se entera de que el plugin X tiene un bug crítico, vos ya lo sabés (y, en el plan premium, ya tenés un vPatch activo).
Las notificaciones no son genéricas. El dashboard muestra exactamente qué componente del sitio está afectado, cuál es la severidad según CVSS, y si ya hay una mitigación activa o si requiere acción manual. La mayoría de las alertas, según la propia documentación de Patchstack, son informativas porque el vPatch ya está aplicado. Eso evita el pánico innecesario.
¿Cómo descubren las vulnerabilidades antes de que sean públicas? La Patchstack Alliance paga a investigadores por reportes de vulnerabilidades a través de un programa de bug bounty específico para el ecosistema WordPress. No es un scraper de CVEs: es investigación activa. Relacionado: comparativa con Elementor.
¿Cuántas vulnerabilidades WordPress hay realmente en 2026?
Según el whitepaper State of WordPress Security in 2026, durante 2025 se registraron 11.334 CVEs nuevas en el ecosistema WordPress: un 42% más que en 2024. La distribución explica dónde está el problema real: el 91% de esas vulnerabilidades estaba en plugins y solo el 9% en temas. El core, casi ni figuró.
Ese 91% tiene una implicancia directa: la superficie de ataque de tu sitio no la define WordPress, la definen las extensiones que instalaste. Un sitio con 15 plugins activos y 8 inactivos maneja más de 20 componentes de terceros, cada uno con su propio ciclo de desarrollo y su propia historia de bugs.
El segundo dato duro del informe es temporal: la mediana entre la divulgación pública de una CVE y los primeros intentos de explotación es de 5 horas. Cinco. Cuando una vulnerabilidad sale a la luz, los atacantes automatizan el escaneo masivo en cuestión de horas. Tu ventana para reaccionar no es de días.
Hay otro matiz que cambia cómo priorizás: en el primer semestre de 2025, solo el 22% de las vulnerabilidades registradas tenía severidad alta o crítica según CVSS, pero el 41,5% era explotable en condiciones reales. El puntaje formal y el riesgo práctico no coinciden. Una CVE con score medio pero explotable con un click le interesa más a un atacante que una crítica que requiere condiciones imposibles.
¿Por qué la detección manual de CVEs es insuficiente?
Porque el panel de WordPress no fue pensado para esto: te muestra qué versiones nuevas hay disponibles, no qué vulnerabilidades activas afectan a lo que ya tenés instalado. Son cosas distintas, y la diferencia es justo donde empiezan los problemas.
Estos son los tres obstáculos concretos:
- El aviso de actualización no equivale a aviso de CVE: WordPress te avisa cuando un desarrollador publica una versión nueva. Si la vulnerabilidad se descubrió hoy y el parche sale en dos semanas, tu panel sigue mostrando todo «al día» mientras tu sitio está expuesto. También pasa al revés: hay CVEs sin ninguna actualización disponible.
- Verificar a mano no escala: la alternativa es cruzar cada plugin y tema contra bases de datos externas como la de Patchstack o WPScan. Con 20 componentes, considerando rangos de versiones afectadas y changelogs que no siempre documentan los fixes de seguridad, hablamos de horas de trabajo repetitivo cada semana. Nadie lo sostiene en el tiempo.
- La velocidad juega en tu contra: como vimos, hablamos de horas entre divulgación y ataque, y la mitad de las CVEs de alto impacto se explota dentro de las primeras 24 horas según los datos del informe. Para cuando organizás la revisión manual del fin de semana, el exploit ya circula hace días.
Otra distinción que conviene tener clara: detectar no es proteger. Saber que tu plugin X tiene una CVE no cambia nada si después no hacés nada con esa información. El ciclo completo es detectar, decidir (actualizar o mitigar) y aplicar. Las herramientas que solo informan te dan la primera parte; te quedás debiendo las otras dos. Lo explicamos a fondo en nuestra comparativa de Nextend frente a Patchstack.
¿Cómo funciona Patchstack para detectar CVEs?
Patchstack usa Software Composition Analysis (SCA): en vez de escanear archivos buscando malware, identifica las versiones exactas de cada plugin, tema y del core que corren en tu sitio, y las cruza contra una base de más de 105.000 CVEs históricas. El resultado es una lista precisa de qué vulnerabilidades te afectan a vos, no un volcado genérico de todo lo publicado.
La diferencia técnica importa. Un escáner remoto tradicional lee los metadatos públicos de tu sitio y a menudo se equivoca: encuentra la versión declarada, no la real. El SCA de Patchstack verifica la composición interna de la instalación, lo que reduce los falsos positivos que terminan haciendo que uno ignore las alertas.
La base de datos no sale de rastrear avisos públicos. Además de los investigadores independientes que reportan a través de la Patchstack Alliance, más de 900 desarrolladores de plugins están registrados en la plataforma para recibir reportes y coordinar correcciones antes de la divulgación pública. Ese circuito cerrado es el que alimenta la pieza más valiosa del sistema.
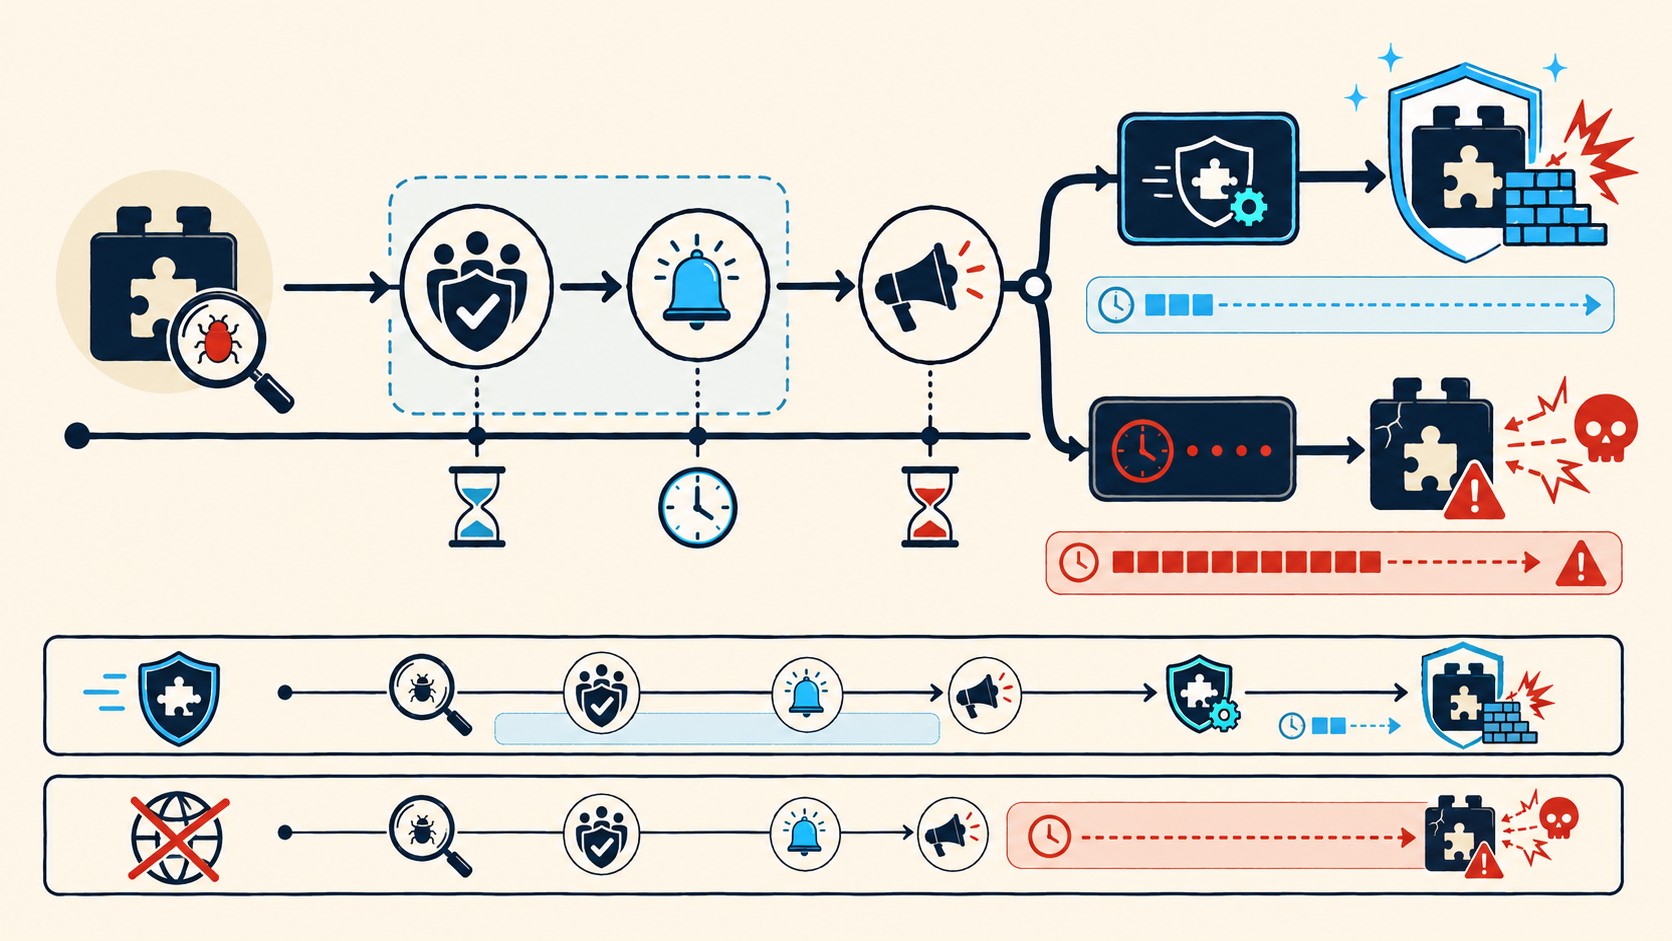
Esa pieza se llama RapidMitigate: el mecanismo que genera reglas de mitigación desde que se reporta una vulnerabilidad, hasta 48 horas antes de que la CVE sea pública. Cuando el resto del mundo se entera, los sitios con el servicio activo ya llevan casi dos días protegidos. Es la materialización técnica de la ventaja temporal que describíamos en la sección de alertas.
Versión gratuita vs premium: qué incluye cada plan
El plan gratuito (Personal) no es un demo recortado. Incluye detección de vulnerabilidades en tiempo real, alertas con 48 horas de anticipación, y un dashboard central para gestionar el sitio. Para un blog personal o un sitio informativo, alcanza.
El salto al premium empieza en USD 14,98/mes (cotización aproximada a mayo 2026) y agrega lo que en realidad hace la diferencia operativa:
- vPatches: más de 12.000 reglas de firewall que bloquean exploits conocidos sin necesidad de actualizar el plugin vulnerable. Es protección entre el momento en que se descubre la vulnerabilidad y cuando el desarrollador publica el parche.
- 2FA integrado para el acceso al sitio.
- Hardening rules específicas de WordPress: desactivar edición de archivos desde el admin, proteger xmlrpc.php, ocultar versión de WordPress.
- Lista de IPs comunitaria: bloqueo automático de IPs con historial de ataques a sitios WordPress.
- Reglas personalizadas de WAF para amenazas específicas del sitio.
Para agencias que manejan múltiples sitios de clientes, el costo mensual se diluye bastante. Proteger 10 sitios con un plan de agencia sale mucho menos que limpiar uno solo infectado.
Instalación paso a paso: de cero a protegido
La instalación no requiere conocimiento técnico. Estos son los pasos según la documentación oficial de Patchstack:
- Paso 1: Instalá el plugin desde el repositorio oficial de WordPress.org (buscá «Patchstack» o instalá desde Plugins > Agregar Nuevo).
- Paso 2: Creá una cuenta gratuita en patchstack.com. El proceso pide nombre del sitio y URL.
- Paso 3: Una vez creada la cuenta, el dashboard te da un Site ID y un Site Secret Key. Copiá ambos.
- Paso 4: En WordPress, andá a Ajustes > Patchstack y pegá esas credenciales. Guardá.
- Paso 5: El sitio aparece como conectado en el dashboard de Patchstack. Desde ahí podés ver el estado de vulnerabilidades y configurar alertas.
Todo el proceso lleva menos de 10 minutos. Si usás MainWP para gestionar múltiples sitios, Patchstack tiene integración directa: el estado de vulnerabilidades de todos los sitios aparece centralizado en el dashboard de MainWP. Te puede servir nuestra cobertura de protección para tiendas WooCommerce.
Comparativa: Patchstack vs Wordfence vs Sucuri
Los tres son herramientas de seguridad para WordPress pero con enfoques que no se superponen del todo. Antes de elegir, conviene entender qué hace cada uno.
| Herramienta | Enfoque principal | Arquitectura | Precio base | Mejor para |
|---|---|---|---|---|
| Patchstack | Prevención de vulnerabilidades + vPatches | Plugin ligero + nube | Gratis / USD 14,98/mes | Monitoreo de plugins, agencias, sitios con muchos plugins |
| Wordfence | Firewall + escaneo de malware | Procesamiento en servidor (CPU-heavy) | Gratis / USD 119/año | Sitios con riesgo activo, cuando necesitás escaneo completo |
| Sucuri | Firewall cloud + limpieza de malware | Proxy DNS (todo el tráfico pasa por Sucuri) | USD 199/año | Sitios bajo ataque activo, ecommerce con requisitos de compliance |
Diferencias en detección de CVEs: qué hace cada herramienta
La tabla anterior compara posicionamiento general. Pero si la pregunta es específicamente quién detecta y parchea mejor las CVEs de WordPress, la comparación cambia de eje:
| Herramienta | Método de detección | Enfoque de parcheo |
|---|---|---|
| Patchstack | SCA: versiones reales del sitio cruzadas con 105.000+ CVEs | vPatches automáticos + RapidMitigate pre-divulgación |
| Wordfence | Escáner de integridad de archivos + análisis heurístico | Guía de actualización + firewall de firmas |
| Sucuri | Filtrado en nube + monitoreo gestionado | Limpieza remota de malware |
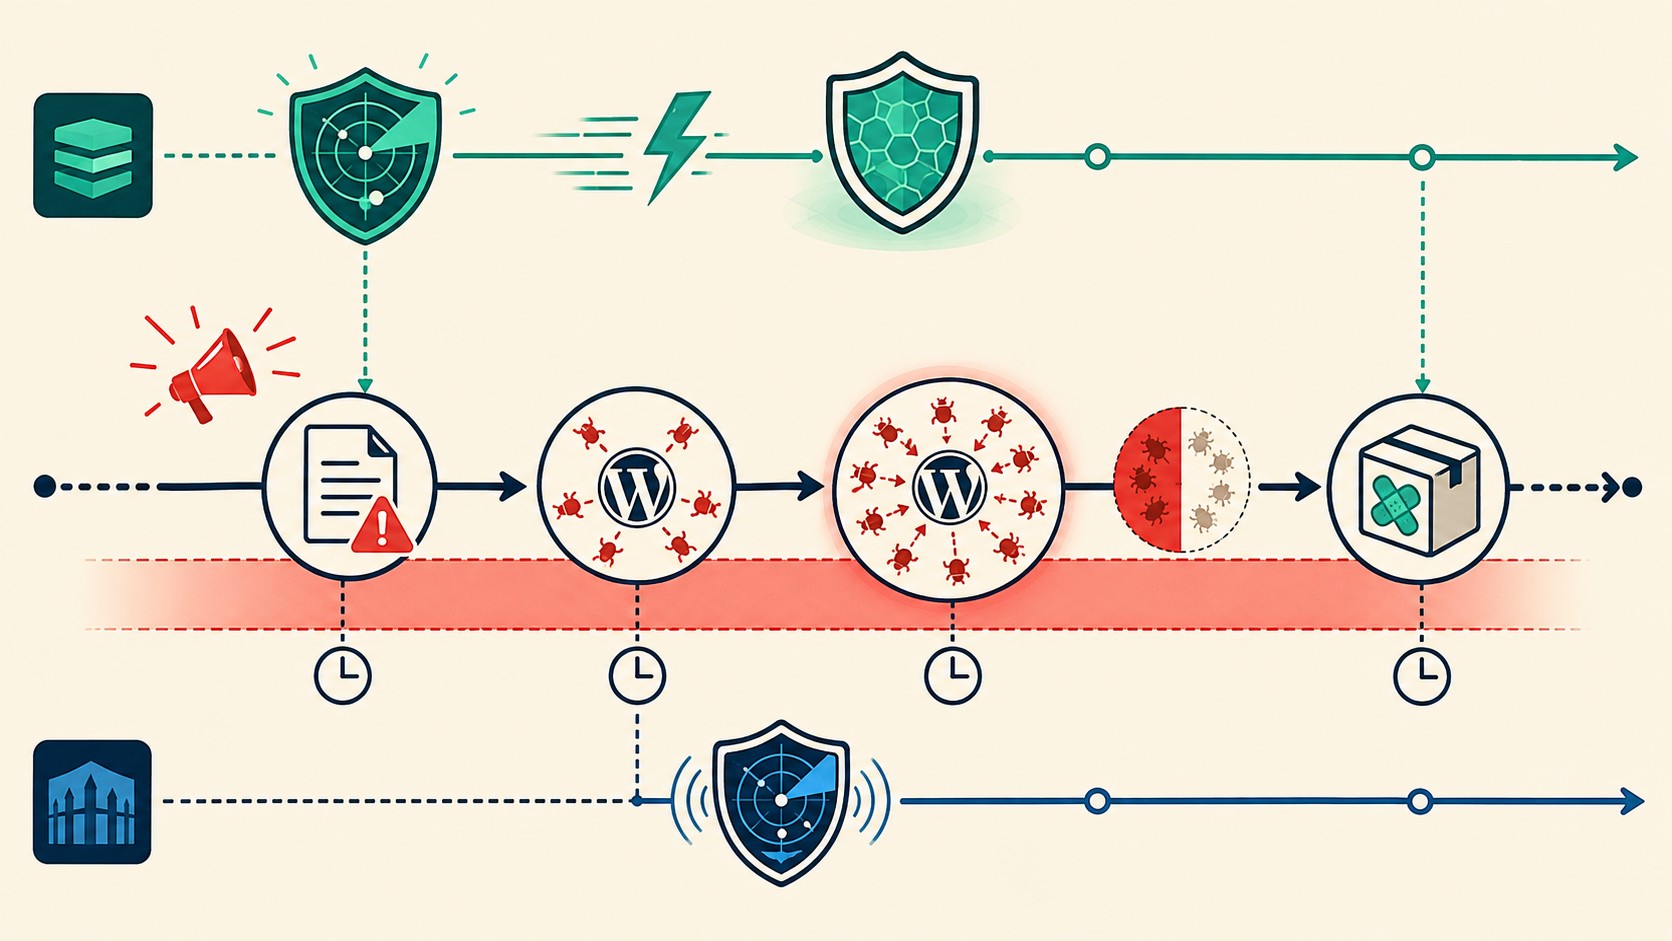
Un número del informe ayuda a dimensionar la brecha: un WAF tradicional como Wordfence bloquea entre el 12% y el 26% de los exploits dirigidos a sitios WordPress, según los datos que compilan el whitepaper de Patchstack 2026 y análisis independientes. El resto pasa porque las reglas genéricas no cubren cada variante de exploit de plugin. Patchstack ataca el problema desde el otro lado: en vez de filtrar tráfico con reglas amplias, identifica la CVE específica y aplica un parche dirigido.
Ninguno de los dos enfoques sobra. El WAF te cubre del ruido y de los ataques genéricos; la inteligencia de CVEs te cubre del exploit preciso contra el plugin que tenés instalado. Por eso la pregunta correcta no es cuál elegir, sino qué capa te falta.
Pasos prácticos: cómo detectar y parchear CVEs con Patchstack
Conectado el sitio (la instalación de arriba lleva 10 minutos), este es el flujo operativo para detectar y parchear CVEs sin volverse loco:
- Dejá correr el escaneo inicial de composición: al conectar el sitio, Patchstack inventaría todos los plugins, temas y la versión del core con sus números exactos. En el dashboard vas a ver el total de componentes analizados y cuántos tienen alertas activas. Ese primer pantallazo suele ser incómodo: casi siempre aparece algo.
- Leé cada alerta por severidad y explotabilidad: cada entrada indica el componente afectado, las versiones vulnerables, el puntaje CVSS y si existe mitigación disponible. Priorizá por explotabilidad real, no solo por score: una media explotable con un click va antes que una crítica teórica.
- Decidí entre actualización real o parche virtual: si el desarrollador ya publicó la versión corregida, actualizá (con backup previo). Si no hay parche oficial, o no podés actualizar todavía por compatibilidad, activá el vPatch del plan premium: bloquea el exploit conocido sin tocar código ni esperar al desarrollador.
- Configurá las notificaciones automáticas: desde el dashboard podés definir alertas por email para vulnerabilidades nuevas que afecten tus componentes. Así el sistema trabaja de vigilante permanente y vos solo intervenís cuando hay una decisión que tomar.
- Metele una rutina semanal de 10 minutos: el monitoreo es automático, pero una pasada rápida por el dashboard cada semana evita que se acumulen alertas sin resolver. Es mantenimiento, no incendio.
Un detalle que suma: en ningún momento de este flujo tocás código ni archivos del servidor. La detección corre en la nube y los vPatches se aplican desde el panel. Para equipos sin perfil técnico, esa es la diferencia entre tener protección y tener intención de proteger. Cubrimos ese tema en detalle en cómo se desempeña Patchstack contra Ally.
Errores críticos que cometen en la detección de CVEs
La mayoría de los sitios comprometidos por una CVE conocida no cayeron ante un hacker brillante: cayeron por alguno de estos cuatro errores evitables.
- Esperar el aviso del plugin o del repositorio: muchos desarrolladores no comunican sus vulnerabilidades, y varias CVEs se publican sin actualización disponible. Si tu estrategia es «me fijo si el plugin me avisa», te enterás tarde o nunca.
- Actualizar todo junto y sin backup: en 2026 hubo varios episodios de actualizaciones que rompieron sitios en cadena, sobre todo en hostings compartidos donde un plugin incompatible tira abajo medio servidor. Actualizá por lotes, con backup reciente, y probá primero en staging si el sitio vende o captura leads.
- Confiarle la detección completa a un WAF tradicional: como vimos en la comparativa, las reglas genéricas de firewall dejan pasar la mayoría de los exploits específicos de plugins. El WAF es una capa, no la estrategia.
- No auditar los plugins premium: el whitepaper reporta que el 59% de las vulnerabilidades encontradas en plugins premium tenían explotabilidad alta. Los plugins pagos no son automáticamente más seguros, y los nulled directamente son una superficie ciega con código inyectado frecuente.
El patrón detrás de los cuatro es el mismo: delegar la seguridad en señales pasivas (avisos, firewalls genéricos, reputación de marca) en lugar de verificar activamente el estado real de los componentes. La detección de CVEs es justamente eso: verificación activa.
Datos en vivo: vulnerabilidades WordPress de enero a agosto 2026
El ritmo de 2026 arrancó acelerado: solo en los primeros 7 días de enero se registraron 333 CVEs nuevas en el ecosistema, y 120 de ellas seguían sin parche disponible al momento del reporte, según los datos que resume nuestro análisis del reporte de Patchstack. Enero no define un año entero, pero marca la temperatura: más de 45 vulnerabilidades por día en la primera semana.
Del lado del malware, el informe documenta tres tendencias que cambiaron la forma de atacar sitios WordPress:
- Payloads selectivos: el sitio muestra contenido distinto según quién visita. Al administrador o a los bots de seguridad les sirve la página limpia; a la víctima final, el payload malicioso. Esto vuelve casi inútil la verificación manual: vos entrás, ves todo normal y das por bueno el sitio.
- Persistencia en memoria: campañas como Lock360 operan sin dejar archivos evidentes en disco, lo que les permite sobrevivir limpiezas parciales y reinstalaciones de plugins. Si el malware vive en memoria, borrar archivos infectados no lo saca.
- Uploads maliciosos triplicados: los intentos de subir archivos maliciosos vía formularios y uploaders se triplicaron en el cuarto trimestre de 2025 respecto del trimestre anterior. Los formularios de contacto y los campos de carga son la puerta de entrada favorita.
Completando el tablero: el 36% de las CVEs del período requirió reglas RapidMitigate (es decir, protección antes de la divulgación pública) y el 17% tuvo scoring alto o crítico. Traducido: una de cada tres vulnerabilidades nuevas se aprovechaba mejor antes de que saliera el parche oficial. Justo la ventana que cubre la mitigación anticipada.
Errores de seguridad que Patchstack previene automáticamente
El 70% de los ataques a sitios WordPress vienen de plugins no actualizados o con vulnerabilidades conocidas. Patchstack trabaja específicamente sobre ese vector.
Algunos escenarios concretos donde los vPatches hacen la diferencia:
- Plugin inactivo con vulnerabilidad activa: muchos administradores desactivan plugins pero los dejan instalados. WordPress sigue ejecutando el código vulnerable aunque el plugin esté desactivado. Un vPatch bloquea el exploit aunque el plugin esté ahí.
- Ventana de exposición entre descubrimiento y parche: entre que se descubre una vulnerabilidad y el desarrollador publica la actualización pueden pasar días o semanas. Durante ese tiempo, el sitio está expuesto. Los vPatches cubren esa ventana.
- Plugins nulled o piratas: los plugins descargados de fuentes no oficiales frecuentemente tienen código malicioso inyectado. Patchstack detecta patrones conocidos de estas modificaciones.
- Permisos de archivos mal configurados: las reglas de hardening del plan premium detectan configuraciones que dejan archivos sensibles accesibles.
¿Y las actualizaciones automáticas de WordPress? Zafan para el core, pero para plugins dependés de que el desarrollador publique el parche a tiempo, y de que vos lo actualices. Patchstack cubre el tiempo entre esos dos eventos.
Cuándo necesitás Patchstack: casos de uso reales
No es para todos igual. Hay contextos donde Patchstack aporta más valor:
Agencias con múltiples sitios de clientes: si mantenés 15 sitios con un promedio de 20 plugins cada uno, estás mirando 300 componentes que pueden tener vulnerabilidades en cualquier momento. Revisarlos manualmente no es viable. Patchstack centraliza el monitoreo y te avisa solo cuando hay algo que requiere atención. Lo explicamos a fondo en alternativas como Sucuri.
Ecommerce con WooCommerce: un sitio que procesa pagos tiene más en juego que un blog. La combinación de WooCommerce, extensiones de pago y plugins de marketing crea una superficie de ataque amplia. Los vPatches funcionan como red de seguridad mientras coordinás actualizaciones con el cliente.
Sitios con historial de hacks: si un sitio ya fue comprometido una vez, las chances de que vuelva a pasar son altas (los atacantes guardan listas). Patchstack en esos casos es parte del proceso de recuperación.
Para un blog personal con 5 plugins y actualizaciones al día, probablemente el plan gratuito con alertas es suficiente. El punto es que no necesitás mucho para empezar a tener visibilidad sobre el estado de seguridad del sitio. Si tu sitio vive en un hosting argentino como donweb.com, Patchstack se instala igual que cualquier plugin, sin configuración especial de servidor.
¿Necesitás Patchstack si ya tenés un plugin de seguridad?
Depende de qué hace ese plugin. Si usás Wordfence o similar, Patchstack no viene a reemplazarlo: cubre una capa distinta. El firewall escanea archivos y filtra tráfico; Patchstack vigila la composición de tu software y tapa CVEs conocidas con parches virtuales. Funcionan juntos sin conflicto, y de hecho es la combinación que recomendamos para sitios con muchos plugins.
Hay tres situaciones donde la respuesta es claramente sí:
- Gestionás varios sitios: con cinco o más instalaciones, revisar vulnerabilidades sitio por sitio no escala. El dashboard centralizado de Patchstack (y su integración con MainWP) concentra el estado de todos los componentes en una sola vista. Wordfence gratuito, en cambio, opera sitio por sitio.
- Necesitás protección pre-divulgación: RapidMitigate no tiene equivalente directo en otros plugins de seguridad. Si tu modelo de negocio depende de que el sitio esté arriba (tiendas, membresías, captura de leads), esas 48 horas de ventaja justifican la suscripción.
- Tu sitio acumula plugins de terceros: cuanto más software de terceros, más probable que siempre haya alguna CVE abierta en algún rincón. Ahí la inteligencia de vulnerabilidades deja de ser opcional.
Sobre el retorno: el plan premium arranca en USD 14,98/mes por sitio. Una limpieza de emergencia de un sitio comprometido, entre horas técnicas, pérdida de ventas y daño reputacional, cuesta varias veces eso. No es una garantía de que no te van a intentar hackear, pero cierra la vía de entrada más usada: la CVE conocida sin parchear. Para agencias y equipos de Latinoamérica que administran carteras de clientes con presupuestos ajustados, el camino razonable es empezar por el plan gratuito y escalar solo donde hay transacciones.
Errores comunes al usar Patchstack
Asumir que el plan gratuito protege activamente: la versión gratuita detecta vulnerabilidades y avisa, pero no aplica vPatches. Si tenés un plugin vulnerable y no lo actualizás, seguís expuesto. El plan premium es el que bloquea exploits sin necesidad de actualizar.
Ignorar plugins inactivos: mucha gente instala Patchstack, revisa los plugins activos, y se olvida de los que están desactivados. Patchstack escanea todos los plugins instalados, activos o no. Si el reporte muestra una vulnerabilidad en un plugin inactivo, no lo ignorés: borralo o actualizalo. Esto se conecta con lo que analizamos en el enfrentamiento entre Patchstack y Automattic.
Usar Patchstack como única línea de defensa: Patchstack es muy bueno en lo suyo (vulnerabilidades de plugins), pero no reemplaza buenas prácticas básicas: contraseñas fuertes, 2FA en el admin de WordPress, backups regulares, HTTPS. Son capas distintas de seguridad. Si hackearon tu sitio por fuerza bruta en el login, Patchstack no lo hubiera parado. Si querés profundizar, tenemos un artículo sobre el estado de seguridad WordPress.
Si querés profundizar en esto, tenemos un artículo sobre «`html qué es Patchstack y cómo usarlo para blindar tu WordPress. «`
Si querés profundizar en esto, tenemos un artículo sobre estado de seguridad WordPress.
Esto se conecta con el reporte de seguridad Patchstack, donde cubrimos el tema en detalle.
Esto se conecta con nuestro informe de vulnerabilidades WordPress, donde cubrimos el CVE-2026-9331 en detalle.
Preguntas Frecuentes
¿Cómo detecto vulnerabilidades CVE en mi WordPress?
Lo práctico es usar un plugin de análisis de composición como Patchstack, que identifica las versiones exactas de tus componentes y las cruza contra una base de más de 105.000 CVEs. Manualmente tendrías que revisar cada plugin y tema contra bases públicas como la del propio Patchstack o WPScan, algo inviable cuando superás los diez componentes. El plan gratuito cubre la detección; el parcheo automático requiere el premium.
¿Cuánto tiempo tarda en explotarse una vulnerabilidad de WordPress?
Mucho menos de lo que la gente supone: la mediana entre la divulgación pública de una CVE y los primeros intentos de explotación es de 5 horas, según el whitepaper de Patchstack 2026. Además, la mitad de las vulnerabilidades de alto impacto se explota dentro de las primeras 24 horas. Por eso esperar a la próxima revisión manual suele ser demasiado tarde.
¿Patchstack detecta todas las vulnerabilidades de plugins?
No todas: cubre las CVEs reportadas y verificadas en su base de datos, que supera los 105.000 registros históricos. Un zero-day que nadie reportó todavía no figura en ningún sistema hasta que alguien lo descubre. También queda fuera el malware ya instalado y el código malicioso custom, que requieren un escáner de archivos como Wordfence o Sucuri.
¿Cuál es la mejor herramienta para parchar CVEs en WordPress?
Para CVEs conocidas de plugins y temas, Patchstack es hoy la opción más directa: combina detección por SCA con parches virtuales que bloquean el exploit sin esperar la actualización oficial. Para malware activo o limpieza post-infección, Wordfence y Sucuri hacen mejor ese trabajo. En la práctica, la combinación de un firewall más Patchstack cubre ambos frentes.
¿Qué es Patchstack y cómo funciona?
Patchstack es un plugin de seguridad para WordPress que monitorea vulnerabilidades en plugins, temas y core del sitio. Funciona conectando el sitio a su base de datos de vulnerabilidades (construida por la Patchstack Alliance) y aplicando parches virtuales (vPatches) que bloquean exploits conocidos sin necesitar actualización del plugin vulnerable. El plan gratuito cubre detección y alertas; el premium agrega protección activa con vPatches. Para más detalles técnicos, mirá cómo protege MalCare tus plugins.
¿Cuál es la diferencia entre Patchstack y Wordfence?
Patchstack se enfoca en prevención de vulnerabilidades específicas de plugins y temas, con cobertura anticipada y parches virtuales. Wordfence es un firewall de aplicación más completo que también escanea malware, pero consume más recursos del servidor. Son herramientas complementarias: Patchstack cubre la ventana entre el descubrimiento de una vulnerabilidad y el parche oficial; Wordfence actúa sobre amenazas activas y escaneo de archivos infectados.
¿Cómo instalo y configuro Patchstack en WordPress?
Instalá el plugin desde el repositorio oficial de WordPress.org, creá una cuenta gratuita en patchstack.com, y pegá el Site ID y Site Secret Key que te da el dashboard en la configuración del plugin. Todo el proceso lleva menos de 10 minutos y no requiere acceso FTP ni modificar archivos del servidor.
¿Patchstack es realmente gratuito o tiene costo oculto?
El plan Personal es gratuito sin límite de tiempo e incluye detección de vulnerabilidades y alertas anticipadas. El costo real aparece cuando necesitás protección activa: el plan premium arranca en USD 14,98/mes y agrega los vPatches, que son la funcionalidad que bloquea exploits automáticamente. No hay costo oculto: el free es funcional para monitoreo, el premium es para protección activa.
¿Cuántas vulnerabilidades detecta Patchstack cada día?
Durante 2025 el promedio superó las 20 vulnerabilidades nuevas por día en el ecosistema WordPress, según los datos del reporte de vulnerabilidades de Patchstack. No todas afectan a tu sitio (depende de qué plugins tenés instalados), pero el volumen ilustra por qué el monitoreo manual es inviable. Patchstack filtra solo las que aplican a los componentes de tu instalación específica.
¿Por qué hay tantas vulnerabilidades en WordPress en 2026?
Porque WordPress es el CMS más usado (43% de los sitios web), con miles de plugins. Cada extensión es un punto potencial de ataque. Durante 2025 se registraron 11.334 vulnerabilidades nuevas, 42% más que en 2024, lo que refleja tanto más actividad maliciosa como más investigadores descubriendo bugs antes.
¿Qué diferencia hay entre una vulnerabilidad explotable y su severidad CVSS?
El puntaje CVSS mide el riesgo técnico formal, pero no siempre refleja el riesgo real. En el primer semestre de 2025, solo el 22% de las vulnerabilidades tenía severidad alta/crítica, pero el 41,5% era explotable en la práctica. Una vulnerabilidad puede tener CVSS bajo pero ser fácil de explotar, y por eso es clave el monitoreo real.
¿Cómo sé si un plugin de mi sitio tiene una vulnerabilidad activa?
Con Patchstack instalado, recibís alertas de hasta 48 horas antes de que se divulgue públicamente. El dashboard muestra exactamente qué componente está afectado y qué plugin requiere acción. Sin herramientas de monitoreo, tendrías que revisar cada plugin manualmente y no te enterarías a tiempo.
¿Cuántas vulnerabilidades nuevas hay en WordPress en 2026?
Durante 2025 se registraron 11.334 vulnerabilidades en el ecosistema WordPress, un 42% más que en 2024, según el whitepaper de Patchstack. Eso representa más de 20 vulnerabilidades por día. El 41,5% era explotable en condiciones reales, aunque solo el 22% tenía severidad alta o crítica según CVSS. Te puede servir nuestra cobertura de las diferencias entre WordPress y Patchstack.
¿Cómo recibir alertas automáticas de nuevas vulnerabilidades en WordPress?
Con un plugin como Patchstack podés recibir alertas de vulnerabilidades hasta 48 horas antes de que se divulguen públicamente. El dashboard muestra exactamente qué componente está afectado y la severidad según CVSS. En el plan premium, los vPatches (parches virtuales) se aplican automáticamente para proteger el sitio entre el descubrimiento y que el desarrollador publique la actualización.
¿Qué hacer si un plugin tiene una vulnerabilidad sin parche disponible?
Es la ventana de exposición más peligrosa: entre que se descubre la vulnerabilidad y cuando el desarrollador publica una actualización pueden pasar días o semanas. Los vPatches (parches virtuales) de Patchstack bloquean exploits conocidos mediante reglas de firewall sin necesidad de actualizar el plugin. Así protegés el sitio mientras esperás que salga el parche oficial.
¿Qué es un vPatch de Patchstack?
Un vPatch es un parche virtual: una regla de firewall que bloquea la explotación de una vulnerabilidad conocida sin necesidad de actualizar el plugin afectado. Patchstack mantiene más de 12.000 reglas que cubren la ventana entre el descubrimiento del bug y la publicación del parche oficial. Está disponible solo en el plan premium.
¿Un parche virtual reemplaza a la actualización oficial del plugin?
No. Los vPatches protegen mientras esperás la actualización oficial, pero no la reemplazan. Son una medida temporal de defensa que sigue siendo válida incluso después de actualizar, proporcionando capas adicionales de seguridad contra exploits conocidos.
¿Patchstack detecta malware?
No. Patchstack previene vulnerabilidades que alguien podría explotar, pero no limpia malware ya instalado. Para eso necesitás Wordfence o Sucuri. Es protección preventiva, no reactiva ni de limpieza.
¿Puedo usar Patchstack junto a Wordfence?
Sí, complementan perfectamente. Wordfence detecta y limpia malware, Patchstack lo previene tapando brechas de plugins. Podés tener ambos activos sin conflicto. Solo pagás el plan premium de Patchstack si querés vPatches y reglas de hardening.
¿Funciona Patchstack en sitios con muchos plugins?
Sí. De hecho, es donde más valor tiene: si tenés 15+ plugins, estadísticamente siempre hay uno con una vulnerabilidad conocida. Patchstack centraliza el monitoreo y te alerta solo cuando hay algo real.
¿Patchstack ralentiza mi sitio WordPress?
No debería notarse: Patchstack funciona con un plugin liviano que procesa la detección de vulnerabilidades en la nube, no en tu servidor. Es lo opuesto al modelo de herramientas que ejecutan escaneos pesados localmente, que en hostings compartidos pueden afectar la performance. Si igual combinás varias herramientas de seguridad, conviene medir el impacto.
¿Conviene pagar el plan premium de Patchstack?
Depende del tipo de sitio: para un blog personal, el plan gratuito alcanza porque incluye detección en tiempo real y alertas anticipadas. El premium (desde USD 14,98/mes) vale la pena si necesitás vPatches, 2FA y reglas de hardening, sobre todo en tiendas o sitios con muchos plugins. Para agencias con varios sitios de clientes, el costo por sitio baja bastante.
Conclusión
El mapa cambió respecto de cuando arrancó esta guía. El whitepaper de Patchstack confirmó que 2025 cerró con 11.334 CVEs nuevas (+42%), que el 91% vivió en plugins y que la mediana entre divulgación y ataque es de 5 horas. Con esos números, la detección manual de vulnerabilidades dejó de ser una estrategia: es una apuesta a que nadie escanee tu sitio esa semana.
Lo que aporta Patchstack al problema es concreto: visibilidad en tiempo real sobre qué CVEs afectan a tus componentes exactos, alertas hasta 48 horas antes de la divulgación pública y, en el plan premium, parches virtuales que cierran la ventana mientras esperás la actualización oficial. No limpia malware y no reemplaza un firewall: complementa la capa que la mayoría no tiene cubierta.
Desde acá, lo razonable es simple: instalá el plan gratuito hoy (10 minutos), revisá el primer escaneo de composición y resolvé lo que aparezca. Si el sitio transacciona o acumula plugins, evaluá el premium por los vPatches. Y agendá la lectura del próximo whitepaper: si la tendencia de crecimiento se mantiene, 2026 va a superar holgadamente las cifras de 2025.
Fuentes
- Patchstack – Whitepaper State of WordPress Security in 2026
- Patchstack – Sitio oficial
- Patchstack – Repositorio oficial de WordPress.org
- Seguridad en WordPress – Vulnerabilidades WordPress 2026: reporte de Patchstack
- Dev.to – 43 datos de seguridad WordPress que deberían cambiar cómo construís sitios en 2026
- WP Spear – Review de Patchstack