WordPress publicó el 18 de noviembre de 2026 la versión 7.1.5, un lanzamiento de seguridad de ciclo corto que corrige fallos del core, entre ellos una escalada de privilegios no autenticada que puede terminar en ejecución remota de código. El comunicado oficial recomienda actualizar los sitios de inmediato. Quienes tienen las actualizaciones automáticas en segundo plano activadas pueden haber recibido el parche sin hacer nada, pero conviene entrar al panel para confirmarlo.
En este artículo:
- ¿Qué es WordPress 7.1.5 y por qué es una actualización urgente?
- ¿Qué vulnerabilidades corrige WordPress 7.1.5?
- ¿Cómo actualizo a WordPress 7.1.5 y cómo confirmo que quedó instalada?
- ¿Qué instalaciones quedan desprotegidas y por qué?
- ¿Por qué el fallo de Multisite es crítico para redes de sitios?
- ¿WordPress 7.2 ya incluye estas correcciones?
¿Qué es WordPress 7.1.5 y por qué es una actualización urgente?
WordPress 7.1.5 es una actualización de seguridad publicada el 18 de noviembre de 2026 que cierra 20 entradas de fallos en el núcleo de WordPress. No agrega funciones: solo parchea vulnerabilidades. Es urgente porque varios de esos fallos permiten a un atacante sin cuenta en el sitio escalar permisos, ejecutar código o leer datos que deberían estar cerrados. Todo sitio que siga en una versión anterior sigue expuesto hasta que aplique el parche. Ya lo cubrimos antes en el análisis de la CVE en coreActivity.
Vale aclarar el conteo: el anuncio de WordPress enumera 20 entradas y entre ellas hay dos cambios preventivos, no brechas explotables por sí mismas: una expresión regular mal formada que ampliaba la coincidencia de tipos de medios JSON y la eliminación de la variante de embebido de Imgur del editor de bloques, cuyo proveedor ya no existe. En la práctica, el número exacto cambia poco: el catálogo de fallos explotables es amplio y afecta a instalaciones recientes y antiguas.
¿Qué vulnerabilidades corrige WordPress 7.1.5?
El parche cubre escaladas de privilegios, dos inyecciones SQL, varios cross-site scripting (XSS), una denegación de servicio y diversas filtraciones de información. Estos son los fallos más relevantes por su alcance y quién los reportó, según el listado oficial de la versión 7.1.5: Relacionado: cuando reportamos la falla de 7.1.4.
| Fallo corregido | Tipo | Reportó |
|---|---|---|
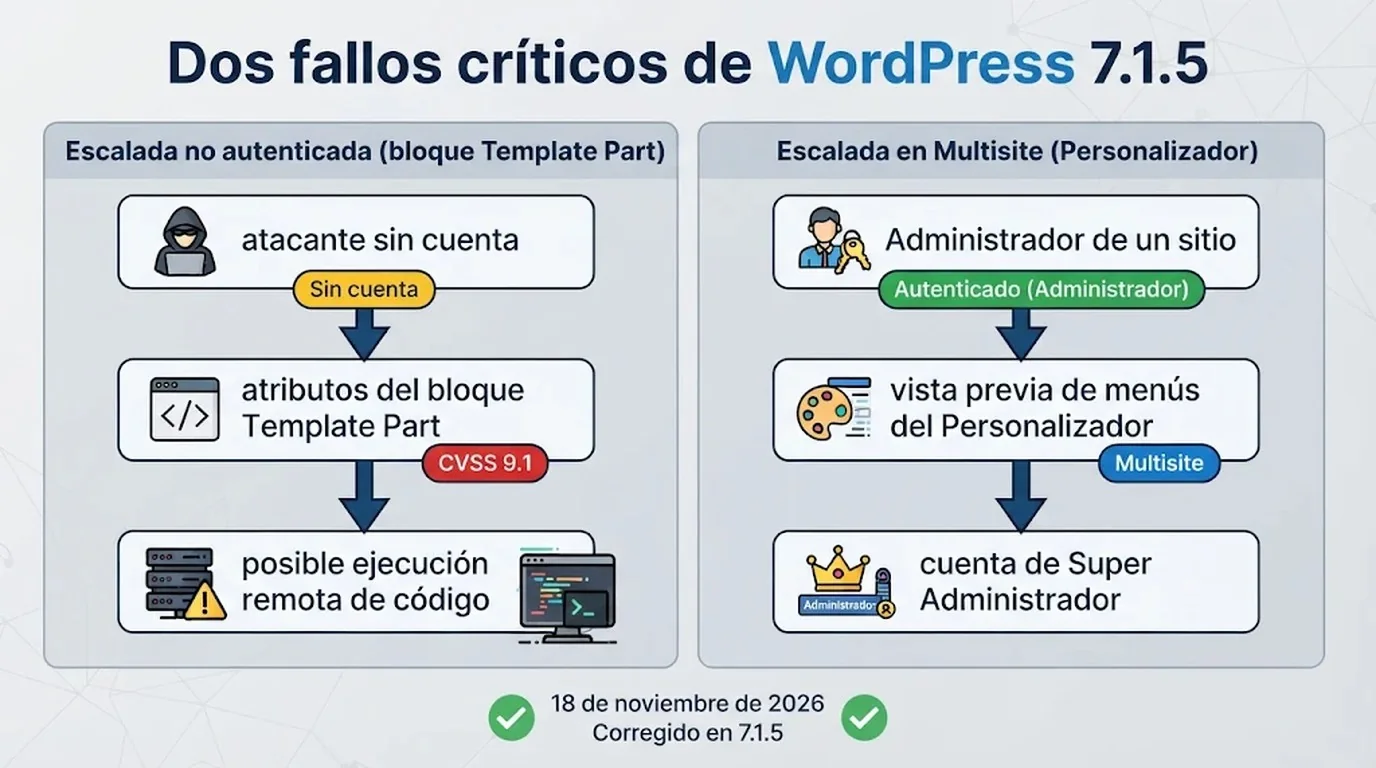
| Atributos del bloque Template Part que permiten escalada de privilegios sin autenticación y pueden derivar en ejecución remota de código | Escalada de privilegios / RCE | Logan Homolka |
| Un Administrador de sitio se apodera de una cuenta de Super Administrador en Multisite vía vistas previas del Personalizador | Escalada de privilegios | Yuval Miller |
| Inyección SQL en WP_Meta_Query por valores de relación anidados | Inyección SQL | Christiaan Swiers |
| Inyección SQL en las vistas previas de portada del Personalizador | Inyección SQL | Rudy Faile (equipo de seguridad de WordPress) |
| XSS almacenado en comentarios a través de atributos de shortcode, sin necesidad de cuenta | XSS almacenado | Rafie Muhammad |
| XSS reflejado en la ventana de la biblioteca de medios heredada | XSS reflejado | Anthropic |
| Divulgación de términos de taxonomía privados por el endpoint de búsqueda de la API REST, sin iniciar sesión | Filtración de datos | Anthropic |
| Denegación de servicio por pingbacks XML-RPC agrupados | DoS | Giovanni Cintolo |
| Filtración de correos de usuarios por el endpoint de comentarios de la API REST (Author+) | Filtración de datos | Ben Bidner |
| Salto de permisos al editar comentarios desde el panel (Author+) | Autorización | Jesse McNeil |
Al listado se suman XSS almacenados en el editor de bloques (metadatos de Openverse, nombres de archivo al convertir un bloque de medios en bloque de archivo y el bloque de fecha de comentario), XSS vía respuestas de proveedores oEmbed, XSS persistente en las vistas previas del Personalizador, y filtraciones de información para roles Editor+, Subscriber+ y Author+. También se endureció la validación de tipos de contenido JSON.
¿Qué es la escalada de privilegios no autenticada y cómo afecta a mi sitio?
La escalada de privilegios no autenticada es un fallo que permite a alguien sin cuenta en el sitio obtener permisos que no le corresponden. En WordPress 7.1.5, ese camino pasa por los atributos del bloque Template Part, la pieza que se usa para elementos compartidos como cabeceras y pies de página. WordPress confirma que el abuso «podría derivar en ejecución remota de código»: ejecutar código en el servidor, no solo en el navegador de la víctima. El anuncio oficial no precisa qué configuraciones quedaban expuestas ni informa de ataques en explotación, así que no se puede afirmar que haya incidentes confirmados. Sí se puede afirmar que, mientras el sitio siga sin actualizar, esa puerta sigue abierta.
¿Cómo actualizo a WordPress 7.1.5 y cómo confirmo que quedó instalada?
El camino estándar es el mismo de siempre:
- Ingresá al panel de administración y andá a Escritorio > Actualizaciones.
- Tocá «Actualizar ahora». WordPress descarga e instala la 7.1.5 y muestra el resultado en pantalla.
- Si el sitio tiene actualizaciones automáticas en segundo plano, puede que ya esté actualizado: revisá igual el número de versión para confirmarlo.
- Alternativamente, descargá el paquete desde la sección de descargas de WordPress.org y actualizá manualmente.
Criterio de verificación propuesto por esta nota (no corresponde a la fuente oficial): después de actualizar, volvé a Escritorio > Actualizaciones y comprobá que aparezca el mensaje de que tenés la versión más reciente con el número 7.1.5; luego entrá a Ayuda > Acerca de WordPress y verificá que la versión informada coincida. Si el número no coincide, el parche no se aplicó, aunque el panel haya mostrado un mensaje de éxito. No es una prueba de que no queden otras versiones afectadas en el servidor, pero sí descarta el caso más común: creer que se actualizó y quedar en una versión anterior.
¿Qué instalaciones quedan desprotegidas y por qué?
WordPress publicó backports de estos arreglos para todas las ramas que todavía reciben parches de seguridad. La documentación de la versión 7.1.5 detalla el alcance: 7.0.9, 6.9.12, 6.8.13, 6.7.12, 6.6.12 y 6.5.15 corrigen los 20 fallos; de 6.4 hacia atrás el número de fallos aplicables baja gradualmente (6.4.15 corrige 19, 6.1.17 corrige 18, 5.5.25 corrige 13, 4.7.40 corrige 11). Las versiones 4.6 y anteriores ya no reciben ningún parche de seguridad: esos fallos quedan abiertos hasta que la instalación migre a una rama soportada. Como recuerda el propio WordPress, solo la versión más reciente cuenta con soporte activo; los backports son una cortesía.
Un detalle práctico: la filtración de taxonomías privadas por la búsqueda de la API REST afecta directamente a los plugins que registran taxonomías personalizadas. Si usás plugins con categorías o etiquetas propias, es uno de los puntos a revisar después de actualizar.
¿Por qué el fallo de Multisite es crítico para redes de sitios?
En una instalación Multisite, un Administrador administra un sitio concreto y un Super Administrador administra la red entera: cada instalación, sus usuarios y su configuración. El fallo reportado por Yuval Miller permite que un Administrador de un sitio individual se apodere de una cuenta de Super Administrador a través de las vistas previas de menús del Personalizador. El salto no es de un rol a otro dentro del mismo sitio, sino de la potestad sobre una web a la potestad sobre toda la red. Requiere una sesión autenticada en una red Multisite, por lo que su alcance es más acotado que el fallo no autenticado de Template Part, pero el impacto sobre un entorno multisitio es mayor: quien obtiene el Super Admin accede a todas las instalaciones, no a una aislada.
¿WordPress 7.2 ya incluye estas correcciones?
Sí. WordPress 7.2 RC2, publicada dentro del ciclo de la próxima versión mayor, ya incorpora las 20 correcciones. La versión final de 7.2 está prevista para el 8 de diciembre de 2026. Aun así, la recomendación oficial es instalar la 7.1.5 ahora en lugar de esperar a la versión final de 7.2.
Lo concreto, entonces: si tu WordPress no está en 7.1.5 (o en su backport equivalente para la rama que uses), entrá hoy a Escritorio > Actualizaciones y aplicá el parche. Después confirmá el número de versión con el criterio de verificación de arriba. Los sitios en 4.6 o anteriores tienen un problema distinto y más serio: no hay parche posible, solo migración.
Fuentes
- WordPress 7.1.5 Release (wordpress.org/news, 18/11/2026)
- Version 7.1.5 — documentación oficial (18/11/2026)
- RedesZone: WordPress corrige 20 problemas de seguridad (19/11/2026)