El FBI advirtió que una campaña de Gootloader comprometió más de 1.000 sitios WordPress y operó 216 dominios propios para envenenar resultados de búsqueda y dirigir a profesionales del sector legal hacia archivos maliciosos. La alerta, difundida en noviembre, estima pérdidas de 28,8 millones de dólares por ransomware entre al menos 44 víctimas estadounidenses. Días antes, el Departamento de Justicia había anunciado el desmantelamiento de parte de esa infraestructura: son dos hechos distintos y conviene no mezclarlos.
En este artículo:
- ¿Qué es Gootloader y cómo funciona?
- ¿Cómo hackearon más de 1.000 sitios WordPress?
- ¿Qué es el SEO poisoning y por qué les funciona?
- Cómo es el engaño: falsos foros y un ZIP con JavaScript
- ¿Qué alcance tiene la campaña y qué no confirma la alerta?
- La operación internacional que removió el malware
- ¿Cómo revisar si un WordPress tiene páginas fraudulentas indexadas?
- Qué hacer si el sitio aparece infectado
- Fuentes
¿Qué es Gootloader y cómo funciona?
Gootloader es un cargador de malware, no un ransomware en sí mismo. Su función es conseguir acceso inicial a un equipo y dejarlo listo para que otros operen: el FBI lo describe como un programa que infecta computadoras engañando a la persona para que descargue un archivo y, una vez dentro, suma el equipo a una botnet cuyo acceso se vende después a grupos de ransomware.
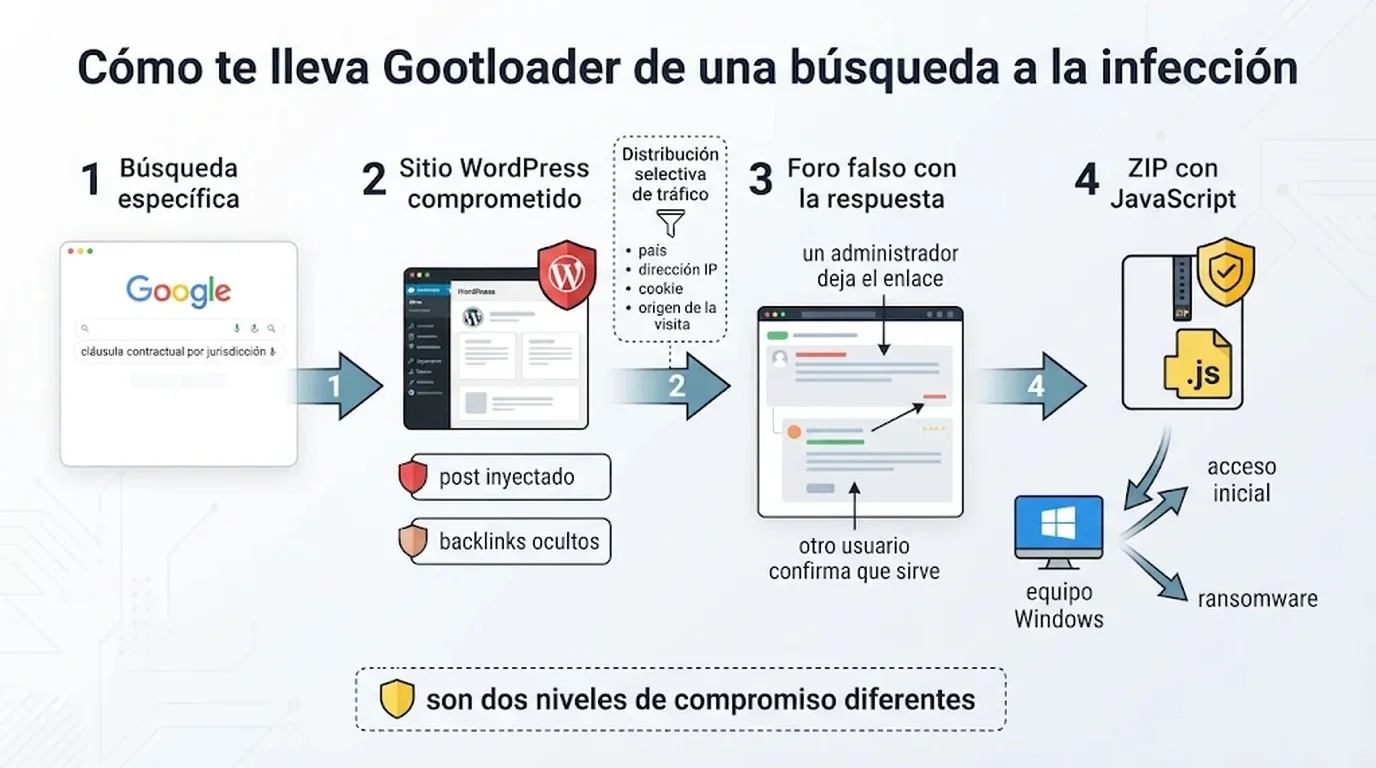
La cadena completa, según la alerta y la investigación de Sophos citada en la cobertura, tiene eslabones bien separados: un sitio WordPress legítimo pero comprometido aloja una página señuelo; esa página aparece en búsquedas laborales; el visitante baja un archivo comprimido en formato ZIP con código JavaScript; al ejecutarlo en Windows empieza la infección del equipo. El sitio web es el cebo, no el objetivo final. Lo explicamos a fondo en el backdoor autorreparable en WordPress.
El FBI documentó la evolución de las técnicas del cargador: uso de Windows Script Host, ejecución de comandos con PowerShell, creación de tareas programadas y almacenamiento de cargas maliciosas en el registro de Windows. A eso se suman capacidades de robo de credenciales, inyección de código en procesos, evasión de herramientas de seguridad y movimiento lateral dentro de redes corporativas. Investigaciones anteriores de IBM X-Force identificaron sitios WordPress comprometidos que funcionaban como infraestructura de mando y control, y atribuyen esas operaciones al grupo que identifica como Hive0127, también conocido como UNC2565.
Una advertencia que la propia alerta subraya: encontrar Gootloader en una máquina no significa que se hayan ejecutado todas esas técnicas ni que la infección haya terminado en un ataque de ransomware.
¿Cómo hackearon más de 1.000 sitios WordPress?
Con credenciales robadas y componentes expuestos. No hay una falla cero en el centro del relato: los atacantes entraron a paneles de WordPress usando usuarios y contraseñas obtenidos en otros incidentes, o aprovecharon plugins y temas con vulnerabilidades conocidas. Una vez adentro publicaron entradas fraudulentas, enlaces ocultos con palabras clave y redes de enlaces entrantes para empujar esas páginas en los buscadores. Más contexto en comparativa entre MalCare y Sucuri.
Después aparece la parte que hace difícil detectarlos: la infraestructura de Gootloader incluye un sistema de distribución selectiva del tráfico que analiza el país de origen del visitante, su dirección IP, las cookies y el origen de la visita. El contenido malicioso se muestra solo a ciertos usuarios. El dueño del sitio puede entrar desde su oficina, ver todo normal y no sospechar nada, mientras un abogado que llega desde una búsqueda recibe la página falsa.
¿Qué es el SEO poisoning y por qué les funciona?
El envenenamiento de resultados de búsqueda (SEO poisoning) consiste en manipular el posicionamiento de páginas —propias o ajenas— para que aparezcan entre los primeros resultados de consultas que las víctimas hacen por trabajo. Gootloader apunta a frases muy específicas y de baja competencia, como una cláusula contractual atada a una jurisdicción concreta, donde es posible rankear rápido y al lado de recursos legítimos.
El objetivo declarado en la alerta son abogados, asesores jurídicos de empresas, equipos de litigación, especialistas en privacidad y responsables de tecnología del sector legal. Son personas que buscan documentación urgente, con plazos encima, y que están acostumbradas a descargar modelos y plantillas. En ataque que usó Steam como C2 profundizamos sobre esto.
Cómo es el engaño: falsos foros y un ZIP con JavaScript
Las páginas fraudulentas simulan conversaciones en foros especializados que coinciden con lo que la persona estaba buscando. Un supuesto administrador deja el enlace para descargar el documento solicitado y otro participante ficticio confirma que la respuesta sirve, lo que aporta apariencia de legitimidad. En lugar del contrato o la plantilla, baja un ZIP con código JavaScript malicioso.
Ahí conviene separar dos niveles de compromiso que suelen confundirse: el sitio WordPress intrusado, que puede funcionar como señuelo, y la infección del equipo de quien descarga y ejecuta el archivo. Un sitio comprometido no significa que sus visitantes estén infectados; significa que el sitio presta infraestructura.
¿Qué alcance tiene la campaña y qué no confirma la alerta?
Las cifras centrales están respaldadas, pero la alerta deja varios huecos que conviene no rellenar por cuenta propia. Relacionado: guía para eliminar malware de WordPress.
| Dato | Qué dice la evidencia | Qué queda sin confirmar |
|---|---|---|
| Sitios afectados | Más de 1.000 sitios WordPress comprometidos y 216 dominios operados por el administrador de Gootloader | Si esos sitios siguen infectados tras la operación de noviembre; la lista de dominios y sus indicadores técnicos |
| Impacto económico | Cerca de 28,8 millones de dólares en pérdidas por ransomware entre al menos 44 víctimas en EE.UU. | El período exacto que cubre la cifra y cómo se atribuyeron los pagos |
| Blancos | Profesionales del sector legal: litigio, privacidad, asesoría jurídica de empresas, tecnología legal | Un buscador o una plataforma puntual |
| Respuesta | Más de 100 servidores liberados y dominios incautados (DOJ); 681 sitios limpiados, según Escudo Digital | Las familias de ransomware asociadas y el detalle de la atribución |
La operación internacional que removió el malware
El 12 de noviembre, el Departamento de Justicia informó la remoción de Gootloader de más de 100 servidores, incluidos sitios WordPress comprometidos, y la incautación de dominios estadounidenses usados para distribuirlo y controlarlo. La acción se coordinó con Operation Endgame y con agencias de Alemania, Países Bajos, Canadá, Dinamarca, Francia, Reino Unido y Australia, además de Europol. Desde 2018, según el DOJ, el malware infectó al menos 25.000 computadoras en el mundo.
Brett Leatherman, director de operaciones de la División Cibernética del FBI, resumió el objetivo: «Usando una red de sitios comprometidos, Gootloader infectó miles de computadoras en todo el mundo, dando a los ciberdelincuentes acceso para desplegar ransomware». La cobertura de Escudo Digital agrega que la ofensiva conjunta alcanzó también a CastleRAT y StealC, con 235 servidores y 257 dominios incautados en total, y 6,4 millones de credenciales robadas recuperadas. Esos totales corresponden a la operación completa, no solo a Gootloader.
¿Cómo revisar si un WordPress tiene páginas fraudulentas indexadas?
La revisión empieza por el propio sitio: auditar usuarios administradores, plugins y temas desconocidos, archivos modificados respecto de un backup y componentes que el equipo ya no usa pero siguen activos.
Como criterio práctico de verificación —una propuesta editorial, no un dato de la alerta—, se pueden combinar dos búsquedas: site:dominio.com junto con términos que el sitio nunca trataría, por ejemplo «cláusula de indemnidad» o «acuerdo de confidencialidad modelo», y un recorrido por las entradas publicadas fuera de la rutina editorial. Si aparece una URL que nadie del equipo reconoce, se abre directamente en un navegador aislado y sin iniciar sesión: nunca se descarga el archivo que ofrece.
Qué hacer si el sitio aparece infectado
Si el sitio aparece infectado, el orden importa: primero cortar la propagación, después recuperar la normalidad.
- Restringir el acceso público del sitio mientras se revisa el alcance del compromiso, y conservar una copia de los archivos, la base de datos y los registros antes de tocar nada.
- Rotar las credenciales de entrada al hosting y a WordPress —usuarios, contraseñas, claves de servicios externos— y cerrar las sesiones que sigan abiertas.
- Restaurar desde un backup solo después de eliminar la vulnerabilidad o la credencial que permitió la entrada; restaurar antes es volver a abrir la misma puerta.
- Si se descargó un archivo sospechoso, no ejecutarlo: la infección inicia cuando la persona lo corre en un equipo Windows.
- Activar autenticación multifactor y aplicar los parches pendientes de WordPress, plugins y temas, como recomienda Europol tras el desmantelamiento.
Fuentes
- Departamento de Justicia de EE.UU. – Comunicado oficial sobre el desmantelamiento de Gootloader, la eliminación del malware en más de 100 servidores y la incautación de dominios
- FBI / IC3 – Alerta de ciberseguridad sobre la campaña Gootloader, el envenenamiento de resultados de búsqueda y las técnicas de acceso inicial
- BitLife Media – Cobertura de la campaña con más de 1.000 sitios WordPress comprometidos y 216 dominios bajo control de los atacantes
- Escudo Digital – Crónica de la operación internacional de FBI y Europol en el marco de Operation Endgame y recomendaciones de Europol