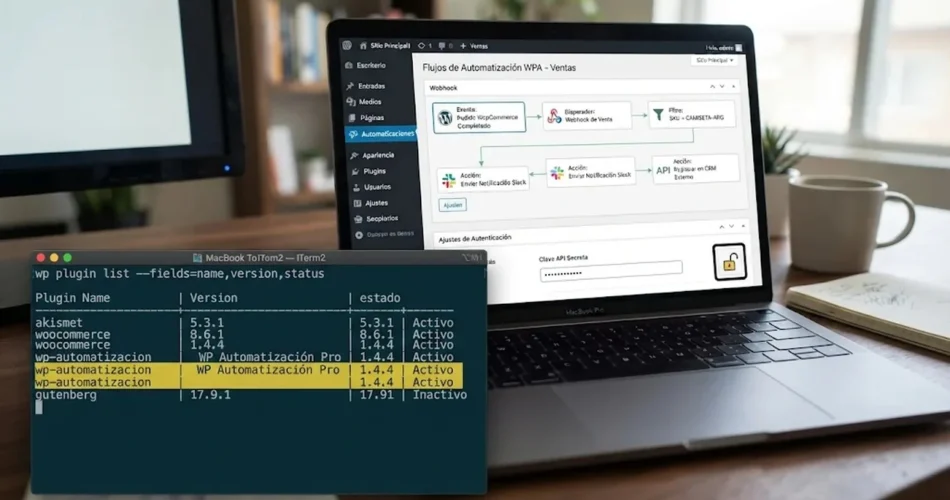
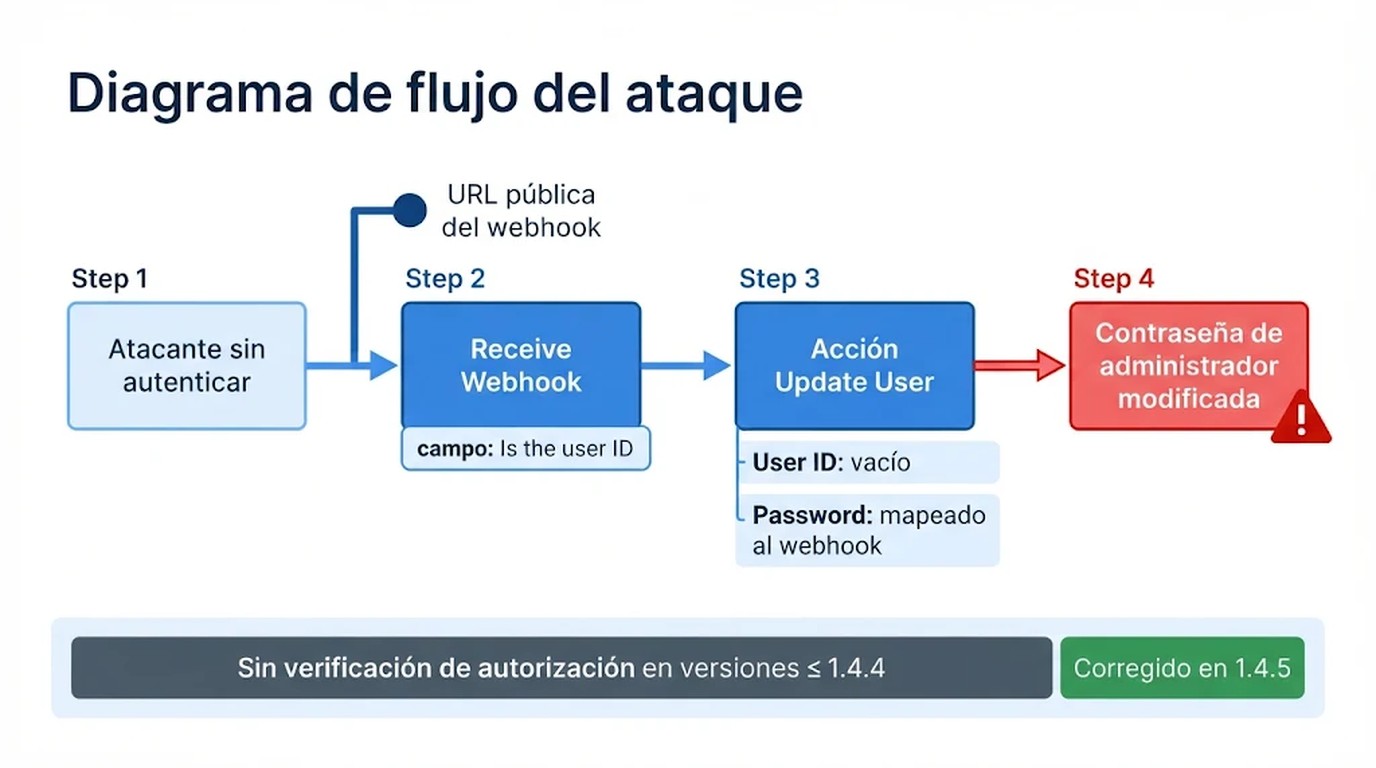
El addon pago AutomatorWP Webhooks, hasta la versión 1.4.4 inclusive, no comprueba que quien invoca un webhook tenga permiso para ejecutar la acción que ese webhook dispara. En sitios con una automatización que combina un disparador Receive Webhook con un campo «Is the user ID» y una acción Update User con la contraseña mapeada al webhook, una persona no autenticada puede fijar una nueva clave para cualquier cuenta, administrador incluido. La falla está registrada como CVE-2026-126173, con 9,8 de puntaje CVSS 3.1, y se corrige en la 1.4.5.
En este artículo:
- ¿Qué es la CVE-2026-126173 de AutomatorWP Webhooks?
- ¿Qué versiones están afectadas y en cuál se corrige?
- ¿Mi sitio WordPress es explotable si tengo AutomatorWP Webhooks 1.4.4?
- ¿Qué cambia en la 1.4.5?
- ¿Cómo actualizo el addon pago AutomatorWP Webhooks a la 1.4.5?
- ¿Cómo sé si me tomaron la cuenta de administrador en WordPress?
- Fuentes
¿Qué es la CVE-2026-126173 de AutomatorWP Webhooks?
Es una falla de control de acceso —CWE-862, falta de autorización— en el addon de webhooks de AutomatorWP Pro para WordPress. Wordfence, que actuó como CNA del registro, la publicó el 13 de noviembre de 2026 con un CVSS 3.1 de 9,8 y vector AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H: se explota por red, sin credenciales y sin interacción de la víctima. El investigador acreditado es 0xd4rk5id3. El registro CVE se publicó el 14 de noviembre y la enmienda de CISA-ADP quedó fechada el 16.
Lo que falla no es la autenticación del endpoint sino la autorización de la acción que ese endpoint dispara. Un receptor de webhooks es público por diseño: cualquiera que conozca la URL puede enviarle datos. El addon debía decidir, en el momento de ejecutar la actualización de usuario, si quien había enviado esos datos estaba habilitado para cambiar la cuenta apuntada. No lo hacía. De ahí al control total del sitio hay un solo paso, porque la acción alcanza a los administradores.
¿Qué versiones están afectadas y en cuál se corrige?
| Dato | Detalle |
|---|---|
| Producto | AutomatorWP Webhooks, addon pago de AutomatorWP Pro |
| Versiones afectadas | Todas las anteriores y hasta la 1.4.4 inclusive |
| Versión corregida | 1.4.5 |
| Identificador | CVE-2026-126173 (GCVE-0-2026-126173) |
| Gravedad | 9,8 crítica, CVSS 3.1 |
| Tipo de falla | CWE-862, falta de autorización |
| Divulgación | 13 de noviembre de 2026, por Wordfence |
| Crédito | 0xd4rk5id3 |
Como es un addon premium, la actualización no llega por el canal habitual de WordPress.org. Se instala desde el ecosistema de AutomatorWP Pro, así que conviene confirmar que la licencia esté activa y que el cambio efectivamente se aplicó en el sitio, en lugar de dar por hecho que el aviso de actualización se resolvió solo. En paralelo, el plugin base también recibió correcciones propias en noviembre de 2026: una falta de autorización en la 6.0.7 y un CSRF identificado como CVE-2026-121472 en la 6.0.8.
¿Mi sitio WordPress es explotable si tengo AutomatorWP Webhooks 1.4.4?
No en todos los casos. La vulnerabilidad requiere una configuración concreta de automatización, y esa configuración es la que define si el sitio está en riesgo. El registro del CVE enumera las condiciones: un disparador Receive Webhook que incluya el campo «Is the user ID», emparejado con una acción Update User cuyo campo User ID quede vacío y cuyo campo Password esté mapeado al tag de contraseña que llega por el webhook. Si ese patrón existe, la versión 1.4.4 permite que un tercero no autenticado cambie la clave de la cuenta que el webhook apunta.
Las cuatro condiciones, en orden:
- Existe una automatización activa con disparador Receive Webhook.
- Ese disparador usa el campo «Is the user ID».
- Está conectado a una acción Update User.
- La acción deja el User ID vacío y mapea el campo Password al valor que llega por el webhook.
Wordfence remarca que no se trata de un uso excéntrico: es una configuración documentada y soportada del addon. Los sitios que sincronizan cuentas desde un CRM, un LMS o un sistema de membresías son justamente los que tienden a armarla. Cuando está presente, el impacto es control total de la cuenta comprometida: desde una sesión de administrador se pueden instalar o alterar plugins y temas, crear usuarios persistentes, leer contenido privado y datos de clientes, cambiar opciones del sitio o desplegar código adicional. El dueño legítimo de la cuenta puede quedar afuera de su propio sitio. Relacionado: la vulnerabilidad crítica de WordPress 7.1.4.
¿Qué cambia en la 1.4.5?
La 1.4.5 es la versión que corrige la CVE-2026-126173, la que señalan RescuePHP, WPdeeply y el relevamiento semanal de Must-Have Plugins.
Estado de explotación: qué dice cada fuente
Acá hay un matiz que suele aplanarse. Patchstack lista el problema como conocido en explotación, y el informe semanal de Must-Have Plugins —publicado el 16 de noviembre, con 446 CVE nuevos para plugins y temas esa semana, 34 de ellos críticos y 31 de esos 34 accesibles sin login— lo ubica en su tabla con esa marca y en el grupo «depende de tu configuración». En cambio, el registro SSVC de CISA-ADP indica explotación «none» con decisión del 16 de noviembre. Es decir: la explotación activa es telemetría del proveedor, no una designación del catálogo de vulnerabilidades explotadas de CISA. La diferencia no cambia la urgencia del parche, pero sí la forma de describir el hecho.
Tampoco se publicaron direcciones IP, dominios ni hashes asociados a esta CVE. Eso limita la búsqueda a indicadores de comportamiento y a los registros propios del sitio, no a listas de bloqueo.
¿Cómo actualizo el addon pago AutomatorWP Webhooks a la 1.4.5?
La actualización se hace desde la gestión de licencia de AutomatorWP Pro, no desde el repositorio de WordPress.org, y el paso que más se omite es comprobar que el cambio impactó. Antes de dar el tema por cerrado, conviene listar los plugins instalados e identificar la entrada exacta del addon de Webhooks, porque el nombre del directorio puede variar según el paquete.
- Actualizá el addon de Webhooks a la 1.4.5 o superior.
- Verificá la versión instalada con
wp plugin list --fields=name,status,version,update. - Revisá los manifiestos de despliegue, los paquetes de Composer y las políticas de plugins gestionados, para que un backup o un pipeline no reintroduzca el paquete viejo.
- Probá las automatizaciones legítimas después de actualizar y purgar caché.
Si la actualización no se puede completar en el momento, la alternativa es desactivar la automatización afectada o el addon completo, y restringir los endpoints de webhook en el proxy inverso o el WAF cuando no deban recibir tráfico público. También vale revisar cada automatización con Receive Webhook conectada a un Update User y preguntarse si un sistema externo necesita realmente fijar contraseñas. Si la respuesta es no, ese mapeo se puede eliminar sin perder la integración. Más sobre esto en las diferencias entre escaneo interno y externo.
¿Cómo sé si me tomaron la cuenta de administrador en WordPress?
No hay un indicador único, y menos sin indicadores publicados por el proveedor. Lo que sí se puede mirar son señales combinadas: un reset de contraseña que el dueño de la cuenta no pidió es el punto de partida más directo, sobre todo si lo sigue un inicio de sesión exitoso desde una dirección o un dispositivo desconocidos. A eso se suman ejecuciones no reconocidas de automatizaciones Receive Webhook, cuentas administradoras nuevas, application passwords que nadie generó, tareas programadas inesperadas y cambios de plugins, temas, opciones o roles.
Del lado de la línea de comandos, el propio análisis de la falla sugiere revisar el inventario de usuarios y de plugins:
wp user list --fields=ID,user_login,user_email,roles,user_registeredpara comparar cuentas contra el inventario aprobado.wp plugin list --status=active --fields=name,status,version,updatepara detectar versiones que no deberían estar activas.wp cron event list --fields=hook,next_run_gmt,recurrenceywp core verify-checksumspara buscar persistencia y archivos alterados.
El complemento son los registros: los del propio AutomatorWP, los de autenticación, los del correo con los mensajes de reset y el historial de acceso del panel de hosting. Si hay sospecha de compromiso, el orden importa: preservar evidencia antes de rotar contraseñas de administrador, salts, credenciales de API y otros secretos accesibles desde WordPress, y eliminar persistencia no autorizada recién después.
Un criterio práctico para comprobar la actualización
Como propuesta editorial —no lo probamos ni lo atribuimos a ninguna de las fuentes—, el addon se puede verificar sin tocar producción ni manipular cuentas reales. Se arma una copia de staging con la 1.4.5 instalada y una automatización idéntica a la de producción, apuntando a un usuario de prueba de baja jerarquía; con la sesión cerrada se dispara el webhook desde afuera y se mira el resultado. Si la clave del usuario de prueba no cambia y la ejecución queda registrada como rechazada o sin efecto, el parche está actuando en ese flujo. Si la clave cambia, la automatización sigue expuesta y conviene desactivarla o revisar la configuración. Es una comprobación acotada a tu propio sitio y a una cuenta descartable: no requiere publicar payloads ni reproducir el ataque contra terceros.
La decisión que queda en manos del lector es acotada y concreta: confirmar la versión del addon, revisar si existe la automatización con el patrón descripto y, si existe, tratarla como prioridad por encima del resto del mantenimiento de la semana. Lo que estos registros no permiten concluir es si hubo intentos contra un sitio en particular: eso solo lo dicen los logs propios.