En pocas palabras: Sí: CVE-2026-116617, con CVSS 8.1, permite a un usuario con rol Suscriptor borrar imágenes ajenas (avatares, logos de dealers, fotos de autos) en el plugin Motors de StyleMix, versiones hasta 1.4.128. Wordfence lo reportó el 5 de noviembre de 2026, sin explotación activa confirmada ni parche disponible.
Motors – Car Dealership & Classified Listings es un plugin de StyleMix para WordPress que arma sitios de concesionarias y clasificados de autos, con perfiles de vendedor, galerías y gestión de usuarios. CVE-2026-116617 es una falla de path traversal (CWE-22) en ese plugin: un atacante autenticado con permisos mínimos puede borrar archivos de imagen ajenos dentro de /wp-content/uploads porque el código no valida la propiedad del archivo antes de eliminarlo.
En este artículo:
- En 30 segundos
- ¿Qué es CVE-2026-116617 y qué permite hacer?
- ¿Por qué ocurre este fallo técnico?
- ¿Qué versiones de Motors están afectadas y cuál es el alcance real?
- ¿Hay evidencia de explotación activa de esta vulnerabilidad?
- ¿Qué está confirmado y qué no?
- ¿Qué deben hacer los administradores de sitios con el plugin Motors?
- Errores comunes al manejar este tipo de vulnerabilidades
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-116617 tiene CVSS 8.1 (alto), con vector
AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:Hsegún Wordfence, el CNA que la reportó. - Afecta al plugin Motors – Car Dealership & Classified Listings en versiones 1.4.128 y anteriores.
- Un usuario con rol Suscriptor o superior puede borrar imágenes de otros usuarios (avatares, logos de dealers, media subida) sin verificación de propiedad.
- El CVE se publicó el 5 de noviembre de 2026 y, a esa fecha, no figura en CISA KEV ni hay exploit público en Metasploit o Exploit-DB.
- El riesgo es de integridad y disponibilidad, no de confidencialidad: no se filtran datos, se destruyen archivos.
¿Qué es CVE-2026-116617 y qué permite hacer?
CVE-2026-116617 es una vulnerabilidad de path traversal que le permite a un usuario autenticado con rol Suscriptor borrar archivos de imagen que pertenecen a otros usuarios del sitio. Wordfence, que actúa como CNA (CVE Numbering Authority) de este reporte, le puso un CVSS 3.1 de 8.1 sobre 10, con el vector AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:H.
En criollo: se explota por red, sin complejidad de ataque, con privilegios bajos (alcanza con ser Suscriptor, el rol más básico de WordPress) y sin que la víctima tenga que hacer nada. El impacto en integridad y disponibilidad es total, mientras que la confidencialidad queda intacta porque no hay filtración de datos, solo borrado de archivos. Es un fallo de control de acceso roto (OWASP lo categoriza como A01:2025), no de inyección de código ni de robo de credenciales: la falla no es que el atacante entre donde no debería, sino que el sistema no revisa si tiene derecho a borrar lo que borra.
Ejemplo hipotético: imaginemos un sitio de concesionarias que usa Motors y permite que cualquier visitante se registre como Suscriptor para guardar autos favoritos o dejar comentarios. Un usuario con esa cuenta básica edita el campo de metadata de su propio perfil y, en vez de dejar la ruta que apunta a su propio avatar, la reemplaza por la ruta de la foto de portada de otro dealer. Si el plugin no verifica de quién es esa imagen antes de ejecutar el borrado, la foto ajena desaparece. Este escenario no está confirmado como reproducido por nadie: es una ilustración de cómo se encadena el fallo descrito por Wordfence, no un caso documentado.
¿Por qué ocurre este fallo técnico?
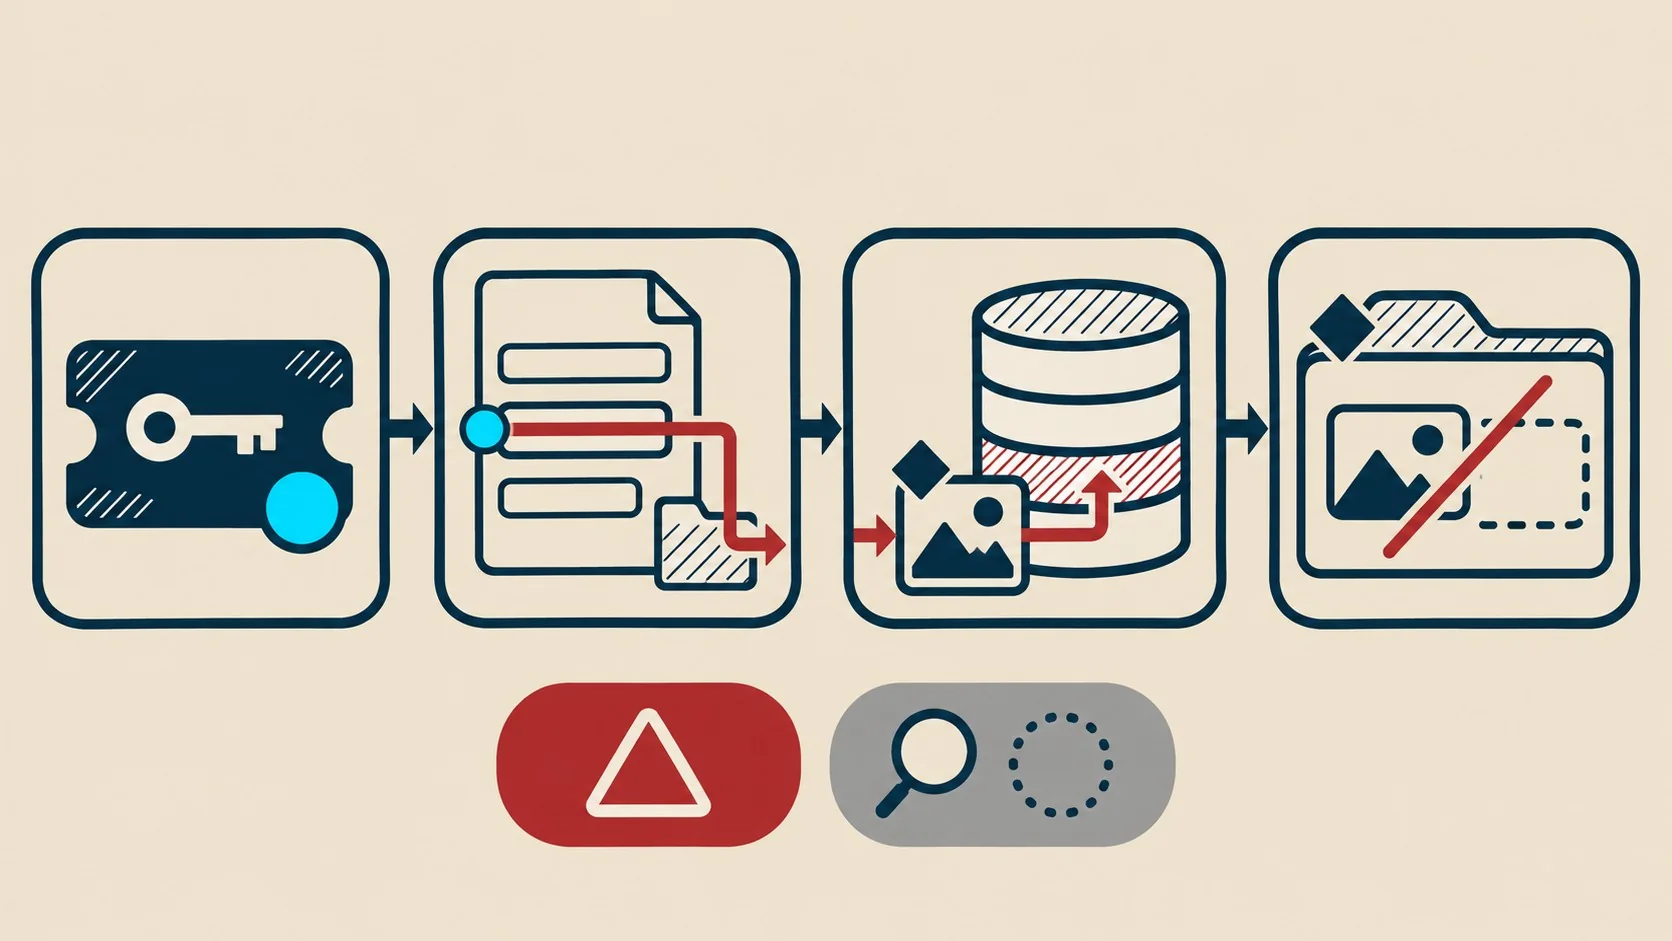
El problema está en que el plugin escribe una ruta de archivo controlada por el atacante en los metadatos de usuario (user meta) sin chequear quién es el dueño real de ese archivo ni validar capacidades. Dicho de otra forma: el código confía en lo que le manda el usuario, en vez de verificarlo contra la base de datos.
Según las referencias técnicas que acompañan el reporte de Wordfence, el flujo problemático pasa por archivos como become-dealer.php, user-extra.php y helpers.php, visibles en el repositorio público del plugin en WordPress.org. El patrón es clásico de CWE-22: el código toma un path que viene del lado del cliente, no lo normaliza ni lo compara con una lista de rutas permitidas, y lo usa directamente para operaciones de archivo. Es la misma lógica de fondo que explica por qué el CWE Top 25 ubica a este tipo de falla en el puesto #6: no requiere técnicas sofisticadas, solo un campo de entrada que nadie filtró.
¿Qué versiones de Motors están afectadas y cuál es el alcance real?
Están afectadas todas las versiones de Motors – Car Dealership & Classified Listings hasta la 1.4.128 inclusive. El alcance del daño se limita a archivos de imagen dentro del directorio uploads: no se pueden borrar plugins, temas, archivos de configuración ni nada fuera de ese directorio.
Dentro de ese límite, el daño puede ser molesto: avatares, logos de concesionarias y media subida por otros usuarios quedan expuestos a borrado arbitrario. Para un sitio que vive de mostrar catálogos de autos con fotos, perder esas imágenes de forma repetida no es un detalle menor, aunque tampoco implique robo de datos ni control total del servidor.
¿Hay evidencia de explotación activa de esta vulnerabilidad?
No, hasta el momento no hay evidencia de explotación activa. El panel de Threat Radar de OffSeq marca el CVE como «Not known to be exploited» a la fecha de los datos, 5 de noviembre de 2026.
¿Está en la lista KEV de CISA? No. ¿Hay una plantilla pública de nuclei para escanear sitios vulnerables? Tampoco, al menos no indexada. ¿Existe un módulo de Metasploit o un exploit en Exploit-DB? No hay registro de eso. Los sensores honeypot de OffSeq Mirage, que monitorean tráfico de ataque en internet, tampoco registraron actividad vinculada a este CVE.
Que algo todavía no se haya explotado no significa que esté a salvo. La falla está publicada, documentada y es técnicamente simple de reproducir, así que el margen entre «divulgada» y «explotada» puede achicarse rápido, sobre todo si el plugin tiene una base de instalaciones considerable.
¿Qué está confirmado y qué no?
- Confirmado: la vulnerabilidad existe, tiene CVSS 8.1 y fue asignada por Wordfence como CNA.
- Confirmado: afecta a Motors – Car Dealership & Classified Listings en versiones 1.4.128 y anteriores.
- Confirmado: requiere rol Suscriptor o superior, no funciona contra visitantes anónimos.
- No confirmado oficialmente: la tabla de «Affected software» del propio reporte marca el campo «Fixed in» como vacío, aunque el changeset público en el SVN de WordPress.org muestra una comparación entre la versión 1.4.128 y la 1.4.129, lo que sugiere que StyleMix ya habría movido código, sin que haya confirmación explícita de que ese cambio cierra el bug.
- No confirmado: explotación activa en sitios reales. No hay reportes de ataques ni honeypots que lo registren.
¿Qué deben hacer los administradores de sitios con el plugin Motors?
Lo primero es revisar si la versión instalada es 1.4.128 o anterior desde el panel de plugins de WordPress. Si no hay confirmación oficial de un parche, lo más seguro es tratar el riesgo con medidas de control de acceso mientras se espera un anuncio formal de StyleMix.
- Restringí quién puede ser Suscriptor: si tu sitio no necesita registro abierto, desactivalo o moderá cada alta manualmente. Esto corta el vector directo, porque el fallo requiere justamente ese rol como punto de partida.
- Revisá permisos del directorio uploads: limitá qué procesos pueden escribir o borrar ahí, y hacé backups frecuentes de esa carpeta en particular. El alcance del bug está acotado a ese directorio, así que reforzarlo ahí tiene sentido proporcional al riesgo real.
- Monitoreá actualizaciones de perfil sospechosas: cambios de metadata que no corresponden al flujo normal de un usuario son una señal de alerta, dado que el fallo se dispara justamente a través de ese campo.
- No le des roles elevados a usuarios no verificados, ni siquiera el mínimo de Suscriptor, si no hay necesidad real de negocio.
Para decidir qué tan urgente es actuar, un par de preguntas ayudan a calibrar: si el sitio permite registro abierto de usuarios Y usa el plugin Motors, la combinación habilita el escenario completo del fallo y conviene restringir el registro ya mismo. Si el registro está cerrado o moderado manualmente, el riesgo baja bastante porque la condición de entrada (ser Suscriptor) ya está controlada, aunque sigue siendo razonable revisar permisos de uploads como segunda capa.
Un criterio práctico para verificar si tu instalación quedó expuesta: fijate en el log de errores o en el historial de medios si hay borrados de imágenes que coinciden con horarios de login de usuarios con rol bajo, fuera del comportamiento esperado de ese usuario. Esto es una propuesta de chequeo manual, no un procedimiento validado por Wordfence ni por StyleMix.
Si además estás pensando en migrar o reforzar la infraestructura donde corre tu sitio de concesionarias, tener hosting con monitoreo activo y backups automáticos ayuda a mitigar este tipo de incidentes aunque el parche tarde. donweb.com ofrece ese tipo de infraestructura gestionada para sitios WordPress en producción.
Errores comunes al manejar este tipo de vulnerabilidades
- Pensar que «solo es una imagen» no es grave: para un sitio comercial, perder fotos de catálogo de forma recurrente afecta ventas y reputación, no es un detalle cosmético.
- Confiar en el número de versión sin chequear el changelog real: algunos administradores asumen que cualquier actualización reciente ya trae el fix, cuando el propio reporte de Wordfence deja el campo «Fixed in» sin confirmar.
- No diferenciar roles de usuario por necesidad real: dar de alta todo visitante como Suscriptor «por si acaso» amplía la superficie de ataque sin aportar valor funcional.
- Ignorar vulnerabilidades sin explotación activa: esperar a que un CVE aparezca en CISA KEV para actuar es tarde. El momento de mitigar es cuando se publica, no cuando ya hay víctimas.
Preguntas Frecuentes
¿Qué es el CVE-2026-116617?
Es una vulnerabilidad de path traversal (CWE-22) en el plugin Motors – Car Dealership & Classified Listings de StyleMix para WordPress, con CVSS 3.1 de 8.1, asignada por Wordfence como CNA y publicada el 5 de noviembre de 2026.
¿Qué versiones del plugin Motors están afectadas?
Todas las versiones hasta la 1.4.128 inclusive están afectadas, según el reporte oficial. No hay confirmación pública de que la 1.4.129 cierre completamente el fallo.
¿Hay un parche disponible para esta vulnerabilidad?
No hay un parche confirmado oficialmente en el reporte de Wordfence, aunque existe un changeset en el SVN de WordPress.org que compara las versiones 1.4.128 y 1.4.129, lo que sugiere trabajo en curso por parte de StyleMix.
¿Qué puede hacer un atacante con rol de Suscriptor en este fallo?
Puede borrar archivos de imagen que pertenecen a otros usuarios dentro del directorio uploads, como avatares, logos de dealers y media subida, sin necesidad de interacción de la víctima ni de permisos administrativos.
¿Cómo protejo mi sitio WordPress con el plugin Motors?
Restringí el registro de nuevos Suscriptores si no es necesario para tu negocio, revisá permisos del directorio uploads y monitoreá cambios de metadata inusuales mientras esperás un anuncio oficial de corrección de StyleMix.
Conclusión
CVE-2026-116617 confirma algo que se repite seguido en el ecosistema de plugins de WordPress: un control de acceso mal implementado en una funcionalidad secundaria (en este caso, metadata de usuario para dealers) termina habilitando daño real con el rol más bajo posible. El fallo no compromete el servidor entero, pero sí puede arruinarle el día a cualquier concesionaria que dependa de sus fotos de catálogo para vender.
La falta de explotación activa registrada hoy no es garantía de nada a mediano plazo. Si administrás un sitio con este plugin, la decisión concreta es simple: auditá versión, restringí roles innecesarios y no esperes a ver el CVE en CISA KEV para actuar.