En pocas palabras: CVE-2026-84999 (CVSS 9.8) permite a atacantes sin autenticar subir archivos PHP maliciosos en Pie Register Premium hasta la versión 3.8.4.0 mediante la función piereg_file_upload, cuyo endpoint AJAX no tiene chequeo de nonce ni verificación de capacidades, habilitando ejecución remota de código y control total del sitio.
CVE-2026-84999 es una vulnerabilidad de tipo CWE-434 (subida de archivos sin restricción de tipo) publicada el 28 de octubre de 2026. Afecta al plugin Pie Register Premium de Pie Register, usado para crear formularios de registro de usuarios en WordPress, y permite ejecución remota de código sin que el atacante necesite credenciales ni interacción del usuario víctima.
En este artículo:
- En 30 segundos
- ¿Qué es la vulnerabilidad CVE-2026-84999 en Pie Register Premium?
- ¿Cómo logra un atacante ejecutar código remoto sin estar autenticado?
- ¿Qué versiones de Pie Register Premium están afectadas y hay parche disponible?
- ¿Por qué esta falla es considerada crítica (CVSS 9.8)?
- ¿Qué medidas de mitigación se recomiendan mientras no hay actualización oficial?
- ¿Cómo saber si mi sitio WordPress fue comprometido por esta vulnerabilidad?
- Qué está confirmado y qué no
- Errores comunes al manejar este tipo de vulnerabilidades
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-84999 tiene CVSS 9.8 (crítico) y afecta Pie Register Premium hasta la versión 3.8.4.0 inclusive.
- El fallo está en la función piereg_file_upload: valida el tipo de archivo pero nunca chequea si esa validación falló antes de mover el archivo al servidor.
- El AJAX handler no tiene nonce ni capability check, así que no hace falta estar logueado para explotarlo.
- Hasta el 28 de octubre de 2026 no hay versión corregida publicada («Fixed in: –») ni evidencia de explotación activa en CISA KEV.
- El servidor devuelve la ruta del archivo subido en la respuesta, lo que le simplifica la vida al atacante para ejecutarlo.
¿Qué es la vulnerabilidad CVE-2026-84999 en Pie Register Premium?
CVE-2026-84999 es una falla de subida de archivos sin restricción (CWE-434) en la función piereg_file_upload del plugin Pie Register Premium, publicada el 28 de octubre de 2026 con un CVSS de 9.8 sobre 10. El plugin llama a wp_check_filetype y wp_check_filetype_and_ext para validar el tipo de archivo subido, pero nunca revisa si esas funciones devolvieron un error antes de ejecutar move_uploaded_file(), según el registro de Strix.ai.
Ponele que armaste un sitio de membresías con Pie Register porque te gustó el drag-and-drop y las opciones de pago integradas. El plugin hace bien su trabajo de armar formularios, el problema está en un endpoint específico que nadie revisó a fondo antes de lanzarlo a producción.
La validación existe en el código. Lo que falta es el paso siguiente: comprobar que esa validación no haya fallado. Lo explicamos a fondo en otros CVEs críticos en plugins de WordPress.
¿Cómo logra un atacante ejecutar código remoto sin estar autenticado?
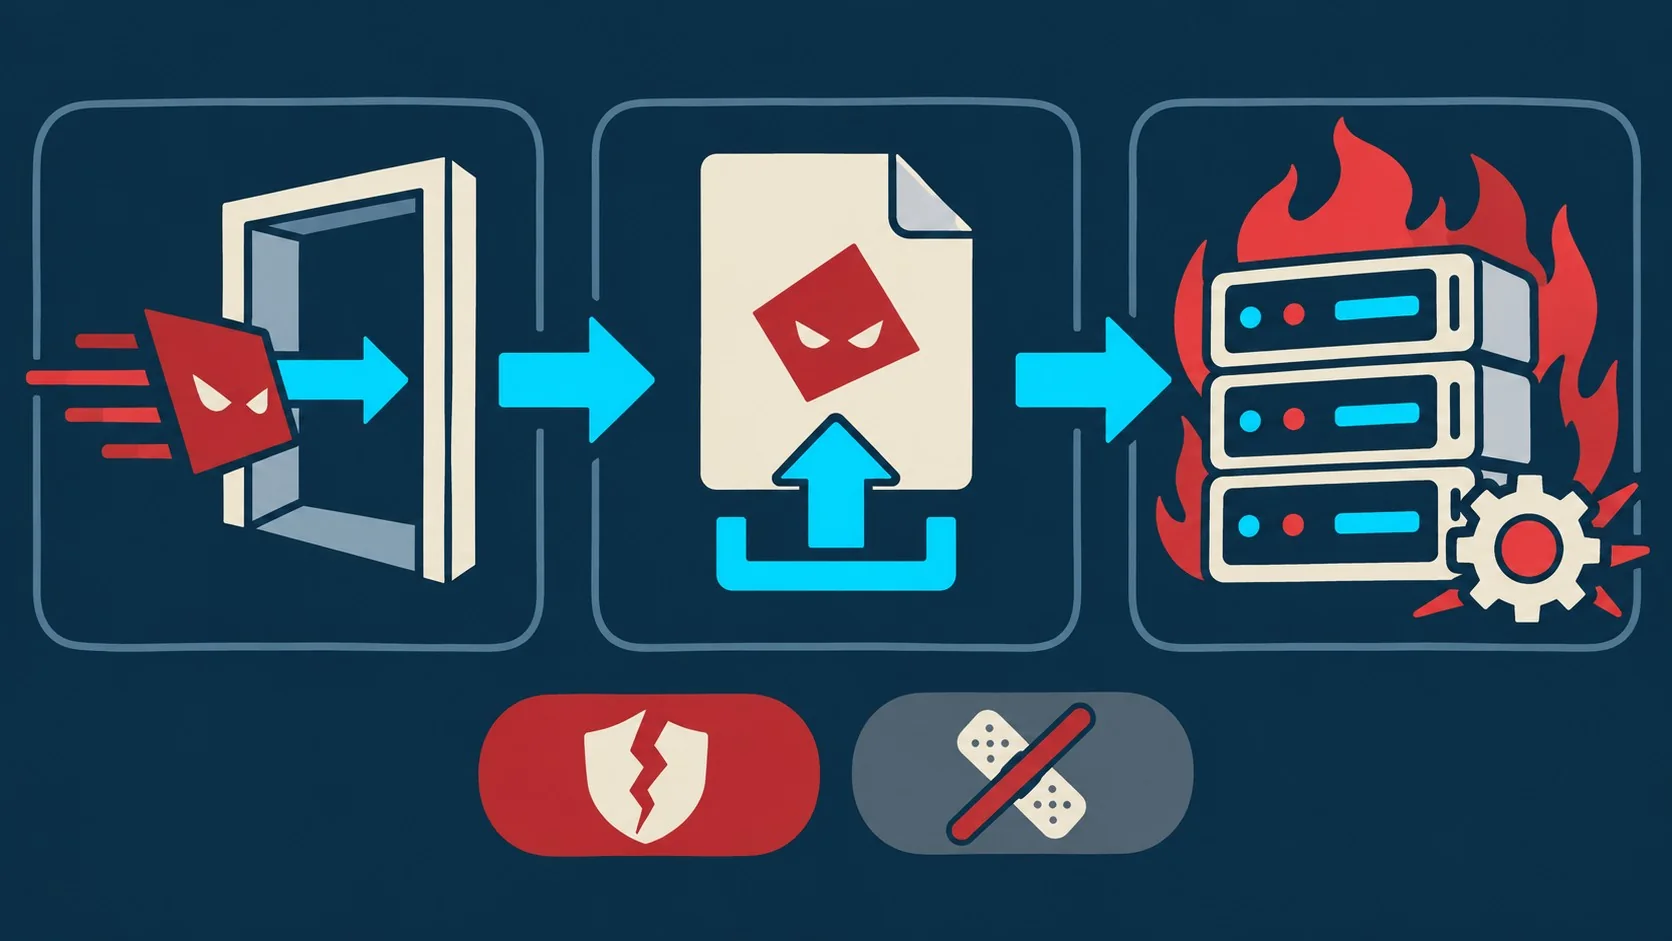
El atacante explota el AJAX handler de piereg_file_upload, que no tiene nonce ni capability check, para subir un archivo PHP directamente al servidor sin necesitar usuario ni contraseña. El vector CVSS lo deja clarísimo: AV:N/AC:L/PR:N/UI:N, es decir, ataque por red, complejidad baja, cero privilegios requeridos y cero interacción de la víctima.
¿Y cómo sabe el atacante dónde quedó el archivo subido? Ahí está el detalle feo de este CVE: el servidor devuelve en la respuesta la ruta de destino generada para el archivo, según el análisis de OffSeq Threat Radar. Nada de adivinar rutas ni fuerza bruta: el propio plugin le entrega el mapa al atacante.
Subís el PHP malicioso disfrazado de lo que sea, el servidor te devuelve la ruta exacta donde quedó guardado, accedés a esa URL y el código se ejecuta con los privilegios del usuario del servidor web. Tres pasos, cero fricción, cero login.
¿Qué versiones de Pie Register Premium están afectadas y hay parche disponible?
Están afectadas todas las versiones de Pie Register Premium hasta la 3.8.4.0 inclusive. Hasta el 28 de octubre de 2026, las fuentes consultadas marcan el campo «Fixed in» como vacío (–), lo que significa que Pie Register todavía no publicó una versión corregida.
Tampoco hay evidencia de explotación activa registrada. CVE-2026-84999 no figura en el catálogo CISA KEV, no hay módulo público en Metasploit ni en Exploit-DB, y los sensores honeypot de OffSeq Mirage no detectaron tráfico de ataque asociado a esta falla, según el mismo reporte de OffSeq. Eso sí: la ausencia de explotación reportada no es garantía de seguridad, es solo lo que se sabe hasta ahora. Para más detalles técnicos, mirá cómo asegurar formularios de subida en WordPress.
¿Por qué esta falla es considerada crítica (CVSS 9.8)?
CVE-2026-84999 llega a 9.8 porque combina lo peor de cada eje del CVSS: vector de red, complejidad de ataque baja, cero privilegios necesarios, cero interacción del usuario, y daño total en confidencialidad, integridad y disponibilidad. Es prácticamente el techo de la escala.
- Confidencialidad total comprometida: el atacante accede a toda la información del sitio una vez que ejecuta código en el servidor.
- Integridad totalmente afectada: puede modificar cualquier archivo que esté bajo el mismo usuario del servidor web.
- Disponibilidad totalmente afectada: puede tirar el sitio abajo o dejarlo inaccesible cuando quiera.
No es la primera vez que un plugin de WordPress cae por subida de archivos sin validar correctamente: es un patrón recurrente en el ecosistema; el CWE-434 ocupa el puesto #12 en el CWE Top 25 de 2025. Lo que distingue a este caso es la combinación con la falta total de control de acceso en el AJAX handler, que elimina cualquier barrera de autenticación.
¿Qué medidas de mitigación se recomiendan mientras no hay actualización oficial?
Mientras Pie Register no publique un parche, la recomendación inmediata es restringir el acceso a la funcionalidad de subida de archivos del plugin o desactivarlo directamente si tu sitio no depende críticamente de él. Es la medida más efectiva cuando no hay fix disponible.
- Reglas de WAF: bloquear peticiones dirigidas a piereg_file_upload y patrones de subida de archivos ejecutables ayuda a frenar intentos de explotación automatizados.
- Desactivar el plugin si es posible: si el formulario de registro no es crítico en este momento, apagarlo elimina el riesgo de raíz.
- Almacenar uploads fuera del document root: una buena práctica de arquitectura que, si ya estuviera implementada, hubiera reducido el impacto de este tipo de fallas.
Si administrás WordPress para clientes o manejás varios sitios, este es un buen momento para revisar qué proveedor de hosting te da visibilidad real sobre lo que pasa en el servidor. En donweb.com el hosting administrado para WordPress incluye soporte 24/7, actualización de PHP y del sistema operativo, y entorno de staging, que ayudan a reducir la exposición mientras el desarrollador del plugin saca el parche.
¿Cómo saber si mi sitio WordPress fue comprometido por esta vulnerabilidad?
Revisá el directorio de uploads de tu sitio buscando archivos PHP que no reconozcas, sobre todo con nombres generados automáticamente o extensiones poco habituales. Es la señal más directa de que alguien usó piereg_file_upload para plantar un script. Te puede servir nuestra cobertura de comparativa de herramientas para limpiar malware.
También conviene mirar los logs de acceso del servidor buscando peticiones a piereg_file_upload o al endpoint AJAX del plugin, especialmente desde IPs que no corresponden a usuarios legítimos de tu sitio. Si encontrás respuestas del servidor con rutas de archivos expuestas en el cuerpo, ese es justo el comportamiento que describe el CVE.
¿Vale la pena una auditoría completa si tenés el plugin instalado? Sí, sobre todo si no podés confirmar cuándo se actualizó por última vez o si nadie revisó los logs en las últimas semanas.
Qué está confirmado y qué no
- Confirmado: la vulnerabilidad existe en piereg_file_upload, afecta hasta la versión 3.8.4.0, y tiene CVSS 9.8 según el registro público en cve.org y los análisis de Strix.ai y OffSeq.
- Confirmado: no requiere autenticación ni interacción del usuario para explotarse.
- No confirmado: no hay evidencia pública de explotación activa en el momento de publicación de estas fuentes (28 de octubre de 2026).
- No confirmado: no hay fecha ni versión de parche anunciada por Pie Register hasta el momento.
Errores comunes al manejar este tipo de vulnerabilidades
- Asumir que «nadie lo está explotando todavía» significa que no hay riesgo: la ausencia de reportes en CISA KEV no equivale a seguridad, solo a falta de datos públicos.
- Esperar el parche sin aplicar mitigaciones: en una falla CVSS 9.8 sin fix disponible, no hacer nada mientras tanto es la peor decisión posible.
- Revisar solo el plugin y no el servidor: si ya hubo un compromiso, actualizar o desactivar el plugin no elimina archivos PHP que ya se subieron antes.
- No diferenciar entorno de staging y producción: aplicar el WAF o desactivar el plugin solo en un entorno de prueba deja el sitio real expuesto.
Preguntas Frecuentes
¿Qué es la CVE-2026-84999 y a quién afecta?
CVE-2026-84999 es una vulnerabilidad crítica (CVSS 9.8) de subida de archivos sin restricción en el plugin Pie Register Premium para WordPress. Afecta a cualquier sitio que tenga instalada una versión hasta la 3.8.4.0 inclusive, sin importar el tamaño ni el tráfico del sitio. Lo complementamos en otro bug que afecta la disponibilidad del servicio.
¿Cómo funciona el ataque de subida de archivos en Pie Register Premium?
El atacante envía una petición AJAX sin autenticarse al endpoint piereg_file_upload, que no verifica nonce ni capacidades de usuario. El plugin valida el tipo de archivo pero no revisa si esa validación falló antes de guardar el archivo, lo que permite subir un PHP ejecutable y correrlo directamente. Más contexto en configurar autenticación de dos factores en WordPress.
¿Qué versiones de Pie Register Premium están afectadas?
Todas las versiones hasta la 3.8.4.0 inclusive están afectadas, según el registro oficial de la CVE. No hay una versión posterior marcada como corregida al momento de esta publicación. Ampliamos el tema en una falla similar de escape de aislamiento en Vercel.
¿Existe un parche para la vulnerabilidad de Pie Register?
No, hasta el 28 de octubre de 2026 no hay una versión parcheada publicada por Pie Register. El campo «Fixed in» en el registro de la vulnerabilidad aparece vacío.
¿Cómo protejo mi sitio WordPress mientras no hay fix oficial?
Desactivá el plugin si tu sitio puede funcionar sin él temporalmente, o aplicá reglas de WAF que bloqueen peticiones al endpoint piereg_file_upload. Revisar los logs de acceso y el directorio de uploads en busca de archivos PHP desconocidos es el paso siguiente obligatorio.
Conclusión
CVE-2026-84999 es otro caso de un patrón que se repite en el ecosistema de plugins de WordPress: validación de archivos que existe en el código pero que nadie chequea si falló antes de guardar el archivo. El resultado es ejecución remota de código sin login, en un plugin que mucha gente instaló justamente para manejar el registro de usuarios de forma más segura.
Si tenés Pie Register Premium instalado, la decisión concreta pasa por desactivarlo o aplicar un WAF hoy mismo, revisar el directorio de uploads buscando archivos PHP sospechosos, y esperar el parche oficial antes de reactivarlo. Lo que no te permiten concluir estos datos es si tu sitio en particular ya fue comprometido: eso solo lo determina una revisión directa de tus propios logs y archivos.