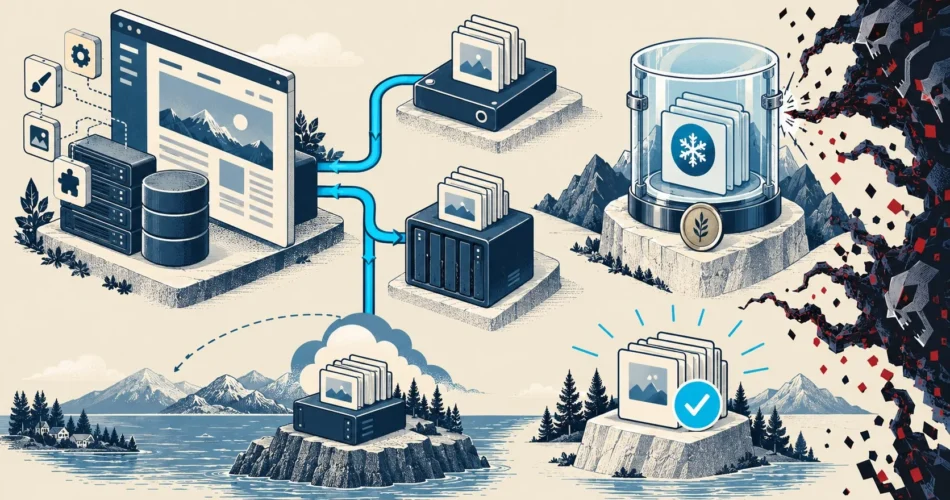
En pocas palabras: Un backup a prueba de ransomware guarda copias fuera del servidor, con credenciales propias e inmutabilidad WORM. UpdraftPlus corrigió en la versión 1.26.5 la falla crítica CVE-2026-10795 (CVSS 8.1), que permitía a atacantes no autenticados forjar comandos RPC y ejecutar código remoto.
Si el ransomware llega a tu servidor y los backups de WordPress están guardados en el mismo disco, ya perdiste la partida. Protegerlos en serio implica separar el almacenamiento, activar inmutabilidad WORM, verificar restauraciones y parchear plugins como UpdraftPlus, que en junio de 2026 sumó la falla crítica CVE-2026-10795 (CVSS 8.1).
Un backup a prueba de ransomware en WordPress es una copia de la base de datos y los archivos del sitio que queda fuera del alcance del atacante: almacenada en un destino distinto al servidor, con credenciales propias y, cuando es posible, con inmutabilidad WORM que impide borrarla o sobrescribirla durante un plazo fijo. UpdraftPlus, uno de los plugins de backup más usados en WordPress, permite configurar varios de estos destinos, pero necesita estar actualizado para no terminar siendo la puerta de entrada.
En este artículo:
- En 30 segundos
- ¿Por qué el ransomware ataca primero los backups de WordPress?
- ¿Qué es la regla 3-2-1-1-0 y cómo aplicarla en WordPress?
- ¿Cómo configurar backups inmutables (WORM) para WordPress?
- ¿Qué vulnerabilidades recientes de UpdraftPlus hay que parchear?
- ¿Cómo separar credenciales y accesos de tus backups del sitio principal?
- ¿Cómo verificar que un backup de WordPress realmente se puede restaurar?
- ¿Qué configuración de hardening WordPress complementa los backups?
- Errores comunes al proteger backups de WordPress
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- UpdraftPlus corrigió en la versión 1.26.5 la falla CVE-2026-10795 (CVSS 8.1), que permitía a atacantes no autenticados forjar comandos RPC en sitios conectados a UpdraftCentral.
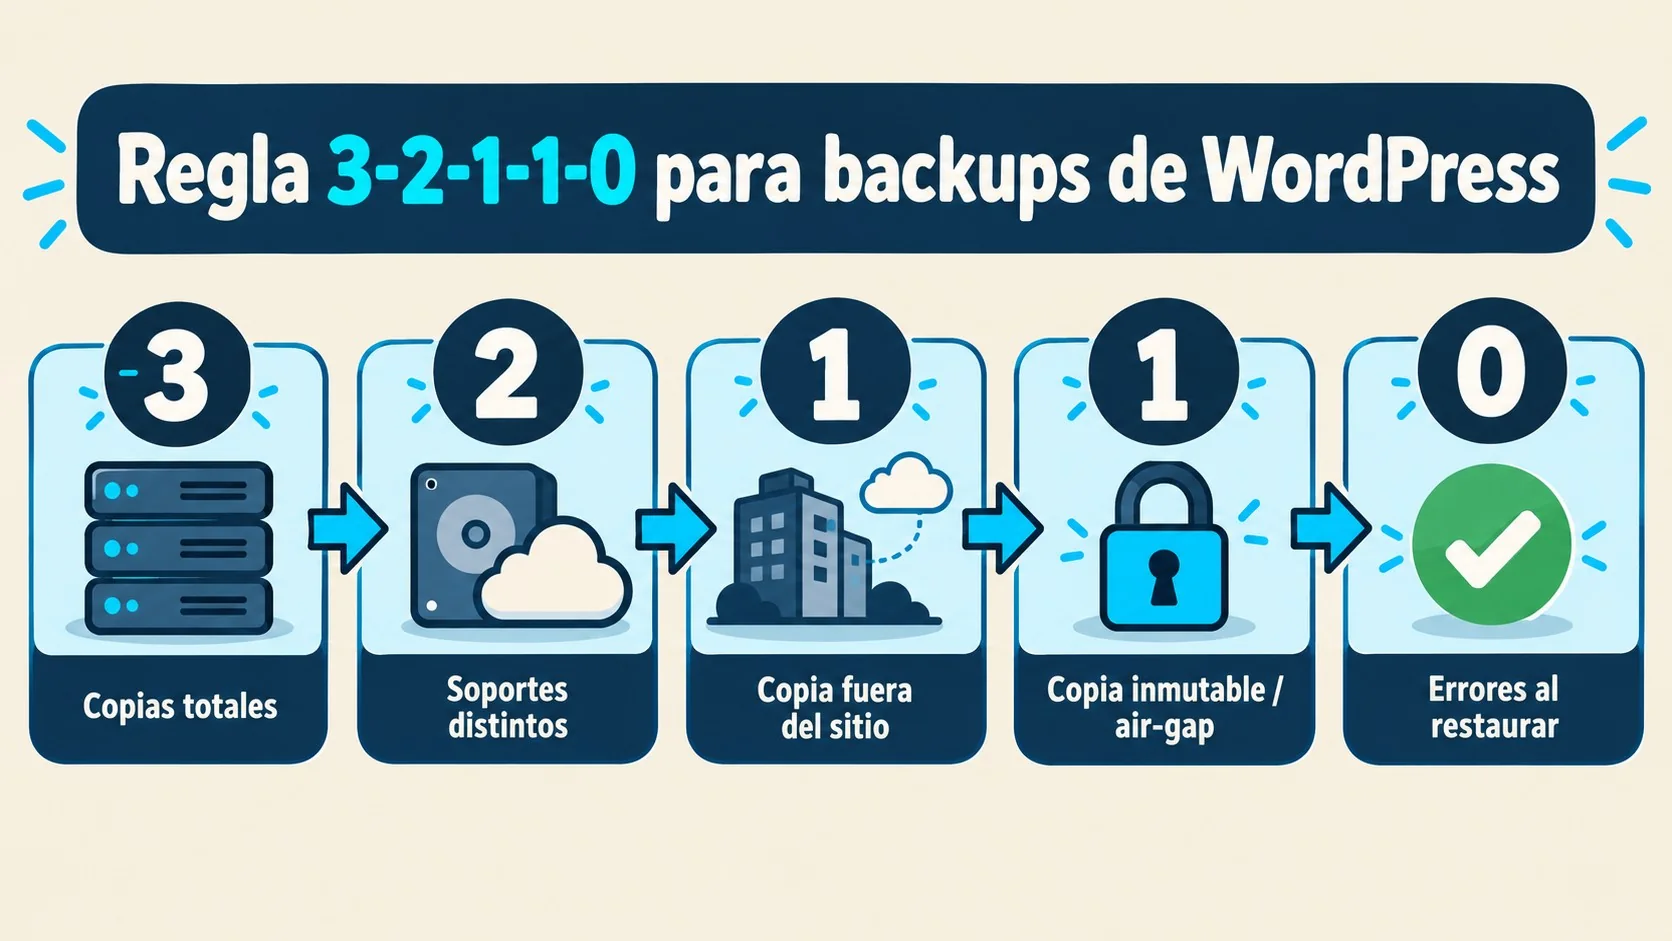
- La regla clásica 3-2-1 evolucionó a 3-2-1-1-0: tres copias, dos soportes distintos, una offsite, una inmutable o air-gapped y cero errores verificados en la restauración.
- Un backup guardado en el mismo servidor que WordPress no es una defensa real: si el ransomware cifra o borra el sitio, se lleva puesto el backup también.
- El almacenamiento inmutable con Object Lock en storage tipo S3 impide borrar backups durante el período de retención definido.
- Probar la restauración en un entorno de staging cada cierto tiempo es la única forma real de saber si un backup «sin errores» se puede usar.
¿Por qué el ransomware ataca primero los backups de WordPress?
El ransomware apunta primero a los backups porque sin ellos la víctima no tiene forma de recuperarse sin pagar: es un patrón conocido en la industria de la ciberseguridad, donde buena parte de los ataques intenta destruir primero los repositorios de backup antes de cifrar la producción. En WordPress esto se traduce en algo concreto: si el atacante compromete el servidor y encuentra la carpeta de backups en el mismo hosting, la cifra o la borra antes de tocar el sitio en producción. La lógica del atacante es simple. Si no podés restaurar, la única salida que te queda es pagar.
Por eso guardar el backup en wp-content/updraft del mismo servidor no es una estrategia, es una ilusión. Te puede servir nuestra cobertura de activar la autenticación en dos pasos.
Ponele que tenés un sitio de e-commerce con UpdraftPlus configurado para guardar los backups en una carpeta local, «por las dudas». El día que un atacante obtiene acceso vía un plugin desactualizado, sube un webshell, escala privilegios y lo primero que hace, antes de cifrar nada, es buscar y eliminar cualquier archivo con extensión .zip o .gz en el filesystem. Sin backup offsite, no hay negociación posible: hay que reconstruir de cero. Este escenario es hipotético, pero es exactamente la secuencia que describe el patrón de ataque contra repositorios de backup: primero borrar la vía de escape, después negociar desde una posición de fuerza.
¿Qué es la regla 3-2-1-1-0 y cómo aplicarla en WordPress?
La regla 3-2-1-1-0 dice que necesitás tres copias de tus datos, en dos soportes distintos, con una copia fuera del sitio (offsite), una copia inmutable o air-gapped y cero errores verificados al momento de restaurar. Es la evolución de la clásica regla 3-2-1, pensada para escenarios donde el atacante busca borrar también las copias de seguridad.
Mapeada a un sitio WordPress real, la regla queda así:
| Número | Qué significa | Cómo aplicarlo en WordPress |
|---|---|---|
| 3 | Tres copias de los datos | El sitio en producción + un backup en la nube + un backup local descargado aparte |
| 2 | Dos soportes distintos | Disco del hosting + almacenamiento de objetos externo (S3, Backblaze u otro compatible) |
| 1 (offsite) | Una copia fuera del sitio | Backup en un proveedor o región distinta al servidor de producción |
| 1 (inmutable) | Una copia que nadie puede alterar | Object Lock o un destino WORM |
| 0 | Cero errores en la restauración | Test periódico de restauración en un entorno de staging |
El número que casi nadie cumple es el último. Vas a ver muchos sitios con «3-2-1» prolijo en el papel y cero pruebas de restauración reales.
¿Cómo configurar backups inmutables (WORM) para WordPress?
Un backup inmutable es una copia que ningún usuario, ni siquiera el administrador, puede borrar ni modificar durante un plazo fijo. En almacenamiento de objetos compatible con S3 esto se configura con Object Lock, una función que bloquea la eliminación o sobrescritura del objeto durante el período de retención definido.
Esa inmutabilidad no es un detalle técnico menor. Es la diferencia entre «el atacante que consiguió las claves de administrador del storage puede borrar todo» y «el atacante que consiguió las claves de administrador del storage no puede tocar nada aunque quiera». Relacionado: reforzar las cabeceras de seguridad HTTP.
UpdraftPlus admite destinos S3 y S3-compatibles como parte de sus opciones de almacenamiento remoto, así que activar Object Lock en el bucket destino (con retención de, por ejemplo, 30 días) es viable sin cambiar de plugin. Si estás evaluando dónde alojar el sitio y el storage de backups para un proyecto en Argentina, donweb.com es una opción a considerar para resolver hosting y almacenamiento en la región sin depender de un único punto de falla.
¿Qué vulnerabilidades recientes de UpdraftPlus hay que parchear?
La vulnerabilidad más reciente y seria es CVE-2026-10795, un bypass de autenticación con CVSS 8.1 que afecta a todas las versiones de UpdraftPlus hasta la 1.26.4 y que el equipo del plugin corrigió en la versión 1.26.5. El fallo está en la función UpdraftPlus_Remote_Communications_V2::wp_loaded y permite a un atacante no autenticado forjar comandos RPC que el plugin ejecuta como si vinieran del administrador conectado.
El origen técnico es CWE-347, verificación insuficiente de firma criptográfica. Cuando el proceso de descifrado falla, el código no lo detecta y termina usando una clave AES predecible, todo ceros. Un atacante que reproduce esa condición puede armar un mensaje RPC falso que el plugin acepta como legítimo. ¿Y qué pasa después? El plugin sube y activa un plugin malicioso, lo que deriva en ejecución remota de código sobre el servidor completo.
Hay un matiz importante que reduce el pánico, aunque no lo elimina: según el análisis publicado en el blog de Toolslib, la explotación queda limitada a sitios que estuvieron alguna vez conectados a UpdraftCentral, el panel de gestión remota de UpdraftPlus. Si nunca vinculaste tu sitio a ese servicio, el vector de ataque específico no aplica. Eso sí, la recomendación de actualizar sigue siendo la misma.
| Campo | Detalle |
|---|---|
| CVE | CVE-2026-10795 |
| CVSS | 8.1 (HIGH) |
| Versiones afectadas | UpdraftPlus hasta 1.26.4 inclusive |
| Versión corregida | 1.26.5 |
| Condición de explotación | Sitios previamente conectados a UpdraftCentral |
| Tipo de falla | CWE-347, bypass de firma criptográfica |
| Publicación | 11 de junio de 2026 |
Según los datos publicados en cvefeed.io, hay 4 pruebas de concepto públicas disponibles en GitHub para esta falla, lo que sube el riesgo de que aparezcan intentos automatizados de explotación. Wordfence, según el mismo artículo de Toolslib, liberó una regla de firewall para sus usuarios Premium, Care y Response el 3 de junio de 2026, y programó la misma protección para usuarios gratuitos recién el 3 de julio de 2026. Si usás la versión free de Wordfence, tuviste un mes entero de exposición extra.
La acción concreta es una sola: actualizar UpdraftPlus a 1.26.5 o superior ya. Si administrás varios sitios por WP-CLI, el comando es directo:
wp plugin update updraftplus --path=/var/www/html
Si por algún motivo no podés actualizar de inmediato, desactivá el plugin, revisá si el sitio estuvo conectado alguna vez a UpdraftCentral y auditá la carpeta wp-content/plugins/ en busca de plugins que no instalaste vos.
¿Cómo separar credenciales y accesos de tus backups del sitio principal?
El principio de mínimo privilegio en backups de WordPress significa que las credenciales para escribir en el storage remoto (S3, Dropbox, un servidor propio) nunca deberían ser las mismas que usás para entrar al wp-admin. Si un atacante compromete el panel de WordPress y las claves del storage están reutilizadas o guardadas en texto plano en la base de datos, el backup deja de ser una defensa y pasa a ser otro activo comprometido.
El criterio práctico para decidir cuánto invertir acá es simple: preguntate qué puede hacer alguien que roba solo la credencial del storage, sin tocar nada más. Si la respuesta es «escribir backups nuevos pero no borrar los viejos», vas bien. La mayoría de los proveedores de almacenamiento de objetos permiten crear un usuario o access key con permiso de escritura pero sin permiso de borrado; usar esa separación cuesta lo mismo que no usarla y cierra buena parte del riesgo. Rotar esa clave cada tanto acota la ventana si se filtra, y bajo ningún escenario conviene que derive de la misma contraseña que abre el wp-admin: si una cae, no debería arrastrar a la otra.
Esto conecta directo con CVE-2026-10795. Si el RPC forjado logra actuar como administrador, pero las credenciales del storage remoto están separadas y con permisos acotados, el atacante puede comprometer el sitio, aunque no necesariamente los backups almacenados fuera del servidor. En aplicar hardening con Patchstack profundizamos sobre esto.
¿Cómo verificar que un backup de WordPress realmente se puede restaurar?
La única forma confiable de saber si un backup se puede restaurar es restaurarlo, en un entorno de staging, de forma periódica. Un mensaje de «backup completado sin errores» en el log de UpdraftPlus confirma que el proceso de copia terminó, no que el archivo resultante sirva para levantar el sitio de nuevo.
Subís el backup a un staging, restaurás la base de datos, restaurás los archivos, chequeás que el sitio cargue, que el login funcione, que las imágenes de uploads estén completas y que no falten tablas, y recién ahí podés decir que ese backup es confiable, porque hay casos donde el archivo comprimido está corrupto, o el export de la base quedó truncado, o falta la carpeta de plugins, y eso solo se descubre restaurando de verdad.
Cuatro cosas conviene chequear en cada prueba: que la base de datos importe sin errores y con todas las tablas presentes, que el tema, los plugins y el core estén completos, que la carpeta uploads no tenga recortes en imágenes o archivos subidos por usuarios, y que el login al wp-admin funcione con las credenciales existentes una vez restaurado. Si alguno de esos cuatro puntos falla, el backup no sirvió, por más que el log haya dicho lo contrario.
¿Qué configuración de hardening WordPress complementa los backups?
El hardening no reemplaza los backups, pero cumple un rol específico en este contexto: en WordPress, las tareas de backup —programar copias, elegir destino, borrar copias antiguas en UpdraftPlus— se ejecutan con privilegios de administrador. Cada capa que le complica al atacante llegar a ese nivel de privilegio está protegiendo, de forma indirecta, también al backup.
Si tenés que priorizar por dónde empezar en un sitio que corre UpdraftPlus, el orden lógico es este: primero actualizar el plugin de backup en sí, porque una falla como CVE-2026-10795 le da al atacante el mismo nivel de acceso que a un admin legítimo sin pasar por ninguna otra capa de defensa. Después, sumar autenticación de dos factores en el panel, que corta de raíz los intentos de fuerza bruta y credential stuffing contra wp-admin. Un límite de intentos de login bloquea IPs tras varios fallos, algo que resuelve casi cualquier plugin de seguridad básico. Un firewall de aplicación web (WAF) filtra patrones de ataque conocidos, incluyendo payloads dirigidos a endpoints de RPC como el que explota CVE-2026-10795. Y mantener plugins y core actualizados en general reduce la superficie total, porque la mayoría de las brechas en WordPress arrancan con software desactualizado, no con ataques sofisticados.
Nada de esto es exótico. Es la lista de tareas aburridas que todo el mundo sabe que hay que hacer y que muchos posponen hasta que ya es tarde.
Errores comunes al proteger backups de WordPress
- Guardar el backup en la misma carpeta del sitio: dejar los archivos de UpdraftPlus en
wp-content/updraftsin copiarlos afuera equivale a no tener backup, porque cualquiera que comprometa el servidor los encuentra y los borra junto con todo lo demás. - Reutilizar la contraseña del admin para el storage remoto: usar la misma clave (o una variación obvia) para wp-admin y para la cuenta de S3 o Dropbox anula la separación de privilegios que justamente evita que un compromiso del sitio se propague al backup.
- No actualizar plugins de backup: seguir en una versión de UpdraftPlus anterior a 1.26.5 deja la puerta abierta a CVE-2026-10795 en cualquier sitio que haya usado UpdraftCentral alguna vez, aunque hoy ya no lo use.
- Confiar en «backup sin errores» sin testear la restauración: un log limpio no garantiza un archivo restaurable. La única prueba válida es restaurar de verdad en un entorno aparte.
Preguntas Frecuentes
¿Cómo protejo mis backups de WordPress contra ransomware?
Separando el almacenamiento del servidor de producción, usando credenciales distintas a las de wp-admin para el storage remoto y activando inmutabilidad tipo Object Lock cuando el proveedor lo permite. Sumá pruebas de restauración periódicas y mantené actualizado el plugin de backup, porque una vulnerabilidad como CVE-2026-10795 puede darle a un atacante el mismo nivel de acceso que a vos. Lo explicamos a fondo en sumar passkeys como capa extra.
¿Qué es la regla 3-2-1-1-0 de backups?
Es un marco de trabajo que exige tres copias de los datos, en dos soportes distintos, con una copia offsite, una copia inmutable o air-gapped y cero errores verificados en la restauración. Es la evolución de la clásica regla 3-2-1, pensada específicamente para resistir ataques de ransomware que buscan destruir también las copias de seguridad.
¿UpdraftPlus es seguro o tiene vulnerabilidades conocidas?
UpdraftPlus tuvo una vulnerabilidad crítica reciente, CVE-2026-10795, un bypass de autenticación con CVSS 8.1 publicado el 11 de junio de 2026, que afectaba a todas las versiones hasta la 1.26.4. El plugin la corrigió en la versión 1.26.5, y el riesgo real quedó limitado a sitios que habían estado conectados a UpdraftCentral. Actualizar a la última versión disponible es la medida obligatoria.
¿Cómo sé si mi backup realmente se puede restaurar?
Restaurándolo de verdad en un entorno de staging, no confiando solo en el log de «backup completado». Hay que verificar que la base de datos importe sin errores, que los archivos del sitio estén completos, que la carpeta de uploads no tenga recortes y que el login funcione después de la restauración.
¿Qué es un backup inmutable o WORM?
Es una copia de seguridad que no se puede borrar ni modificar durante un período de retención fijo. En almacenamiento de objetos compatible con S3 se implementa con Object Lock, que bloquea el borrado del objeto hasta que vence la retención.
Conclusión
El caso de CVE-2026-10795 en UpdraftPlus deja una lección clara: el plugin que usás para protegerte de un desastre puede convertirse en el vector del desastre si no lo actualizás. La corrección llegó rápido, en la versión 1.26.5, pero el hecho de que ya existan cuatro pruebas de concepto públicas en GitHub significa que no conviene demorar el parche.
Más allá de esta falla puntual, la estrategia de fondo no cambia: separar el backup del servidor, aplicar la regla 3-2-1-1-0, activar inmutabilidad donde se pueda y probar la restauración de forma periódica. Un backup que nunca restauraste es, en la práctica, un backup que no existe. Si administrás un sitio WordPress con datos que no podés permitirte perder, dedicale una tarde a auditar dónde están tus backups hoy, con qué credenciales se guardan y cuándo fue la última vez que los restauraste de verdad.