CVE-2026-4348: SQL Injection en BetterDocs Pro
CVE-2026-4348 afecta a BetterDocs Pro ≤3.7.0: inyección SQL sin autenticación que expone toda la base de datos WordPress. Solución: actualizar a 3.7.1.
CVE-2026-4348 afecta a BetterDocs Pro ≤3.7.0: inyección SQL sin autenticación que expone toda la base de datos WordPress. Solución: actualizar a 3.7.1.
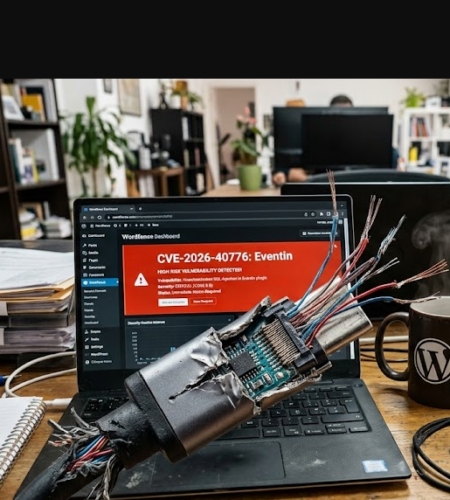
Wordfence Intelligence publicó su reporte semanal con casos críticos como CVE-2026-40776 en Eventin y el ataque de supply chain que comprometió 30+ plugins durante ocho meses.
157 vulnerabilidades en 122 plugins WordPress en una sola semana. Qué plugins están afectados y cómo verificar y proteger tu sitio.
WordPress.org cerró 31 plugins de WPFactory en abril de 2026 tras descubrir un backdoor que estuvo dormante 8 meses antes de activarse.
En 2026 se superaron los 48.185 CVEs en WordPress. Conocé los más críticos, cómo detectarlos y qué hacer si tu sitio está afectado.
El reporte de vulnerabilidades WordPress del 22 de abril 2026 registró 216 fallas, incluyendo backdoors dormidos 8 meses y casos críticos en ACF, MetaSlider y Ninja Forms.
CVE-2026-6675 permite enviar emails desde tu servidor WordPress sin autenticación. Afecta Responsive Blocks hasta 2.2.0. Actualizá a 2.2.1 para cerrar la brecha.