WP Maps Pro: bug crítico crea admins sin login
CVE-2026-8732 afecta WP Maps Pro ≤6.1.0: cualquier atacante puede crear cuentas admin sin autenticación. Parche disponible en versión 6.1.1.
CVE-2026-8732 afecta WP Maps Pro ≤6.1.0: cualquier atacante puede crear cuentas admin sin autenticación. Parche disponible en versión 6.1.1.
Comparativa de los cuatro mejores plugins 2FA gratuitos para WordPress en 2026: Two-Factor, WP 2FA, Tiny 2FA y Flavor 2FA, con guía de configuración paso a paso.
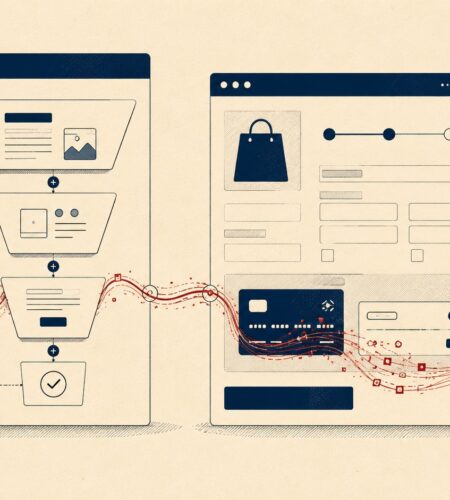
Una falla crítica en Funnel Builder permite inyectar skimmers en el checkout de WooCommerce sin autenticación. Más de 40.000 tiendas expuestas en mayo 2026.
CVE-2026-8181 en Burst Statistics permite bypass de autenticación con CVSS 9.8. Afecta versiones 3.4.0 a 3.4.1.1. La versión segura es 3.4.2.
CVE-2026-8181 permite crear cuentas admin sin contraseña en Burst Statistics 3.4.0 y 3.4.1. Parche disponible en versión 3.4.2 desde el 12 de mayo de 2026.

Comparativa completa entre MalCare y Wordfence para escaneo de malware en WordPress: detección, rendimiento, limpieza y costos reales.
Una vulnerabilidad crítica de bypass de autenticación en Burst Statistics afecta hasta 200.000 sitios WordPress. Cómo detectarla y qué hacer.
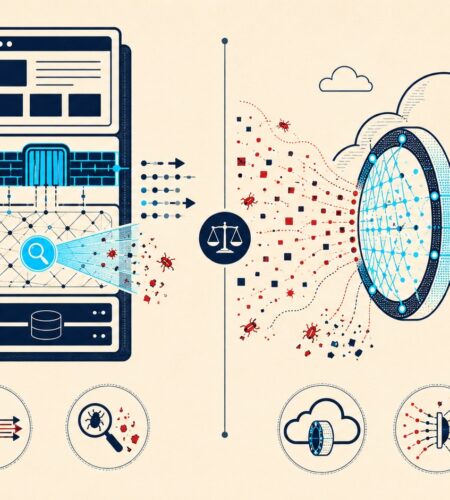
Wordfence protege desde el servidor; Sucuri filtra el tráfico antes de que llegue. La diferencia importa más de lo que parece.
Wordfence confirmó una vulnerabilidad de carga arbitraria de archivos en Slider Revolution. Afecta más de 4 millones de sitios WordPress. El parche está en la versión 7.0.10.