El plugin Shortcodes and extra features for Phlox theme —el complemento oficial del tema Phlox, distribuido en el repositorio de WordPress con el slug auxin-elements— es vulnerable a inclusión local de archivos en todas sus versiones hasta la 2.17.22 inclusive. La falla figura como CVE-2026-89095, con un CVSS de 8.1, y permite que una petición sin autenticación haga que el servidor incluya y ejecute archivos .php que ya estén alojados en él. El plugin supera las 80.000 instalaciones activas. La corrección existe: se publicó el 7 de octubre de 2026 en la versión 2.17.24, seis semanas antes de que el NVD la incorporara, el 20 de noviembre de 2026.
Ese desfase es el dato que ordena las prioridades. Quien actualizó el plugin desde octubre ya está cubierto; quien no lo hizo convive con una falla de severidad alta que no requiere credenciales, aunque tampoco hay indicios de que se esté aprovechando de forma masiva.
En este artículo:
- ¿Qué es CVE-2026-89095 y qué gravedad tiene?
- ¿Cómo funciona la inclusión local de archivos en Shortcodes and extra features for Phlox theme?
- Por qué la corrección de CVE-2023-37888 no cerró esta falla
- ¿Se está explotando activamente la vulnerabilidad de Phlox?
- ¿Mi versión del plugin de Phlox está afectada por CVE-2026-89095?
- ¿Qué pasa si tengo el plugin Phlox instalado pero no uso el tema Phlox?
- ¿Cómo actualizo el plugin de Phlox a la versión 2.17.24?
- Un criterio práctico para ordenar la revisión
- Fuentes
¿Qué es CVE-2026-89095 y qué gravedad tiene?
Es una inclusión local de archivos (LFI) en el parámetro extra_template_path del plugin auxin-elements, la extensión que agrega shortcodes, widgets y elementos de Elementor al tema Phlox. El puntaje CVSS 3.1 es 8.1 sobre 10 —categoría alta—, asignado por Wordfence, y el vector es AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H: se explota por red, sin cuenta y sin interacción de la víctima, pero con complejidad de ataque alta e impacto alto en confidencialidad, integridad y disponibilidad. Relacionado: comparamos MalCare y Patchstack en detalle.
| Dato | Valor |
|---|---|
| Identificador | CVE-2026-89095 |
| Tipo de falla | Inclusión local de archivos vía extra_template_path |
| Puntaje CVSS 3.1 | 8.1 (alta), asignado por Wordfence |
| Vector | AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Versiones afectadas | Todas hasta la 2.17.22 inclusive |
| Versión corregida | 2.17.24, publicada el 7 de octubre de 2026 |
| Instalaciones activas | Más de 80.000 |
| ¿Requiere autenticación? | No |
| ¿Explotación activa reportada? | No; fuera del catálogo KEV de CISA al 20/11/2026 |
La inclusión local de archivos no sube un archivo malicioso: obliga al servidor a cargar uno que ya está ahí. Por eso el alcance real depende del inventario de cada instalación. El NVD menciona tres consecuencias posibles: omisión de controles de acceso, exposición de datos y ejecución de código. La tercera es la más grave y también la más condicionada.
¿Cómo funciona la inclusión local de archivos en Shortcodes and extra features for Phlox theme?
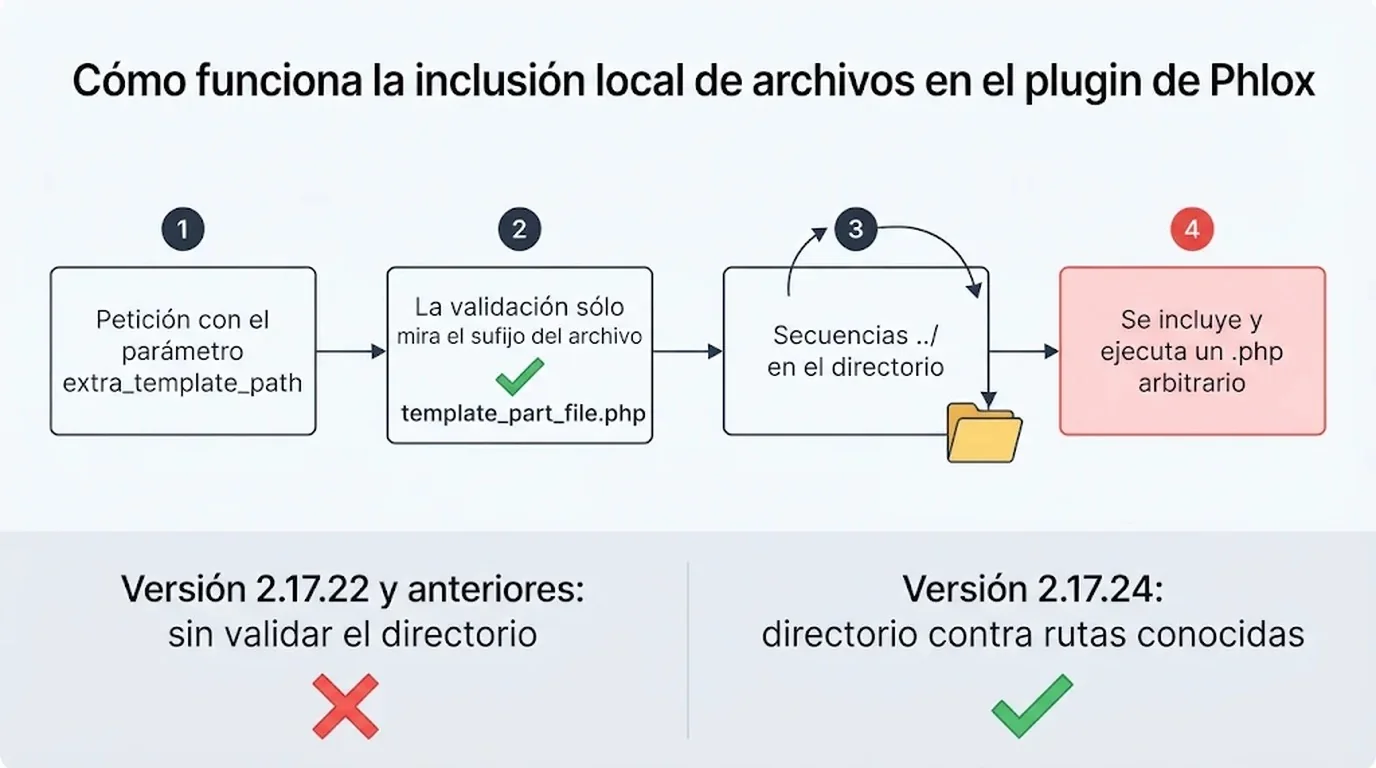
El plugin carga archivos de plantilla para elementos como el grid de entradas y recibe la ruta a través del parámetro extra_template_path. Según el NVD, la validación mira solo el final del nombre del archivo y no el directorio que lo precede, de modo que un atacante puede usar secuencias de recorrido de directorios (path traversal) para salir de la carpeta prevista y apuntar a otra ubicación del servidor.
Lo que se ejecute es, literalmente, cualquier .php que exista en esa ruta. De ahí que la complejidad de ataque figure como alta: sin un archivo PHP útil al alcance —por ejemplo, uno subido previamente por otra vía o dejado por un componente vulnerable— la inclusión no rinde. El NVD señala especialmente los escenarios donde el sitio permite subir archivos PHP. Más contexto en nuestra guía de seguridad con WPForms.
Vale la distinción técnica: no es ejecución remota de código por sí sola, es ejecución de código local condicionada. Un CVSS de 8.1 describe el peor caso razonable, no el resultado automático de cada intento.
Por qué la corrección de CVE-2023-37888 no cerró esta falla
El punto donde está el error ya había sido parcheado antes. En 2023, una lista blanca introducida para cerrar CVE-2023-37888 debía restringir qué plantillas podían incluirse, pero solo validaba el sufijo del nombre del archivo, no el directorio indicado en extra_template_path. Las secuencias de recorrido siguieron funcionando contra ese parámetro.
La comparación de código entre la 2.17.22 y la 2.17.24 que cita Dr. Web muestra el cambio de enfoque: la versión nueva contrasta el directorio contra una lista de rutas conocidas. La lección se sostiene sola: una lista blanca que solo mira el final del nombre deja abierto todo lo que viene antes. Tema relacionado: cómo configurar alertas automáticas de vulnerabilidades.
Hay un detalle documental que conviene registrar. El changelog de la 2.17.24 no menciona CVE-2026-89095; describe la corrección de una vulnerabilidad de severidad baja identificada como CVE-2026-57737. Es decir, el número de versión es el indicador confiable, no la línea del registro de cambios.
¿Se está explotando activamente la vulnerabilidad de Phlox?
No hay reportes de ataques en curso. Al 20 de noviembre de 2026, CVE-2026-89095 no figura en el catálogo de vulnerabilidades explotadas activamente de CISA, y ni el NVD ni el changelog del plugin mencionan actividad maliciosa. Dicho eso, la ausencia de reportes no es prueba de ausencia de intentos: los escaneos automatizados de sondeo suelen preceder a cualquier evidencia pública.
La interpretación razonable es que se trata de una falla con condiciones de éxito y sin campaña conocida, no de un incidente en desarrollo. Para un administrador, eso cambia la urgencia del momento pero no la decisión: actualizar sigue siendo la acción correcta. Lo explicamos a fondo en la VDP y su plazo en 2026.
¿Mi versión del plugin de Phlox está afectada por CVE-2026-89095?
Sí, si el plugin está en cualquier versión hasta la 2.17.22, incluida la 2.17.22. La forma de comprobarlo es abrir Plugins > Plugins instalados en el escritorio de WordPress y leer la versión junto al nombre «Shortcodes and extra features for Phlox theme», o ejecutar wp plugin list con WP-CLI para ver de una sola vez todos los plugins y sus versiones. Si el número es 2.17.22 o menor, hay que actualizar. Ampliamos el tema en diferencias entre escaneo interno y externo.
La estadística de distribución de wordpress.org ayuda a dimensionar: el 74,21% de las instalaciones está en la rama 2.17, el 5,38% en la 2.15 y el 20,41% restante en otras ramas. Eso significa que alrededor de una de cada cuatro instalaciones corre en series anteriores a la 2.17 y, con altísima probabilidad, arrastra la falla. La estadística no permite saber cuántas están exactamente en la 2.17.22 o antes, pero tampoco hace falta para decidir. Cobertura relacionada: MCP, function calling y plugins comparados.
¿Qué pasa si tengo el plugin Phlox instalado pero no uso el tema Phlox?
El plugin está pensado para funcionar únicamente con el tema Phlox, según su propia página en el repositorio. Aun así, lo que hay que actualizar es el plugin: la falla está en su código, no en el tema. Si figura instalado y activo, conviene llevarlo a la 2.17.24 o desactivarlo, aunque el tema activo del sitio sea otro. Si está instalado pero inactivo, el código vulnerable no se carga; igualmente, actualizarlo o eliminarlo evita que se reactive por descuido más adelante.
Puede ocurrir que el plugin aparezca en el inventario después de haber probado el tema y quede olvidado. Vale revisar también las instalaciones donde el tema fue reemplazado y el complemento siguió activo.
¿Cómo actualizo el plugin de Phlox a la versión 2.17.24?
Desde el escritorio, Plugins > Plugins instalados, buscar el plugin y usar «Actualizar ahora». Por línea de comandos, wp plugin update auxin-elements. Antes de tocar producción conviene tener un respaldo reciente y, si el sitio está en un hosting administrado —Donweb entre ellos—, confirmar con el proveedor que la actualización se aplicó y que existe una copia posterior al cambio. Si por alguna razón la 2.17.24 no aparece disponible, la recomendación de Centoculus es desactivar y eliminar el plugin hasta que se publique.
Qué revisar después de actualizar
- Usuarios: buscar cuentas con rol de administrador que el equipo no haya creado.
- Uploads: revisar la carpeta de archivos subidos en busca de
.phpque no deberían estar ahí. - Datos personales: si hubo acceso a información de clientes, en la Unión Europea corre el plazo de 72 horas del artículo 33 del RGPD para notificar la brecha.
Un criterio práctico para ordenar la revisión
Como propuesta editorial, y no como resultado de una prueba propia, sirve una regla de triage en tres niveles para quien administra varios sitios. Primero, los sitios con el plugin activo y versión 2.17.22 o anterior: actualización inmediata y revisión de administradores y uploads. Segundo, los sitios con el plugin activo ya en 2.17.24 o superior: verificar que no haya archivos PHP ajenos en uploads, porque la ventana de exposición previa existió igual. Tercero, los sitios con el plugin inactivo: actualizar o eliminar en la próxima ventana de mantenimiento.
La regla tiene un límite claro: no distingue entre sitios efectivamente atacados y sitios simplemente desactualizados. Lo que sí permite es decidir hoy, con la información disponible, en qué orden mover cada instalación sin esperar evidencia de explotación que puede no llegar nunca o llegar tarde.
Fuentes
- NVD — CVE-2026-89095
- Wordfence Threat Intel — Inclusión local de archivos sin autenticación en Shortcodes and extra features for Phlox theme 2.17.22
- WordPress.org — Shortcodes and extra features for Phlox theme (auxin-elements)
- Centoculus — Vulnerabilidades en 11 plugins de WordPress (20/11/2026)
- Dr. Web — Schwere Sicherheitslücke bei Phlox im Zusatz-Plugin (20/11/2026)