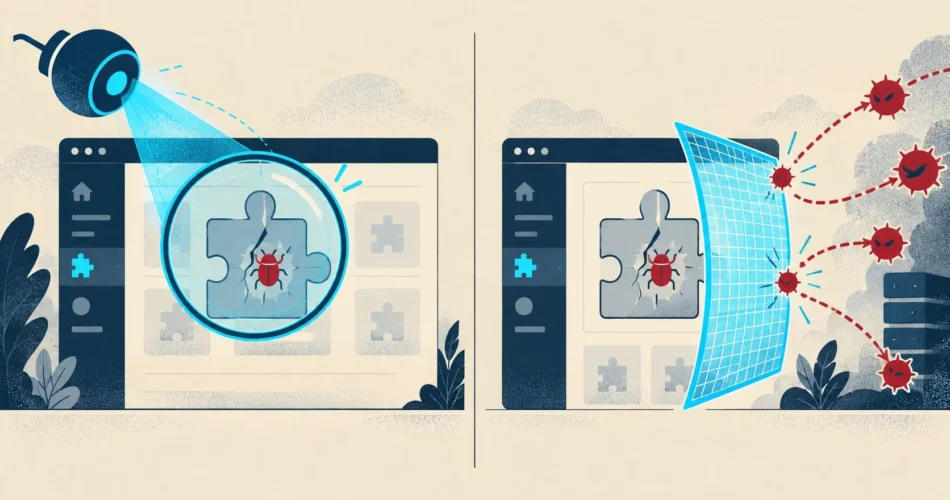
En pocas palabras: Jetpack Protect detecta: escanea plugins, temas y WordPress aproximadamente cada 24 horas, y en el plan gratuito la corrección es manual. Patchstack también detecta, pero su versión paga parchea virtualmente con más de 12.000 reglas (vPatches), sin modificar el código del plugin.
Jetpack Protect vs Patchstack: Jetpack Protect escanea tu sitio una vez al día y avisa de plugins y temas vulnerables (con un WAF básico), y Patchstack suma parcheo virtual, reglas de firewall por vulnerabilidad, en su versión paga.
El parcheo virtual es una regla de firewall que bloquea la explotación de una vulnerabilidad conocida sin modificar el código del plugin afectado. Jetpack Protect es un plugin gratuito de Automattic que detecta plugins, temas y versiones de WordPress vulnerables. Patchstack es un plugin y servicio de seguridad para WordPress que detecta vulnerabilidades y, en sus planes pagos, las mitiga con parches virtuales. Los dos sirven para dueños de sitios, agencias y tiendas WordPress.
En este artículo:
- En 30 segundos
- ¿Qué pasa si un plugin de WordPress tiene una vulnerabilidad y todavía no hay parche oficial?
- ¿Qué es el parcheo virtual y en qué se diferencia de un parche oficial?
- ¿Qué hace Jetpack Protect y cómo detecta vulnerabilidades?
- ¿Qué hace Patchstack y cómo funciona su parcheo virtual?
- Jetpack Protect vs Patchstack: ¿qué diferencias hay?
- ¿Cuándo conviene Jetpack Protect y cuándo Patchstack?
- ¿Alcanza con un plugin de seguridad o necesito un buen hosting?
- Qué está confirmado y qué no
- Errores comunes al elegir entre Jetpack Protect y Patchstack
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Jetpack Protect es gratis y escanea cada 24 horas, más o menos. Compara tu sitio con la base de WPScan, avisa en el escritorio de WordPress y en el plan gratuito la corrección es manual.
- Patchstack tiene un plan Personal gratuito sin firewall. Detecta y avisa por email, con hasta 48 horas de aviso temprano según su ficha en WordPress.org. El parcheo virtual cuesta $5 por sitio por mes sobre ese plan.
- El parche virtual bloquea el ataque, no arregla el plugin. El código vulnerable sigue instalado y tenés que actualizar cuando salga la versión oficial.
- Las cifras de contexto son de Patchstack y de 2021. Según la empresa, el 99,42% de las vulnerabilidades de ese año vino de plugins y temas.
- Precios y planes cambian. Confirmalos en las webs oficiales antes de decidir.
¿Qué pasa si un plugin de WordPress tiene una vulnerabilidad y todavía no hay parche oficial?
Tu sitio queda expuesto hasta que el desarrollador publique una corrección y vos la instales. En esa ventana, un detector te avisa que el problema existe, pero solo una capa de bloqueo, como un firewall con reglas específicas, frena el ataque. Sin esa capa te quedan dos opciones: desactivar el plugin o esperar.
Ponele que tenés una tienda con un plugin de cupones (ejemplo hipotético) y un investigador publica una falla explotable un martes. El desarrollador tarda dos semanas en sacar la versión corregida. ¿Qué hacés mientras tanto? Ahí está la diferencia entre detectar y proteger.
Los números de Patchstack ayudan a dimensionar el problema, con una aclaración: son cifras de una empresa que vende parcheo virtual y son de 2021, no de 2026. En su artículo sobre parcheo virtual de marzo de 2021, Patchstack dice que el 96,22% de las vulnerabilidades de 2020 salió de plugins y temas, y que en 2021 ese porcentaje subió a 99,42%. También reporta un crecimiento del 150% en vulnerabilidades reportadas en 2021 frente a 2020, y que el 29% de los plugins de WordPress con vulnerabilidades críticas no recibió parche. Las fuentes que revisé no traen cifras más nuevas, así que tomalas como orden de magnitud y no como foto de hoy.
La misma empresa cuenta que vio vulnerabilidades reportadas quedar sin arreglo durante semanas o meses. Para más detalles técnicos, mirá endurecer WordPress paso a paso con Patchstack.
¿Qué es el parcheo virtual y en qué se diferencia de un parche oficial?
El parcheo virtual es una regla que mitiga una vulnerabilidad concreta sin tocar el código vulnerable. Patchstack lo define como el envío de una o varias reglas con ese objetivo y cita la definición de OWASP: «una capa de cumplimiento de política de seguridad que previene la explotación de una vulnerabilidad conocida» (traducción propia). Esa capa analiza las transacciones e intercepta el ataque en tránsito, así que el tráfico malicioso no llega a la aplicación.
Para que funcione necesitás un firewall de aplicaciones web (WAF) o una capa equivalente. Patchstack distingue el WAF de endpoint, que vive dentro de la aplicación y conoce los componentes instalados, del WAF en la nube, que filtra el tráfico antes de que llegue al sitio. Según Patchstack, el segundo no ve el interior de la aplicación y se puede esquivar si alguien conoce la IP original del servidor. Ojo: lo dice un proveedor de WAF de endpoint, así que tiene su sesgo.
| Aspecto | Parche virtual | Parche oficial |
|---|---|---|
| Qué cambia | Una regla de firewall | El código del plugin |
| Quién lo publica | El proveedor del firewall (por ejemplo, Patchstack) | El desarrollador del plugin |
| Código vulnerable | Sigue instalado | Se reemplaza por la versión corregida |
| Cuándo llega | Puede llegar antes del parche oficial, según Patchstack | Cuando el desarrollador lo publica (a veces nunca) |
| Qué necesitás | Un WAF o capa equivalente | Instalar la actualización |
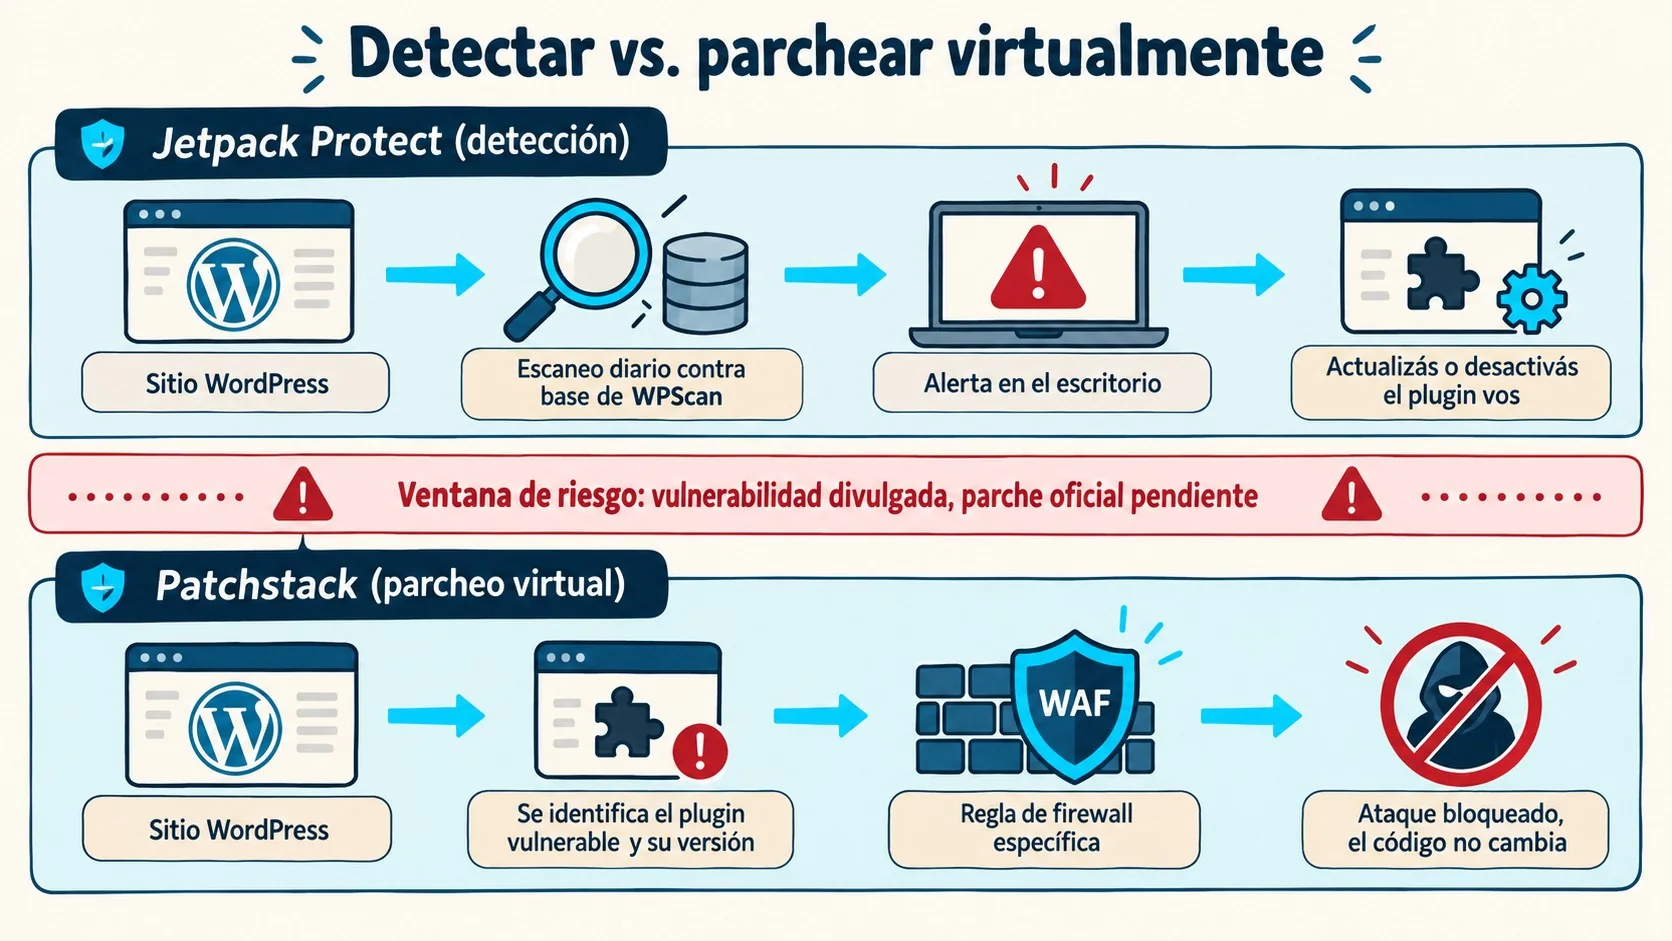
Mi postura: el parche virtual es un vendaje bien puesto, no una cirugía. Compra tiempo (que no es poco, sobre todo si el desarrollador desapareció). Cuando sale el oficial, actualizá igual.
¿Qué hace Jetpack Protect y cómo detecta vulnerabilidades?
Jetpack Protect revisa una vez por día los plugins, temas y la versión de WordPress de tu sitio contra la base de datos de WPScan, que es de Automattic, y te avisa en el escritorio de WordPress si encuentra algo vulnerable. Según la documentación oficial de Jetpack, también trae un firewall de aplicaciones web (WAF) básico. Lo podés usar solo o junto al plugin Jetpack.
- Escaneo diario. Corre más o menos cada 24 horas y no podés elegir el horario.
- Avisos en el panel. En el plan gratuito tenés que entrar a Jetpack → Protect a mirar. Las notificaciones por email son del plan pago.
- Corrección manual en el plan gratuito. Seguís las recomendaciones que te muestra el panel.
- Jetpack Scan suma funciones. Es un upgrade pago que exige Jetpack Security, Jetpack Complete o Jetpack Scan, e incluye escaneo de malware en tiempo real, un WAF mejorado y correcciones automáticas donde estén disponibles.
Los requisitos importan más de lo que parece. Necesitás una cuenta de WordPress.com, un sitio accesible públicamente (sin contraseña ni modo mantenimiento), el archivo XML-RPC accesible, y no funciona en un entorno local. Si alguna vez endureciste un sitio bloqueando xmlrpc.php, sabés por dónde viene el problema.
El plugin sincroniza la lista de plugins y temas instalados y la versión de WordPress, según la misma documentación. El precio de los planes pagos no figura en lo que revisé, así que miralo en jetpack.com.
¿Qué hace Patchstack y cómo funciona su parcheo virtual?
Patchstack compara el core, los plugins y los temas de tu sitio con su propia base de vulnerabilidades y, en los planes pagos, activa reglas de firewall dirigidas solo si el sitio tiene ese componente en esa versión. Según su ficha en WordPress.org, la versión paga incluye más de 12.000 reglas individuales (vPatches). Son números del propio proveedor y no los verifiqué por mi cuenta.
El plan Personal es gratuito. Según la misma ficha, avisa con hasta 48 horas de anticipación de vulnerabilidades halladas por su comunidad de investigadores, manda alertas por email, da un panel central para hasta 3 sitios y genera reportes snapshot. Podés activar actualizaciones automáticas solo para los plugins vulnerables. Eso sí: no incluye firewall. Esto se conecta con lo que analizamos en cómo se compara con una solución de backups.
- Parcheo virtual de pago. En el plan Personal se activa por sitio a $5 por sitio por mes (la ficha no aclara la moneda). Los planes Developer y Enterprise lo incluyen.
- Otras capas preventivas. Módulo de endurecimiento, 2FA, reCAPTCHA, lista de IP maliciosas de la comunidad y, en Developer y Enterprise, reglas personalizadas y reportes periódicos.
- Instalación corta. Instalás el plugin, te registrás en la app de Patchstack, agregás el sitio y pegás la clave API.
- Impacto en rendimiento. La versión paga corre tareas en cada carga de página. Patchstack afirma que el impacto es mínimo, pero es dato del fabricante.
Una diferencia de enfoque: la ficha dice que Patchstack apunta a prevenir infecciones y no a limpiarlas después. No menciona escaneo de malware, algo que sí tiene Jetpack Scan en su versión paga.
Jetpack Protect vs Patchstack: ¿qué diferencias hay?
La diferencia central es qué pasa después de detectar. Jetpack Protect avisa, tiene un WAF básico y en el plan pago suma reglas automáticas para ese WAF. Patchstack avisa y, en sus planes pagos, aplica reglas por vulnerabilidad (parcheo virtual). La tabla usa solo documentación oficial de ambos.
| Aspecto | Jetpack Protect | Patchstack |
|---|---|---|
| Base de vulnerabilidades | WPScan (Automattic) | Base propia, con comunidad de investigadores |
| Qué revisa | Plugins, temas y versión de WordPress | Core, plugins y temas |
| Frecuencia | Diaria, cada 24 horas aproximadamente, sin horario configurable | Alertas por email; la frecuencia exacta no figura en la ficha (no confirmado) |
| Plan gratuito | Detección, WAF básico, avisos en el panel, corrección manual | Plan Personal: detección, aviso temprano de hasta 48 horas, email, panel para hasta 3 sitios, sin firewall |
| Bloqueo de explotación | WAF básico gratis; reglas automáticas del WAF en el plan pago | Parcheo virtual (vPatches) en planes pagos |
| Malware | Escaneo en tiempo real en Jetpack Scan (pago) | No figura en la ficha |
| Corrección | Manual en el plan gratis; automática donde esté disponible en el pago | Actualización automática opcional de plugins vulnerables (gratis) y reglas virtuales (pago) |
| Requisitos | Cuenta de WordPress.com, XML-RPC accesible, sitio público | Registro en la app de Patchstack y clave API |
¿Entonces Jetpack Protect no bloquea nada? Bloquea algo, porque tiene WAF, pero la documentación no aclara si ese WAF aplica reglas dirigidas a cada vulnerabilidad como hace Patchstack. Hasta que Jetpack lo documente, tratalo como no confirmado.
¿Cuándo conviene Jetpack Protect y cuándo Patchstack?
Jetpack Protect conviene si querés alertas diarias sin gastar, y Patchstack conviene si no podés esperar el parche oficial o administrás varios sitios. La decisión depende de cuánto te cuesta estar expuesto unos días, no de qué interfaz te gusta más.
Sitio chico con presupuesto cero
Un blog con ocho plugins puede arrancar con Jetpack Protect gratis, a condición de que entres al panel a mirar. Si preferís que te llegue un mail, el plan Personal de Patchstack también es gratuito y avisa por email, según su ficha. Cuenta rápida: activar parcheo virtual en tus 3 sitios del plan Personal serían $15 por mes, siempre que el precio vigente siga siendo $5 por sitio. Relacionado: la comparativa con Wordfence.
Sitio con muchos plugins de terceros
Más plugins, más superficie, y más chances de que alguno quede sin mantenimiento. Ahí el parcheo virtual tiene sentido. Las reglas cubren lo que Patchstack conoce, no todo lo que existe.
Agencia que administra varios sitios
El plan Personal de Patchstack llega a 3 sitios en el panel central. Para más, la ficha apunta a los planes Developer y Enterprise, que suman reglas personalizadas, reportes semanales o mensuales en PDF y alertas por Slack, pero sus precios no están en la ficha. Jetpack, por su lado, documenta extensiones de MainWP para escanear y corregir varios sitios desde un panel central.
Tienda WooCommerce
Cada día con una falla abierta en un plugin de pagos o de envíos es plata en juego. Patchstack nombra a las tiendas WooCommerce como un caso típico de uso, y tiene lógica: ahí esperar el parche cuesta ventas.
¿Se pueden usar Jetpack Protect y Patchstack al mismo tiempo?
Probablemente sí, pero ninguna documentación lo garantiza para este par. Patchstack dice que no encontró conflictos con otros plugins de seguridad y recomienda usar la menor cantidad posible para evitar funciones superpuestas. Si probás la combinación (por ejemplo, Jetpack Scan para malware y Patchstack para parches virtuales), hacelo primero en un entorno de prueba. Esto último es inferencia mía, no un dato de las fuentes.
¿Alcanza con un plugin de seguridad o necesito un buen hosting?
Un plugin de seguridad solo no alcanza, porque la protección de WordPress se arma en capas. Patchstack mismo recomienda en su ficha mantener actualizados el core, los plugins y los temas, y borrar los que no uses. Sobre eso hablamos en si conviene parchear o limpiar malware.
- Infraestructura. Un servidor bien mantenido y con soporte que te responda. Un hosting argentino como donweb.com te da esa base con soporte local; preguntale qué incluye en backups y versiones de PHP.
- Actualizaciones. Tu primera defensa, aunque no cubre el período sin parche.
- Backups. Si algo sale mal, volvés atrás.
- Accesos. Contraseñas fuertes y 2FA.
- Plugin de seguridad. Detecta y, según el caso, bloquea.
Qué está confirmado y qué no
Separar lo documentado de lo que falta ahorra decepciones.
- Confirmado por Jetpack: escaneo diario, base de WPScan, WAF básico gratis, correcciones automáticas y escaneo de malware solo en los planes pagos.
- Confirmado por Patchstack (en su ficha): plan Personal gratis sin firewall, parcheo virtual de pago a $5 por sitio por mes sobre ese plan, más de 12.000 vPatches.
- No confirmado: precios de los planes de Jetpack, si su WAF aplica reglas por vulnerabilidad, frecuencia de escaneo de Patchstack, tasa de falsos positivos de ambos y rendimiento medido por terceros.
- Datos de contexto: las cifras de vulnerabilidades son de Patchstack y de 2021; no tengo datos de 2026 en las fuentes.
- Comparativas de terceros: las citadas en el brief no las usé, y la ficha de Patchstack enlaza comparativas propias con otros productos que tampoco evalué.
Errores comunes al elegir entre Jetpack Protect y Patchstack
- Creer que detectar es proteger. Un aviso no frena nada. Si usás solo la detección gratuita, tenés que actuar vos.
- Instalar Jetpack Protect con XML-RPC bloqueado. La documentación exige que sea accesible. Revisá antes de buscar por qué no escanea.
- Esperar emails en el plan gratuito de Jetpack. Las notificaciones son del plan pago; en el gratis tenés que mirar el panel.
- Dejar de actualizar porque hay parche virtual. El código vulnerable sigue ahí. Actualizá cuando salga la versión oficial.
- Olvidarte de agregar subsitios. Subís Patchstack, agregás el sitio principal, activás el parcheo, te olvidás del tema, y seis meses después descubrís que un subsitio del multisite nunca se agregó, porque cada uno se suma individualmente y ocupa un lugar de tu plan, y por eso nunca tuvo reglas.
Preguntas Frecuentes
¿Qué diferencia hay entre Jetpack Protect y Patchstack?
Jetpack Protect detecta vulnerabilidades con la base de WPScan y tiene un WAF básico, mientras que Patchstack usa su propia base y suma parcheo virtual en los planes pagos. Los dos tienen una versión gratuita que avisa pero no corrige por vos.
¿Qué es el parcheo virtual en WordPress?
El parcheo virtual es una regla de firewall que bloquea la explotación de una vulnerabilidad sin modificar el código del plugin. El código vulnerable sigue instalado, así que conviene actualizar cuando el desarrollador publique la corrección.
¿Jetpack Protect bloquea ataques o solo avisa de vulnerabilidades?
Jetpack Protect avisa y además tiene un WAF básico, según su documentación. El plan pago suma reglas automáticas para ese WAF, pero no queda claro si aplica reglas por vulnerabilidad como el parcheo virtual de Patchstack.
¿Patchstack es gratis?
Patchstack tiene un plan Personal gratuito que detecta vulnerabilidades y avisa por email, sin firewall. El parcheo virtual cuesta $5 por sitio por mes sobre ese plan, según su ficha en WordPress.org; verificá el precio vigente antes de contratar.
¿Necesito un plugin de seguridad si mantengo WordPress actualizado?
Sí, porque actualizar no cubre el tiempo entre la divulgación de una falla y la publicación del parche. Un plugin de seguridad te avisa de esa exposición y, con parcheo virtual, puede bloquear el ataque mientras tanto.
Conclusión
La comparación entre Jetpack Protect y Patchstack se resuelve con una pregunta: ¿cuánto te cuesta estar expuesto hasta que salga el parche? Si la respuesta es «poco», Jetpack Protect gratis alcanza, siempre que revises el panel todos los días y tu XML-RPC esté accesible. Si es «mucho», como en una tienda, o si tenés plugins abandonados, el parcheo virtual de Patchstack tiene sentido, empezando por el plan Personal y activando el módulo en los sitios críticos.
Lo que sigue pendiente: precios de Jetpack, cifras actualizadas de 2026 y pruebas independientes de falsos positivos. Mientras tanto, mantené actualizaciones y backups como base, y revisá los precios en las webs oficiales antes de pagar.