En pocas palabras: Sucuri conviene si querés un WAF gestionado: con un cambio del registro A del DNS suma WAF e IDS, y su protección DDoS figura en todos los planes. Cloudflare conviene si querés configurar reglas: su plan Free solo trae el Free Managed Ruleset, y el Managed Ruleset y el OWASP Core arrancan en Pro.
En la comparación Sucuri vs Cloudflare para WordPress, Sucuri es un firewall gestionado con soporte propio y Cloudflare es una plataforma con WAF configurable y plan gratis limitado. Si querés que otro se ocupe de las reglas, elegí Sucuri; si querés control fino y arrancar gratis, Cloudflare.
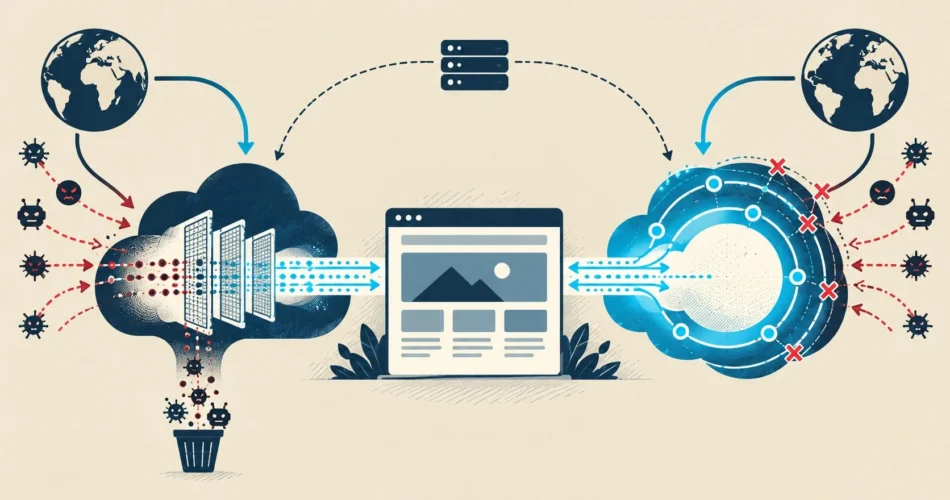
Un WAF (Web Application Firewall) es un firewall que inspecciona el tráfico HTTP que llega a una aplicación web y bloquea pedidos maliciosos, como inyecciones SQL, XSS o ejecución remota de código, antes de que lleguen al servidor. Sucuri Firewall y Cloudflare WAF son WAF en la nube, pensados para sitios WordPress que no quieren instalar nada en el hosting: el tráfico pasa por ellos primero.
En este artículo:
- Resumen rápido
- ¿Cómo funciona un WAF en la nube con cambio de DNS?
- ¿Qué protege el Firewall de Sucuri en WordPress?
- ¿Qué protege el WAF de Cloudflare en WordPress?
- Sucuri vs Cloudflare: tabla comparativa de funciones
- ¿El plan gratis de Cloudflare alcanza para proteger WordPress?
- ¿Qué conviene si mi WordPress ya fue hackeado?
- ¿Un WAF reemplaza las actualizaciones y un buen hosting?
- ¿Se pueden usar Sucuri y Cloudflare al mismo tiempo?
- ¿Cuándo elegir Sucuri y cuándo Cloudflare?
- Qué está confirmado y qué no
- Errores comunes al poner un WAF en WordPress
- Preguntas Frecuentes
- Conclusión
- Fuentes
Resumen rápido
- Sucuri protege con un cambio del registro A del DNS e incluye WAF, IDS y CDN Anycast. Declara DDoS en todos los planes, según su documentación de 2019.
- Cloudflare tiene cuatro rulesets administrados vigentes y uno deprecado. El plan Free solo trae el Free Managed Ruleset, según su documentación del 8 de septiembre de 2026.
- Cloudflare Managed Ruleset y OWASP Core arrancan en el plan Pro.
- Ningún WAF limpia un sitio ya infectado por sí solo: primero se restaura y se limpia, después se pone el firewall.
- Las fuentes no traen precios vigentes ni benchmarks independientes, así que no los inventamos. Más abajo hay una lista de lo que conviene verificar en cada sitio oficial.
¿Cómo funciona un WAF en la nube con cambio de DNS?
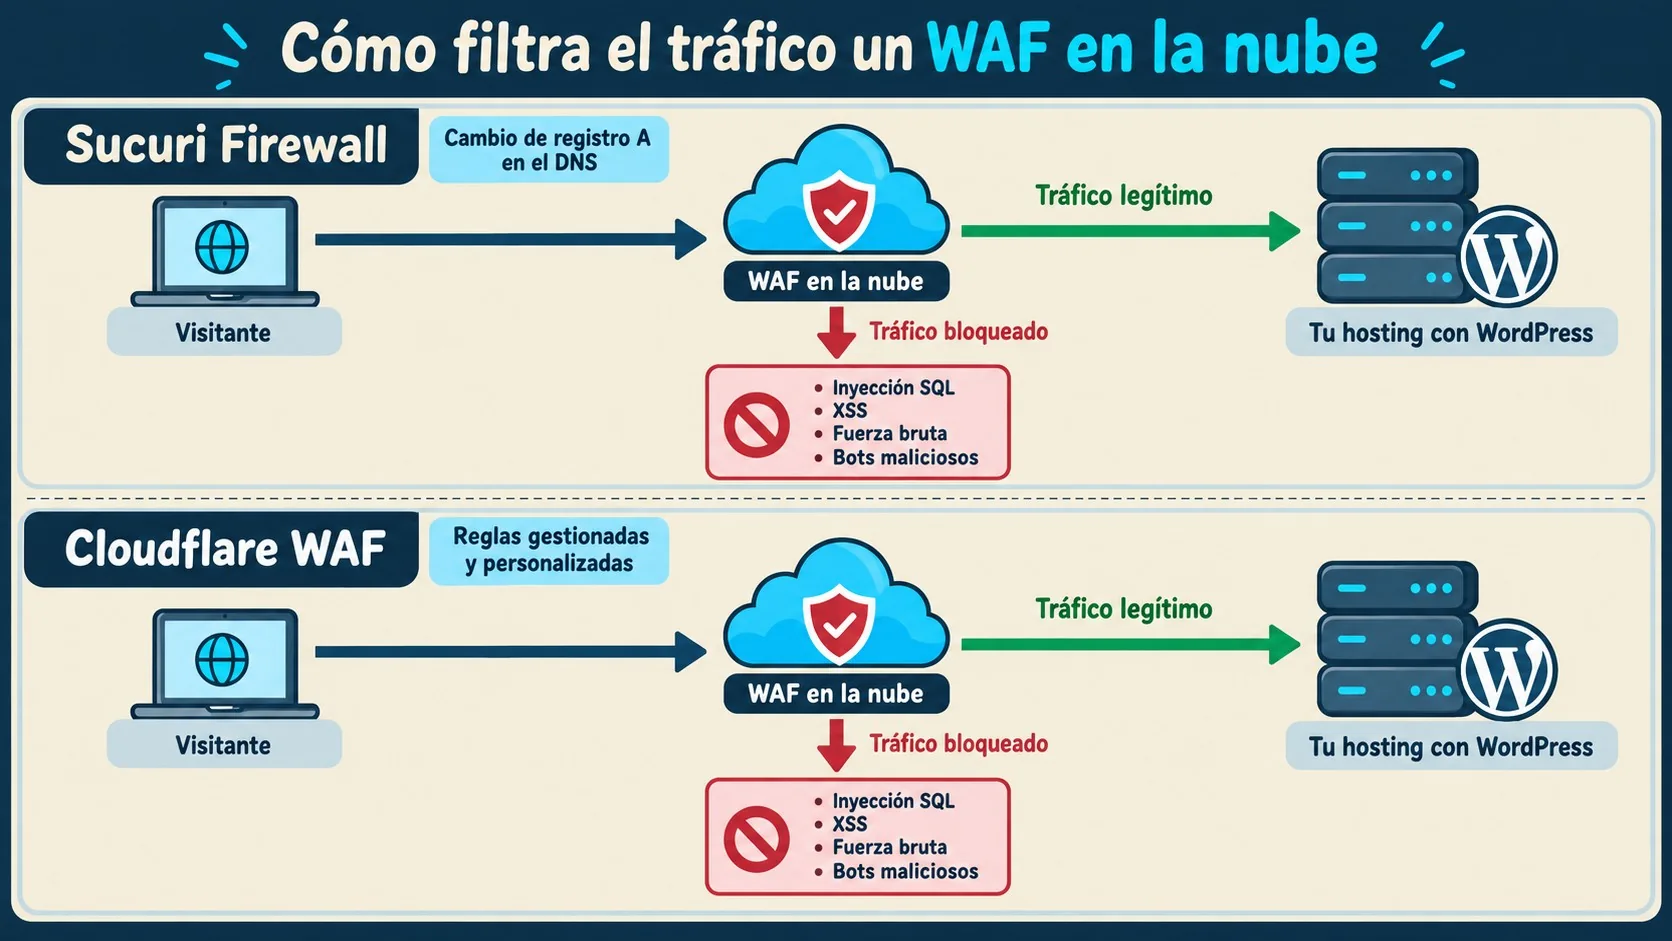
Un WAF en la nube se coloca delante de tu sitio: el tráfico de tu dominio llega primero al servicio, que filtra lo malicioso y deja pasar lo legítimo hacia tu hosting. En Sucuri, según su documentación oficial, cambiás el registro A del DNS para que apunte a las IP de su firewall, sin instalar nada ni modificar el servidor.
La documentación de Cloudflare que usamos describe reglas que se evalúan sobre los pedidos entrantes, antes de que lleguen a tu aplicación. No detalla en esa página los pasos de activación, así que para eso conviene seguir su guía de alta.
Los dos son WAF de borde: viven fuera de tu servidor, de modo que filtran antes de que el pedido toque PHP o la base de datos.
Ejemplo hipotético, inventado para ilustrar: una tienda en WooCommerce recibe a las tres de la mañana un bot que prueba contraseñas contra /wp-login.php, mientras otro escanea el sitio buscando un plugin desactualizado. Sin un WAF, esos pedidos llegan a tu hosting y consumen recursos de PHP. Con un WAF en el borde, se frenan por regla antes de llegar al servidor, que es el tipo de ataque que las fuentes dicen cubrir: fuerza bruta, bots maliciosos y escáneres de vulnerabilidades en Sucuri, y explotación de vulnerabilidades conocidas en Cloudflare.
¿Qué protege el Firewall de Sucuri en WordPress?
El Firewall de Sucuri es una capa de protección en la nube que combina un WAF con un IDS (sistema de detección de intrusiones) y bloquea inyecciones SQL, XSS, RCE, RFU y otros ataques conocidos. Corre sobre su red Anycast, que además hace de CDN, según la documentación del Website Firewall.
Lo que declara el proveedor, punto por punto:
- Bloqueo de ataques web conocidos. SQL injection, XSS, RCE y RFU figuran en la lista de protecciones.
- Parches virtuales y hardening. El virtual patching, por definición, tapa una vulnerabilidad en el borde mientras vos actualizás el componente afectado.
- DDoS en todos los planes. La documentación dice «full DDoS protection on all plans».
- Fuerza bruta y bots. Bloquea bots maliciosos y escáneres de vulnerabilidades antes de que lleguen al sitio.
- CDN y caché incluidos. Caché, aceleración y Anycast CDN vienen en el servicio.
- Soporte con tiempo declarado. En su página de marzo de 2019, Sucuri afirmaba responder el 90% de los pedidos en menos de una hora y se definía con «the best support in the market». No tenemos una fuente más reciente que confirme esa cifra hoy.
Tomalo con pinzas: la frase sobre el soporte es declaración del propio proveedor, y en las fuentes consultadas no hay un benchmark independiente de detección ni de tiempos de respuesta. Si te interesa Sucuri en detalle, tenemos una guía para configurar Sucuri paso a paso en WordPress.
La página de Sucuri es del 28 de marzo de 2019. Los conceptos siguen siendo útiles, pero si tu decisión depende de un detalle (planes, límites, funciones nuevas), mirá el sitio actual de Sucuri antes de pagar.
¿Qué protege el WAF de Cloudflare en WordPress?
El WAF de Cloudflare es un conjunto de rulesets administrados (reglas preconfiguradas que mantiene el equipo de seguridad de Cloudflare) contra vulnerabilidades de día cero, técnicas del top 10 de ataques, uso de credenciales robadas y extracción de datos sensibles. Los rulesets se actualizan con regularidad, según la documentación de Managed Rules, publicada el 8 de septiembre de 2026.
Los rulesets disponibles:
- Cloudflare Free Managed Ruleset. Está en todos los planes y cubre vulnerabilidades de alto impacto y muy explotadas.
- Cloudflare Managed Ruleset. Cubre técnicas de ataque conocidas y vulnerabilidades de día cero (fallas recién descubiertas sin parche disponible). Si ya lo desplegaste, no necesitás el Free Managed.
- Cloudflare OWASP Core Ruleset. Es la implementación de Cloudflare del conjunto de reglas OWASP ModSecurity. Cada regla que coincide suma puntaje a un «threat score» acumulado y el WAF actúa cuando supera el umbral.
- Cloudflare Exposed Credentials Check. Está deprecado. Cloudflare recomienda usar la detección de credenciales filtradas (leaked credentials detection).
- Cloudflare Sensitive Data Detection. Corre en la fase de respuesta y está solo en Enterprise.
Las reglas llevan etiquetas (por ejemplo, wordpress) que sirven para buscar un grupo de reglas y configurarlas en bloque. Para un sitio WordPress, eso es lo más práctico de la documentación.
También podés crear excepciones para saltear reglas bajo ciertas condiciones, o sobrescrituras (overrides) para cambiar la acción o desactivar reglas puntuales. Las excepciones tienen prioridad sobre las sobrescrituras. A nivel de zona desplegás cada ruleset una vez; a nivel de cuenta, varias veces con configuraciones distintas.
Es mucho control. Para quien quiere afinar es una ventaja; para quien solo quiere que «ande», puede ser más de lo que necesita.
Sucuri vs Cloudflare: tabla comparativa de funciones
La diferencia central es de enfoque: Sucuri es un servicio gestionado con soporte propio, y Cloudflare es una plataforma de reglas configurables con plan gratuito. La tabla junta solo lo que aparece en las fuentes. Donde no hay dato, la celda indica qué verificar en el sitio oficial.
| Aspecto | Sucuri Firewall | Cloudflare WAF |
|---|---|---|
| Activación | Cambio del registro A del DNS hacia las IP de su firewall (doc. Sucuri, 2019) | No se detalla en la página de Managed Rules; ver su guía de alta |
| Reglas | WAF más IDS, virtual patching y hardening, gestionados por Sucuri | Free Managed, Cloudflare Managed, OWASP Core, Exposed Credentials (deprecado), Sensitive Data Detection (Enterprise) |
| Personalización | Verificar en el sitio de Sucuri si podés ajustar reglas y cómo | Reglas personalizadas, excepciones y sobrescrituras por ruleset, etiqueta o regla |
| DDoS | Protección en todos los planes, según Sucuri | La fase HTTP DDoS Attack Protection corre antes de las reglas administradas |
| CDN | Anycast CDN, caché y aceleración incluidos | Verificar en el sitio de Cloudflare la cobertura de su CDN |
| Plan gratuito | Verificar en el sitio de Sucuri si existe | Sí, con el Free Managed Ruleset |
| Soporte | 90% de los pedidos en menos de una hora, declarado por Sucuri en su página de marzo de 2019 | Tiempos no declarados en la página consultada |
| Limpieza de malware | No figura en la documentación del firewall; confirmar en su sitio | No es su función: filtra tráfico |
Sobre precios: no los incluimos. Las fuentes no traen cifras vigentes en 2026 y cambian seguido, así que mirá las páginas oficiales de planes de cada servicio. Más contexto en esta comparativa entre Wordfence, Patchstack y Sucuri.
Qué verificar antes de pagar o activar
- Precio del plan que necesitás. En Cloudflare, el plan mínimo con Managed Ruleset y OWASP es Pro; en Sucuri, el plan que incluya lo que buscás.
- Si Sucuri ofrece plan gratuito. Las fuentes no lo mencionan.
- Cuánto podés personalizar en Sucuri. Las fuentes solo hablan de un servicio gestionado.
- Cobertura de la CDN en las regiones donde están tus visitantes.
- Si el proveedor limpia malware y en qué plan, por si tu sitio ya estuvo comprometido.
¿El plan gratis de Cloudflare alcanza para proteger WordPress?
Alcanza para una protección base, no para una cobertura completa. Según la documentación de Cloudflare, el plan Free incluye el Free Managed Ruleset, que cubre vulnerabilidades de alto impacto y muy explotadas, pero no el Cloudflare Managed Ruleset ni el OWASP Core, que arrancan en Pro.
| Ruleset | Free | Pro | Business | Enterprise |
|---|---|---|---|---|
| Free Managed Ruleset | Sí | Sí | Sí | Sí |
| Cloudflare Managed Ruleset | No | Sí | Sí | Sí |
| Cloudflare OWASP Core Ruleset | No | Sí | Sí | Sí |
| Exposed Credentials Check (deprecado) | No | Sí | Sí | Sí |
| Sensitive Data Detection | No | No | No | Sí |
El Free Managed Ruleset sirve como base, pero deja afuera las reglas más amplias contra ataques conocidos y de día cero. Criterio práctico: si tu sitio vende, guarda datos de clientes o ya sufrió un incidente, evaluá pasar a Pro. Si es un blog chico sin login público para usuarios, Free puede alcanzar como punto de partida.
Cómo se ordenan las reglas: una explicación útil
La documentación indica que las Managed Rules corren después de la protección DDoS HTTP, las reglas personalizadas y las reglas de límite de tasa. La consecuencia es que, si una regla personalizada bloquea o desafía un pedido (acción terminal), las Managed Rules ya no lo evalúan. Esto sirve para diseñar tus reglas: lo que cortes antes no pasa por los rulesets administrados.
Las excepciones (reglas con acción skip) se evalúan en orden de lista y solo saltean las reglas execute que están después. Si las ponés al final, no hacen nada.
Para complementar el plan Free se suelen mencionar estas ideas en WordPress. No figuran en la documentación usada para esta nota: son patrones habituales que tenés que probar en tu propio sitio.
- Regla personalizada sobre /wp-login.php. Un desafío o un límite de pedidos sobre el login puede reducir la fuerza bruta. Revisá si tu plan incluye reglas de límite de tasa.
- Regla sobre /xmlrpc.php. Si no lo usás, bloquearlo reduce superficie de ataque. Algunos plugins y apps usan XML-RPC, así que verificá antes de cortarlo.
- Actualizaciones y backups al día. El WAF no los reemplaza.
¿Qué conviene si mi WordPress ya fue hackeado?
Si el sitio ya está infectado, el WAF no alcanza: primero hay que limpiar y recién después poner el firewall. Un WAF filtra tráfico entrante; no revisa ni repara los archivos que ya están en el servidor.
La documentación del firewall de Sucuri no menciona un servicio de detección o limpieza de malware, así que si lo necesitás, confirmá en su sitio qué ofrecen antes de contratar. La documentación de Cloudflare consultada se centra en prevenir y filtrar.
Pasos mínimos, en orden. Son buenas prácticas generales, no provienen de las fuentes citadas:
- Aislá el sitio. Ponelo en mantenimiento o limitá el acceso para frenar el daño.
- Restaurá un backup limpio. Tiene que ser anterior a la infección; si no sabés cuándo empezó, probá con uno más viejo.
- Cambiá todas las credenciales. Usuarios de WordPress, base de datos, FTP y panel de hosting.
- Actualizá core, plugins y temas. Borrá lo que no uses.
- Recién ahí, activá el WAF. Así bloqueás la reinfección por la misma puerta.
Si no te sentís cómodo limpiando a mano, considerá un servicio de limpieza especializado y comparalo con el costo de tener el sitio caído. Relacionado: qué diferencias hay entre Wordfence y Sucuri.
¿Un WAF reemplaza las actualizaciones y un buen hosting?
No. El virtual patching que declara Sucuri compra tiempo, pero no sustituye actualizar core, plugins y temas, porque el código vulnerable sigue en tu servidor. Y las reglas administradas de Cloudflare cubren vulnerabilidades conocidas o muy explotadas, no todas las fallas posibles.
Pensalo así: el WAF es el portero, no el que arregla la cerradura.
Ejemplo hipotético, inventado para ilustrar: instalás un plugin nuevo, activás el WAF y te olvidás. Meses después se descubre una falla en ese plugin que las reglas todavía no cubren. El desarrollador publica el parche, pero vos no actualizás porque «ya tengo firewall». El WAF te dio margen, pero la falla seguía en tu servidor.
Dos cosas más que suman: hacer backups fuera del servidor y probar restaurarlos de verdad, y elegir un hosting cuyo soporte te asista cuando haya que tocar el DNS.
Una falla típica, que no figura en las fuentes pero es un principio general de los WAF en la nube: dejar expuesta la IP de origen del servidor. Si un atacante la conoce, puede enviar pedidos directo y saltear el WAF.
¿Se pueden usar Sucuri y Cloudflare al mismo tiempo?
Las fuentes consultadas no documentan esa combinación, así que no hay una receta oficial para dar. Lo que sigue es inferencia nuestra: como los dos se ubican delante del sitio, usarlos juntos obliga a que uno reenvíe al otro.
Lo que puede salir mal: doble caché, reglas que se pisan y direcciones IP de visitantes mal reportadas al sitio. Si querés intentarlo, consultá primero con el soporte de ambos y probá en un entorno de prueba.
¿Cuándo elegir Sucuri y cuándo Cloudflare?
Elegí Sucuri si querés un servicio gestionado con soporte directo y no querés administrar reglas; elegí Cloudflare si necesitás control granular y arrancar gratis. Es una decisión sobre quién carga con el trabajo, no sobre quién «protege más». Tema relacionado: cómo parchear vulnerabilidades CVE en WordPress.
Cuándo conviene Sucuri
- Querés soporte directo. La documentación ofrece ayuda con la configuración del DNS, incluso hacerla por vos.
- No tenés tiempo para afinar reglas. El firewall viene con reglas gestionadas, virtual patching y hardening.
Cuándo conviene Cloudflare
- Querés control fino. Reglas personalizadas, excepciones y sobrescrituras por etiqueta.
- Arrancás con presupuesto cero. El plan Free existe, con el límite que vimos arriba.
- Necesitás varias configuraciones. A nivel de cuenta podés desplegar un mismo ruleset varias veces con configuraciones distintas.
Tabla de decisión por situación
| Tu situación | Inclinación | Por qué (según las fuentes) |
|---|---|---|
| Nadie en tu equipo sabe configurar reglas | Sucuri | Servicio gestionado, con ayuda declarada para el DNS |
| Querés probar sin gastar | Cloudflare Free | Free Managed Ruleset en todos los planes |
| Necesitás reglas contra día cero y OWASP | Cloudflare Pro o superior, o Sucuri | Esos rulesets arrancan en Pro |
| Necesitás excepciones por ruta o plugin | Cloudflare | Excepciones y sobrescrituras documentadas |
| El sitio ya está infectado | Primero limpiar; después cualquiera | Ninguno de los dos filtra archivos ya presentes |
Caso hipotético, inventado para ilustrar: una agencia administra diez sitios WordPress de clientes y no tiene a nadie dedicado a seguridad. Su criterio principal es «que alguien más mantenga las reglas», así que mira primero Sucuri y verifica en su sitio plan, precio y alcance. En cambio, un equipo técnico con un solo sitio y presupuesto cero empieza con Cloudflare Free, prueba las reglas y evalúa Pro cuando el sitio empiece a vender.
Si ninguna te convence, existen otras opciones, como Wordfence o Patchstack, que no analizamos acá y de las que no tenemos datos en estas fuentes, así que no opinamos sobre cuál rinde mejor.
Qué está confirmado y qué no
Confirmado por documentación oficial:
- Sucuri Firewall se activa con un cambio del registro A del DNS y no requiere instalar nada (doc. de marzo de 2019).
- Sucuri declara protección contra SQLi, XSS, RCE y RFU, DDoS en todos los planes y CDN Anycast incluida.
- Cloudflare ofrece cinco rulesets administrados, con uno deprecado, y el plan Free solo trae el Free Managed Ruleset (doc. de septiembre de 2026).
- Las reglas de Cloudflare se pueden agrupar por etiquetas como wordpress.
- Las Managed Rules de Cloudflare corren después de DDoS, reglas personalizadas y límite de tasa.
No confirmado o sin dato en las fuentes:
- Precios vigentes de ambos servicios en 2026.
- Si Sucuri tiene plan gratuito y cuánta personalización permite.
- Cobertura de la CDN de cada servicio.
- Benchmarks independientes de detección o de falsos positivos.
- Si Sucuri ofrece limpieza de malware y con qué alcance y garantía.
- Si el tiempo de respuesta del soporte de Sucuri (90% en menos de una hora, según su página de marzo de 2019) sigue vigente.
- Compatibilidad de usar Sucuri y Cloudflare a la vez.
- Las reglas de /wp-login.php y /xmlrpc.php: son un patrón habitual, no figuran en la documentación consultada.
Errores comunes al poner un WAF en WordPress
- Dejar la IP de origen expuesta. Es un principio general, no figura en las fuentes: si el servidor sigue aceptando pedidos de cualquiera, un atacante puede saltear el WAF. Limitá el acceso a las IP del servicio o cambiá la IP si ya se filtró.
- Poner el WAF sobre un sitio infectado. Filtrar tráfico no borra el malware que ya está. Limpiá primero.
- Creer que el plan Free de Cloudflare trae todo. Solo trae el Free Managed Ruleset. Cloudflare Managed y OWASP Core están desde Pro.
- Activar reglas en bloqueo sin probar. El OWASP Core suma puntajes y, según la documentación, los cuerpos de pedido grandes pueden dar falsos positivos, con riesgo de bloquear a un cliente legítimo. Cloudflare tiene Attack Signature Detection, que registra coincidencias sin aplicar acción.
- Ignorar los límites de inspección. Las Managed Rules inspeccionan el cuerpo del pedido hasta un tamaño máximo. Si tu plan lo incluye, el campo http.request.body.truncated permite aplicar acciones a pedidos no analizados por completo.
- Poner las excepciones en el orden equivocado. Una regla skip solo saltea las reglas execute que están después en la lista. Ponela antes del ruleset que querés saltear.
- Olvidarse de actualizar. El WAF gana tiempo, no elimina la deuda técnica.
Preguntas Frecuentes
¿Qué es mejor para WordPress, Sucuri o Cloudflare?
Depende de quién va a administrar las reglas: Sucuri es mejor si querés un servicio gestionado con soporte, y Cloudflare si querés control granular y un plan gratis. Las fuentes consultadas no traen un benchmark independiente que declare un ganador en detección de ataques.
¿El plan gratis de Cloudflare protege mi WordPress de hackeos?
Protege contra una parte: el plan Free incluye el Free Managed Ruleset, que cubre vulnerabilidades de alto impacto y muy explotadas, según Cloudflare. No incluye el Cloudflare Managed Ruleset ni el OWASP Core (desde Pro) y no repara un sitio ya infectado.
¿Sucuri limpia el malware si mi WordPress ya fue hackeado?
La documentación del firewall de Sucuri no menciona un servicio de detección o limpieza de malware, así que confirmá en su sitio qué ofrecen y en qué plan. El firewall por sí solo filtra tráfico; la limpieza es otro servicio.
¿Puedo usar Sucuri y Cloudflare al mismo tiempo?
Las fuentes no documentan esa combinación, así que no hay una configuración oficial. Como ambos se ubican delante del sitio, apilarlos puede generar doble caché y reglas que se pisan, por lo que conviene consultar al soporte de los dos antes de probarlo.
¿Qué es un WAF y hace falta para un sitio WordPress?
Un WAF es un firewall de aplicaciones web que filtra pedidos HTTP maliciosos antes de que lleguen al sitio. En WordPress es recomendable si tenés login expuesto, plugins de terceros o una tienda, porque son superficies habituales de ataque, aunque no reemplaza actualizar ni hacer backups.
Conclusión
En Sucuri vs Cloudflare no hay un ganador absoluto, y las fuentes tampoco lo declaran. Sucuri te da un servicio gestionado con soporte; Cloudflare te da un WAF configurable y un plan gratis que cubre lo básico. La documentación de Cloudflare es de septiembre de 2026 y la de Sucuri es de 2019, así que chequeá cambios en esta última.
Qué hacer: si tu sitio es chico y querés cobertura base sin gastar, empezá con Cloudflare Free, probá las reglas antes de bloquear y evaluá reglas sobre el login. Si el sitio factura o ya sufriste un hackeo, compará el servicio gestionado de Sucuri con el plan Pro de Cloudflare usando la lista de verificación de arriba. En cualquier caso, mantené todo actualizado, hacé backups y no dejes expuesta la IP del servidor.