CVEs críticos en WooCommerce 2026: guía de parches
Los CVEs críticos en WooCommerce 2026 incluyen vulnerabilidades con CVSS 9.8 que permiten crear administradores sin autenticación. Guía de parches y monitoreo.
Los CVEs críticos en WooCommerce 2026 incluyen vulnerabilidades con CVSS 9.8 que permiten crear administradores sin autenticación. Guía de parches y monitoreo.
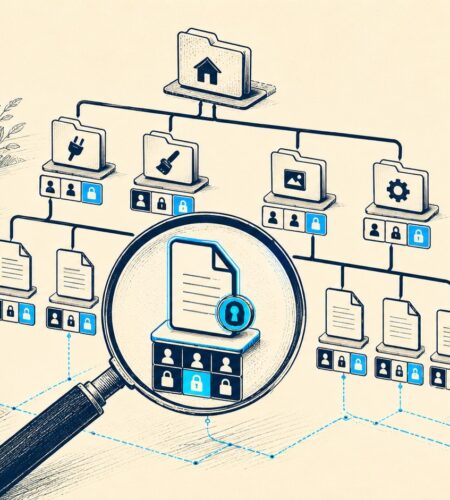
Guía práctica 2026 para auditar y corregir permisos de archivos y carpetas en WordPress: valores recomendados, comandos CHMOD y automatización con constantes.
CVE-2026-4798 es una SQL injection sin autenticación en Avada Builder que afecta hasta la versión 3.15.1. Si WooCommerce alguna vez estuvo activo, tu sitio está en riesgo.
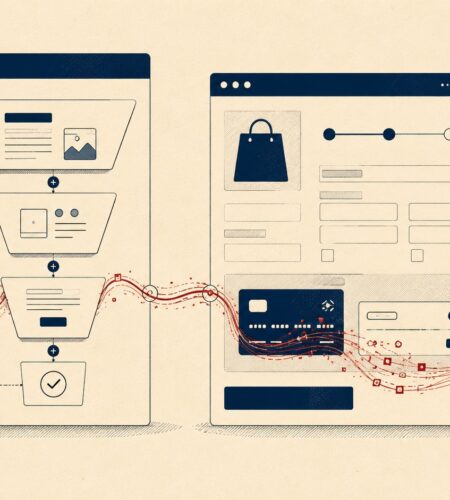
Una falla crítica en Funnel Builder permite inyectar skimmers en el checkout de WooCommerce sin autenticación. Más de 40.000 tiendas expuestas en mayo 2026.
CVE-2026-8181 en Burst Statistics permite bypass de autenticación con CVSS 9.8. Afecta versiones 3.4.0 a 3.4.1.1. La versión segura es 3.4.2.
Análisis técnico de cómo los skimmers de WooCommerce roban datos de tarjetas modificando archivos JavaScript legítimos sin dejar rastros visibles.
Conocé las diferencias clave entre Patchstack y WooCommerce. Comparamos seguridad, precios, features y rendimiento para ayudarte a elegir la mejor solución para tu tienda WordPress.
CVE-2026-8181 permite crear cuentas admin sin contraseña en Burst Statistics 3.4.0 y 3.4.1. Parche disponible en versión 3.4.2 desde el 12 de mayo de 2026.
Compara Sucuri y Patchstack: análisis detallado de precios, features y rendimiento. Descubre cuál protege mejor tu sitio WordPress en 2026.