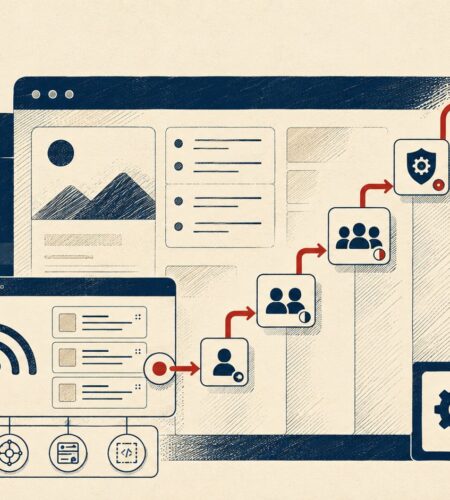
CVE-2026-19883: fallo en WPeMatico escala a admin
El CVE-2026-19883 afecta al plugin WPeMatico de WordPress hasta la versión 2.8.24: un suscriptor puede escalar a administrador. Al 22/08/2026 no hay parche oficial publicado.
El CVE-2026-19883 afecta al plugin WPeMatico de WordPress hasta la versión 2.8.24: un suscriptor puede escalar a administrador. Al 22/08/2026 no hay parche oficial publicado.
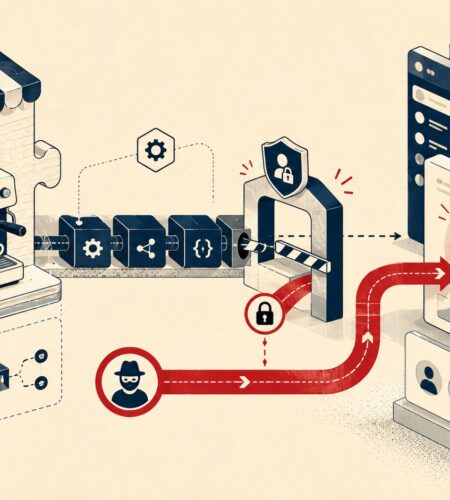
CVE-2026-12981 afecta al plugin CAFEHAUS API: cualquier atacante puede cambiar la contraseña de cualquier usuario de WordPress, incluido el admin, sin autenticarse.
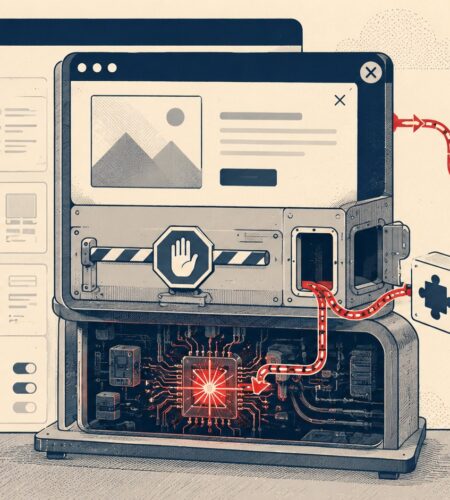
CVE-2026-8848 es una vulnerabilidad de authorization bypass en Popup Maker que permite a un editor instalar plugins maliciosos. Actualizá a la versión 1.23.0.
CVE-2026-XXXX es una inyección SQL crítica que afectó a más de 2 millones de sitios WordPress en junio de 2026. Sucuri bloqueó el exploit en 4 horas con su WAF cloud, Wordfence Premium en 12. La versión gratuita de Wordfence recién aplicó protección 30 días después.
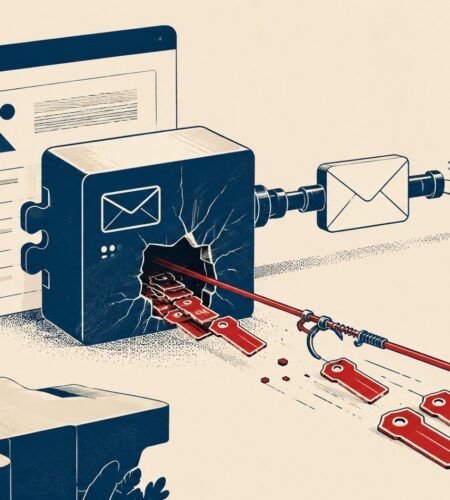
Un fallo de autorización en Gravity SMTP expone claves de API y credenciales SMTP sin autenticación. Así funciona el exploit y cómo proteger tu sitio.
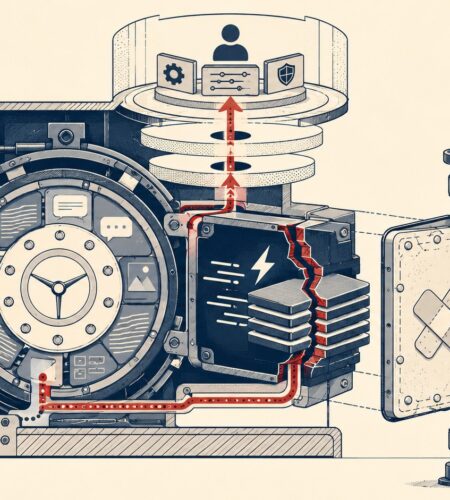
Guía práctica para cerrar CVE-2026-3375 en LiteSpeed Cache: verificar versión, aplicar parche y proteger tu WordPress paso a paso en 2026.
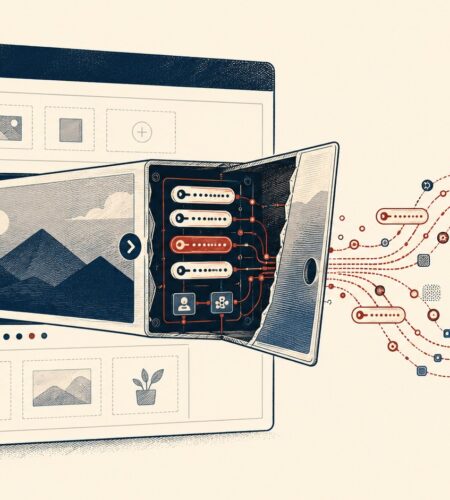
CVE-2026-9048 afecta Slider Revolution 7.0.0-7.0.14 y expone credenciales de Instagram, YouTube y Facebook a usuarios Contributor. Cómo verificar y solucionar.
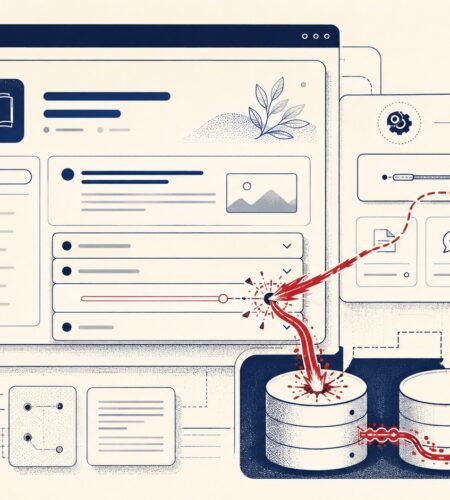
CVE-2026-4348 afecta a BetterDocs Pro ≤3.7.0: inyección SQL sin autenticación que expone toda la base de datos WordPress. Solución: actualizar a 3.7.1.
Wordfence confirmó una vulnerabilidad de carga arbitraria de archivos en Slider Revolution. Afecta más de 4 millones de sitios WordPress. El parche está en la versión 7.0.10.